
每次登录,背后都有加密保管库提供保护
Ping 负责验证用户身份,而 Keeper 则为 SSO 无法单独保护的密码、机密信息和连接提供加密保管库。未与身份提供商直接关联的内容仍可安全存储,并通过同一登录方式进行访问管理。
 +
团队成员使用 Ping 凭据登录 Keeper,所有密码和机密信息始终受到端到端加密保护。该集成基于 SAML 2.0 构建,同时支持 PingOne 和旧版 Ping Identity。
Keeper 通过 SAML 2.0 与 Ping 建立连接。用户使用 Ping 身份进行身份验证,登录后即可访问 Keeper 提供的加密零知识保管库,无需配置连接器或编写自定义代码。您可以通过 Keeper 管理控制台和 Ping Application Catalog 完成设置,具体步骤取决于使用的是 PingOne 还是 Ping Identity。
在 Keeper 中配置 SSO Connect Cloud,然后在 Ping 中添加 Keeper 应用程序。双方交换 SAML 配置信息,以建立信任关系。PingOne 通过交换元数据和证书完成配置;旧版 Ping Identity 则需要手动输入部分配置值。
Keeper 从 Ping 获取用户的名字、姓氏和电子邮件地址,并根据您分配的 Ping 群组授予相应的访问权限。您在 Ping 中管理的用户及其权限会直接同步至 Keeper。
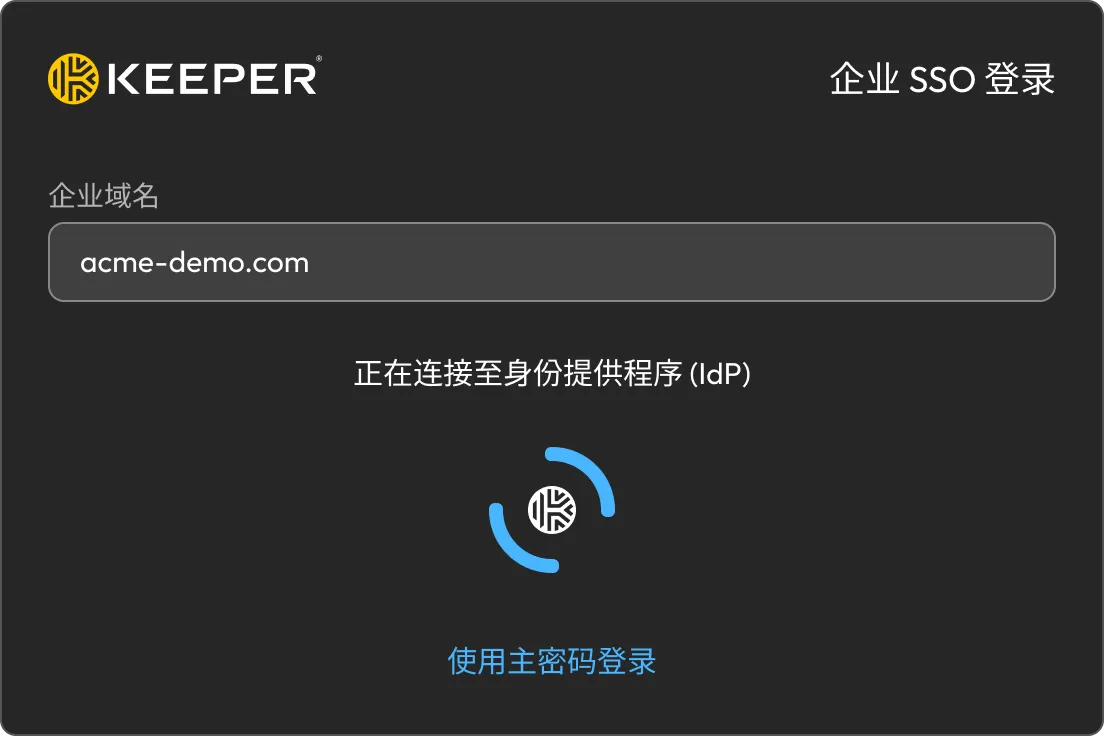
集成启用后,用户即可通过 Ping 身份访问自己的保管库。首次登录后,用户只需输入电子邮件地址,系统便会将其直接引导至 Ping,无需另行管理密码。
Ping 负责验证用户身份,而 Keeper 则为 SSO 无法单独保护的密码、机密信息和连接提供加密保管库。未与身份提供商直接关联的内容仍可安全存储,并通过同一登录方式进行访问管理。
Keeper SSO Connect Cloud 以云服务形式运行,因此无需自行配置、保护或修补应用服务器。如果团队更倾向于自托管部署,也可以选择 SSO Connect On-Prem。
启用即时预配后,Keeper 会在用户首次通过 Ping 完成身份验证时自动创建账户,无需单独执行账户设置或手动保持同步。新员工加入相应的 Ping 组后,即可访问自己的保管库。
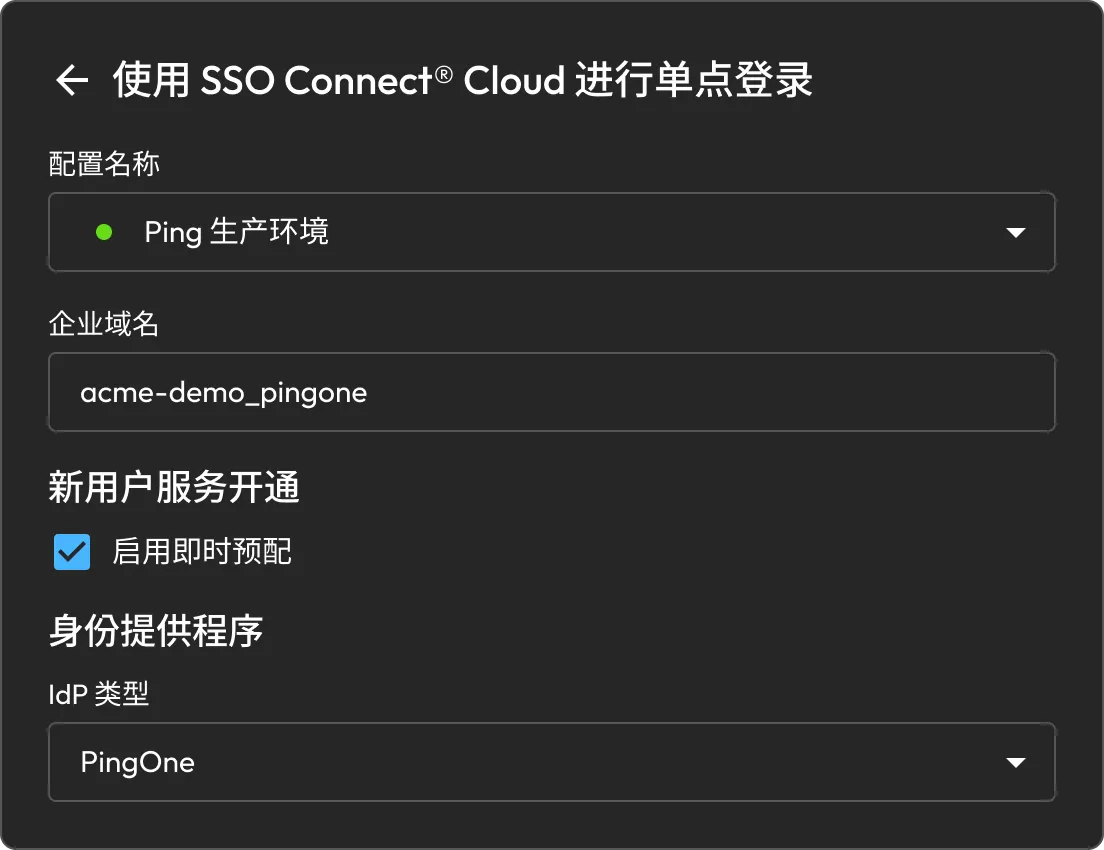
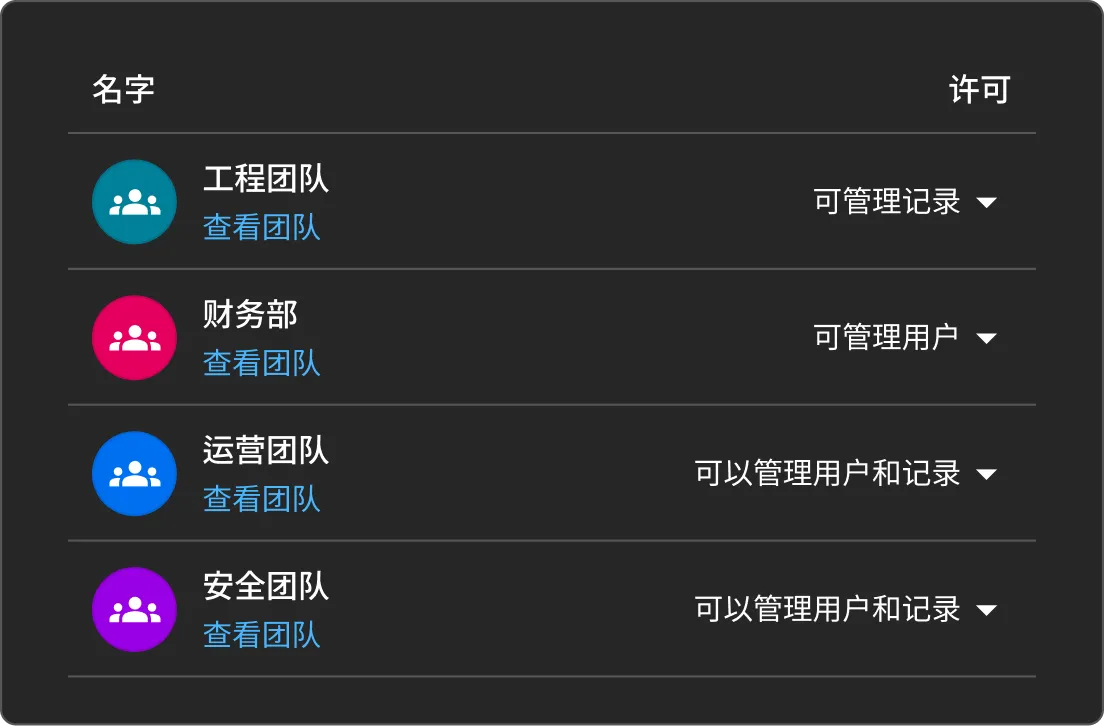
Keeper 根据分配给应用程序的 Ping 群组授予保管库访问权限。您可以向所有用户开放访问权限,也可以将其限制在特定群组内,使访问权限与管理员现有的群组管理结构保持一致。
首次登录后,用户只需输入电子邮件地址,Keeper 便会将其直接引导至 Ping。无需记住域名,也无需输入主密码。
Ping 负责验证用户身份;Keeper 则对用户存储在设备上的内容进行加密,且加密密钥始终不会离开该设备。添加 SSO 改变的是用户的登录方式,而不是数据的可见范围。因此,保管库中的内容对 Keeper 和 Ping 均不可见,零知识架构也得以保持。

借助 Keeper,让每位员工都能通过现有登录方式访问安全保管库,并从默认设置上鼓励使用强密码。
支持 PingOne 和旧版 Ping Identity。在 Keeper 管理控制台中,如果使用 PingOne,请将 IDP Type 设置为 PingOne;如果使用旧版 Ping Identity,则设置为 Generic。
可以。SSO Connect Cloud 是大多数组织的推荐方案;对于需要在自有 Windows 或 Linux 服务器上进行自托管部署的团队,也可以使用 SSO Connect On-Prem。
现有用户将从根节点迁移至已启用 SSO 的子节点。迁移后首次登录时,系统可能会要求用户输入主密码进行一次确认。此后,用户即可通过 Ping 进行身份验证。
三项:名字、姓氏和电子邮件地址。这些姓名区分大小写,且必须以大写字母开头,否则在配置过程中会出现解析错误。
确认 Keeper SSO 配置中已启用即时预配,并且该电子邮件域名已在 Keeper 中完成预留。通过预留域名,系统才能将用户引导至正确的 SSO 连接。
您必须启用 Cookie 才能使用在线聊天。