Zero Standing Privilege

Raggiungi lo zero standing privilege con KeeperPAM®

Keeper aiuta le organizzazioni a eliminare i privilegi permanenti sostituendo i diritti amministrativi permanenti con l'accesso just-in-time (JIT), credenziali effimere e la rotazione automatica delle credenziali: il tutto da una piattaforma zero-trust e zero-knowledge.
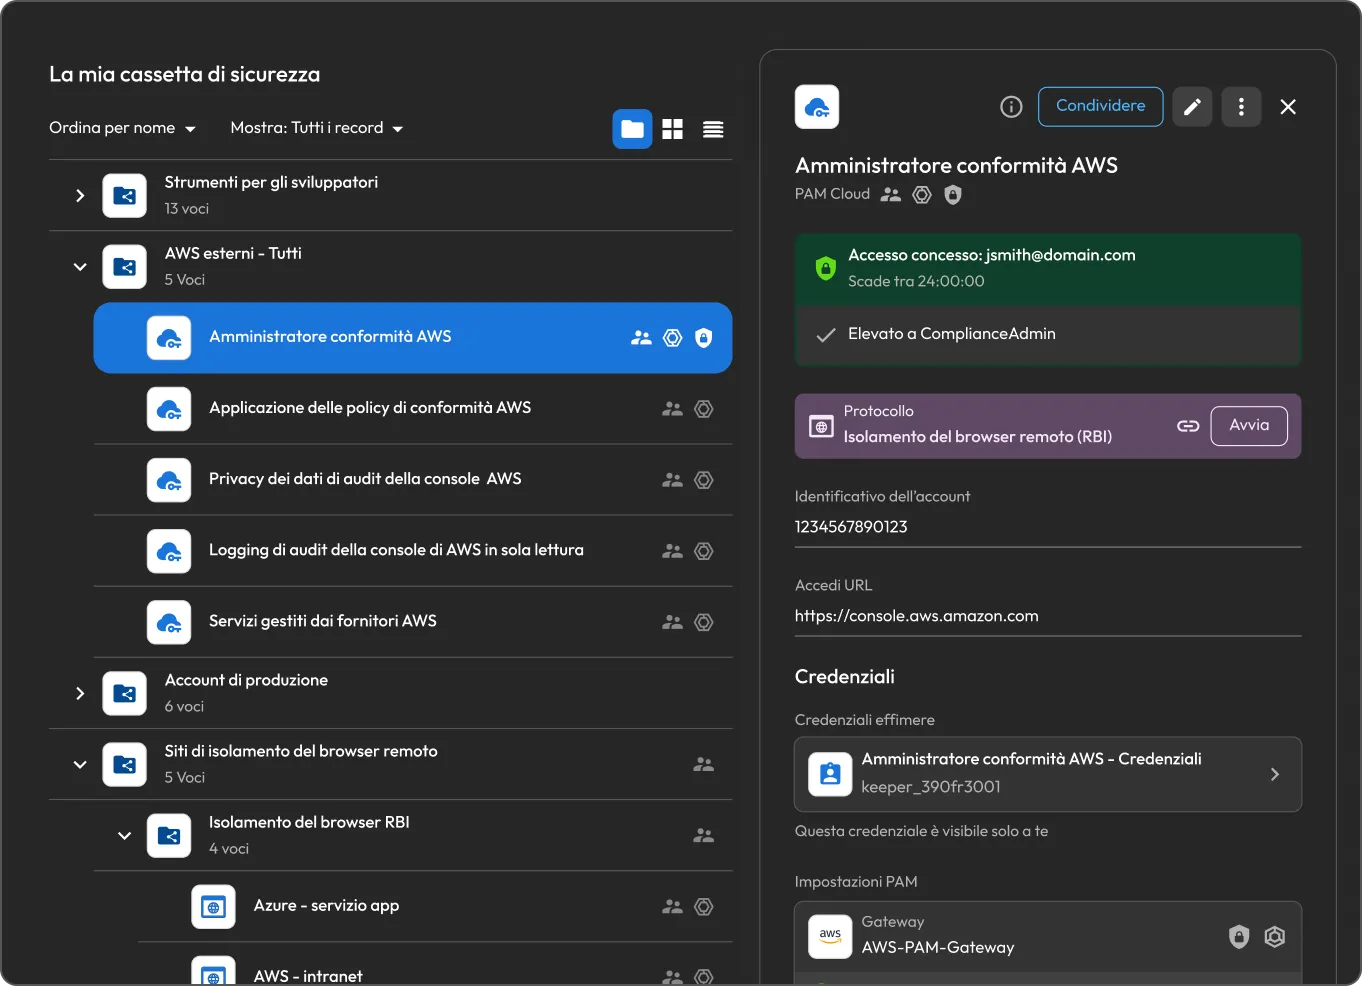
Interfaccia di KeeperPAM che mostra l'accesso temporaneo come amministratore di conformità AWS con credenziali effimere, scadenza di 24 ore e isolamento del browser remoto.

Perché i privilegi permanenti mettono a rischio le organizzazioni

Ampia superficie di attacco

Ogni account con accesso privilegiato permanente è un bersaglio. Se uno viene compromesso, l'aggressore può raggiungere sistemi critici e dati sensibili.

Privilege creep

Gli utenti accumulano accessi e li mantengono dopo la fine dei progetti. L'accesso pensato per essere temporaneo diventa permanente e, con il tempo, sempre più persone dispongono di più accessi di quanti ne richieda il loro lavoro.

Movimento laterale

Gli aggressori possono utilizzare le credenziali rubate per spostarsi tra gli ambienti e aumentare i privilegi, portando potenzialmente a una violazione più ampia.

Difficile dimostrare il privilegio minimo

I revisori si aspettano che vengano applicati i privilegi minimi. Dimostrare che nessuno abbia un accesso permanente non necessario è difficile senza un sistema progettato per applicarlo.

In che modo KeeperPAM aiuta a garantire l’assenza di privilegi permanenti

Concede l'accesso just-in-time

KeeperPAM elimina i privilegi permanenti con l'accesso JIT. Gli utenti ottengono l'accesso necessario per un'attività, lo mantengono solo per una finestra temporale prestabilita e lo perdono automaticamente quando questa si chiude.

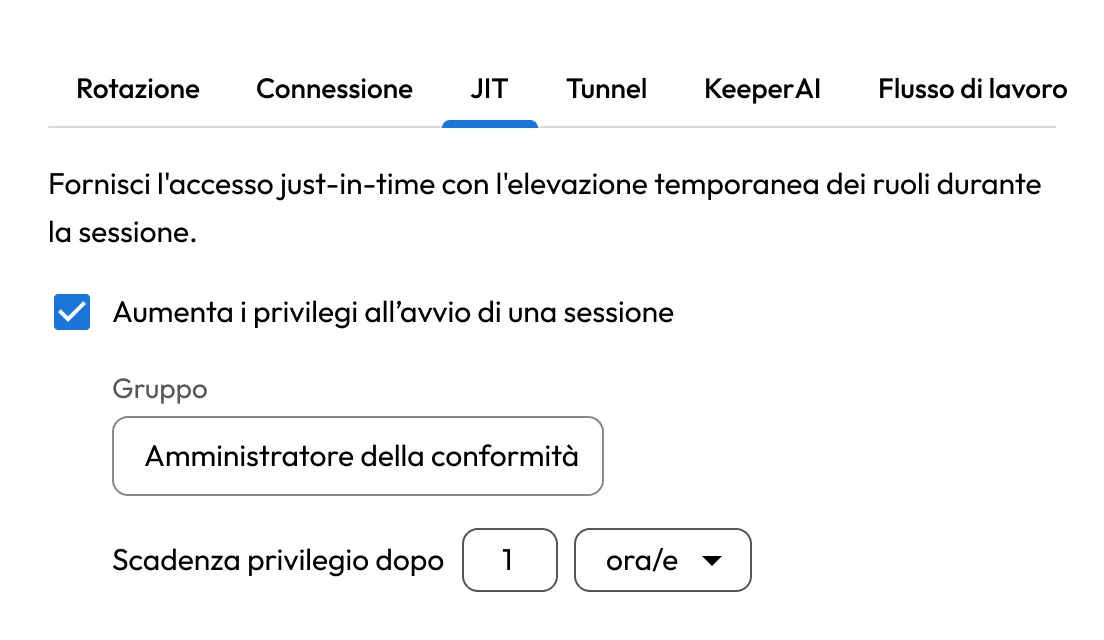
Impostazioni JIT di Keeper che concedono temporaneamente i privilegi di amministratore di conformità all’avvio di una sessione, con l’accesso elevato impostato per scadere dopo un’ora.

Richiede l'approvazione prima che venga concesso l'accesso

L'accesso privilegiato non deve necessariamente essere automatico. KeeperPAM può instradare ogni richiesta attraverso un flusso di lavoro di approvazione, in modo che un approvatore designato possa autorizzare l'accesso prima che venga rilasciato. Le richieste potrebbero richiedere una motivazione e l'autenticazione a più fattori (MFA), e tutte le richieste, le approvazioni e i rifiuti vengono registrati in un audit trail.

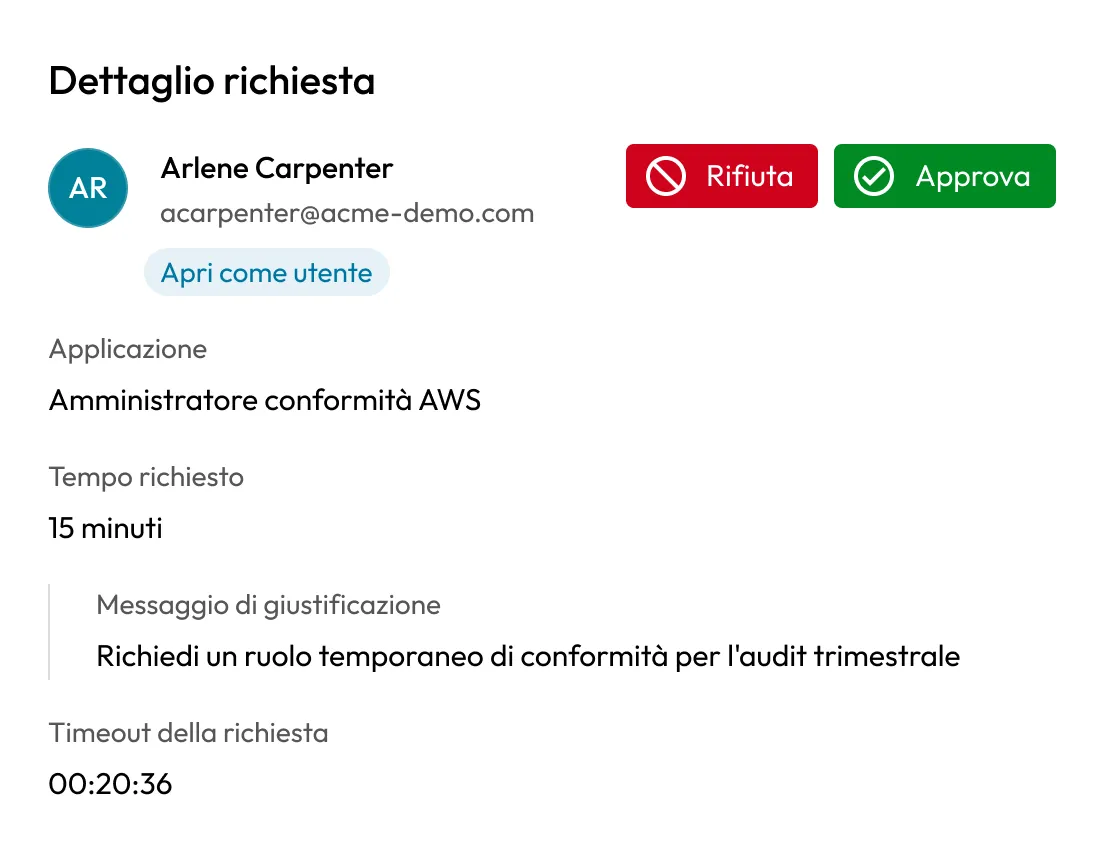
Richiesta di accesso di Keeper che mostra un ruolo temporaneo di amministratore di conformità AWS che richiede l'approvazione, con durata richiesta, giustificazione e opzioni per approvare o negare l'accesso.

Inserisce le credenziali senza esporle

Keeper recupera la credenziale archiviata dalla Cassaforte Keeper all'avvio della sessione e la inserisce nella sessione tramite il Keeper Gateway distribuito dal cliente. L'utente non vede né gestisce mai il segreto sottostante, riducendo il rischio di credenziali rubate o riutilizzate.

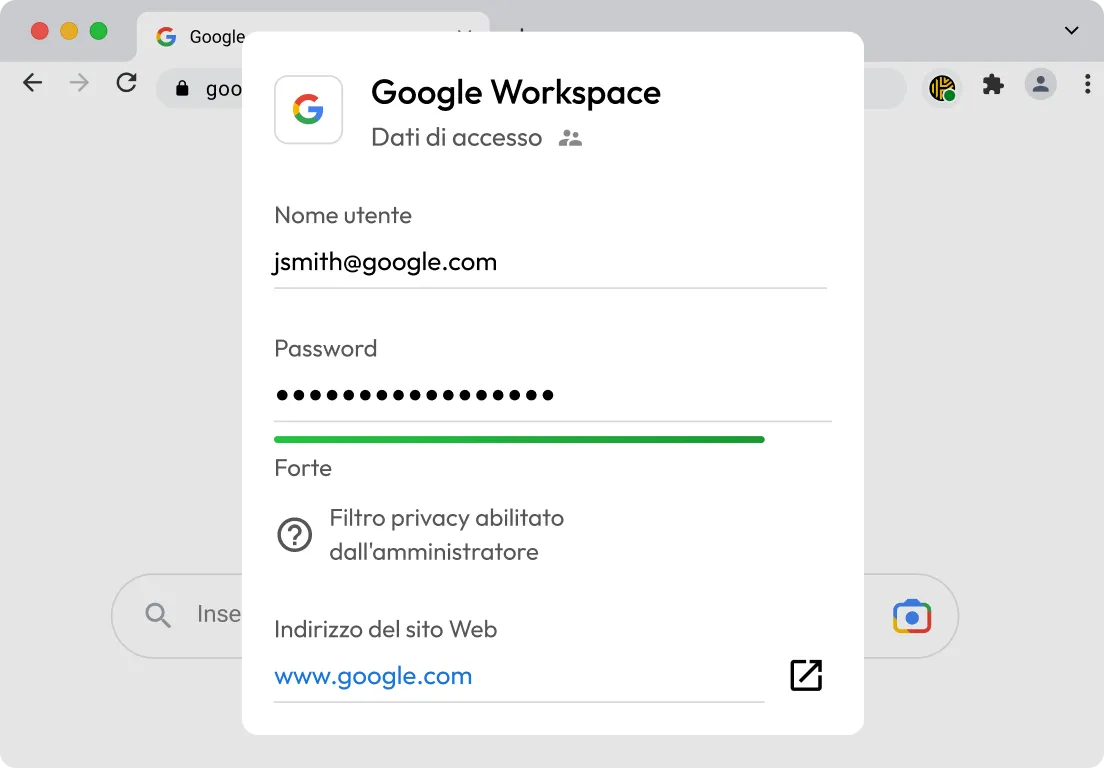
L'iniezione di credenziali di Keeper compila in modo sicuro un accesso a Google Workspace mantenendo la password mascherata e nascosta all'utente.

Esegue il provisioning di account temporanei ed eleva i ruoli su richiesta

Anziché lasciare attivi gli account con privilegi, Keeper può creare account di breve durata sul sistema di destinazione per la sessione e rimuoverli al termine della sessione. Per le piattaforme cloud e gli endpoint, Keeper può elevare il ruolo di un utente per la durata dell'attività e poi rimuoverlo automaticamente.

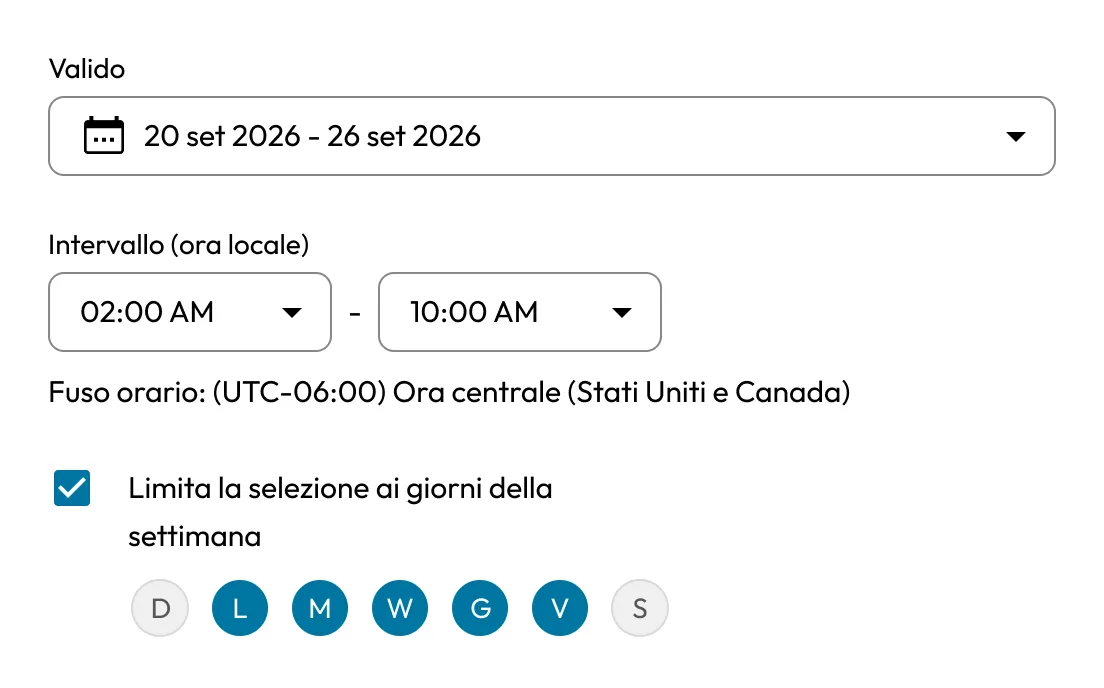
Pianificazione degli accessi di Keeper che definisce date, orari e giorni della settimana approvati per il provisioning di account temporanei e l'elevazione dei ruoli su richiesta.

Ruota e ritira automaticamente le credenziali

Keeper rileva gli account con privilegi e ruota le loro credenziali su richiesta o secondo una pianificazione prestabilita, in modo che nessun segreto rimanga invariato per mesi.

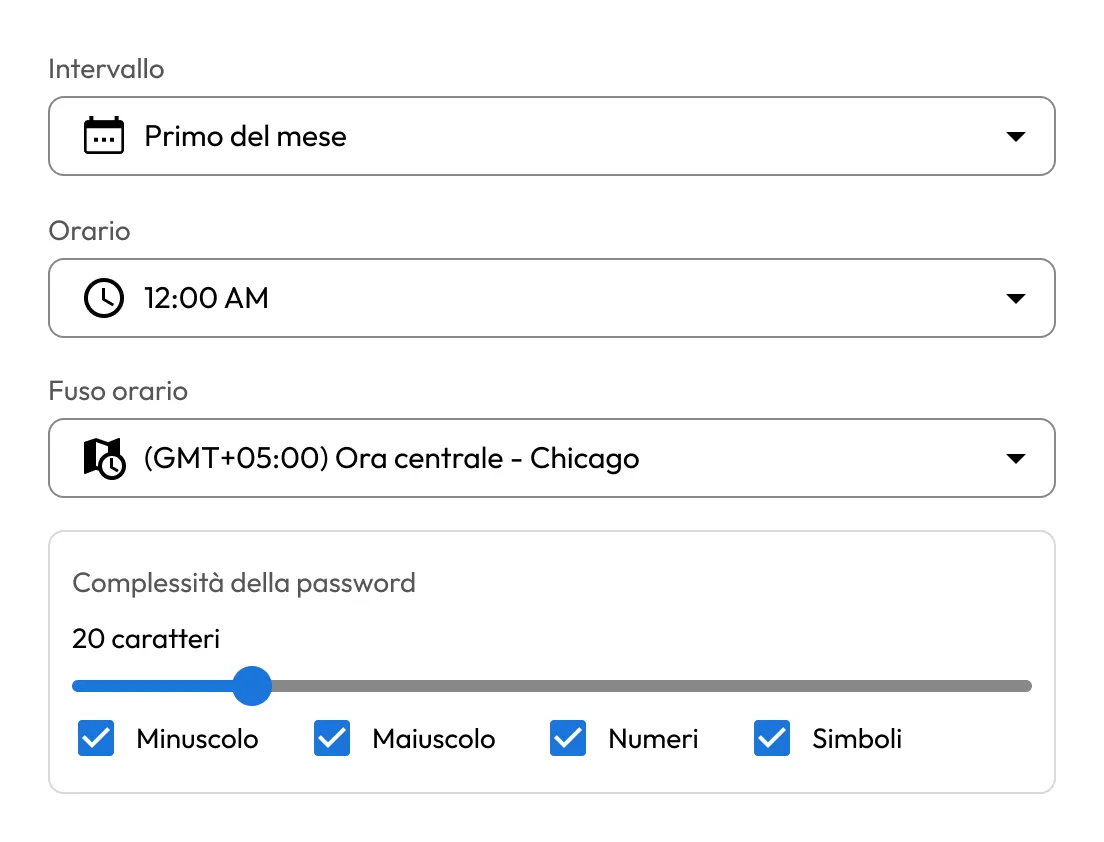
Impostazioni di rotazione delle credenziali di Keeper che mostrano la rotazione mensile automatizzata delle password con tempistiche e complessità delle password configurabili per ruotare e dismettere le credenziali in sicurezza.

Applica lo zero-trust sull'infrastruttura moderna

Keeper Gateway gestisce l'accesso tramite una connessione solo in uscita a Keeper Cloud, pertanto nessuna porta in entrata viene esposta e i sistemi di destinazione rimangono non esposti. I privilegi minimi vengono applicati in modo coerente nell'infrastruttura on-premise, negli ambienti ibridi, nelle piattaforme cloud e nei database.

Vantaggi del modello zero standing privilege con Keeper

Mantieni i team produttivi

Il modello zero standing privilege non rallenta il lavoro. Gli utenti avviano sessioni verso destinazioni autorizzate e lavorano con i propri strumenti nativi, client SSH, RDP e database, mentre le approvazioni procedono rapidamente senza l'intralcio di una VPN.

Riduci l'onere di gestione degli account con privilegi

Gli account permanenti e le credenziali condivise devono essere inventariati, sottoposti a provisioning, ruotati e sottoposti a deprovisioning, in genere manualmente. Keeper automatizza questo processo, creando l’accesso quando viene richiesto e revocandolo al completamento dell’attività.

Semplifica gli audit e il reporting

Ogni richiesta di accesso, approvazione e sessione viene automaticamente registrata, con reportistica integrata. Invece di raccogliere manualmente le prove durante gli audit, i team di sicurezza dispongono di una traccia già pronta che dimostra i controlli per framework come ISO 27001, HIPAA e SOC 2.

Modernizza senza PAM legacy

Keeper si implementa tramite un gateway leggero e un'architettura zero-trust, senza VPN né modifiche al firewall in entrata. La sua piattaforma unificata aiuta le organizzazioni a raggiungere lo zero standing privilege senza dover ricostruire un'intera rete.

Passa allo zero standing privilege con Keeper

Domande frequenti

In che modo Keeper elimina i privilegi permanenti?

KeeperPAM sostituisce i privilegi permanenti con l'accesso JIT, fornisce le credenziali solo quando necessario e può creare e rimuovere account temporanei automaticamente durante ogni sessione. Le richieste possono essere instradate attraverso flussi di lavoro di approvazione e le eventuali credenziali statiche rimanenti vengono individuate e ruotate secondo una pianificazione o su richiesta, riducendo l'accesso persistente nei vari ambienti.

In che modo il modello ZSP si differenzia dal principio del privilegio minimo?

Il privilegio minimo si concentra sulla limitazione dell’estensione dell’accesso, concedendo a ciascun utente solo le autorizzazioni necessarie per il proprio ruolo. Lo zero standing privilege va oltre e limita anche la durata, pertanto i privilegi necessari vengono concessi temporaneamente e rimossi automaticamente. In termini semplici, l’accesso JIT è ciò che rende possibile lo zero standing privilege.

Lo zero standing privilege con Keeper richiede una VPN?

No, Keeper gestisce l'accesso tramite Keeper Gateway utilizzando connessioni solo in uscita e un'architettura zero-trust, quindi l'accesso JIT può essere fornito senza VPN o modifiche al firewall in entrata.

In che modo il modello ZSP supporta la conformità?

Applicando nella pratica il principio del privilegio minimo e registrando audit trail dettagliati delle attività con privilegi, Keeper fornisce ai team prove concrete per audit e verifiche. Questo aiuta a soddisfare i controlli degli accessi privilegiati in framework come ISO 27001, HIPAA, SOC 2 e NIST 800-53.

Nega il consenso sui cookieLa tua privacy è importante

Utilizziamo i cookie sul nostro sito per offrirti la migliore esperienza di navigazione, pubblicare annunci personalizzati sui nostri prodotti e contenuti e analizzare il traffico del sito web. Per ulteriori informazioni, consulta la nostra Informativa sulla privacy.

Registratevi per una prova gratuita

Acquista ora