
Che cos'è la difesa in profondità (Defense-in-Depth, DiD)?
- Glossario IAM
- Che cos'è la difesa in profondità (Defense-in-Depth, DiD)?
La difesa in profondità (Defense-in-Depth, DiD) è una strategia di cybersecurity che protegge i sistemi e i dati di un'organizzazione sovrapponendo più controlli di sicurezza indipendenti. Questo approccio garantisce che, se un controllo fallisce, gli altri possano continuare a difendere la rete, i dati e gli utenti. Invece di affidarsi a una singola barriera, la DiD crea una serie di misure di sicurezza sovrapposte che un aggressore dovrebbe violare in sequenza. Il concetto di DiD deriva dalla strategia militare, in cui le forze utilizzavano linee di difesa successive. Nel campo della sicurezza informatica, il modello DiD tiene conto del fatto che nessun singolo controllo è infallibile. Sovrapponendo più livelli di difesa, un'organizzazione riduce la propria dipendenza da un singolo controllo, rallenta gli attaccanti e dà ai team di sicurezza il tempo di rilevare e contenere una minaccia prima che raggiunga i dati più preziosi.
I livelli della difesa in profondità
La difesa in profondità organizza i propri controlli in tre categorie principali. Una solida strategia DiD le combina tutte e tre perché ciascuna affronta un modo diverso in cui un malintenzionato può compromettere un sistema.
- Controlli fisici: proteggono l’hardware e le strutture in cui risiedono i sistemi, inclusi serrature, guardie di sicurezza, accesso tramite badge e telecamere di sorveglianza che dissuadono gli utenti non autorizzati dall'accesso a server e workstation.
- Controlli tecnici: difendono la tecnologia su reti, dispositivi e applicazioni. Alcuni esempi includono firewall, software antivirus, rilevamento delle intrusioni, crittografia e autenticazione a più fattori (MFA).
- Controlli amministrativi: regolano il modo in cui le persone lavorano attraverso le policy e come un’organizzazione risponde alle minacce. Questi controlli riguardano le policy di sicurezza, le procedure di risposta agli incidenti e la formazione di sensibilizzazione dei dipendenti che riduce il rischio di errore umano.
Livelli comuni in un modello DiD
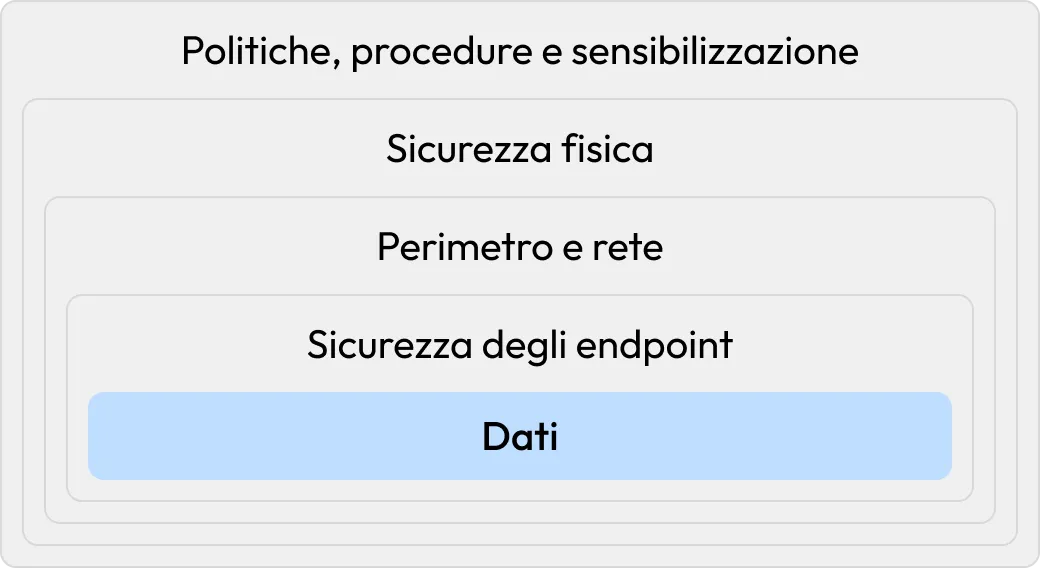
In pratica, i controlli DiD vengono implementati su più livelli che proteggono le risorse più preziose dell’organizzazione. Ogni livello combina controlli fisici, tecnici e amministrativi per difendersi da una specifica serie di minacce informatiche. Insieme, costringono un utente malintenzionato a superare una barriera alla volta per raggiungere i dati al centro.
- Sicurezza perimetrale: il confine esterno tra un’organizzazione e Internet, protetto da firewall e gateway
- Sicurezza di rete: la segmentazione e il monitoraggio limitano ciò che un attaccante può fare una volta all'interno di una rete
- Sicurezza degli endpoint: protezione per dispositivi mobili, computer e server, come software antivirus e Endpoint Detection and Response (EDR)
- Sicurezza delle applicazioni: misure di protezione integrate nel software per ridurre al minimo lo sfruttamento delle vulnerabilità
- Sicurezza dei dati: crittografia, prevenzione della perdita di dati e backup che proteggono direttamente le informazioni
- Gestione delle identità e degli accessi (IAM): controlli che verificano chi sono gli utenti e a cosa possono accedere
- Sicurezza fisica: protezioni a livello di struttura che tengono lontani gli aggressori dai sistemi
- Politiche e procedure: il livello di governance e sensibilizzazione che collega ogni altro livello
Poiché l’identità è spesso il percorso che gli aggressori usano per spostarsi tra i vari livelli, una solida gestione delle identità e degli accessi (IAM) rafforza efficacemente più livelli contemporaneamente, anziché essere presente in un unico punto.
Come funziona la difesa in profondità
La difesa in profondità si basa sul principio che nessun singolo controllo di sicurezza può essere infallibile. I firewall possono essere configurati in modo errato, il software contiene vulnerabilità non ancora corrette tramite patch e i dipendenti possono occasionalmente cliccare su un link di phishing. Qualsiasi singola difesa, per quanto forte, alla fine può fallire o essere aggirata. Invece di fare affidamento su un'unica barriera, la DiD sovrappone molteplici controlli indipendenti in modo che il malfunzionamento di un livello non esponga l'intero sistema.
Immagina un castello medievale che non sia protetto da un'unica cinta muraria. Un attaccante che supera il fossato deve ancora affrontare la cinta muraria esterna; una volta scalata, deve comunque superare le guardie. DiD applica la stessa filosofia alla sicurezza informatica, racchiudendo i dati più preziosi di un'organizzazione in livelli concentrici di protezione che un malintenzionato deve superare uno dopo l'altro.
Vantaggi della difesa in profondità
L'applicazione di controlli di sicurezza a più livelli offre vantaggi che nessuna singola difesa può fornire da sola. I principali vantaggi della DiD includono:
- Elimina la dipendenza da un singolo controllo: poiché le protezioni sono ridondanti, è molto meno probabile che un controllo aggirato porti a una compromissione completa. Se un utente malintenzionato supera un livello, il livello successivo è già pronto per rallentarlo o fermarlo, eliminando il singolo punto di errore che deriva dalla dipendenza da un’unica difesa.
- Fa guadagnare tempo per rilevare e rispondere: ogni livello che un attaccante deve superare richiede tempo e genera attività che possono essere segnalate dagli strumenti di monitoraggio, offrendo ai team di sicurezza una finestra di opportunità più ampia per rilevare e rispondere a un’intrusione.
- Difende dall’intera gamma di minacce: una strategia di sicurezza a più livelli affronta contemporaneamente molti tipi di rischio, tra cui attacchi esterni, minacce interne e azioni negligenti da parte dei dipendenti. Poiché ogni livello contrasta un tipo diverso di minaccia, la combinazione protegge da molti più scenari rispetto a quanto potrebbe fare un singolo controllo.
- Supporta la conformità e la gestione dei rischi: molte normative e framework di sicurezza prevedono che le organizzazioni applichino protezioni sovrapposte e a più livelli. Un approccio DiD contribuisce a dimostrare l'adempimento degli obblighi di due diligence e si allinea naturalmente alla maggior parte dei requisiti in materia di conformità e gestione dei rischi.
Difesa in profondità vs zero trust
La difesa in profondità (Defense-in-depth) è una strategia di ridondanza a più livelli, con molteplici controlli indipendenti stratificati in modo tale che, se uno fallisce, gli altri continuino a proteggere il sistema. Zero-trust è un modello di sicurezza basato sul principio "mai fidarsi, verificare sempre", il che significa che ogni richiesta di accesso viene autenticata e autorizzata indipendentemente dal fatto che provenga dall'interno o dall'esterno della rete. La DiD si occupa di stratificare diversi controlli nell'intero ambiente, mentre lo zero-trust si concentra sulla verifica continua dell'identità e dell'accesso in ogni punto. Questi due concetti sono complementari: lo zero-trust rafforza i livelli di identità e accesso all'interno di una strategia DiD più ampia, mentre la DiD garantisce che i controlli di accesso dello zero-trust siano supportati da misure aggiuntive.
| Difesa in profondità | Zero Trust | |
|---|---|---|
| Principio essenziale | Stratifica controlli multipli e ridondanti | Mai fidarsi, verificare sempre |
| Focus principale | Protezione sovrapposta su tutti i livelli | Verifica continua dell'identità e dell'accesso |
| Presupposto | Qualsiasi controllo singolo può fallire | Segmentazione, microsegmentazione, Zero Trust |
| Oscilloscopio | Intero ambiente | Ogni richiesta di accesso |
| Rapporto | Fornisce la base a più livelli | Rafforza i livelli di identità e accesso |
Come implementare la difesa in profondità
La difesa in profondità è un processo continuo che consiste nel mappare cosa proteggere, applicare controlli a più livelli e riesaminarli costantemente man mano che le minacce e l'infrastruttura cambiano. Le organizzazioni possono mettere in pratica la DiD seguendo questi passaggi:
- Inventario e classificazione delle risorse. Identifica cosa deve essere protetto, inclusi dati, sistemi, applicazioni e utenti, quindi esegui una valutazione dei rischi per determinare cosa è più prezioso e più esposto.
- Mappatura della superficie di attacco. Identifica le minacce, le vulnerabilità e i punti di ingresso che un aggressore potrebbe sfruttare a ogni livello, dai sistemi esposti a Internet alle applicazioni interne.
- Selezione di controlli sovrapposti per ciascun livello. Mappa i controlli fisici, tecnici e amministrativi sui livelli di un ambiente (perimetro, rete, endpoint, ecc.). Dai priorità alla diversificazione dei controlli utilizzando fornitori e tecnologie diversi tra i vari livelli, in modo che una singola vulnerabilità non possa compromettere un intero stack.
- Applicazione dell’accesso con privilegi minimi e di una solida gestione delle identità. Limita l'accesso di ciascun utente solo a ciò che è necessario e rafforza la sicurezza con IAM e MFA. L’aggiunta di Identity Governance and Administration (IGA) e Privileged Access Management (PAM) limita ulteriormente il movimento laterale di un utente malintenzionato se viola un livello esterno.
- Implementazione di monitoraggio, registrazione e rilevamento. Il monitoraggio e la registrazione continui a più livelli consentono di rilevare e contenere una violazione in un livello prima che raggiunga i dati principali. Prima viene rilevata e affrontata una violazione, minori sono i danni che può causare.
- Preparazione della risposta agli incidenti e del ripristino. Crea piani di risposta agli incidenti ben documentati e backup affidabili, in modo che, qualora si verifichi un'intrusione, i team possano contenere rapidamente la minaccia, ripristinare i sistemi interessati e recuperare i dati compromessi.
- Preparazione della risposta agli incidenti e del ripristino. Crea piani di risposta agli incidenti ben documentati e backup affidabili, in modo che, qualora si verifichi un'intrusione, i team possano contenere rapidamente la minaccia, ripristinare i sistemi interessati e recuperare i dati compromessi.
- Formazione dei dipendenti. Una formazione regolare sulla sensibilizzazione alla sicurezza rende operativo il livello amministrativo e affronta l’errore umano come causa delle violazioni. I dipendenti che sanno riconoscere il phishing, l’ingegneria sociale e le pratiche online non sicure diventano un livello di difesa attivo anziché un punto debole.