Risolvi facilmente i problemi rilevati da Wiz con Keeper

Wiz individua identità esposte, percorsi di accesso rischiosi e configurazioni errate del cloud. KeeperPAM® trasforma le segnalazioni rilevanti in rotazione delle credenziali, accesso gestito o accesso JIT, per poi comunicare a Wiz lo stato della risoluzione.

Grafica che mostra l’integrazione tra Keeper e Wiz, con il logo di Wiz collegato a quello di Keeper.

Dall’individuazione nel cloud alla risoluzione verificata

Wiz individua identità esposte, percorsi di accesso rischiosi e configurazioni errate del cloud. Keeper Cloud Security integra le segnalazioni rilevanti in KeeperPAM, le associa alle identità e all’infrastruttura e le trasforma in interventi di risoluzione monitorati, attuabili tramite rotazione delle credenziali, accesso gestito o JIT. Keeper Encrypter protegge lo scambio di dati, preservando al contempo l’architettura zero-knowledge di Keeper.
Come funziona il flusso di lavoro di Keeper + Wiz

1. Invio della segnalazione a Keeper

Un admin invia a Keeper una segnalazione relativa a un’identità o a una credenziale da Wiz. Arriva nella dashboard Cloud Security con tutto il contesto originale, senza bisogno di esportare dati o passare da uno strumento all’altro.

2. Risorsa interessata registrata

Un admin di Keeper associa la segnalazione a una risorsa KeeperPAM esistente oppure integra una nuova identità, macchina, database, directory, browser remoto o risorsa cloud. Le identità cloud compromesse possono essere aggiunte direttamente come voci Utente PAM.

3. Controllo corretto applicato

Applica il controllo più adatto al rischio: ruota la credenziale, concedi un accesso a tempo determinato tramite flussi di approvazione oppure abilita una sessione monitorata tramite Connessioni.

4. Risoluzione verificata

Dopo la correzione, Keeper contrassegna la segnalazione come "In corso" e invia una notifica a Wiz. Wiz verifica che il problema sia stato risolto e rinvia la segnalazione risolta a Keeper.

Tutto ciò che serve per intervenire su una segnalazione di Wiz

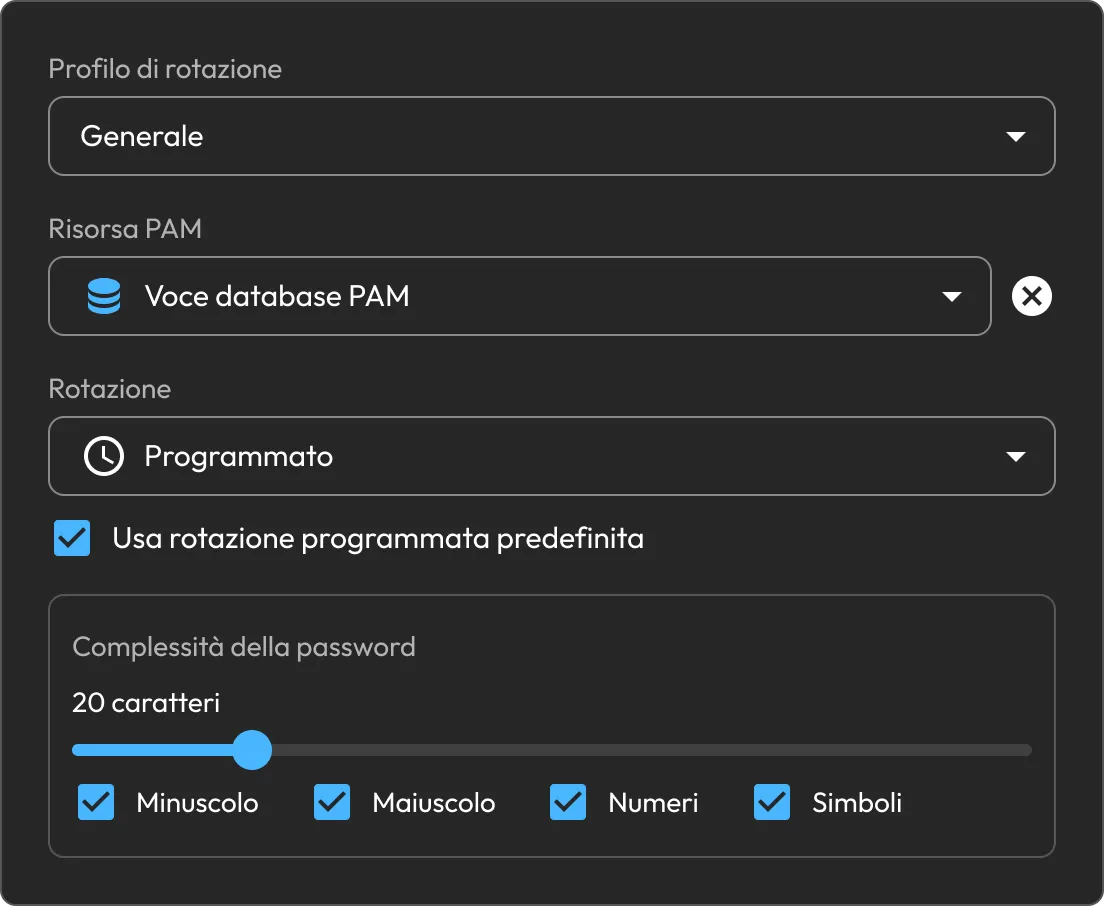
Ruota le credenziali compromesse

Ruota le credenziali obsolete o compromesse e archivia quelle nuove nella Cassaforte Keeper, senza copiare i segreti tra strumenti né ricorrere a processi esterni ai sistemi in uso.

Impostazioni di rotazione delle password di Keeper, con la pianificazione della rotazione delle credenziali di un database PAM e le opzioni per la complessità delle password.

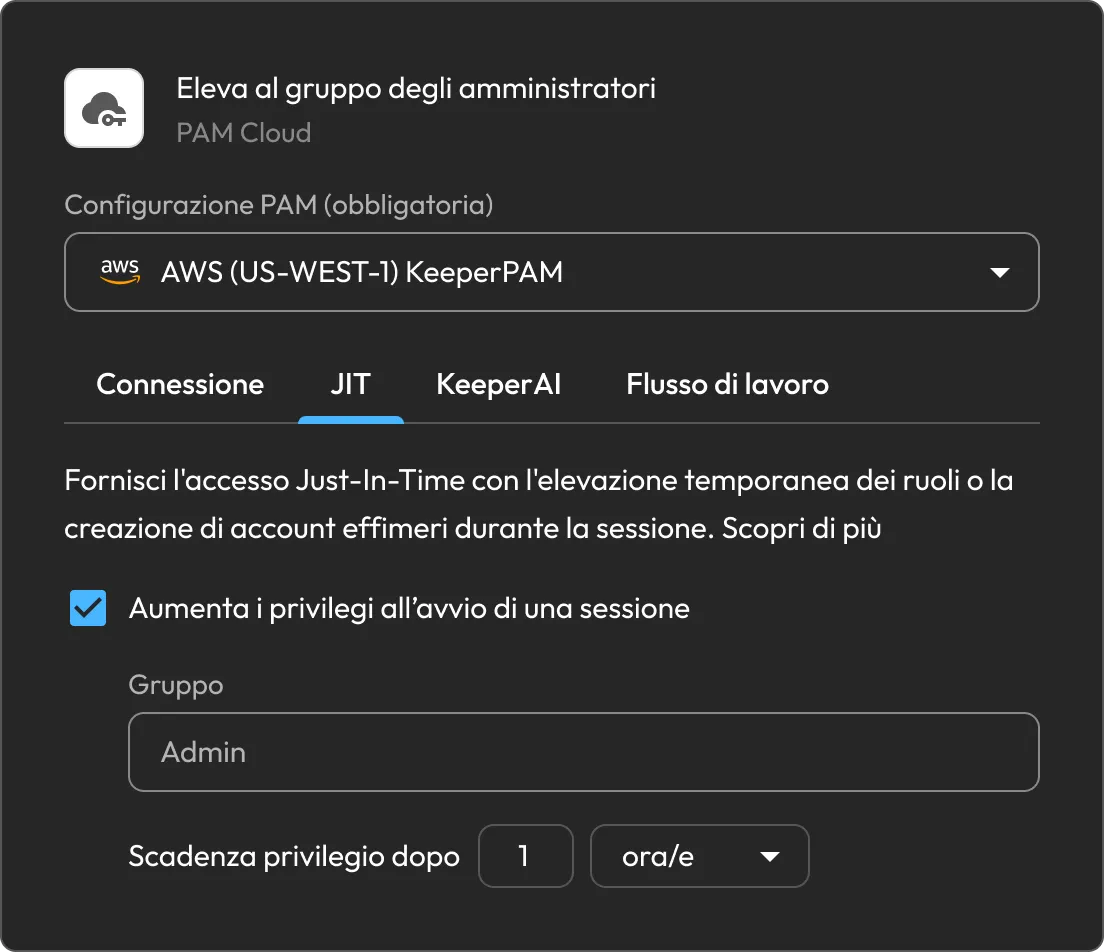
Sostituisci l’accesso permanente con JIT

Concedi un accesso a tempo determinato tramite flussi di approvazione, finestre temporali definite, procedure di check-in e MFA, evitando di lasciare privilegi permanenti.

Impostazioni di accesso JIT di Keeper che mostrano un’elevazione temporanea dei privilegi al gruppo Admins per un’ora.

Consenti l’accesso senza esporre le credenziali

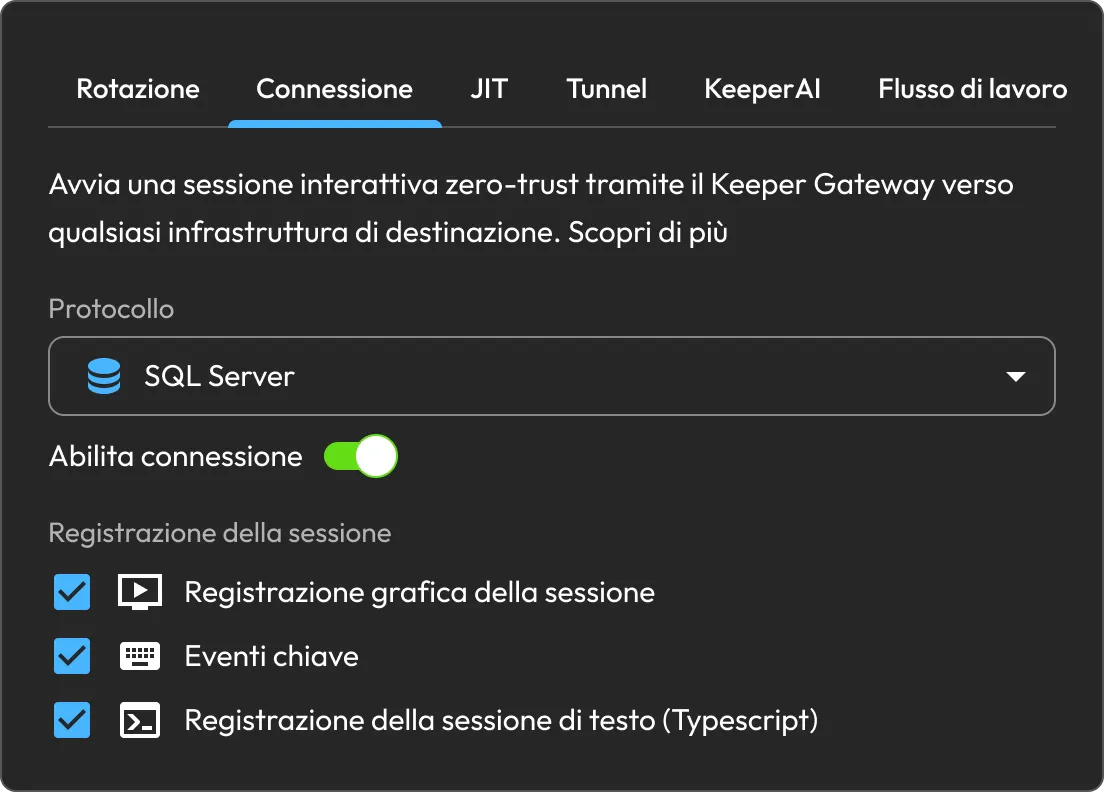
Configura la gestione degli accessi per avviare una sessione interattiva zero-trust tramite Keeper Gateway senza esporre all’utente la credenziale sottostante.

Impostazioni di connessione di KeeperPAM che mostrano la registrazione delle sessioni SQL Server, con registrazione grafica, eventi chiave e registrazione testuale attivati.

Integra le risorse interessate

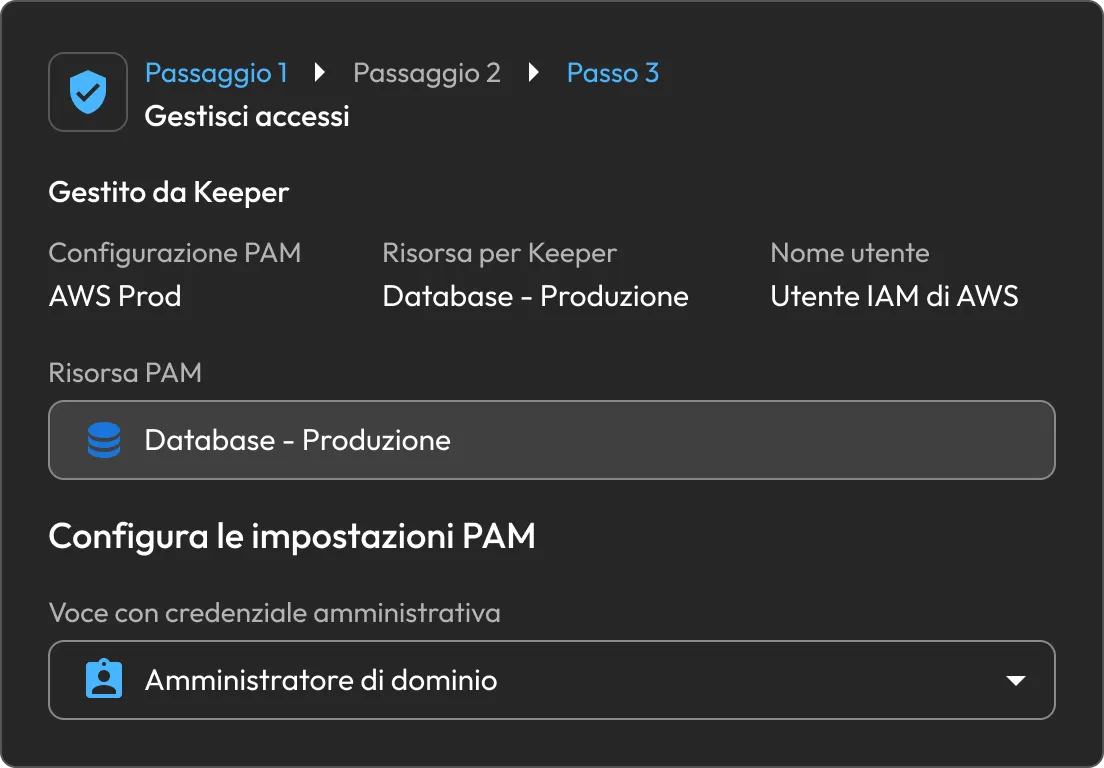
Integra l’identità, la macchina, il database, la directory o la risorsa cloud interessata nella governance di KeeperPAM direttamente dalla segnalazione.

Schermata del flusso di lavoro di gestione degli accessi di Keeper, con una risorsa PAM relativa a un database di produzione e la configurazione delle credenziali amministrative.

Tieni traccia di ogni segnalazione in un unico posto

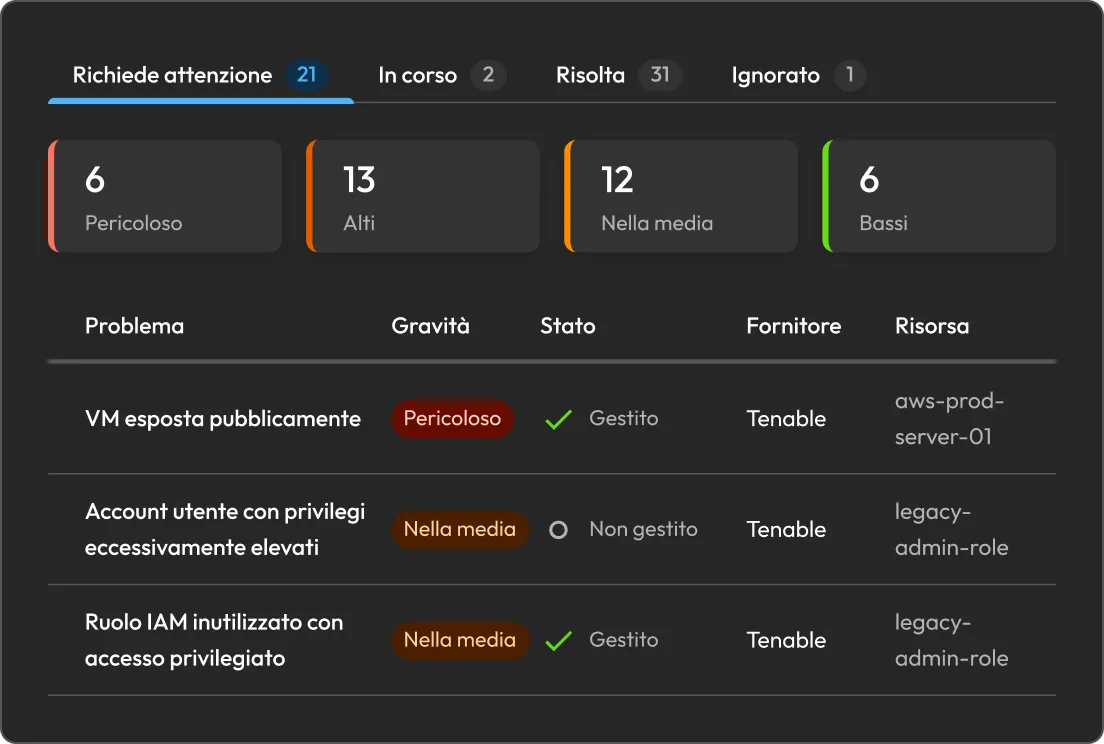
Esamina le segnalazioni e monitora lo stato delle correzioni nella dashboard Cloud Security. Le segnalazioni prese in carico passano allo stato In corso; dopo che Wiz ha verificato la correzione, passano a Risolto.

Dashboard di Keeper per la correzione dei rischi, con le segnalazioni di sicurezza di Tenable suddivise per gravità, stato e risorsa.

Proteggi l’integrazione con Keeper Encrypter

Esegui Keeper Encrypter come servizio Docker self-hosted nel tuo ambiente. Riceve i webhook di Wiz e crittografa i payload dell’integrazione con una chiave AES a 256 bit gestita dal cliente e archiviata in Keeper.

Grafica di Keeper Security che mostra identità, dispositivi e accesso al web che transitano attraverso controlli di sicurezza centralizzati verso una protezione verificata.

Pensato per i team responsabili del rischio nel cloud

Operazioni di sicurezza

Trasforma le segnalazioni di Wiz in flussi di lavoro di correzione coerenti. Ruota le credenziali, limita l’accesso o integra le risorse e riduci il tempo che intercorre tra il rilevamento e la risoluzione.

Cloud e DevOps

Integra le risorse cloud non gestite nei processi di controllo direttamente dalla segnalazione. Aggiungi approvazioni e accessi JIT, quindi standardizza l’accesso sicuro tramite Connessioni e Tunnel.

Conformità

Mantieni lo stato delle correzioni allineato tra Keeper e Wiz. Le segnalazioni passano dallo stato In revisione a In corso e Risolto man mano che il flusso di lavoro di correzione avanza.

Trasforma le vulnerabilità rilevate nel cloud in correzioni verificate

Disponibile per i clienti con un abbonamento KeeperPAM attivo. Distribuisci Keeper Encrypter, collega Wiz e gestisci le segnalazioni come interventi di correzione tracciati, con lo stato sincronizzato tra i due sistemi.

Domande frequenti

Cosa permette di fare l’integrazione tra Keeper e Wiz?

Wiz invia le segnalazioni rilevanti a Keeper Cloud Security. Un admin di Keeper associa la risorsa interessata e applica la rotazione delle credenziali, la gestione degli accessi o l’accesso JIT. Keeper comunica a Wiz lo stato della correzione e Wiz la convalida durante la scansione successiva.

Quali segnalazioni di Wiz posso correggere con Keeper?

Le segnalazioni pertinenti di Wiz che possono essere gestite tramite la rotazione delle credenziali, l’integrazione controllata delle risorse o controlli più rigorosi sugli accessi privilegiati.

In che modo Keeper può correggere una segnalazione?

Ruota la credenziale esposta, concedi un accesso a tempo determinato previa approvazione oppure abilita l’accesso monitorato tramite Connessioni. I controlli possono essere applicati singolarmente o combinati in base al livello di rischio.

Come viene mantenuto sincronizzato lo stato della correzione?

Dopo la correzione, Keeper contrassegna la segnalazione come "In corso" e invia una notifica a Wiz. Quando il successivo ciclo di convalida di Wiz conferma che il rischio è stato risolto, Wiz invia nuovamente a Keeper la segnalazione risolta.

Nega il consenso sui cookieLa tua privacy è importante

Utilizziamo i cookie sul nostro sito per offrirti la migliore esperienza di navigazione, pubblicare annunci personalizzati sui nostri prodotti e contenuti e analizzare il traffico del sito web. Per ulteriori informazioni, consulta la nostra Informativa sulla privacy.

Registratevi per una prova gratuita

Acquista ora