Porta la tua cassaforte Keeper in ServiceNow

Keeper e ServiceNow collaborano affinché i tuoi segreti rimangano nella cassaforte e vengano comunque utilizzati dove lavora il tuo team. Keeper risolve le credenziali per i processi ServiceNow in fase di esecuzione, invia avvisi di sicurezza come ticket di incidenti e concede l'accesso alla cassaforte tramite richieste e approvazioni ServiceNow. Attiva ciò di cui hai bisogno.

Grafica di integrazione tra Keeper e ServiceNow che mostra il logo ServiceNow collegato al logo Keeper.

Risolvi le credenziali in fase di esecuzione

ServiceNow Discovery, Orchestration e Service Mapping effettuano l'autenticazione usando i segreti della tua Cassaforte Keeper, recuperati tramite Keeper Secrets Manager nel momento in cui viene eseguito un processo. L'istanza non memorizza mai una credenziale. Contiene solo un riferimento e il server MID risolve tale riferimento nella tua cassaforte quando è necessaria la credenziale.

Nessuna credenziale sull'istanza

ServiceNow memorizza un ID e un tipo di credenziale. Il segreto utilizzabile rimane in Keeper.

Progettata secondo il principio zero-knowledge

Il resolver cerca e decifra le tue voci localmente, recuperando solo ciò di cui il processo ha bisogno.

Corrispondenza e mappatura flessibili

Abbina una voce per UID o tramite type:title e mappa qualsiasi voce Keeper su qualsiasi tipo di credenziale utilizzando i campi con etichetta mid_.

Gestisci l'accesso alla cassaforte da ServiceNow

Keeper Commander®, uno strumento a riga di comando, viene eseguito in modalità servizio sul MID Server e gestisce le operazioni sulla cassaforte tramite IntegrationHub, Flow Designer e un portale del catalogo servizi di ServiceNow. Gli utenti richiedono l'accesso, gli approvatori lo concedono o lo negano e le voci si spostano senza che nessuno esca da ServiceNow.

Richieste e approvazioni self-service

Richiedi l'accesso a una voce o a una cartella, o a una condivisione temporanea, quindi inoltrala attraverso un gruppo di approvazione prima che l'accesso venga concesso o revocato.

Archiviazione e ricerca da ServiceNow

Aggiungi login, credenziali del database e del server, chiavi SSH, licenze software, note sicure e altro ancora alla cassaforte e cerca voci e cartelle esistenti.

Approvazioni EPM e rotazione PAM

Approva o rifiuta le richieste di Endpoint Privilege Manager e ruota automaticamente la password di una voce PAM quando l'accesso concesso scade.

Perché i team collegano Keeper e ServiceNow

Meno dispersione delle credenziali

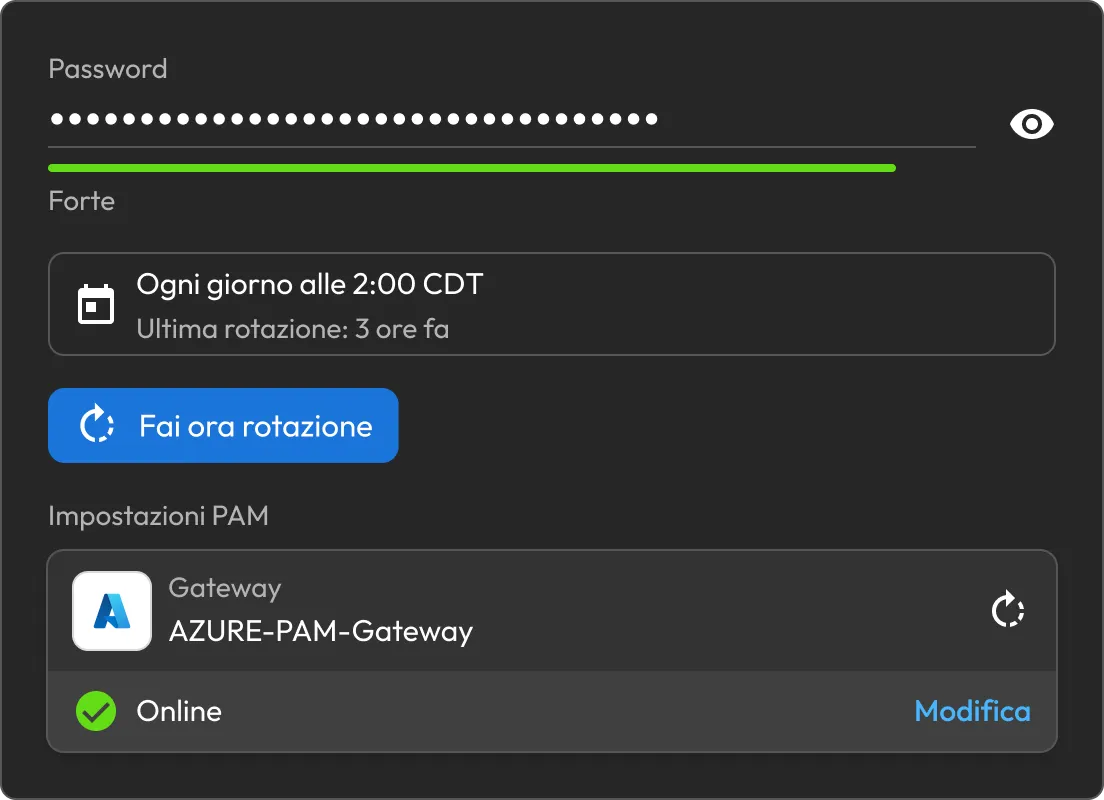
Gestisci un unico set di segreti in Keeper invece di copiarli nelle voci delle credenziali di ServiceNow, che diventano obsolete. È sufficiente ruotare o aggiornare un segreto una sola volta e il processo successivo ne determinerà il valore corrente in fase di esecuzione, quindi non ci sarà bisogno di cercare una seconda copia.

Impostazioni di rotazione delle password di Keeper che mostrano una password sicura, una pianificazione della rotazione giornaliera e Azure PAM Gateway online.

Risposta di sicurezza più rapida

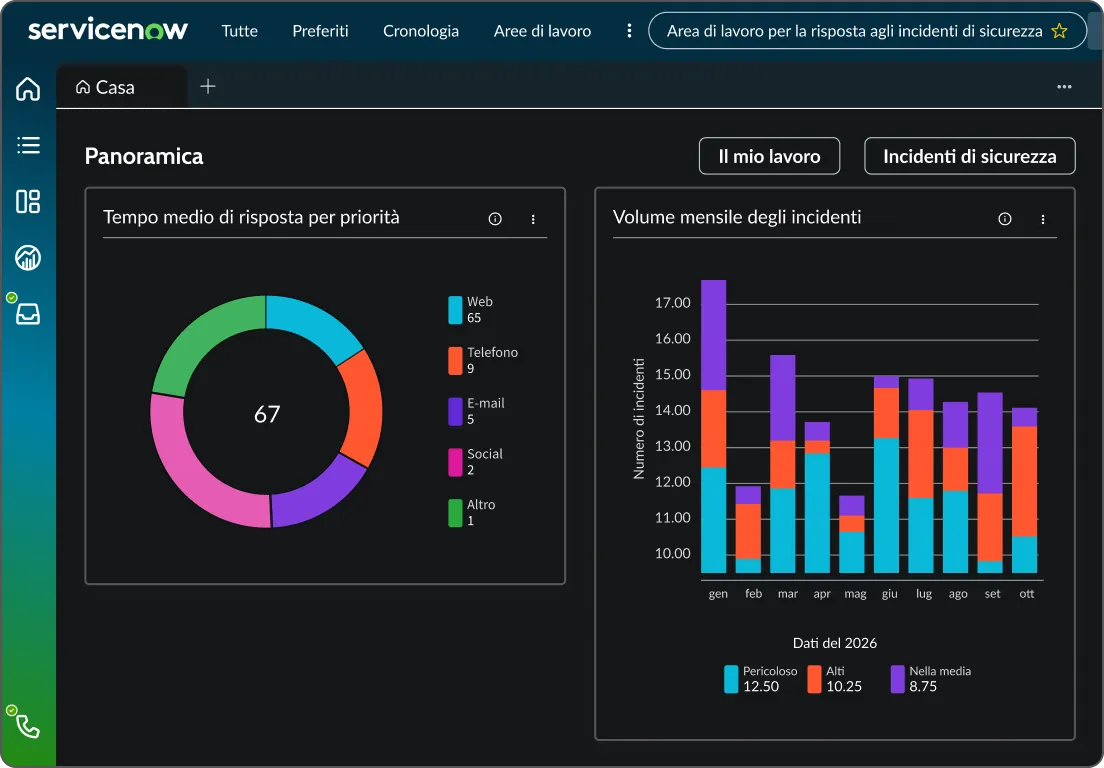
Gli avvisi di Keeper arrivano automaticamente in ServiceNow come ticket di Security Incident Response, così nulla resta in attesa di un inserimento manuale o di un copia e incolla da un sistema all'altro. La mappatura delle priorità mette in cima alla coda i tipi di eventi più urgenti, in modo che il tuo team si occupi per primi degli incidenti più importanti.

Dashboard di ServiceNow Security Incident Response che mostra i grafici del volume degli incidenti e dei tempi di risposta.

Tutto registrato

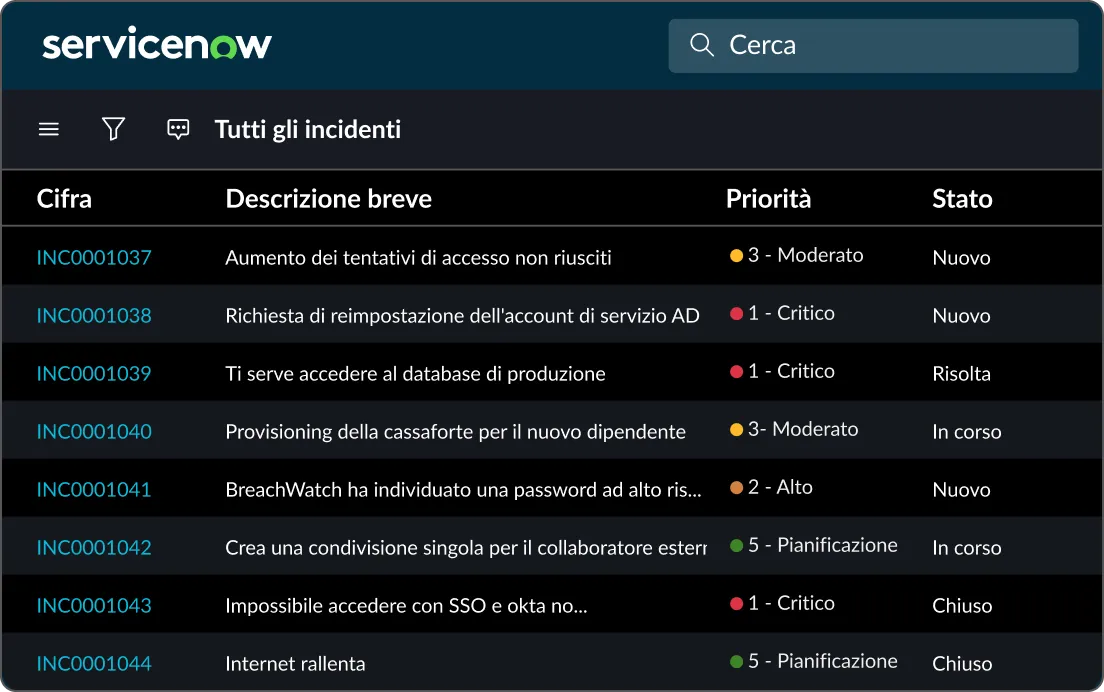
Le ricerche delle credenziali, le richieste di accesso e le approvazioni vengono tutte registrate, in modo da poter risalire a chi ha richiesto cosa, a quali risorse è stato effettuato l'accesso e chi ha dato l'approvazione. Questo ti offre un audit trail chiaro per ogni punto di contatto tra Keeper e ServiceNow.

Elenco degli incidenti ServiceNow che mostra priorità e stati per gli incidenti relativi alla sicurezza e agli accessi.

Funziona con ciò che già usi

L'integrazione si inserisce nei flussi di lavoro di ServiceNow già utilizzati dal tuo team, dalle scansioni di Discovery alle code SIR fino al catalogo dei servizi, evitando di dover imparare nuove procedure. Keeper funziona in background all’interno degli strumenti che gli utenti già utilizzano, quindi la sua adozione non richiede alcun cambiamento nel modo in cui ciascuno svolge il proprio lavoro.

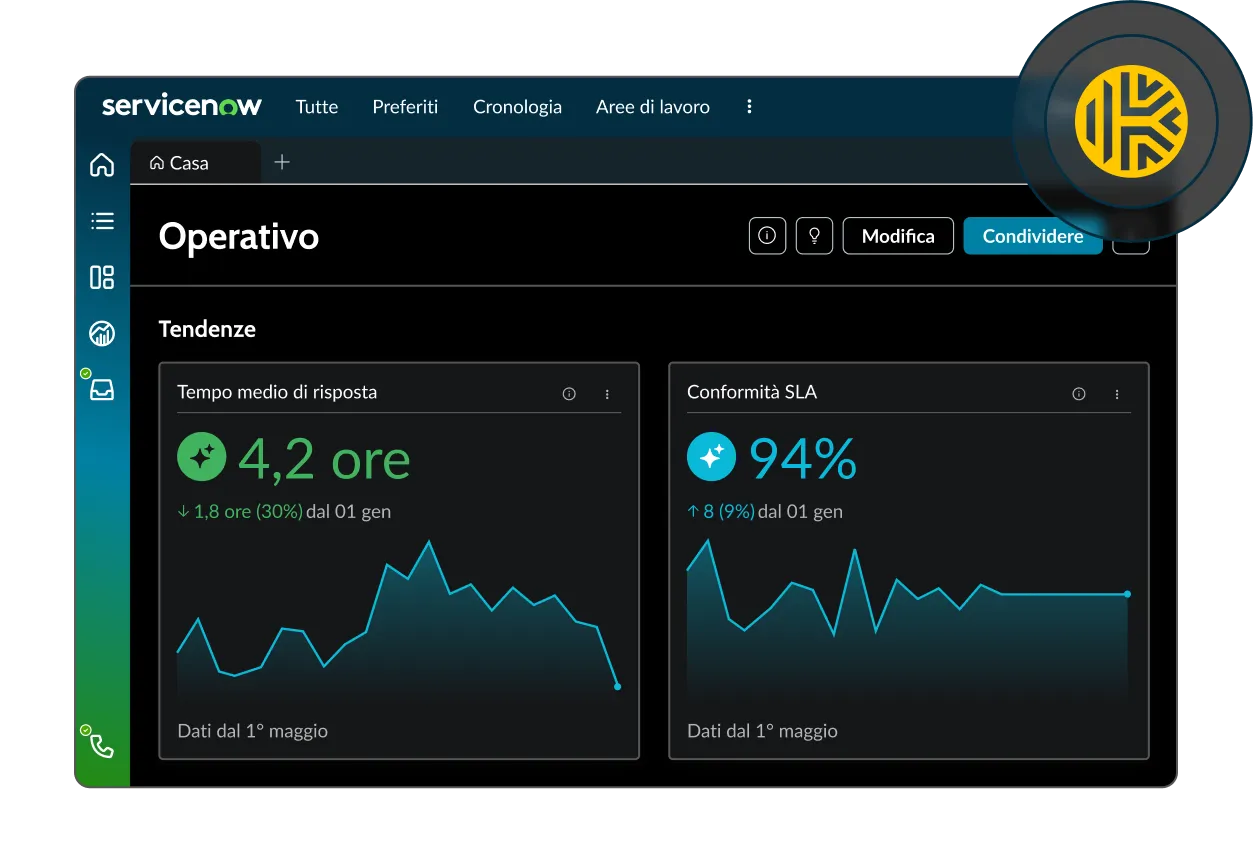
Dashboard dell'integrazione di Keeper con ServiceNow che mostra i tempi di risposta operativi e le tendenze di conformità agli SLA.

I segreti restano in Keeper

Che Keeper stia risolvendo una credenziale, inviando un avviso o soddisfacendo una richiesta di accesso, la cassaforte rimane l'unica fonte di riferimento e ogni segreto rimane protetto dalla crittografia zero-knowledge. Zero-knowledge significa che i tuoi dati vengono crittografati e decrittografati solo dal tuo lato, quindi nessun altro può leggerli, nemmeno Keeper.

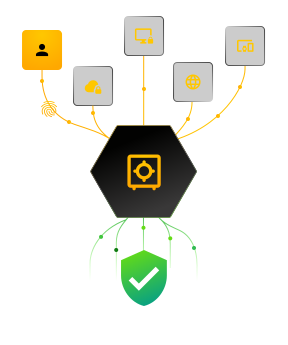
Grafica della cassaforte Keeper che mostra identità, dispositivi e accesso web che confluiscono in una protezione sicura e verificata.

Trasforma gli avvisi di Keeper in incidenti

Keeper invia gli avvisi di sicurezza direttamente nel modulo Security Incident Response (SIR) di ServiceNow, dove diventano ticket su cui il tuo team esegue il triage all'interno dei flussi di lavoro SIR esistenti. Gli avvisi arrivano tramite un webhook, vengono archiviati e trasformati automaticamente in voci di incidente.

Acquisizione sicura di webhook

Un endpoint protetto da OAuth 2.0 accetta avvisi solo da fonti autorizzate, utilizzando bearer token che gestisci nell'app.

Creazione automatica dei ticket

Gli avvisi in arrivo confluiscono in una tabella del set di importazione e diventano voci SIR tramite regole di mappatura predefinite.

Mappatura delle priorità su oltre 300 tipi di eventi

Associa ogni tipo di evento di Keeper a una priorità di ServiceNow in modo che i team gestiscano prima gli incidenti più urgenti.

Collega Keeper a ServiceNow

Domande frequenti

Posso usare solo una funzionalità dell'integrazione con ServiceNow?

Sì, ogni funzionalità agisce in modo indipendente, quindi puoi iniziare con una e aggiungere le altre ogni volta che ne hai bisogno. L'unica eccezione riguarda le approvazioni di Endpoint Privilege Manager nell'app Workflow, che si basano sull'app ITSM per creare l'incidente.

Dove vengono archiviate le mie credenziali?

Solo nella tua cassaforte Keeper. ServiceNow non diventa mai il sistema di registrazione dei segreti. Credential Resolver mantiene un riferimento all'istanza e risolve il segreto in fase di esecuzione, mentre l'app Workflow sposta le voci dentro e fuori dalla cassaforte senza memorizzarle in ServiceNow.

Con quali moduli di ServiceNow funziona?

La risoluzione delle credenziali si applica a Discovery, Orchestration e Service Mapping. La gestione dei ticket di avviso utilizza Security Incident Response. L'app Workflow utilizza IntegrationHub, Flow Designer e il catalogo dei servizi.

Di cosa ho bisogno per iniziare?

La risoluzione delle credenziali richiede Keeper Secrets Manager, un MID Server configurato e l'abilitazione del plug-in ServiceNow External Credential Storage. L’app ITSM richiede il modulo Security Incident Response e la configurazione degli avvisi nella Console di amministrazione di Keeper. L’app Workflow richiede un MID Server che esegue Keeper Commander in service mode. Ciascuna app ha la propria guida alla configurazione: Credential Resolver, ITSM e Workflow.

Nega il consenso sui cookieLa tua privacy è importante

Utilizziamo i cookie sul nostro sito per offrirti la migliore esperienza di navigazione, pubblicare annunci personalizzati sui nostri prodotti e contenuti e analizzare il traffico del sito web. Per ulteriori informazioni, consulta la nostra Informativa sulla privacy.

Registratevi per una prova gratuita

Acquista ora