+

Estendi Ping SSO per proteggere password, segreti e file in Keeper

I team accedono a Keeper con le proprie credenziali Ping, mentre tutte le password e i segreti rimangono crittografati end-to-end. Basato su SAML 2.0, con supporto sia per PingOne sia per la versione legacy di Ping Identity.

I loghi di Ping Identity e Keeper collegati da linee, a rappresentare la loro integrazione.

Come funziona l'integrazione di Keeper + Ping

Keeper si connette a Ping tramite SAML 2.0. Gli utenti si autenticano con la propria identità Ping e Keeper mette a disposizione una cassaforte crittografata zero-knowledge associata a quel login, senza connettori né codice personalizzato. La configurazione avviene tramite la Console di amministrazione di Keeper e Ping Application Catalog, e il percorso esatto dipende dal fatto che tu utilizzi PingOne o Ping Identity.

Logo di Keeper circondato da linee curve blu.

1. Collega Keeper e Ping

Configura un metodo SSO Connect Cloud in Keeper, quindi aggiungi l'applicazione Keeper in Ping. Le due parti si scambiano i dettagli SAML per stabilire un rapporto di attendibilità reciproco. PingOne esegue questa operazione tramite uno scambio di metadati e certificati; le configurazioni precedenti di Ping Identity utilizzano un paio di valori inseriti manualmente.

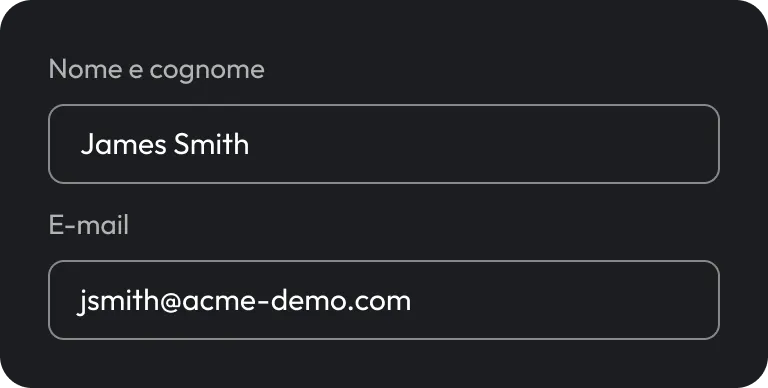
Interfaccia utente di Keeper che mostra i campi Nome completo ed Email.

2. Mappa le identità e gli accessi

Keeper legge Nome, Cognome ed Email da Ping, e l'accesso segue i gruppi Ping che assegni. Le persone e le autorizzazioni che già gestisci in Ping passano direttamente a Keeper.

Icona con segno di spunta verde.

3. Gli utenti accedono con Ping

Una volta attiva, gli utenti accedono alla propria cassaforte tramite la propria identità Ping. Dopo il primo accesso, un unico indirizzo email li reindirizza direttamente a Ping, senza dover gestire una password separata.

Cosa aggiunge Keeper alla tua configurazione di Ping

Una cassaforte crittografata dietro ogni login

Ping consente agli utenti di accedere e Keeper mette a loro disposizione una cassaforte crittografata per le password, i segreti e le connessioni che il solo SSO non copre. Tutto ciò che non è collegato al provider di identità continua a essere conservato in una posizione sicura e viene gestito tramite lo stesso accesso.
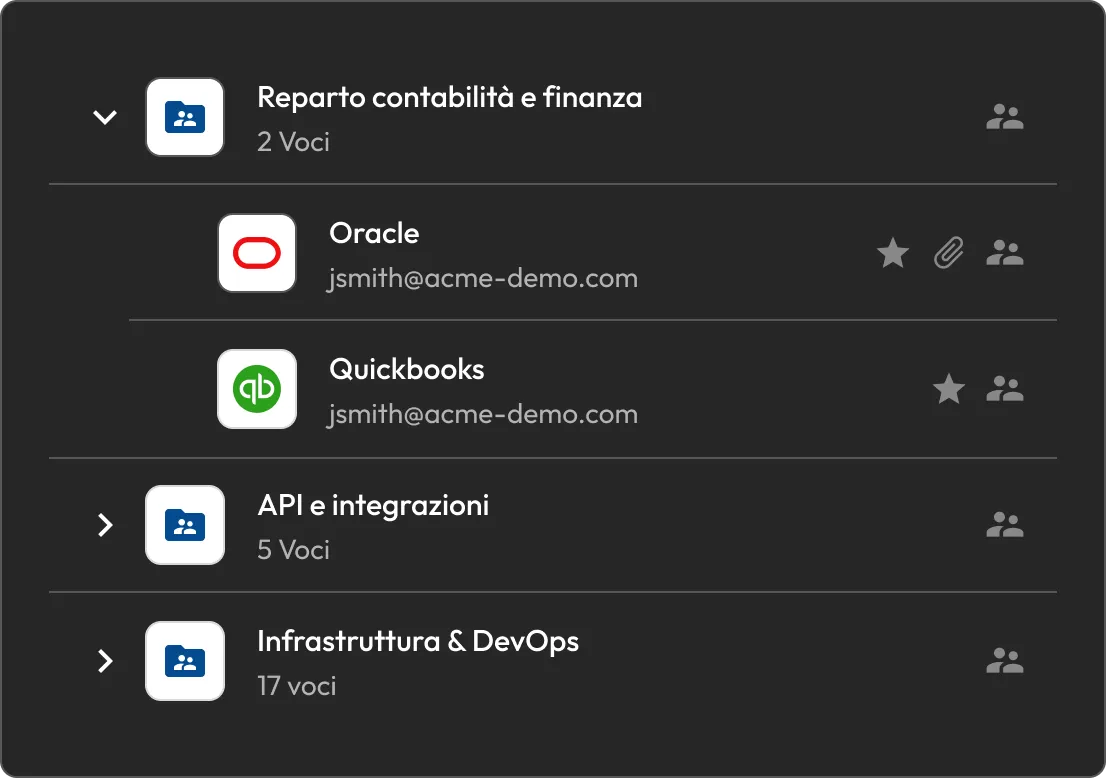
Interfaccia di Keeper che mostra le cartelle Contabilità e finanza, API e integrazioni e Infrastruttura e DevOps, con voci di Oracle e QuickBooks.

Niente da ospitare o mantenere

Keeper SSO Connect Cloud funziona come servizio cloud, quindi non è necessario predisporre, proteggere o applicare patch a un server applicativo. I team che preferiscono una distribuzione autogestita possono invece utilizzare SSO Connect On-Prem.

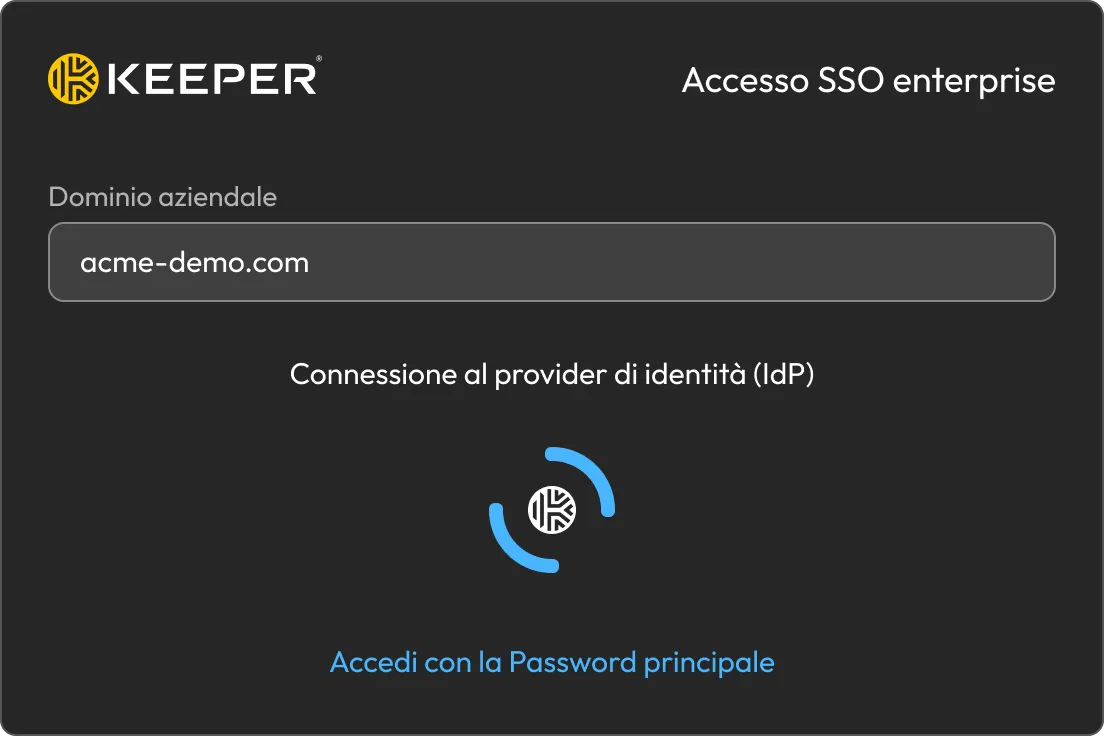
Schermata di accesso SSO di Keeper Enterprise che si connette a un provider di identità.

Account che eseguono autonomamente il provisioning

Con il provisioning just-in-time, Keeper crea l'account dell'utente la prima volta che si autentica tramite Ping, quindi non è necessario eseguire una configurazione separata né mantenerla sincronizzata. I nuovi assunti accedono alla propria cassaforte non appena vengono inseriti nel gruppo Ping corretto.

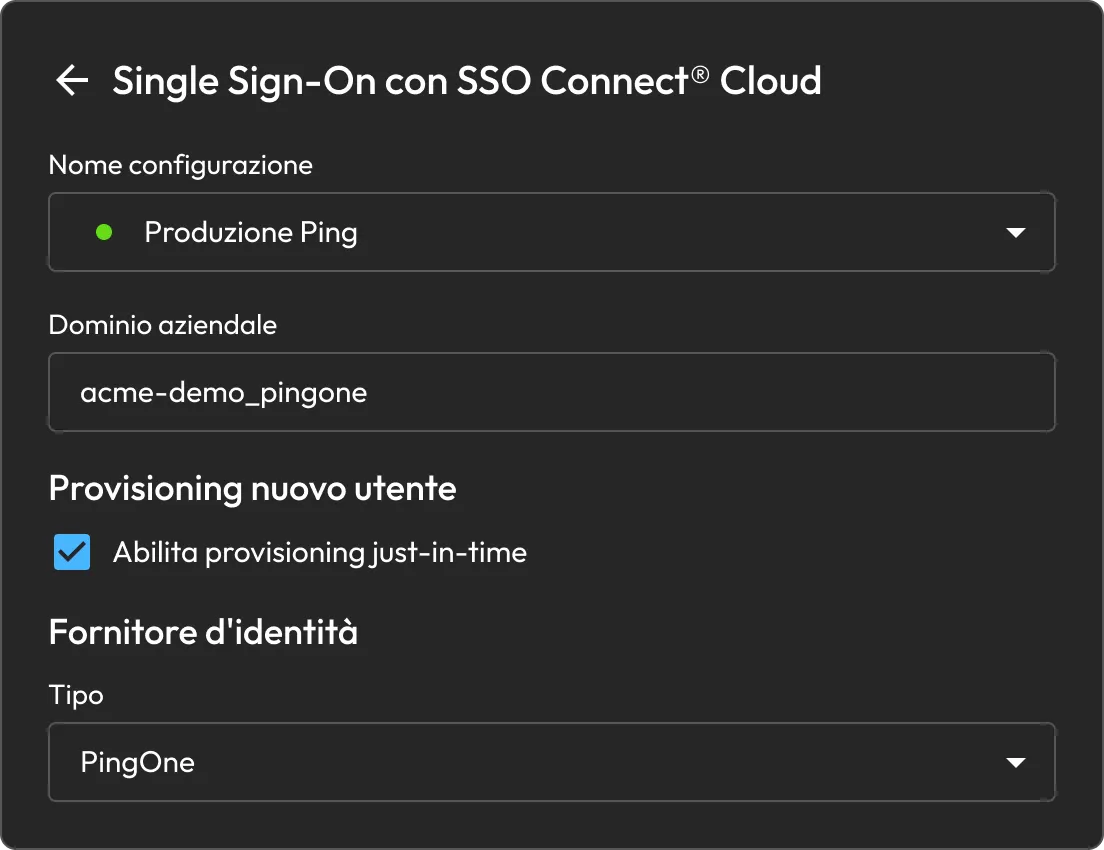
Schermata di configurazione di Keeper SSO Connect Cloud per PingOne con provisioning degli utenti just-in-time abilitato.

Accesso in base ai tuoi gruppi Ping

Keeper concede l'accesso alla cassaforte in base ai gruppi Ping assegnati all'applicazione. Lascialo aperto a tutti o circoscrivilo a gruppi specifici, e mantieni l'accesso allineato alla struttura che gli amministratori già gestiscono.

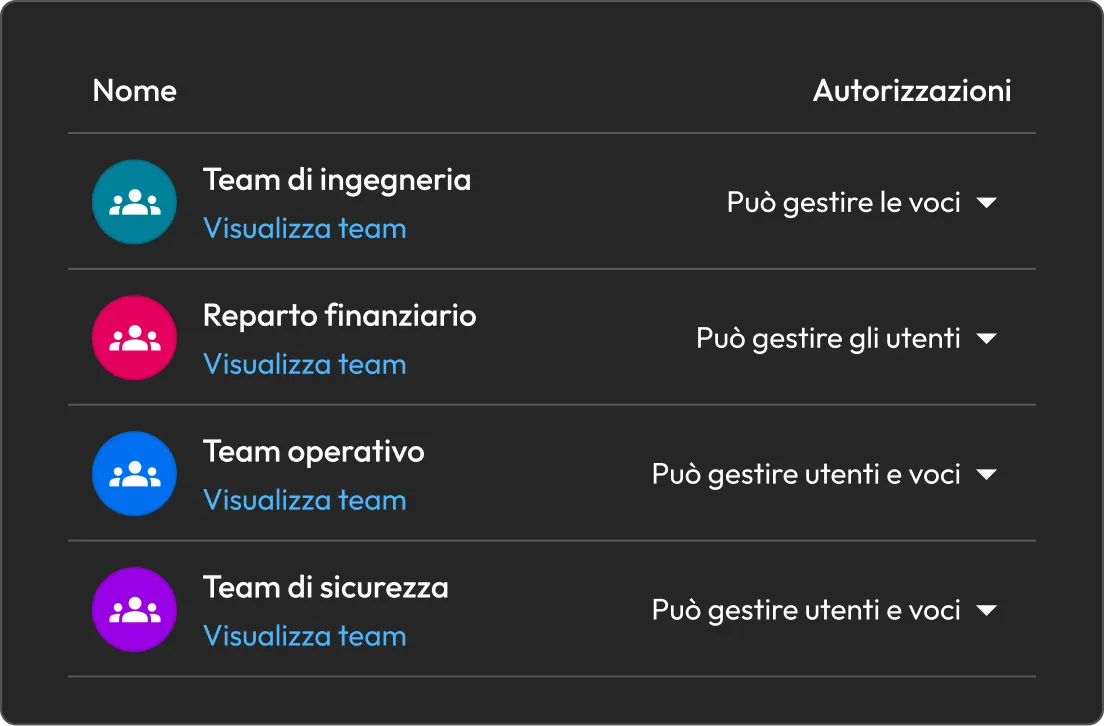
Interfaccia di Keeper che mostra le autorizzazioni dei team di Ingegneria, Finanza, Operazioni e Sicurezza.

Accesso solo tramite email per gli utenti

Dopo il primo accesso, Keeper indirizza gli utenti direttamente a Ping da un unico indirizzo email. Non c'è alcun dominio da ricordare e nessuna password principale da digitare.

Schermata di operazione riuscita di Ping Identity con “Accesso in corso…”

Crittografia zero-knowledge

Ping verifica l'utente; Keeper crittografa ciò che l'utente archivia sul dispositivo, con chiavi che non lo lasciano mai. Aggiungere l'SSO cambia il modo in cui le persone effettuano l'accesso, non chi può vedere i loro dati, quindi i contenuti della cassaforte rimangono invisibili sia a Keeper sia a Ping e il zero-knowledge resta intatto.

Zero trust. Zero knowledge. Zero eccezioni.

Integra Keeper nel tuo sistema di accesso Ping

Con Keeper, offri a ogni dipendente una cassaforte sicura protetta dal sistema di accesso che già utilizza e fai delle buone pratiche per la gestione delle password lo standard predefinito.

Domande frequenti

Quali prodotti Ping sono supportati, e la configurazione varia a seconda del prodotto?

Sia PingOne sia la versione legacy di Ping Identity. Nella Console di amministrazione di Keeper, imposta il tipo di IDP su PingOne per PingOne o su Generic per la versione legacy di Ping Identity.

È possibile ospitare Keeper autonomamente invece di eseguirlo nel cloud?

Sì, SSO Connect Cloud è l'opzione consigliata per la maggior parte delle organizzazioni, ma SSO Connect On-Prem è disponibile per i team che necessitano di un'implementazione self-hosted sul proprio server Windows o Linux.

Cosa succede agli utenti esistenti durante la configurazione e avranno ancora bisogno di una password principale?

Gli utenti esistenti passano dal nodo radice al sottonodo abilitato per SSO. Al primo accesso dopo la migrazione, potrebbe essere richiesto loro di confermare la propria identità una sola volta con la password principale; da quel momento in poi, potranno autenticarsi tramite Ping.

Quali attributi devono essere mappati in Ping?

Tre: nome, cognome ed email. I nomi distinguono tra maiuscole e minuscole e devono iniziare con una lettera maiuscola, poiché i valori in minuscolo causano errori di analisi durante la configurazione.

L'email di un utente non viene indirizzata a Ping SSO. Cosa bisogna verificare?

Conferma che il provisioning just-in-time sia abilitato nella configurazione SSO di Keeper e che il dominio email sia stato riservato presso Keeper. La prenotazione del dominio è ciò che consente di indirizzare un indirizzo email alla corretta connessione SSO.

Nega il consenso sui cookieLa tua privacy è importante

Utilizziamo i cookie sul nostro sito per offrirti la migliore esperienza di navigazione, pubblicare annunci personalizzati sui nostri prodotti e contenuti e analizzare il traffico del sito web. Per ulteriori informazioni, consulta la nostra Informativa sulla privacy.

Registratevi per una prova gratuita

Acquista ora