Keeper vs. AutoElevate: Vergleich der Plattformen für Identitätssicherheit

CyberFOX setzt für jedes Problem separate Tools zusammen. KeeperPAM vereint Passwortverwaltung, Endpunkt-Berechtigungsverwaltung und privilegierten Zugriff in einer Zero-Trust-Plattform.
Demo anfordern

Was macht Keeper zur besten Alternative für AutoElevate?

Die Analyse basiert auf öffentlich verfügbaren Dokumenten und Informationen vom 12. August 2026.

Keeper
AutoElevate
Plattformumfang

KeeperPAM vereint Enterprise-Passwortverwaltung, Geheimnisverwaltung, Verwaltung privilegierter Sitzungen, Remote Browser Isolation (RBI) und Endpunkt-Berechtigungsverwaltung in einer einzigen Zero-Knowledge-Plattform. Keine sekundären Tools, kein Plattformwechsel und vollständige Abdeckung auf allen Geräten und Betriebssystemen.

Da sich alles in einer einzigen Konsole befindet, können MSP-Techniker vom selben Ort aus Zugangsdaten verwalten, Anfragen zur Rechteerweiterung genehmigen und Sitzungsaufzeichnungen überprüfen, ohne mehrere Produkte und Anbieterbeziehungen verwalten zu müssen.

Die Plattform von CyberFOX besteht aus drei separaten Produkten: AutoElevate für die Endpunkt-Berechtigungsverwaltung von Windows-Endpunkten, Password Boss für die Passwortverwaltung und CyberFOX DNS Filtering. Jede Komponente läuft auf einer eigenen Plattform mit einer eigenen Benutzeroberfläche; es gibt keinen einheitlichen Tresor und keine einzelne Konsole, die alle drei Komponenten umfasst.

AutoElevate bietet eine gute Abdeckung für Windows-Endpunkte, aber macOS befindet sich im Early Access und Linux wird nicht unterstützt. Password Boss bietet eine mandantenfähige Passwortverwaltung mit 2FA und PSA-Integration. DNS-Filtering bietet KI-gestützte Inhalts- und Bedrohungsblockierung. Gemeinsam decken sie gängige MSP-Anforderungen ab, jedoch als separate Tools und nicht als umfassende Plattform.

Endpoint Privilege Management

Der Endpoint Privilege Manager von Keeper stellt einen schlanken Agenten bereit, der bestehende lokale Administratorrechte entfernt und durch eine vorübergehende, richtlinienbasierte Rechteerweiterung ersetzt. Die Rechteerweiterung wird auf Prozessebene und nicht auf Computerebene gewährt, sodass Benutzer genau den Zugriff erhalten, den sie für eine bestimmte Aufgabe für ein bestimmtes Zeitfenster benötigen. JIT-Zugriff (Just-in-Time) gilt sowohl auf Prozess- als auch auf Computerebene – mit automatischem Ablauf und vollständiger Unterstützung von Eskalationsworkflows.

Da der Endpoint Privilege Manager in derselben KeeperPAM-Plattform integriert ist, fließen Erweiterungsanfragen, Genehmigungen und Audit-Protokolle in dieselbe Konsole wie die Speicherung von Zugangsdaten, die Sitzungsaufzeichnung und die Geheimnisverwaltung. Erweiterungsdaten werden lokal verschlüsselt und sind nur für autorisierte Administratoren über die Keeper Admin-Konsole zugänglich – geregelt durch dieselbe Zero-Trust- und Zero-Knowledge-Architektur wie der Rest der Plattform.

AutoElevate bewältigt die Windows-UAC-Erweiterung gut. Es entfernt lokale Administratorrechte, verwaltet Rechteerweiterungsanfragen in Echtzeit und bietet MSP-Technikern eine mobile App, mit der sie Anfragen unterwegs genehmigen können. Für den täglichen Helpdesk-Betrieb an Windows-Endpunkten erledigt es die Aufgabe mit minimalem Einrichtungsaufwand und geringem Overhead.

Die Unterstützung für macOS befindet sich im Early Access und Linux wird nicht unterstützt. Genehmigungen für Rechteerweiterungen und Audit-Protokolle sind auf die eigene Benutzeroberfläche von AutoElevate beschränkt und nicht mit Password Boss oder DNS Filtering verbunden. Das bedeutet, dass es keine einheitliche Richtlinien-Engine und kein gemeinsames Audit-Prokotoll für die gesamte CyberFOX-Produktpalette gibt.

Sitzungstransparenz und Audit

Jede privilegierte Sitzung in Keeper wird aufgezeichnet und mandantenübergreifend als unveränderlicher, exportierbarer Prüfnachweis gespeichert. KeeperAI® überwacht Sitzungen in Echtzeit und kann jede Sitzung, bei der verdächtige Aktivitäten erkannt werden, automatisch beenden.

Kunden können direkten Zugriff auf Sitzungsaufzeichnungen und Audit-Protokolle erhalten, was Compliance-Anforderungen und die Streitbeilegung unkompliziert macht.

Keines der Produkte von CyberFOX – AutoElevate, Password Boss oder DNS Filtering – umfasst eine Sitzungsaufzeichnung für privilegierte Sitzungen. Wenn AutoElevate protokolliert, dass eine Anwendung für die Berechtigungserweiterung genehmigt wurde, wird nicht aufgezeichnet, was innerhalb der Sitzung passiert ist – es gibt kein Video der Aktionen und keine Wiedergabe der Tastatureingaben des Technikers.

Kunden, die Transparenz darüber benötigen, was auf ihren Systemen getan wurde, verlassen sich auf vom MSP bereitgestellte Berichte oder Service-Tickets anstatt auf Sitzungsaufzeichnungen.

KI-gestützte Bedrohungserkennung

KeeperAI ist direkt in die privilegierte Sitzungsebene von KeeperPAM eingebettet. Es analysiert Sitzungsaktivitäten in Echtzeit, stuft Risiken unmittelbar bei ihrem Entstehen ein und kann risikoreiche Sitzungen automatisch beenden, bevor Schaden entsteht. Jede Leitplankenentscheidung wird als Teil des unveränderlichen Audit-Protokolls der Sitzung protokolliert.

Über die Reaktion auf Bedrohungen hinaus generiert KeeperAI verschlüsselte, forensisch verwertbare Zusammenfassungen der Sitzungsaktivitäten und bietet Sicherheitsteams und Auditoren eine verständliche Darstellung dessen, was in jeder privilegierten Sitzung passiert ist, ohne dass vollständige Aufzeichnungen manuell durchgesehen werden müssen.

CyberFOX DNS Filtering nutzt KI-Mustererkennung, um bösartige Domains in Echtzeit zu erkennen und zu blockieren. Weder AutoElevate noch Password Boss enthält eine KI-gestützte Bedrohungserkennung jeglicher Art.

Auf der gesamten CyberFOX-Plattform gibt es keinen automatisierten Mechanismus, um Verhaltensanomalien innerhalb einer privilegierten Sitzung zu erkennen oder darauf zu reagieren. Die Erkennung verdächtiger Aktivitäten nach der Zugriffsgewährung hängt vollständig von der menschlichen Überprüfung von Protokollen im Nachhinein ab.

Datenbankzugriffsverwaltung

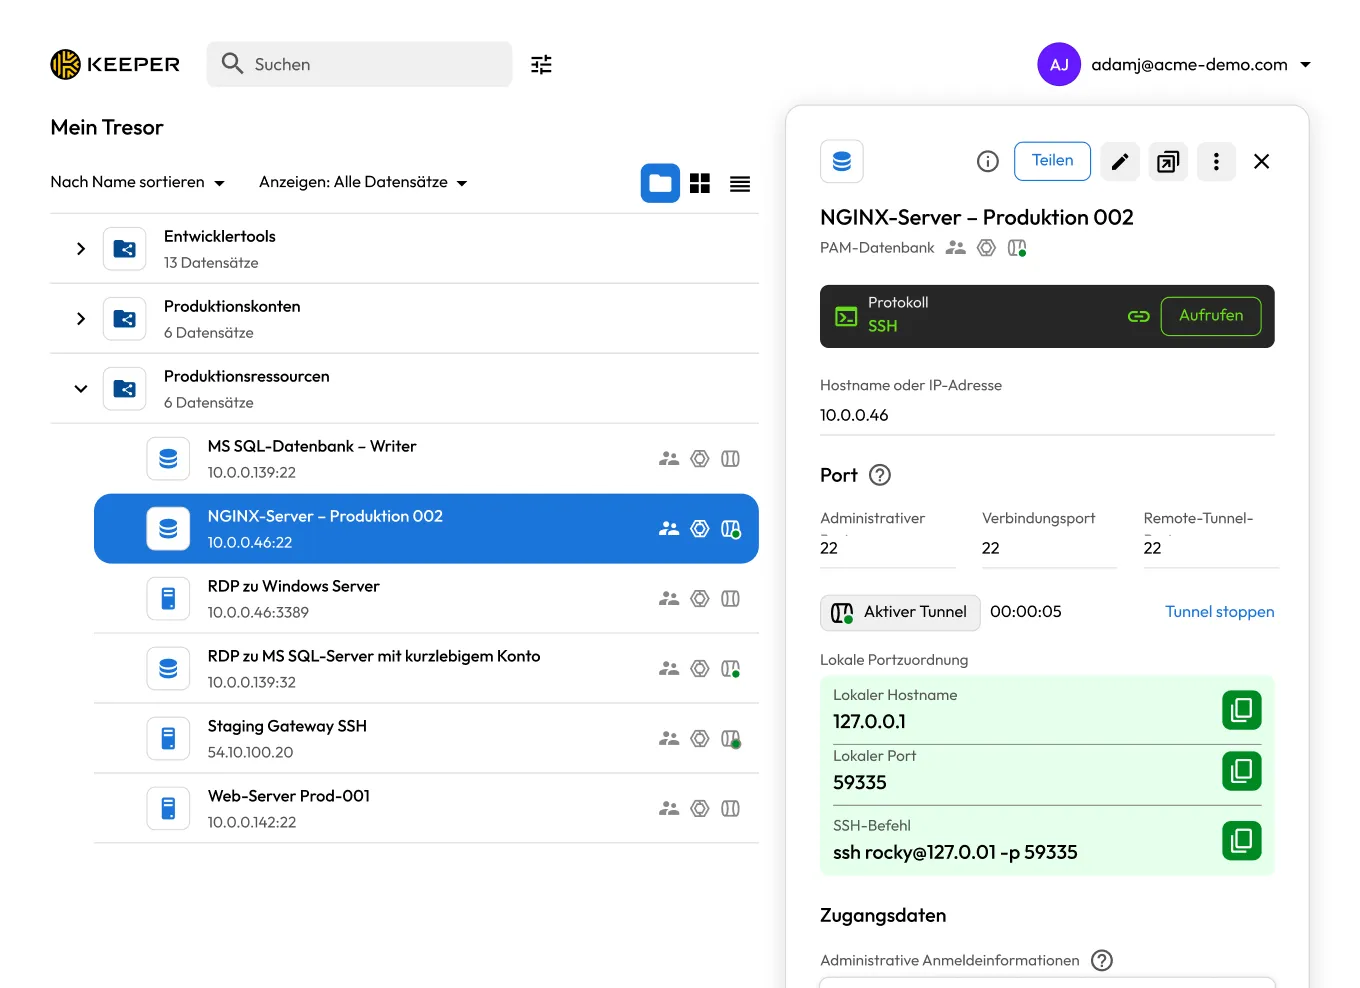
KeeperDB ist eine voll ausgestattete Datenbankverwaltungsschnittstelle, die als vollständig richtliniengesteuerte, eingebettete Sitzung im Keeper-Tresor ausgeführt wird. Entwickler und DBAs können Sitzungen für PostgreSQL, MySQL, SQL Server, Oracle, Amazon Redshift und SQLite direkt aus einem Datenbankdatensatz starten, wobei die Zugangsdaten im Keeper Gateway entschlüsselt und niemals auf dem Gerät des Benutzers preisgegeben oder gespeichert werden. Sämtliche Aktivitäten laufen über die Ebene der Keeper Remote Browser Isolation, sodass die Verbindung von Anfang an vollständig abgeschottet und richtliniengesteuert ist.

Jede KeeperDB-Sitzung, die vom Tresor aus gestartet wird, wird vollständig aufgezeichnet, wobei KeeperAI die Aktivität in Echtzeit überwacht. Granulare Kontrollen wie schreibgeschützter Zugriff und geregelte Datenübertragungsrichtlinien reduzieren das Exfiltrationsrisiko. Für Teams, die ihre vorhandenen Tools bevorzugen, ermöglicht ein Proxy-Modus Verbindungen über pgAdmin, MySQL Workbench, DBeaver und ähnliche Clients, während die Weiterleitung für die Richtliniendurchsetzung und Sitzungsaufzeichnung weiterhin über die Infrastruktur von Keeper erfolgt.

Keines der drei Produkte von CyberFOX umfasst eine Datenbankzugriffsverwaltung. In einer CyberFOX-Umgebung werden Datenbankzugangsdaten außerhalb der CyberFOX-Tools verwaltet, sodass sie nicht unter deren Zugriffskontrollen, Sitzungsaufzeichnung und Prüfung fallen.

Die Datenbank-Zugriffsverwaltung von Keeper bietet im Gegensatz zu CyberFOX vermittelte Verbindungen, Sitzungsaufzeichnung und Least-Privilege-Kontrollen für den Datenbankzugriff.

Genehmigungsworkflows und Zugriffsgovernance

Keeper unterstützt JIT-Zugriff (Just-In-Time) mit automatischem Ablauf, mehrstufige Genehmigungsworkflows, zeitlich begrenzten Zugriff und native Integration in Slack, Jira und ServiceNow. Genehmigungen erfolgen in den Tools, die MSP-Teams bereits nutzen, ohne dass eine separate Anmeldung erforderlich ist.

Die granulare rollenbasierte Zugriffskontrolle (RBAC) wendet Least-Privilege-Richtlinien sowohl auf MSP-Techniker als auch auf Client-Benutzer an. Keeper legt bei einer Zugriffsgewährung niemals Zugangsdaten offen; die Sitzung wird gestartet, ohne dass der Techniker das zugrunde liegende Passwort sieht.

Der Workflow von AutoElevate ist eine einstufige Genehmigung durch einen MSP-Techniker, mit der Option, „Immer erlauben“-Regeln für wiederkehrende Anfragen festzulegen. Password Boss handhabt die Freigabe von Zugangsdaten über eine eigene separate Benutzeroberfläche. Die beiden Produkte verfügen weder über eine gemeinsame Richtlinien-Engine noch über einen einheitlichen Genehmigungsworkflow.

Für Kunden, die Mehrparteien-Genehmigungen für vertrauliche Anfragen, zeitlich begrenzten Zugriff oder eine Integration in IT-Service-Management-Workflows benötigen, bietet CyberFOX diese Kontrollen nicht an.

Security architecture

Keeper basiert auf einer Zero-Knowledge- und Zero-Trust-Sicherheitsarchitektur. Tresordaten werden lokal auf dem Gerät des Benutzers mit AES-256-Verschlüsselung ver- und entschlüsselt und die Server von Keeper speichern Chiffretext statt Klartext-Zugangsdaten oder Tresorinhalten. Das kryptografische Modul von Keeper ist FIPS 140-3-validiert und bietet MSPs eine stärkere Absicherungsebene für regulierte und sicherheitsbewusste Kunden.

Keeper erweitert Zero-Trust-Kontrollen auch auf Workflows für privilegierte Zugriffe. Der Zugriff kann anhand von Identität, Rolle, Richtlinie und Genehmigungsanforderungen geregelt werden, bevor eine privilegierte Sitzung oder Verbindung geöffnet wird. Zugangsdaten müssen Technikern nicht offengelegt werden und der JIT-Zugriff kann auf die genehmigte Aufgabe oder Sitzung beschränkt werden. Keeper lässt sich in führende Identitätsanbietern integrieren, darunter Microsoft Entra ID, Okta und Ping Identity, mit SSO- und Bereitstellungsunterstützung, die Zugriffsentscheidungen mit der verifizierten Unternehmensidentität verknüpft.

AutoElevate ist kein Zero-Knowledge Tresorprodukt; es ist eine Plattform für die Endpunkt-Berechtigungsverwaltung. Die Sicherheitsarchitektur basiert auf dem Entfernen dauerhafter lokaler Administratorrechte, der Durchsetzung der geringsten Rechte und der Weiterleitung von Berechtigungserweiterungsanfragen über richtlinienbasierte Genehmigungsworkflows. Die Zero-Knowledge-Verschlüsselung gilt für Password Boss, den separaten Passwortmanager von CyberFOX; nicht für AutoElevate.

AutoElevate unterstützt Echtzeit-Genehmigungen, Regeln für vertrauenswürdige Anwendungen, Technikerberechtigungen und JIT-Admin-Login, wobei der administrative Zugriff über das AutoElevate-Portal verwaltet wird.

Compliance und Zertifizierungen

Keeper ist FedRAMP High-zertifiziert und GovRAMP High-autorisiert. Es verfügt über SOC 2 Typ II-, ISO 27001-, 27017- und 27018-Zertifizierungen und ist HIPAA- sowie PCI-DSS-konform.

CyberFOX verfügt über SOC 2 Typ-II- und SOC 3-Bescheinigungen sowie eine ISO/IEC 27001:2022-Zertifizierung für seine Produkte AutoElevate und Password Boss, und hat eine CMMC-Level-1-Selbstbewertung abgeschlossen.

CyberFOX ist weder FedRAMP-zertifiziert noch GovRAMP-autorisiert.

Keeper vs. AutoElevate: Nutzerbewertungen und Rezensionen

Keeper
AutoElevate
iOS App-Store

iOS App-Store

App aus dem Microsoft Store

App aus dem Microsoft Store

Chrome-Erweiterung

Chrome-Erweiterung

Android

Android

Sind Sie bereit, drei Tools durch eine Plattform zu ersetzen?

Erfahren Sie, wie KeeperPAM MSPs dabei unterstützt, Transparenz und Kontrolle über die Identitätssicherheit zu zentralisieren.

Häufig gestellte fragen

Was ist CyberFOX AutoElevate?

CyberFOX AutoElevate ist ein Tool für die Endpunkt-Berechtigungsverwaltung in Windows-Umgebungen. Es entfernt lokale Administratorrechte von Benutzern und steuert anschließend, wie diese erweiterten Zugriff anfordern und erhalten. Wenn jemand eine App ausführen muss, die Administratorrechte erfordert, leitet AutoElevate die Anfrage durch einen richtlinienbasierten Genehmigungsworkflow weiter; die IT-Abteilung oder der MSP kann sie einmalig genehmigen oder eine dauerhafte Regel festlegen.

Ist AutoElevate eine PAM-Lösung oder eine EPM-Lösung?

AutoElevate lässt sich am besten als Tool für die Verwaltung von Endpunktberechtigungen beschreiben. Es entfernt lokale Administratorrechte von Windows-Endpunkten und verwaltet UAC-Erweiterungsanfragen. Damit eine Plattform vollständiges Privileged Access Management bieten kann, muss sie auch die Speicherung von Zugangsdaten für Server und Cloud-Konten, privilegierte Sitzungsaufzeichnung, Geheimnisverwaltung und Compliance-Berichterstattung abdecken. AutoElevate deckt einen Teil dieses Gesamtbildes ab; Keeper deckt all das auf einer einzigen Plattform ab.

Kann AutoElevate einen Passwortmanager für MSPs ersetzen?

Nein, AutoElevate umfasst keine Speicherung von Zugangsdaten. CyberFOX bietet Password Boss zu diesem Zweck als separates Produkt auf einer separaten Plattform an. Keeper vereint Enterprise-Passwortverwaltung und Privileged Access Management auf einer einheitlichen Plattform, sodass MSPs weder mehrere Anbieterbeziehungen noch Abrechnungszyklen verwalten oder zwischen Tools wechseln müssen, wenn sie verschiedene Arten von privilegiertem Zugriff verwalten.

Wie unterscheidet sich die Sitzungsaufzeichnung zwischen KeeperPAM und AutoElevate?

AutoElevate protokolliert Berechtigungserweiterungsereignisse; es zeichnet auf, dass eine Anwendung für eine Berechtigungserweiterung genehmigt wurde, nicht, was der Techniker während der Sitzung getan hat. Keeper zeichnet jede privilegierte Sitzung vollständig auf: Videowiedergabe und Tastatureingabeprotokolle werden mandantenübergreifend als unveränderliche Prüfnachweise gespeichert. KeeperAI kann Sitzungen auch in Echtzeit überwachen und eine Sitzung automatisch sperren, wenn verdächtige Aktivitäten erkannt werden. Dieses Maß an Transparenz ist das, was Compliance-Prüfer und regulierte Kunden fordern.

Kann Keeper Kunden in regulierten Branchen wie dem Gesundheitswesen oder Behörden unterstützen?

Ja, Keeper ist FedRAMP High-zertifiziert und GovRAMP-autorisiert, nach ISO 27001 zertifiziert sowie HIPAA- und PCI-DSS-konform. Diese Kombination unterstützt die Zusammenarbeit mit Kunden aus dem Gesundheitswesen, Finanzdienstleistungssektor sowie von Bundes-, Landes- und Gemeindebehörden. CyberFOX verfügt über die Zertifizierungen SOC 2 Typ II, SOC 3 und ISO 27001, und hat eine CMMC-Level-1-Selbstbewertung abgeschlossen. Es ist jedoch weder FedRAMP-zertifiziert noch GovRAMP-autorisiert, was bei Beschaffungen im Bundes- und Verteidigungsbereich typischerweise erforderlich ist.

Was bedeutet Zero-Knowledge-Architektur und warum ist sie für MSPs wichtig?

Zero-Knowledge bedeutet, dass die gesamte Verschlüsselung und Entschlüsselung auf dem Gerät des Benutzers erfolgt. Keeper hat niemals Zugriff auf Tresorinhalte, Zugangsdaten oder Sitzungsdaten. Für MSPs bedeutet dies außerdem, dass Sie Kunden glaubhaft versichern können, dass ihre Daten für niemanden außerhalb ihrer eigenen Organisation zugänglich sind. AutoElevate verwendet kein Zero-Knowledge-Modell.

Funktioniert KeeperPAM für MSPs, die bereits AutoElevate verwenden?

Ja, das Modul für die Endpunkt-Berechtigungsverwaltung von Keeper deckt alle Funktionen von AutoElevate ab, einschließlich Windows-UAC-Erweiterung, Durchsetzung der geringsten Berechtigungen und Genehmigungsworkflows, während es gleichzeitig die Speicherung von Zugangsdaten, vollständige Sitzungsaufzeichnung, Geheimnisverwaltung und Compliance-Abdeckung auf derselben Plattform bereitstellt.

Einverständnis zur Cookie-Nutzung widerrufenWir schätzen Ihre Privatsphäre

Wir verwenden Cookies auf unserer Website, um Ihnen das beste Browser-Erlebnis zu bieten, personalisierte Anzeigen zu unseren Produkten und Inhalten zu bieten und den Website-Datenverkehr zu analysieren. Um mehr zu erfahren, lesen Sie bitte unsere Datenschutzrichtlinie.

Für die kostenlose Testversion anmelden

Jetzt kaufen