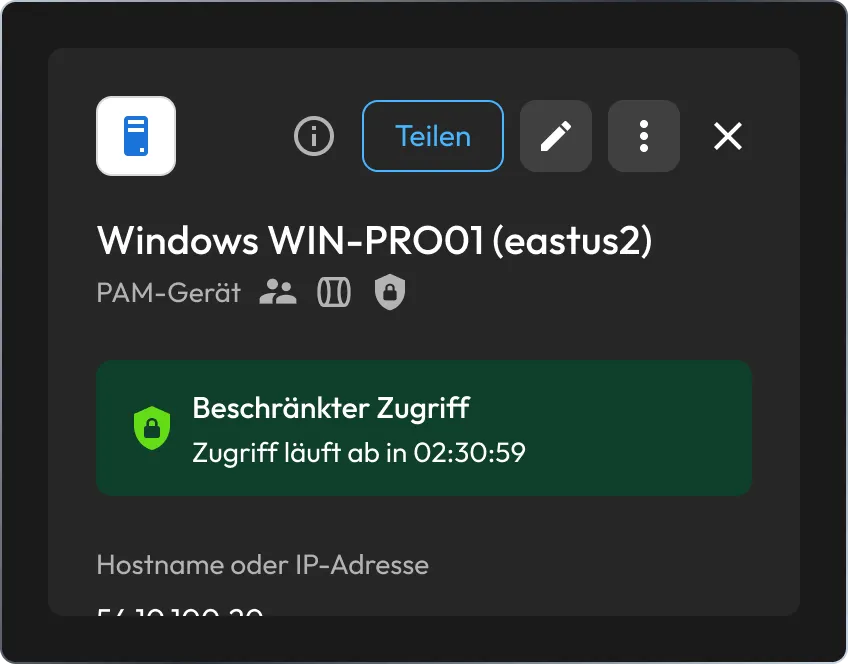
Zugriffszeit begrenzen
Legen Sie fest, wann auf eine Ressource zugegriffen werden kann, indem Sie bestimmte Tage und Uhrzeiten sowie eine maximale Sitzungsdauer festlegen. Der Zugriff außerhalb des definierten Zeitfensters wird automatisch blockiert oder widerrufen. Diese Einstellung ist erforderlich, wenn eine der anderen drei Kontrollen aktiviert wird.

Genehmigung erfordern
Benutzer müssen eine Anfrage stellen, bevor sie auf die Ressource zugreifen. Der Datensatz-Eigentümer ist standardmäßig ein Genehmiger. Sie können weitere Genehmiger hinzufügen, verlangen, dass alle oder nur einer davon die Anfrage genehmigen, und optional mit jeder Anfrage eine Begründung oder Ticketnummer verlangen.

Einzelbenutzer-Modus
Option, um zu erzwingen, dass jeweils nur ein Benutzer Zugriff auf die Ressource haben kann. Nach dem Auschecken ist die Ressource für diesen Benutzer gesperrt, bis er sie wieder eincheckt oder sein Zeitraum abläuft. Genehmiger können jederzeit ein Einchecken erzwingen, um den Zugriff sofort zu widerrufen.

Multi-Faktor-Authentifizierung (MFA)
Verpflichtet Benutzer zur erneuten Authentifizierung, bevor sie eine Verbindung herstellen oder einen Tunnel starten. Verwendet die MFA-Methode, die bereits im Keeper-Konto des Benutzers konfiguriert ist, ohne dass eine zusätzliche Einrichtung erforderlich ist.