Nahtlose Behebung von Wiz-Befunden mit Keeper

Wiz identifiziert exponierte Identitäten, riskante Zugriffspfade und Cloud-Fehlkonfigurationen. KeeperPAM® wandelt relevante Ergebnisse in eine Rotation der Anmeldedaten, einen verwalteten Zugriff oder einen JIT-Zugriff um und übermittelt anschließend den Status der Behebung an Wiz.

Grafik zur Keeper- und Wiz-Integration, die das Wiz-Logo mit dem Keeper-Logo verbunden anzeigt.

Von Cloud-Befunden bis zur verifizierten Behebung

Wiz identifiziert exponierte Identitäten, riskante Zugriffspfade und Cloud-Fehlkonfigurationen. Keeper Cloud Security bringt relevante Befunde in KeeperPAM, ordnet sie Identitäten und Infrastruktur zu und wandelt sie in nachvollziehbare Behebungsmaßnahmen durch Zugangsdatenrotation, verwalteten Zugriff oder JIT um. Keeper Encrypter sichert den Austausch und bewahrt dabei die Zero-Knowledge-Architektur von Keeper.
So funktioniert der Workflow von Keeper + Wiz

1. Befund an Keeper gesendet

Ein Administrator schickt einen Identitäts- oder Zugangsdatenbefund von Wiz an Keeper. Es erscheint im Cloud Security-Dashboard mit intaktem Kontext – ohne Exporte oder Toolwechsel.

2. Onboarding der betroffenen Ressource

Ein Keeper-Admin ordnet den Befund einer bestehenden KeeperPAM-Ressource zu oder integriert eine neue Identität, Maschine, Datenbank, Verzeichnis, Remote-Browser oder Cloud-Ressource. Kompromittierte Cloud-Identitäten können direkt als PAM-Benutzerdatensätze eingebunden werden.

3. Korrekte Kontrolle angewendet

Wenden Sie die Kontrolle an, die dem Risiko entspricht: Rotieren Sie die Zugangsdaten, gewähren Sie zeitgebundenen Zugriff über Genehmigungsworkflows oder vermitteln Sie eine überwachte Sitzung über Verbindungen.

4. Korrektur verifiziert

Nach der Behebung markiert Keeper den Befund als in Bearbeitung und informiert Wiz. Wiz überprüft die Korrektur beim nächsten Scan und sendet den behobenen Befund zurück an Keeper.

Alles, was Sie brauchen, um auf einen Wiz-Befund zu reagieren

Kompromittierte Zugangsdaten rotieren

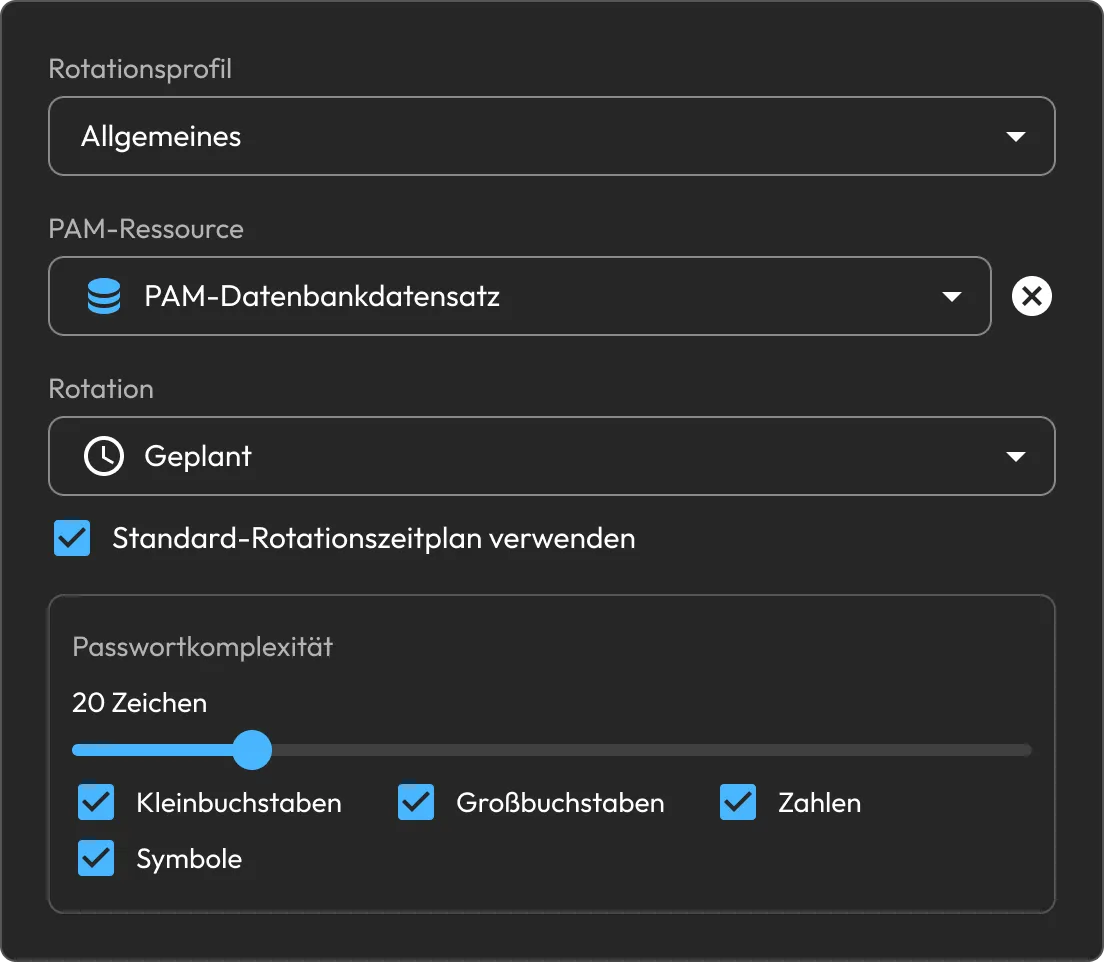
Rotieren Sie veraltete oder kompromittierte Zugangsdaten und lagern Sie den Ersatz im Keeper-Tresor, ohne Geheimnisse zwischen Tools zu kopieren oder einen Out-of-Band-Prozess zu nutzen.

Keeper-Passwortrotationseinstellungen, die eine geplante Zugangsdatenrotation für eine PAM-Datenbank und Passwortkomplexitätsoptionen anzeigen.

Dauerhaften Zugriff durch JIT ersetzen

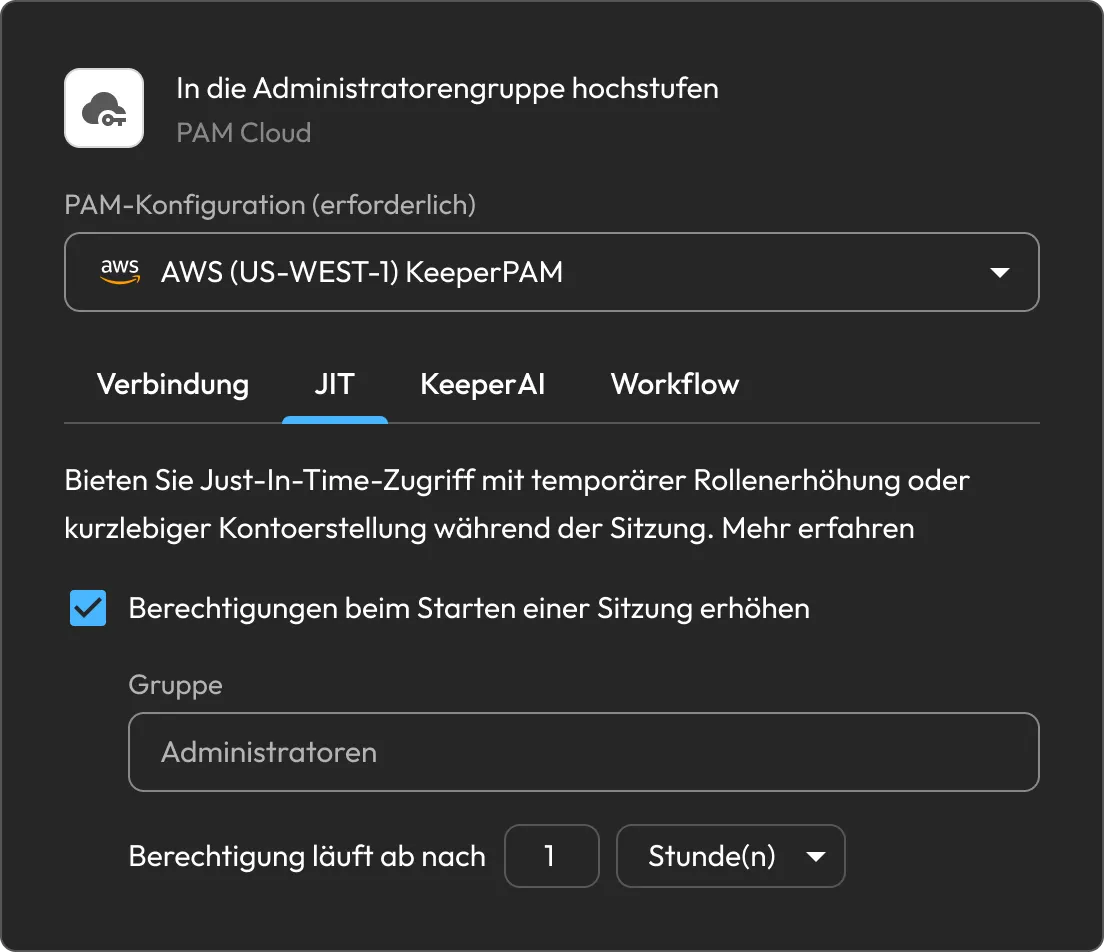
Gewähren Sie zeitgebundenen Zugriff über Genehmigungsworkflows, definierte Zugriffsfenster, Check-ins und MFA, ohne dauerhafte Privilegien zu hinterlassen.

Die JIT-Zugriffseinstellungen von Keeper zeigen eine vorübergehende Erweiterung der Berechtigungen auf die Admins-Gruppe für eine Stunde an.

Vermitteln Sie den Zugriff, ohne Zugangsdaten preiszugeben

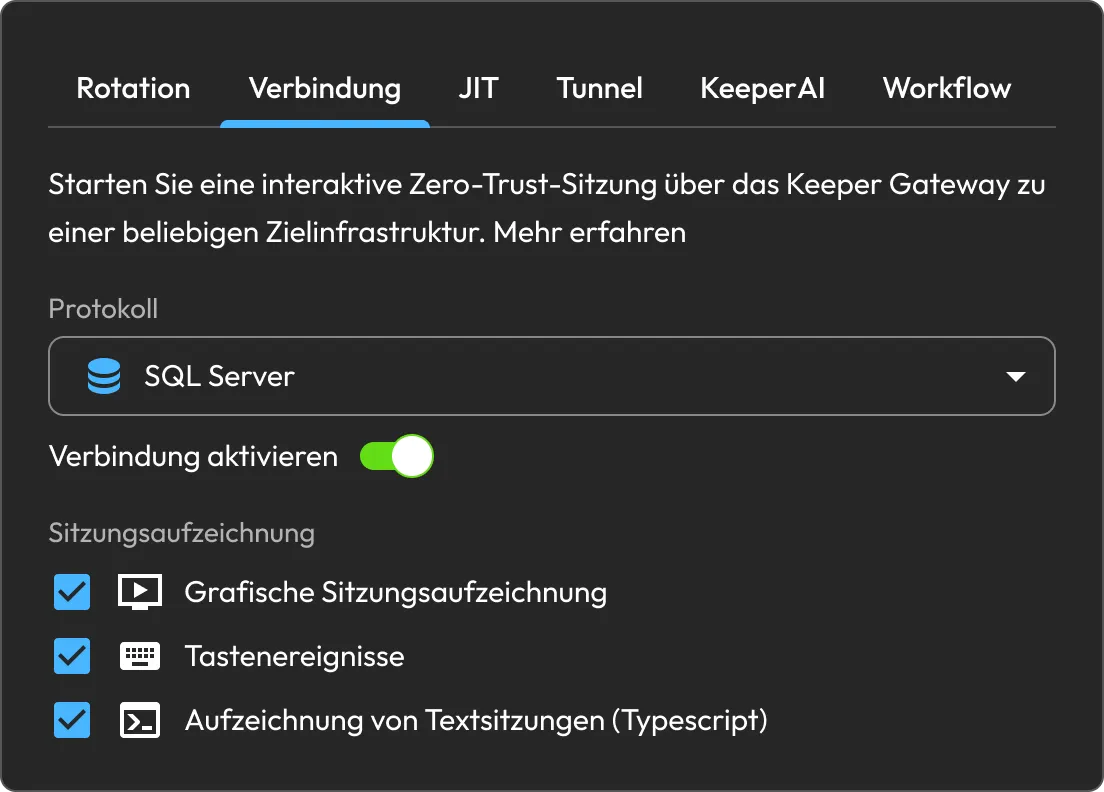
Konfigurieren Sie das Verwalten des Zugriffs, um eine interaktive Sitzung mit Zero-Trust über das Keeper Gateway zu starten, ohne dem Benutzer die zugrundeliegenden Zugangsdaten offenzulegen.

KeeperPAM-Verbindungseinstellungen, die die Aufzeichnung von SQL Server-Sitzungen zeigen, wobei die grafische Aufzeichnung, Tastenereignisse und die Textaufzeichnung aktiviert sind.

Onboarding betroffener Ressourcen

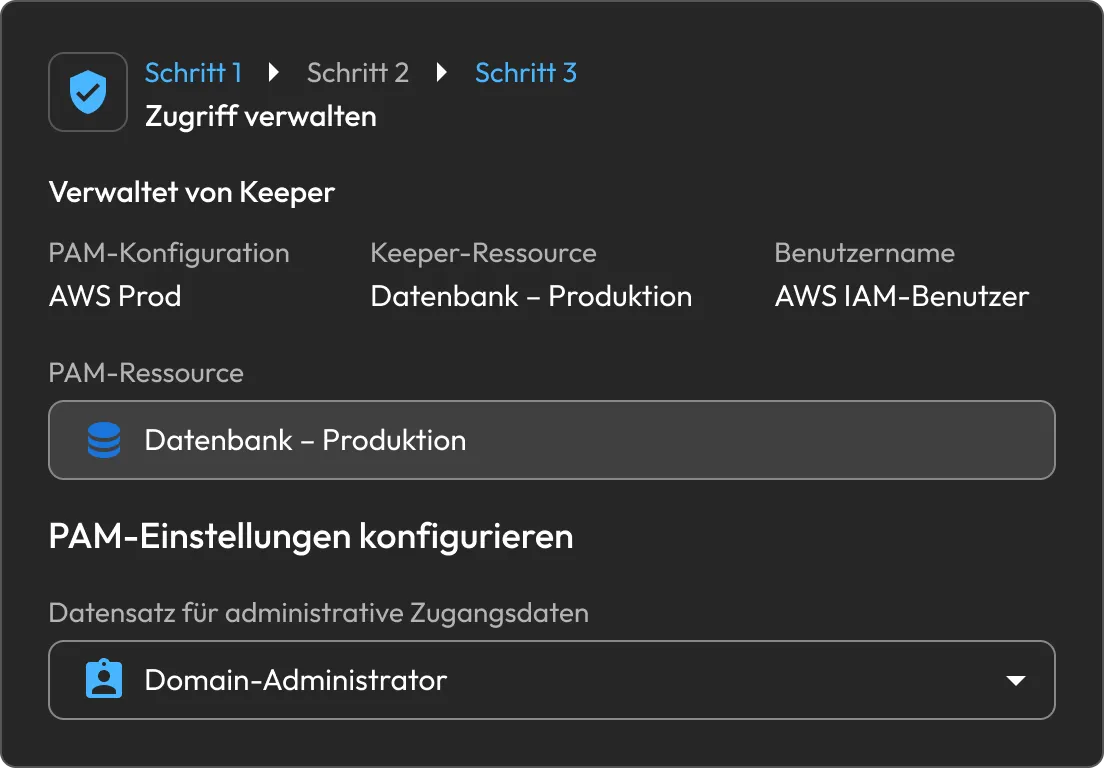
Bringen Sie die betroffene Identität, Maschine, Datenbank, Verzeichnis oder Cloud-Ressource direkt aus dem Befund unter die Governance von KeeperPAM.

Der Keeper-Workflow zum Zugriff verwalten, der eine PAM-Ressource für eine Produktionsdatenbank und eine administrative Zugangsdatenkonfiguration anzeigt.

Verfolgen Sie jeden Befund an einem Ort

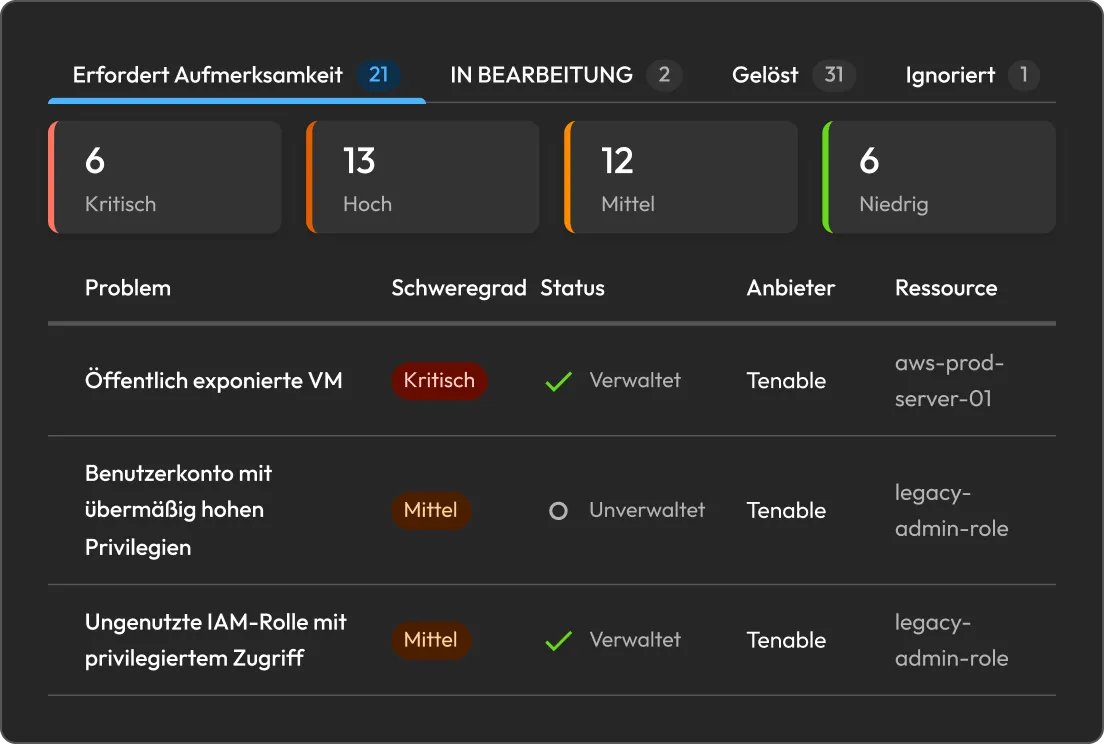
Überprüfen Sie die Befunde und verfolgen Sie den Behebungsstatus im Cloud Security-Dashboard. Adressierte Befunde wechseln zu In Bearbeitung; nachdem Wiz die Korrektur validiert hat, wechseln sie zu Behoben.

Keeper-Dashboard der Risikobehebung, das Tenable-Sicherheitsbefunde nach Schweregrad, Status und Ressource anzeigt.

Schützen Sie die Integration mit Keeper Encrypter

Führen Sie Keeper Encrypter als selbstgehosteten Docker-Service in Ihrer Umgebung aus. Es empfängt Wiz-Webhooks und verschlüsselt Integrationsnutzlasten mit einem vom Kunden verwalteten 256-Bit-AES-Schlüssel, der in Keeper gespeichert ist.

Keeper-Sicherheitsgrafik, die zeigt, wie Identitäten, Geräte und Webzugriffe über zentralisierte Sicherheitskontrollen zu einem verifizierten Schutz geleitet werden.

Entwickelt für Teams, die für Cloud-Risiken verantwortlich sind

Sicherheitsprozesse

Setzen Sie die Befunde von Wiz in konsistente Behebungsworkflows um. Rotieren Sie Zugangsdaten, schränken Sie den Zugriff oder binden Sie Ressourcen ein und verkürzen Sie die Zeit von der Erkennung bis zur Lösung.

Cloud und DevOps

Beziehen Sie nicht verwaltete Cloud-Ressourcen bereits ab dem Zeitpunkt ihrer Erfassung in die Governance ein. Fügen Sie Genehmigungen und JIT-Zugriff hinzu und standardisieren Sie dann den sicheren Zugriff über Verbindungen und Tunnel.

Compliance

Halten Sie den Behebungsstatus zwischen Keeper und Wiz synchron. Die Befunde wechseln im Laufe des Behebungsworkflows von der Überprüfung zu In Bearbeitung und schließlich zu Behoben.

Wandeln Sie Cloud-Befunde in verifizierte Lösungen um

Verfügbar für Kunden mit einem aktiven KeeperPAM-Abonnement. Stellen Sie Keeper Encrypter bereit, verbinden Sie Wiz damit und verwalten Sie die Befunde als nachverfolgte Behebungsmaßnahmen, deren Status in beiden Systemen synchronisiert ist.

Häufig gestellte fragen

Was macht die Integration von Keeper + Wiz?

Wiz sendet relevante Erkenntnisse an Keeper Cloud Security. Ein Keeper-Administrator weist die betroffene Ressource zu und wendet Zugangsdatenrotation, Zugriff verwalten oder JIT an. Keeper meldet den Behebungsstatus an Wiz und Wiz validiert die Korrektur beim nächsten Scan.

Welche Wiz-Befunde kann ich in Keeper beheben?

Relevante Wiz-Befunde, die durch Zugangsdatenrotation, verwaltetes Onboarding oder strengere privilegierte Zugriffskontrollen behoben werden können.

Wie kann Keeper einen Befund beheben?

Rotieren Sie die offengelegten Zugangsdaten, gewähren Sie zeitlich begrenzten Zugriff mit Genehmigungen oder vermitteln Sie überwachten Zugriff über Verbindungen. Kontrollen können einzeln oder kombiniert verwendet werden, um sich an das Risiko anzupassen.

Wie bleibt der Behebungsstatus synchronisiert?

Nach der Behebung markiert Keeper den Befund als in Bearbeitung und informiert Wiz. Wenn der nächste Validierungszyklus von Wiz bestätigt, dass das Risiko behoben ist, schickt Wiz den gelösten Befund an Keeper zurück.

Einverständnis zur Cookie-Nutzung widerrufenWir schätzen Ihre Privatsphäre

Wir verwenden Cookies auf unserer Website, um Ihnen das beste Browser-Erlebnis zu bieten, personalisierte Anzeigen zu unseren Produkten und Inhalten zu bieten und den Website-Datenverkehr zu analysieren. Um mehr zu erfahren, lesen Sie bitte unsere Datenschutzrichtlinie.

Für die kostenlose Testversion anmelden

Jetzt kaufen