Verwandeln Sie Tenable-Ergebnisse in kontrollierten Zugriff

Verbinden Sie Tenable Cloud Security mit KeeperPAM®, um ausgewählte Ergebnisse zu Identitäten und Zugriffen in einen geführten Behebungsworkflow zu überführen – und anschließend den Fortschritt auf beiden Plattformen synchron zu halten.

Grafik zur Keeper-Integration, die Tenable in Verbindung mit dem Keeper-Logo zeigt.

Von Erkenntnissen über Sicherheitsrisiken zu Maßnahmen für privilegierten Zugriff

Tenable gibt Teams den Kontext, um Cloud-Risiken zu verstehen und zu priorisieren. Die Keeper-Integration überträgt ausgewählte Identitäts- und Zugriffsergebnisse in KeeperPAM, wo Administratoren betroffene Ressourcen einbinden und geeignete Kontrollen anwenden können – von der Zugangsdatenrotation bis hin zu verwaltetem Zugriff oder Just-In-Time-Zugriff. Keeper übermittelt anschließend den Status der Behebung an Tenable, sodass beide Teams auf dem gleichen Stand bleiben.
So funktioniert die Integration von Keeper und Tenable

1. Ein Ergebnis senden

Ein Tenable-Administrator überprüft ein Identitäts- oder Zugriffsergebnis und sendet es an Keeper. Das Dashboard für Cloud-Sicherheit empfängt das Ergebnis einschließlich seines Schweregrads, der betroffenen Ressource und des Tenable-Kontexts.

2. Ressource zuordnen

Ein Keeper-Administrator ordnet die betroffene Ressource zu oder nimmt sie auf und verknüpft bei Bedarf einen PAM-Benutzerdatensatz, damit das Ergebnis mit den Kontrollen von KeeperPAM angegangen werden kann.

3. Zugriffskontrollen anwenden

Wählen Sie die passende Reaktion auf das Ergebnis: Zugangsdaten rotieren, den Zugriff über eine Zero-Trust-Sitzung verwalten, JIT-Zugriff aktivieren oder dauerhafte Berechtigungen entziehen. Es können mehrere Maßnahmen kombiniert werden.

4. Prozess abschließen

Nachdem die Maßnahmen abgearbeitet wurden, aktualisiert Keeper das Ergebnis auf „Behoben“. Der neue Status wird automatisch in Tenable angezeigt, sodass die Sicherheitsteams auf denselben Behebungsdatensatz zugreifen können.

Privilegierte Zugriffskontrollen für Tenable-Ergebnisse

Zugangsdaten rotieren

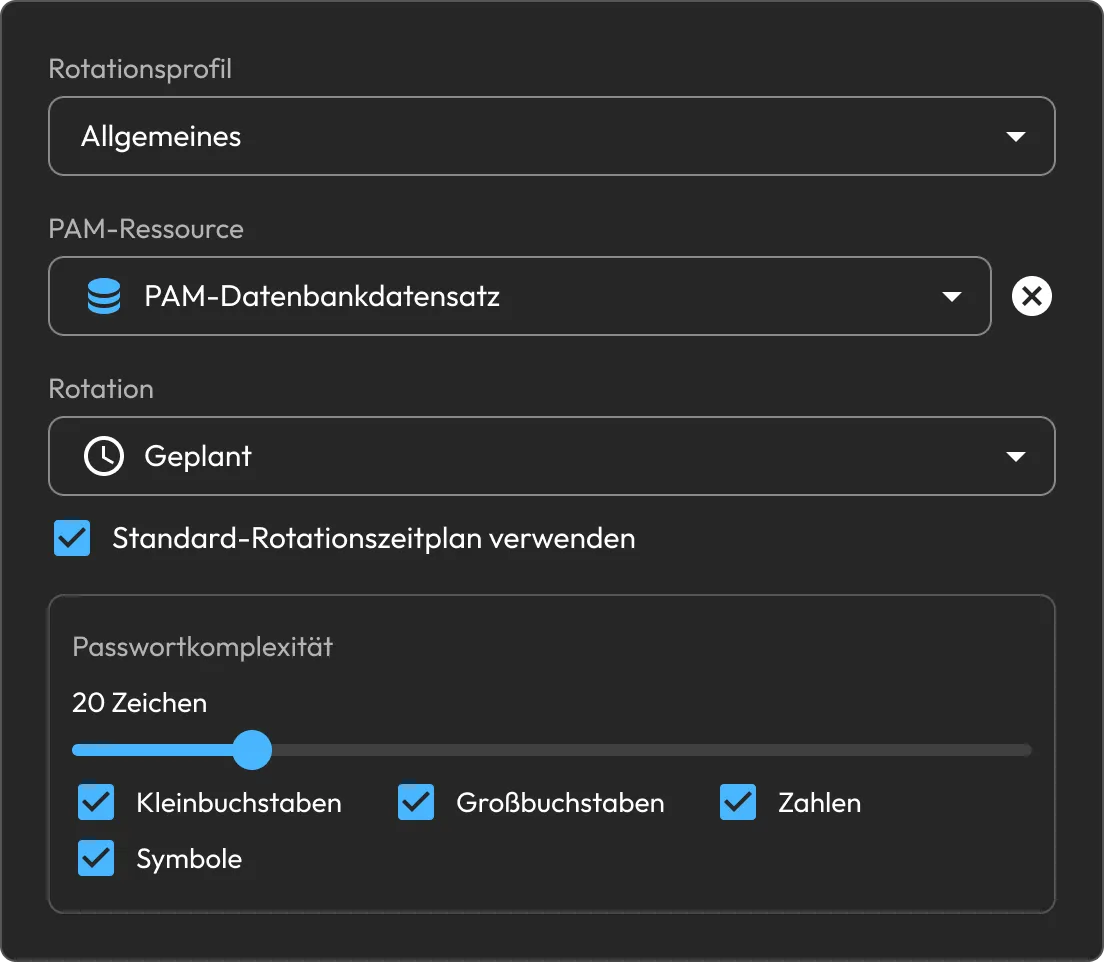
Ersetzen Sie betroffene Zugangsdaten bei Bedarf und speichern Sie die neuen Daten sicher im Keeper-Tresor. Passen Sie die Passwortkomplexität für die sofortige Reaktion an und legen Sie anschließend einen Zeitplan fest, um die Zugangsdaten langfristig auf dem neuesten Stand zu halten.

Einstellungen des Keeper-Rotationsprofils, die eine geplante PAM-Datenbank-Passwortrotation mit aktivierten Komplexitätsoptionen zeigen.

Dauerhafte Berechtigungen entfernen

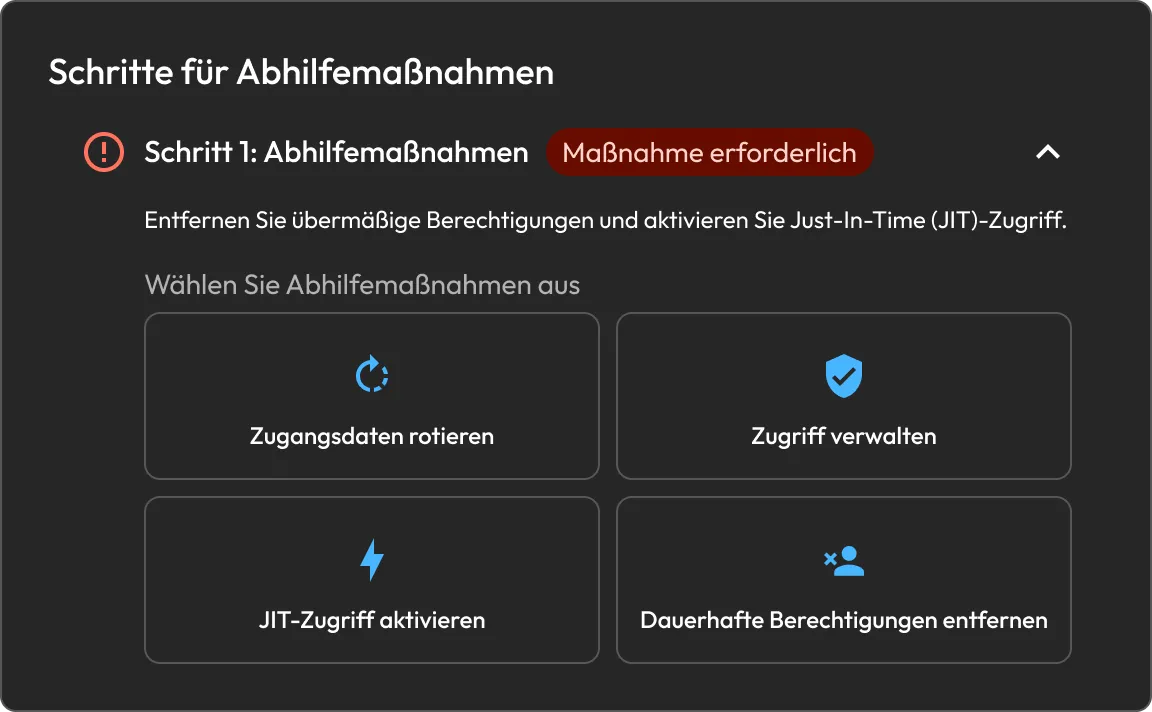
Überprüfen Sie die Gruppen und Rollen, die einem bereits integrierten PAM-Benutzer zugewiesen sind, wählen Sie die nicht mehr benötigten Zugriffsrechte aus und entfernen Sie diese direkt im Behebungsworkflow.

Das Fenster mit den Behebungsschritten von Keeper zeigt Aktionen zum Rotieren von Zugangsdaten, Verwalten des Zugriffs, Aktivieren des JIT-Zugriffs und Entfernen dauerhafter Berechtigungen.

Just-In-Time-Zugriff (JIT) aktivieren

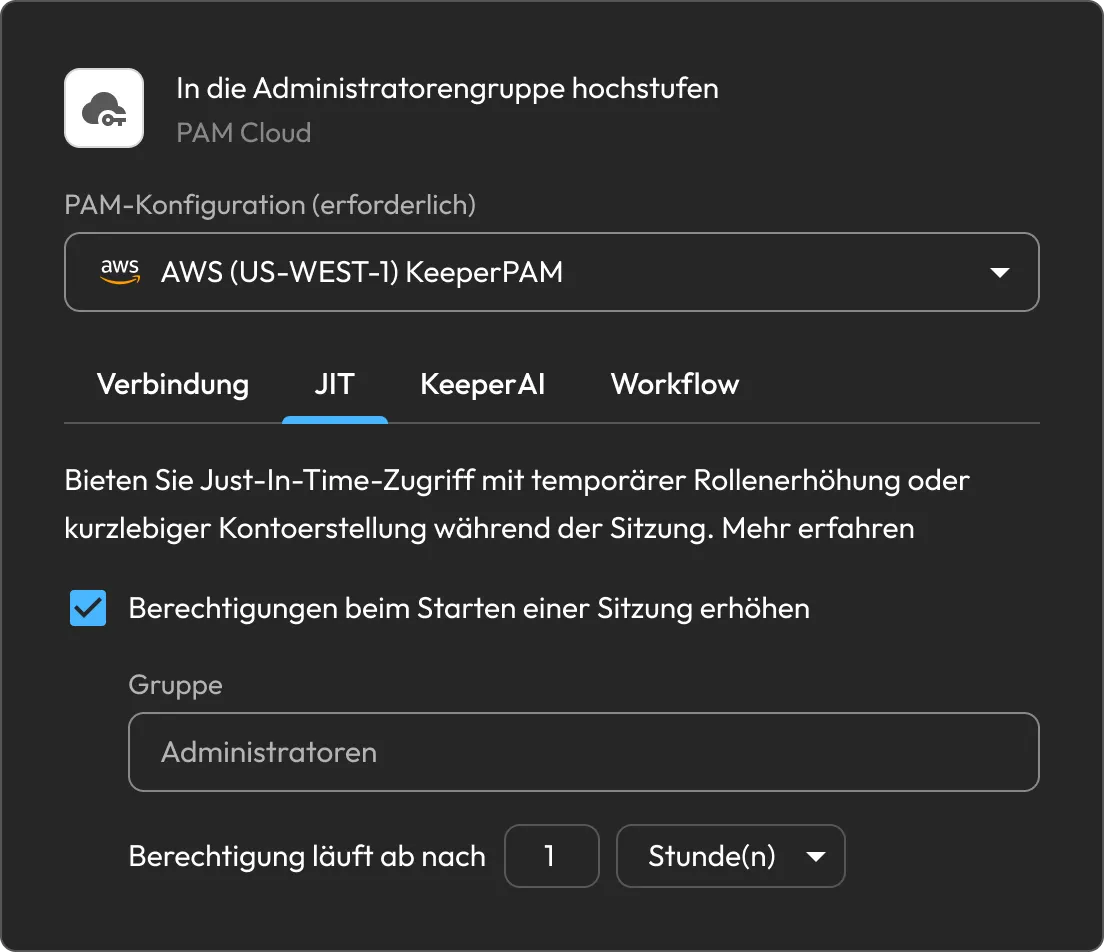
Ersetzen Sie dauerhaften Zugriff durch zeitlich begrenzte Berechtigungen. Keeper kann für die genehmigte Verbindung ein kurzlebiges Konto erstellen oder die Berechtigungen eines bestehenden Kontos erhöhen. Workflows können die Dauer begrenzen, Genehmiger vorschreiben, MFA erzwingen, Datensätze einchecken und einen Grund oder eine Ticketnummer erfassen.

Zugriff verwalten

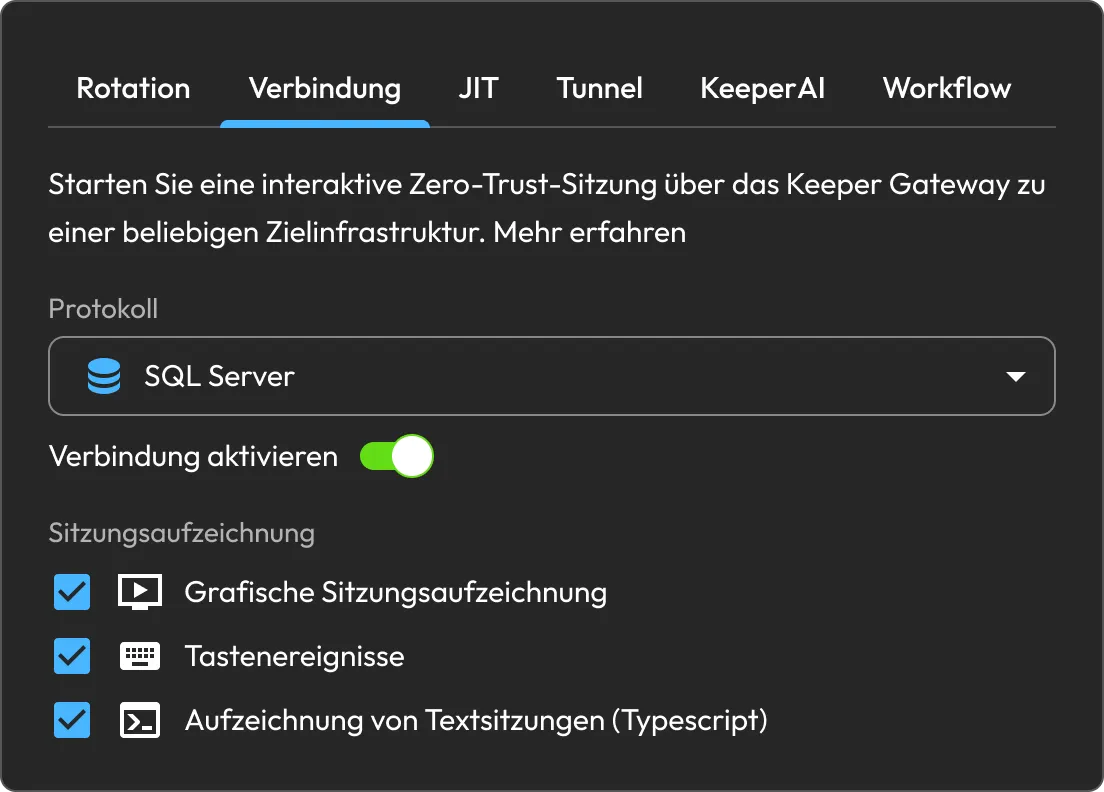
Leiten Sie den Zugriff auf die betroffene Ressource über das KeeperPAM Gateway in einer Zero-Trust-Sitzung, ohne dem Benutzer die Zugangsdaten offenzulegen. Verbindungen können zur besseren Auditierbarkeit mit grafischer Aufzeichnung, Tastenereignisaufzeichnung oder Textaufzeichnung konfiguriert werden.

Keeper-Verbindungseinstellungen, in denen die Optionen für die Sitzungsaufzeichnung von SQL Server aktiviert sind.

Einbindung von Ressourcen

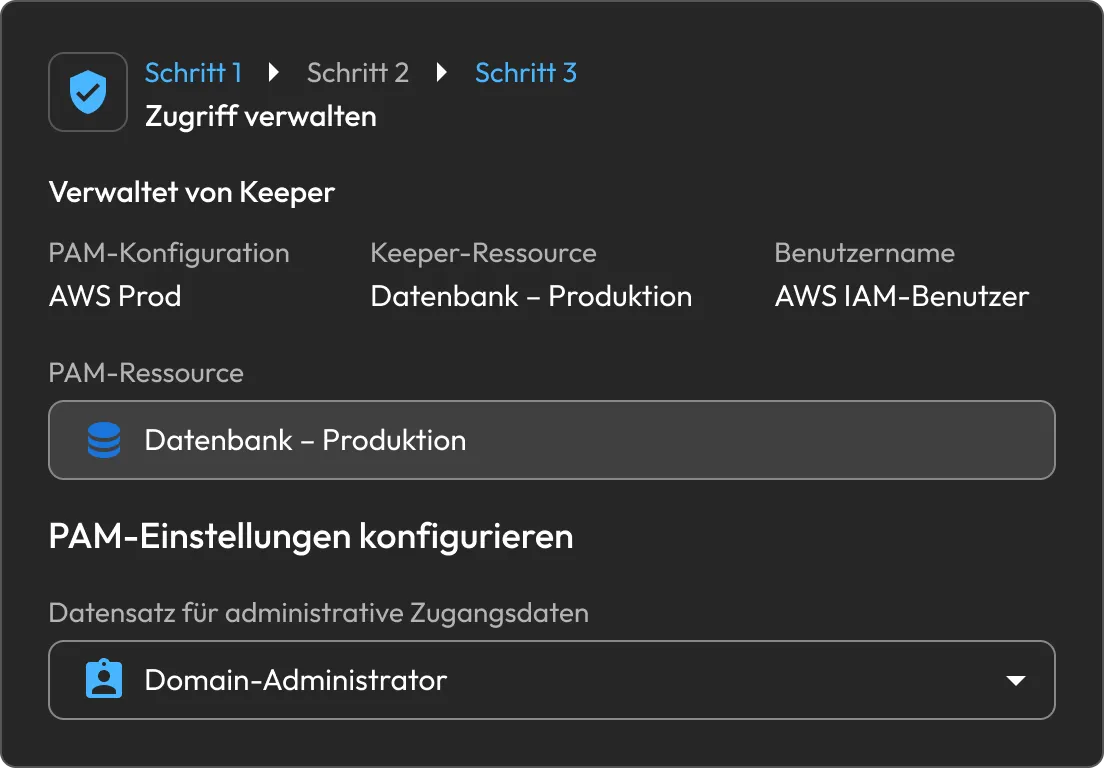
Ordnen Sie das Ergebnis dem richtigen KeeperPAM-Datensatz zu: PAM-Datenbank, Gerät, Verzeichnis, Remote-Browser, Cloud oder Benutzer. Bei einer kompromittierten Cloud-Identität kann ein PAM-Benutzer direkt eingebunden werden.

Keeper-Workflow zur Zugriffsverwaltung, der Einstellungen für PAM-Ressourcen und administrative Zugangsdaten zeigt.

Cloud-Sicherheitsdashboard

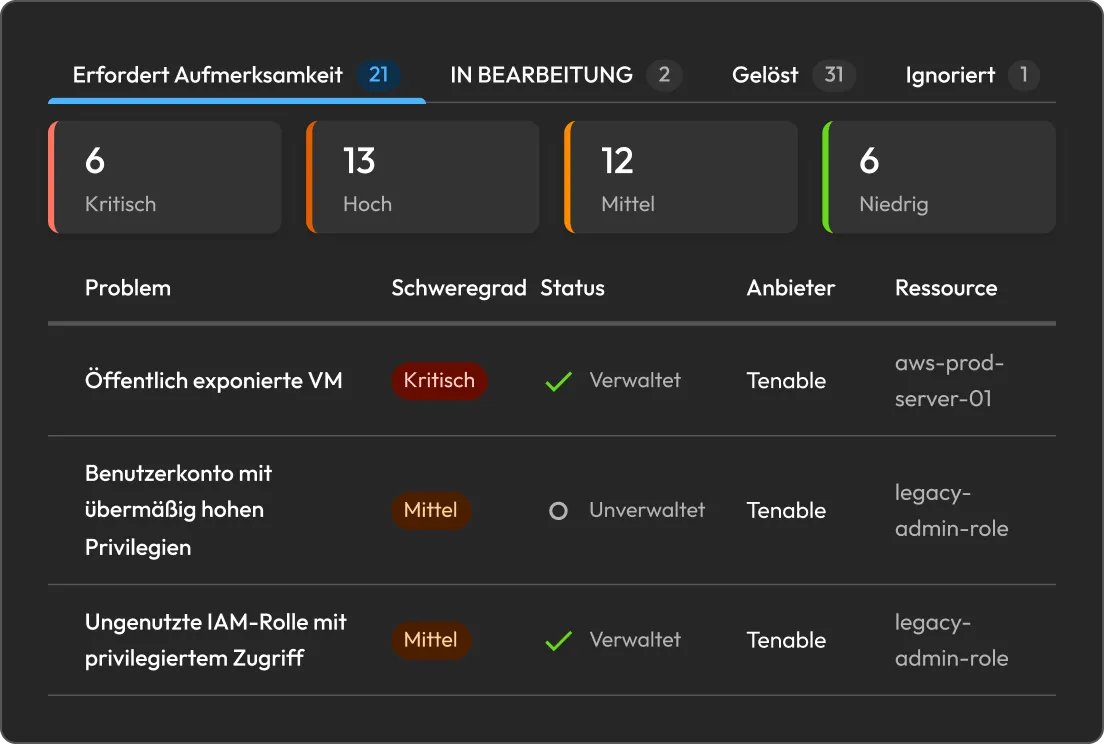
Führen Sie Tenable-Ergebnisse in einer Behebungswarteschlange zusammen, wobei Schweregrad und Anbieterkontext erhalten bleiben. Filtern Sie nach Datum, Schweregrad, Status oder Tags und verfolgen Sie den Fortschritt von „Erfordert Aufmerksamkeit“ bis „Behoben“.

Keeper-Cloud-Sicherheitsdashboard, das Cloud-Sicherheitsprobleme nach Schweregrad, Status, Anbieter und Ressource priorisiert anzeigt.

Keeper Encrypter

Keeper Encrypter empfängt Tenable-Webhooks in Ihrer Umgebung und verschlüsselt die Integrationsdaten, bevor sie Keeper erreichen. So wird die Zero-Knowledge-Architektur von Keeper während des gesamten Workflows bewahrt.

Zero-Trust. Zero-Knowledge. Keine Ausnahmen.

Häufig gestellte fragen

Warum sollte man Tenable und Keeper zusammen verwenden?

Tenable liefert den Kontext zu Sicherheitslücken, den Teams zur Identifizierung und Priorisierung von Risiken nutzen. Keeper erweitert diesen Workflow um einen kontrollierten privilegierten Zugriff, einschließlich der Zugangsdatenrotation, verwalteter Sitzungen und JIT-Zugriff. Gemeinsam genutzte Statusaktualisierungen sorgen dafür, dass Sicherheits- und PAM-Teams mit demselben Datensatz arbeiten.

Welche Ergebnisse können behoben werden?

Ergebnisse zu Identität und Zugriff, die durch Zugangsdatenrotation, das Einbinden von Ressourcen, verwalteten Zugriff, JIT-Zugriff oder die Entfernung dauerhafter Berechtigungen behoben werden können.

Was ist der Keeper Encrypter und wie schützt er die Integration?

Keeper Encrypter ist ein selbstgehosteter Dienst, der Tenable-Webhooks innerhalb Ihrer Umgebung empfängt und die Integrationsdaten verschlüsselt, bevor er sie an Keeper sendet, wodurch die Zero-Knowledge-Architektur erhalten bleibt.

Wie wird der Behebungsfortschritt verfolgt?

Jedes Ergebnis weist in Cloud Security einen Status auf: „In Bearbeitung“, „Behoben“, „Ignoriert“ oder „Fehlgeschlagen“. Administratoren können den aktuellen Status überprüfen, eine Aktion wiederholen oder bei Bedarf einen anderen Behebungspfad auswählen.

Einverständnis zur Cookie-Nutzung widerrufenWir schätzen Ihre Privatsphäre

Wir verwenden Cookies auf unserer Website, um Ihnen das beste Browser-Erlebnis zu bieten, personalisierte Anzeigen zu unseren Produkten und Inhalten zu bieten und den Website-Datenverkehr zu analysieren. Um mehr zu erfahren, lesen Sie bitte unsere Datenschutzrichtlinie.

Für die kostenlose Testversion anmelden

Jetzt kaufen