零常设特权
通过 KeeperPAM® 实现零常设特权
Keeper 帮助组织消除常设权限,通过即时 (JIT) 访问、临时凭据和自动凭据轮换来取代永久管理权限——这一切均基于零信任、零知识平台。

每个拥有永久特权访问权限的账户都是攻击目标。如果其中一个账户遭到入侵,攻击者便可访问核心系统和敏感数据。

用户会积累访问权限,并在项目结束后仍保留这些权限。原本旨在临时授予的访问权限会变成永久访问权限,并且随着时间推移,越来越多的人拥有超出其工作所需的访问权限。

攻击者可利用窃取的凭据在不同环境之间移动并提升权限,从而可能导致更广泛的数据泄露。

审计人员期望强制执行最小权限原则。如果没有专门用于强制执行该原则的系统,很难证明没有人持有不必要的常设访问权限。
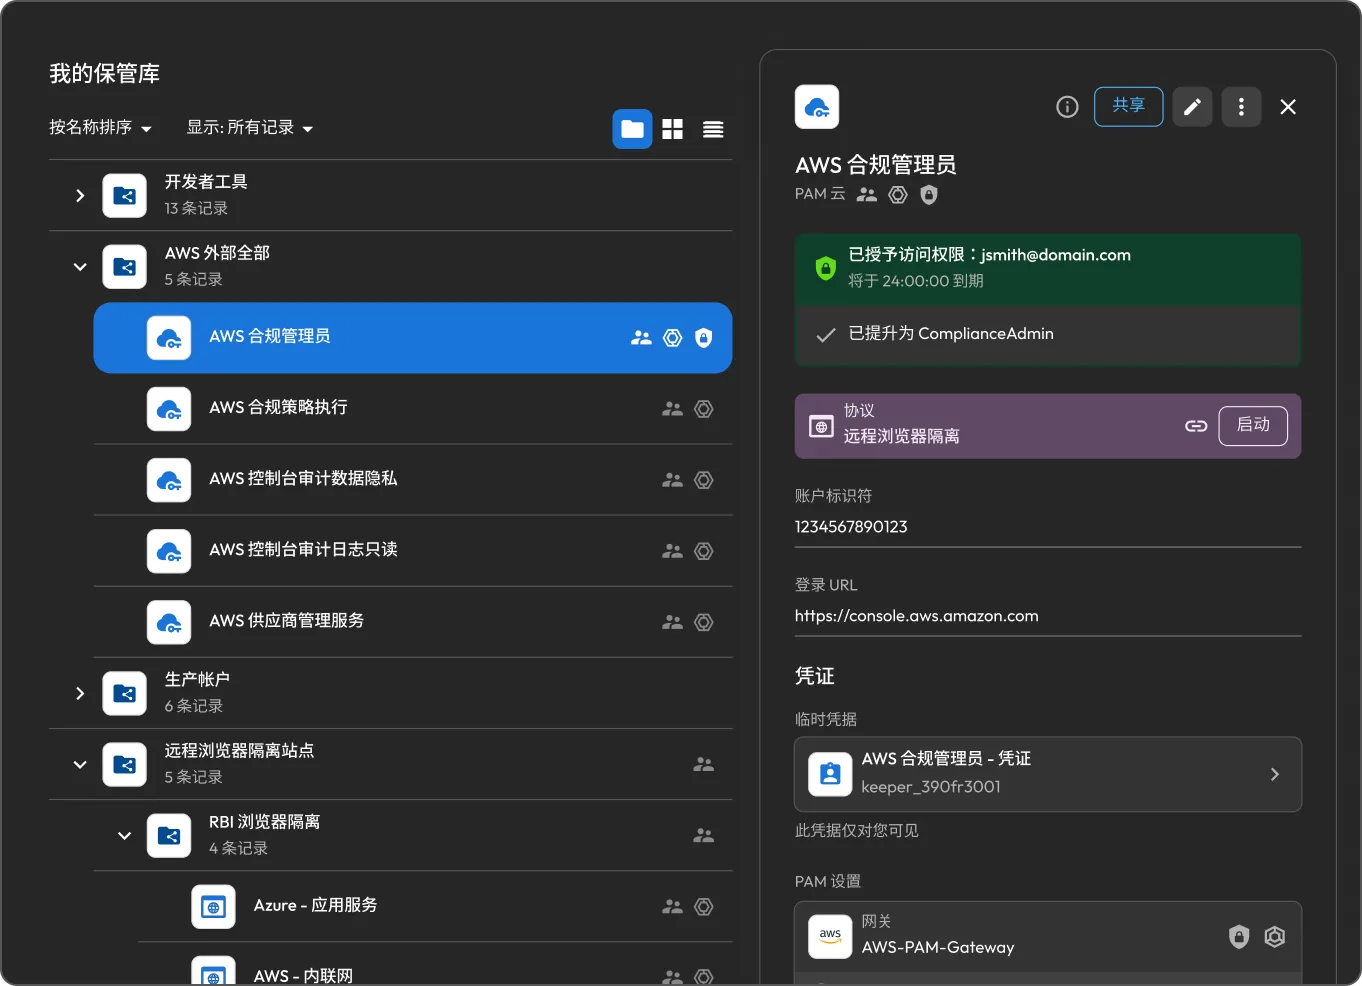
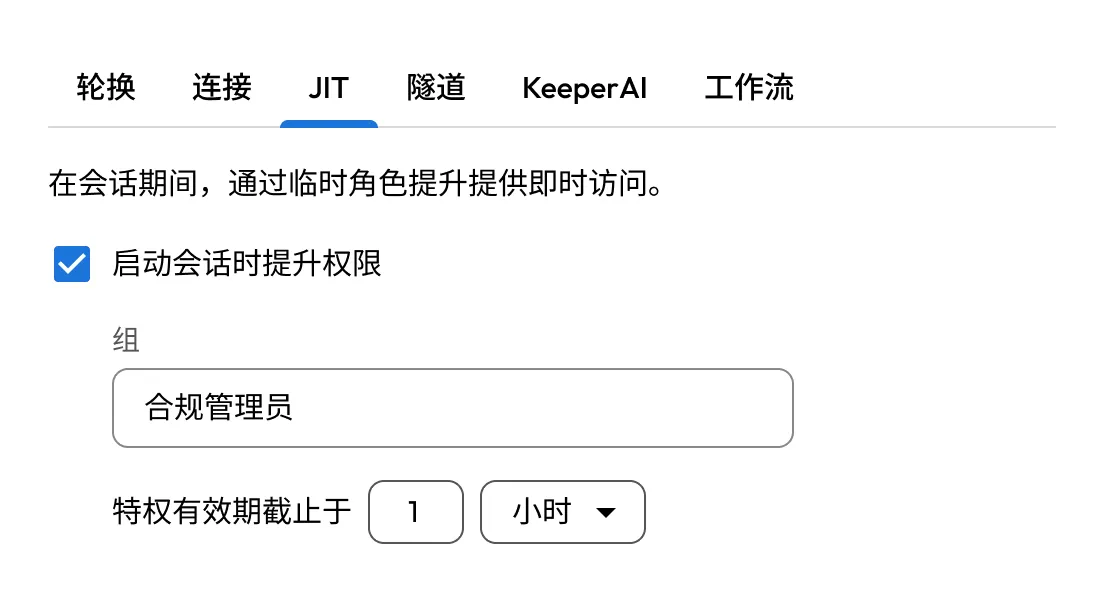
KeeperPAM 通过 JIT 访问消除常设权限。用户获得任务所需的访问权限,仅在设定的时间窗口内保留该权限,并在时间窗口关闭时自动失去该权限。
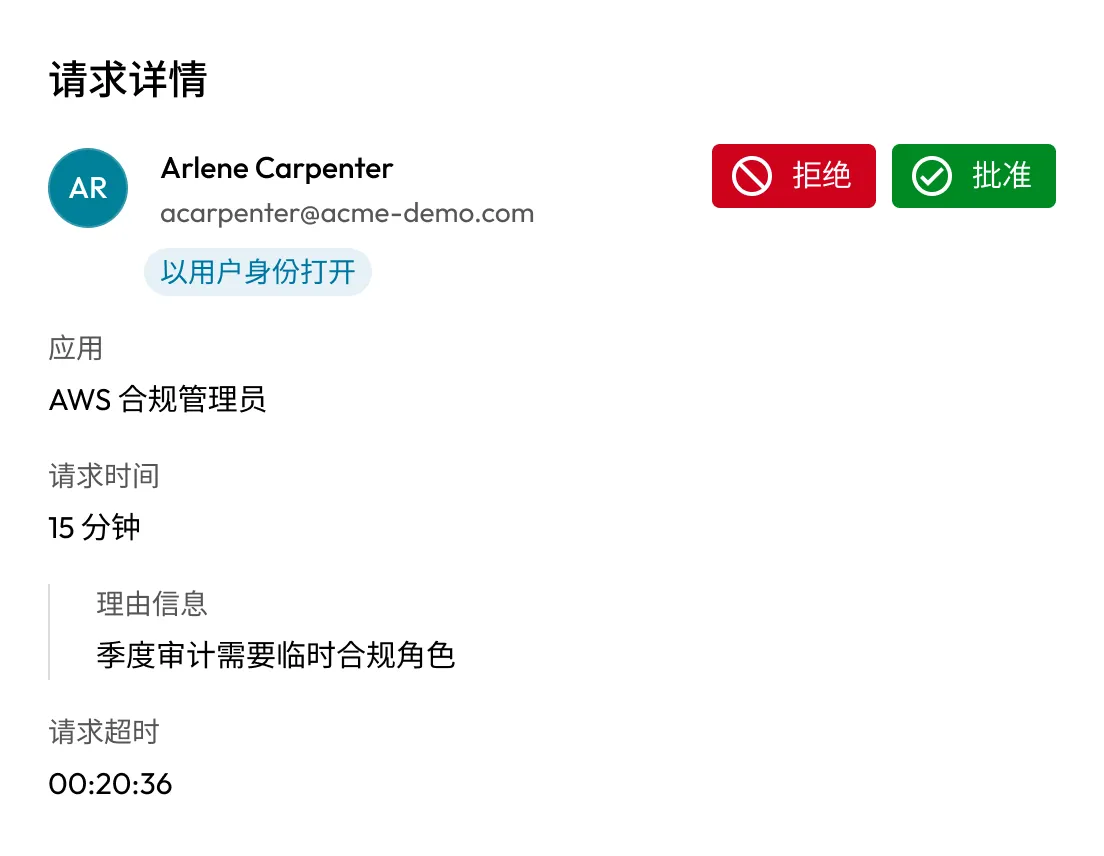
特权访问不必自动授予。KeeperPAM 可将每项请求路由至审批工作流,以便指定审批者在访问权限授予前进行授权。请求可能需要提供理由并进行 MFA 验证,且每项请求、审批和拒绝都会记录在审计跟踪中。
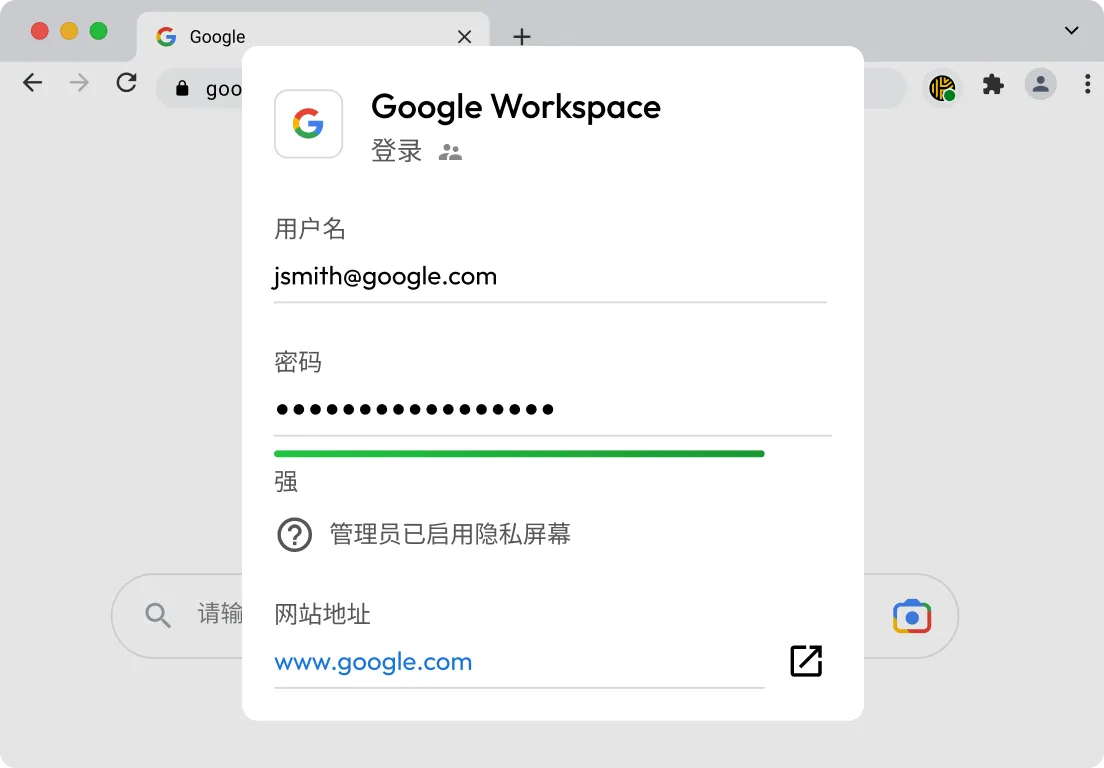
Keeper 在会话启动时从 Keeper 保管库检索存储的凭据,并通过客户部署的 Keeper Gateway 将其注入会话中。用户绝不会看到或处理底层机密,从而降低凭据被盗或被重复使用的风险。
Keeper 不会保留特权账户,而是可以在目标系统上为会话创建短期账户,并在会话结束时将其删除。对于云平台和终端设备,Keeper 可以在任务期间提升用户的角色,并在任务结束后自动撤销该角色。
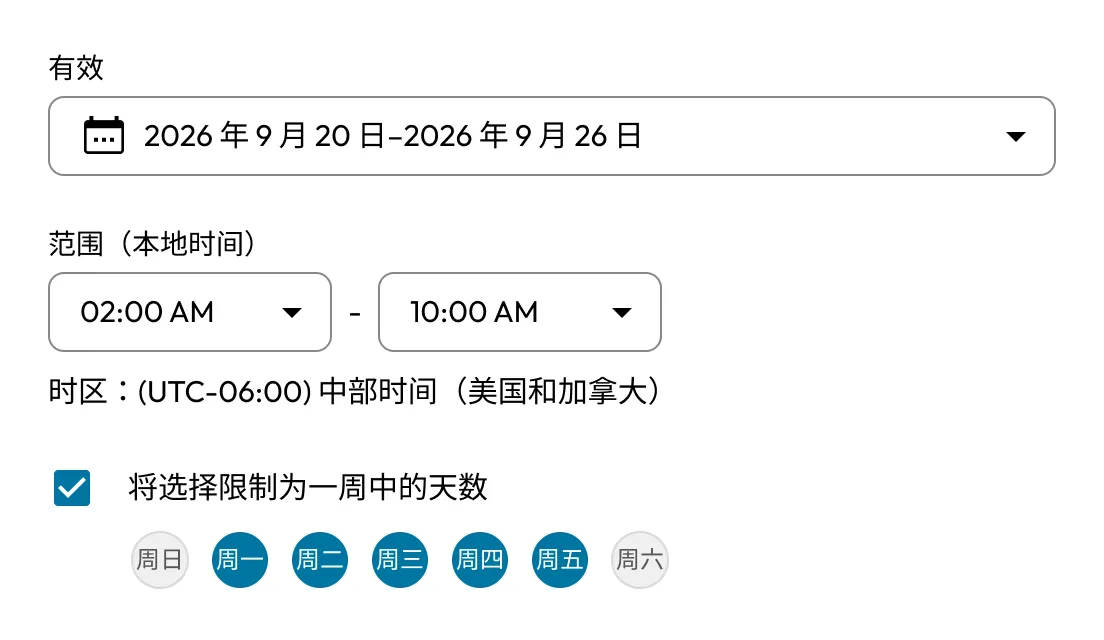
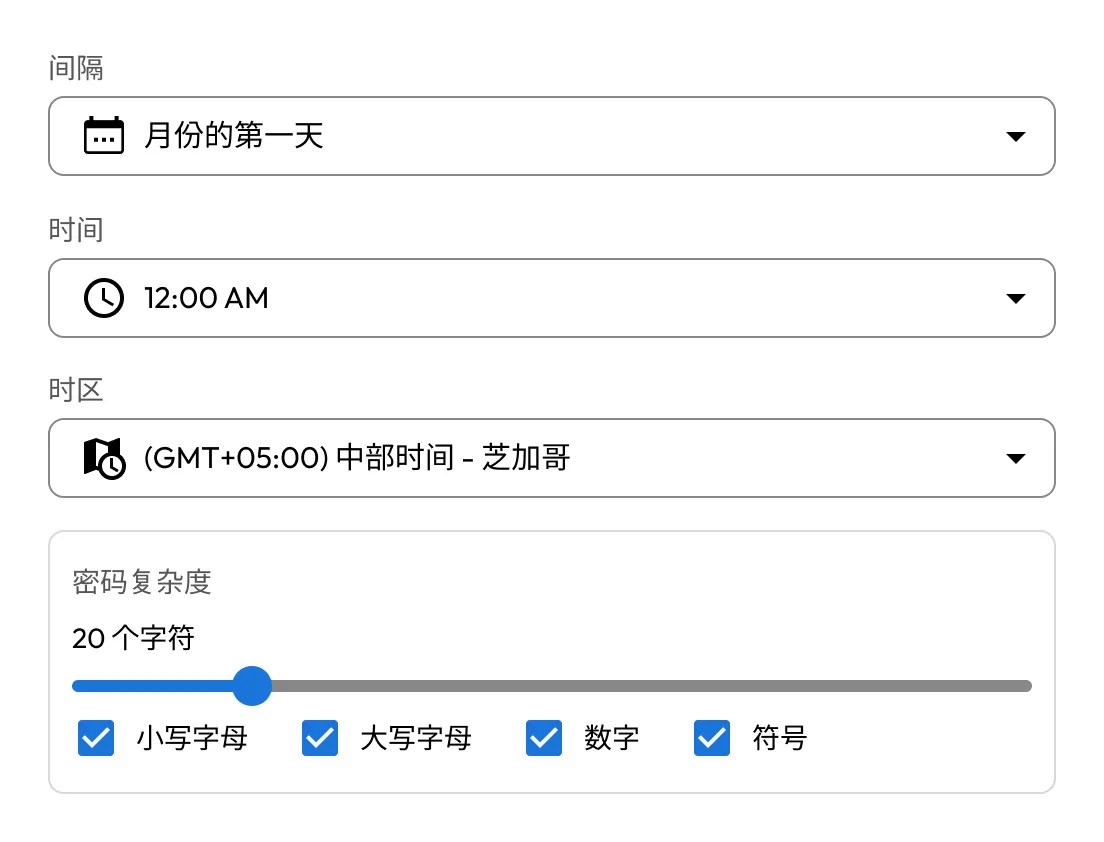
Keeper 可发现特权帐户,并按需或按既定计划轮换其凭据,从而避免机密信息数月未变。
Keeper Gateway 通过与 Keeper Cloud 的仅出站连接来代理访问,因此不会暴露任何入站端口,目标系统也始终保持未暴露状态。在本地基础设施、混合环境、云平台和数据库中一致强制执行最小权限原则。
零常设特权并不一定会拖慢工作进度。用户可以启动至已授权目标的会话,并使用自己的原生工具(SSH、RDP 和数据库客户端)开展工作,同时审批流程快速推进,且无需 VPN 阻碍。
常设账户和共享凭据必须进行清点、预配、轮换和取消预配——通常需手动完成。Keeper 可自动化完成该生命周期:在请求访问权限时创建访问权限,并在任务完成后撤销访问权限。
每一次访问请求、审批和会话都会自动记录,并提供内置报告。安全团队无需在审计期间手动收集证据,而是拥有现成的审计日志,可证明符合 ISO 27001、HIPAA 和 SOC 2 等框架的控制要求。
Keeper 通过轻量级网关和零信任架构进行部署,无需使用 VPN 或修改入站防火墙配置。其统一平台可帮助组织在无需重建整个网络的情况下实现零常设特权。
KeeperPAM 以 JIT 访问取代常设特权,仅在需要时预配凭据,并可在每次会话期间自动创建和移除临时账户。请求可通过审批工作流进行路由,系统还可发现任何剩余的静态凭据,并按计划或按需进行轮换,从而减少跨环境的持久访问权限。
最小权限原则侧重于限制访问范围,仅向每位用户授予其角色所需的权限。零常设特权则更进一步,同时限制了持续时间,因此必要的特权仅临时授予,并在随后自动移除。简单来说,JIT 访问使零常设特权成为可能。
不,Keeper 通过 Keeper Gateway 使用仅出站连接和零信任架构来代理访问,因此无需 VPN 或更改入站防火墙即可提供 JIT 访问。
通过在实践中实施最小权限原则并捕获特权活动的详细审计跟踪,Keeper 可为团队提供审计和审查所需的确凿证据。这有助于满足 ISO 27001、HIPAA、SOC 2 和 NIST 800-53 等框架中的特权访问控制要求。
您必须启用 Cookie 才能使用在线聊天。