
Keeper 中的工作流是什么?
Workflow 是 KeeperPAM 的一项功能,可让管理员管控特权访问的申请、授予与撤销全流程。 访问不再依赖非正式流程,而是遵循既定策略,并通过审计跟踪记录每一次请求、审批、拒绝及撤销事件。
功能: Workflow
Keeper Workflow 为管理员提供对特权访问授予方式的全面控制,包括审批、时限、强制多因素身份验证 (MFA) 及单用户签出。


Workflow 是 KeeperPAM 的一项功能,可让管理员管控特权访问的申请、授予与撤销全流程。 访问不再依赖非正式流程,而是遵循既定策略,并通过审计跟踪记录每一次请求、审批、拒绝及撤销事件。

通过设置具体日期、时段以及最大会话时长,定义资源的可访问时间。超出指定时间窗口的访问,将被自动阻止或撤销。启用其他三项控制中的任意一项时,此设置均为必填项。

用户在访问资源前必须先提交申请。记录所有者默认为审批人。您可以添加更多审批人,要求全员审批或仅单人进行审批,还可选择要求每次申请附带理由或工单编号。

支持设置强制规则:同一时间仅允许一名用户持有该资源的访问权限。资源一旦被签出,即锁定给该用户,直至其签入或访问时限到期。审批人可随时执行强制签入,立即撤销访问权限。

要求用户发起连接或启动隧道前,先完成身份重验证。直接使用用户 Keeper 账户中已配置的任意一种 MFA 方式,无需额外设置。

用户点击记录上的“请求访问”。如果已配置对应规则,用户需在提交申请前填写原因和/或工单编号。

审批人会在所有 Keeper 客户端(桌面端、网页端、移动端)收到实时通知,并可在任意客户端完成批准或拒绝操作。
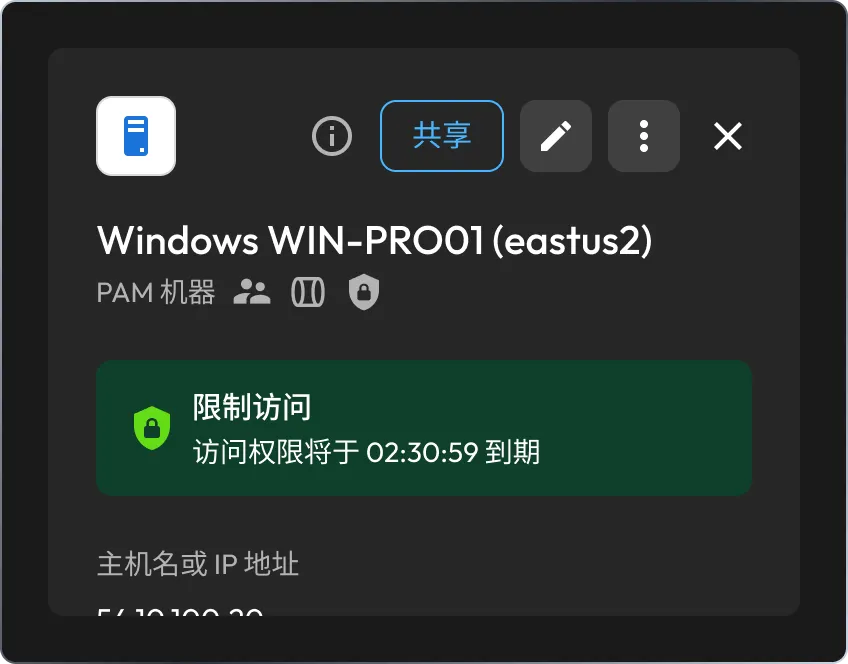
申请获批后,记录将对用户解锁并启动访问计时;计时启动时机取决于您的配置,可在获批后立即启动,也可在用户发起首次连接时启动。

在用户发起连接或启动隧道前,必须通过其 Keeper 账户的多因素身份验证 (MFA) 方式完成核验。

用户在获批的访问时段内执行操作。如果启用单用户模式,资源占用期间其他用户均无法签出该资源。

达到时限后,访问权限将自动撤销。用户完成操作后,也可手动执行签入。审批人可随时发起强制签入。
工作流支持在 PAM 机器、PAM 数据库、PAM 目录及 PAM 浏览器这几类记录上进行配置。适用范围涵盖 Windows、macOS 和 Linux 设备;主流数据库(MySQL、PostgreSQL、SQL Server、MongoDB 等);Active Directory 和 OpenLDAP;以及通过远程浏览器隔离访问的 Web 应用程序。
可以。配置“需要批准”规则时,您可以添加多位审批人,并设定授予访问权限前,是仅需单人审批通过,还是需全员审批通过。
达到时限后,访问权限将自动撤销。如果启用单用户模式,该资源将重新开放给其他用户签出。全程无需管理员执行手动操作。
可以。单用户模式生效期间,审批人可以随时发起强制签入,立即撤销当前用户的资源访问权限。
工作流面向 KeeperPAM 客户开放。需持有有效的 KeeperPAM 许可证,商业客户与企业客户均可开通。请联系您的 Keeper 客户团队获取许可详情。
管理员必须在 Keeper 管理控制台中,依次进入 Admin > Roles > Enforcement Policies > Privileged Access Manager,启用 "Can manage workflow settings" 强制策略。启用后,分配了该策略的用户,即可在所有支持的 PAM 记录类型上配置 Workflow。
您必须启用 Cookie 才能使用在线聊天。