

从风险暴露分析到特权访问处置
Tenable 为团队提供必要的背景信息,帮助他们了解云环境中的风险暴露情况并确定处置优先级。Keeper 集成会将选定的身份与访问发现项传入 KeeperPAM。管理员可在其中接入受影响的资源,并采取相应的控制措施,包括轮换凭据、实施托管访问或启用即时访问。随后,Keeper 会将修复状态同步回 Tenable,确保双方团队掌握一致的处理进度。
将 Tenable Cloud Security 与 KeeperPAM® 集成,把选定的身份与访问发现项纳入引导式修复工作流,并在两个平台之间同步处理进度。
Tenable 为团队提供必要的背景信息,帮助他们了解云环境中的风险暴露情况并确定处置优先级。Keeper 集成会将选定的身份与访问发现项传入 KeeperPAM。管理员可在其中接入受影响的资源,并采取相应的控制措施,包括轮换凭据、实施托管访问或启用即时访问。随后,Keeper 会将修复状态同步回 Tenable,确保双方团队掌握一致的处理进度。
Tenable 管理员审核身份或访问权限相关的发现项,并将其发送至 Keeper。云安全仪表板会接收该发现项,并保留其严重程度、受影响的资源及相关 Tenable 信息。
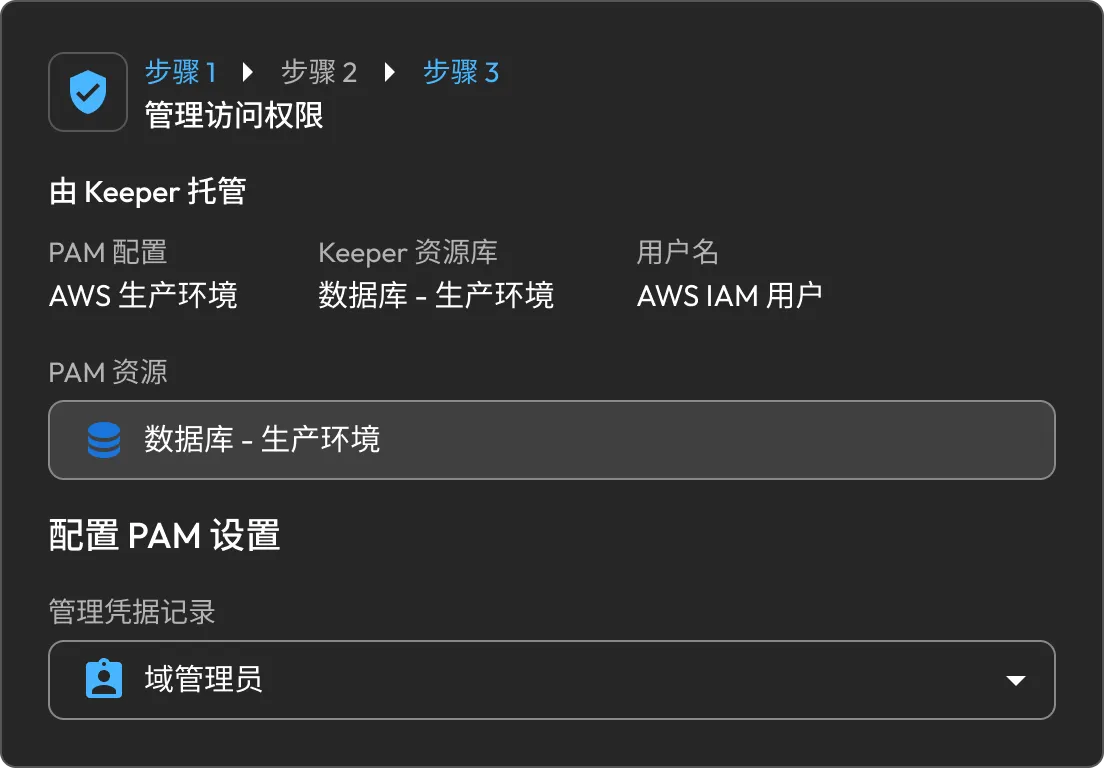
Keeper 管理员会映射受影响的资源,或将其接入 Keeper;必要时,还会关联 PAM User 记录,以便使用 KeeperPAM 的控制措施处理该发现项。
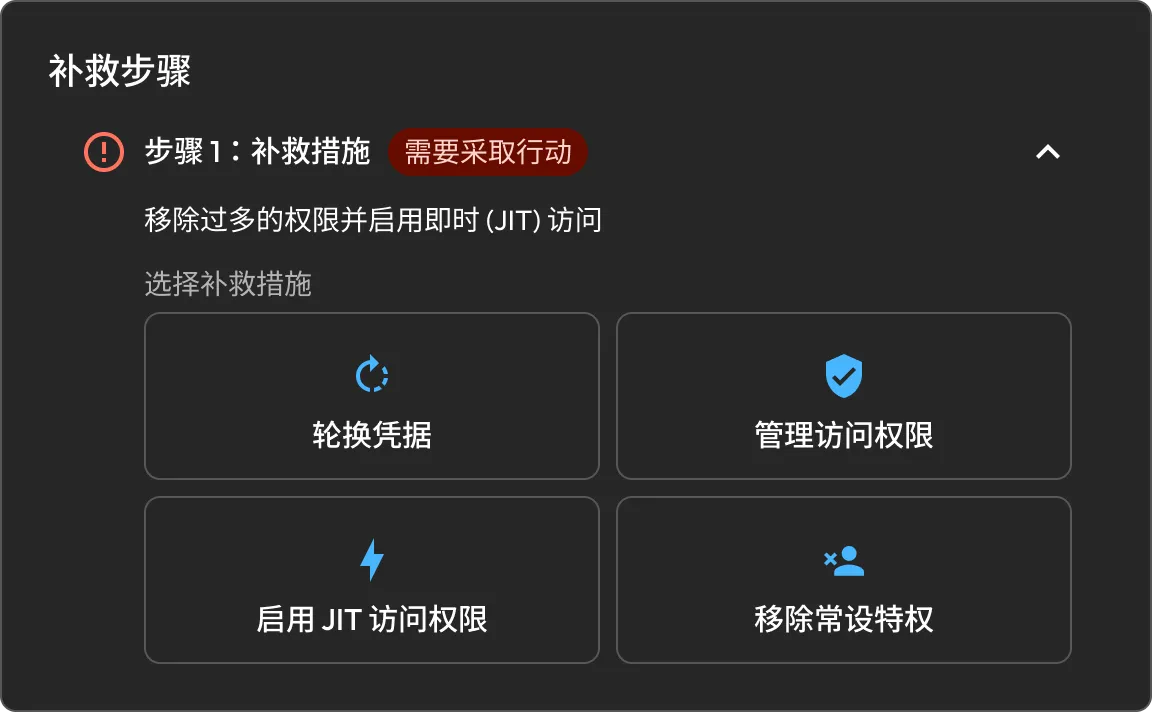
根据发现项选择合适的处置措施:轮换凭据、通过零信任会话管理访问权限、启用 JIT 访问或移除常设特权。可以同时采取多项措施。
相关操作完成后,Keeper 会将该发现项的状态更新为“已解决”。更新后的状态会自动同步至 Tenable,确保安全团队查看的是同一份修复记录。
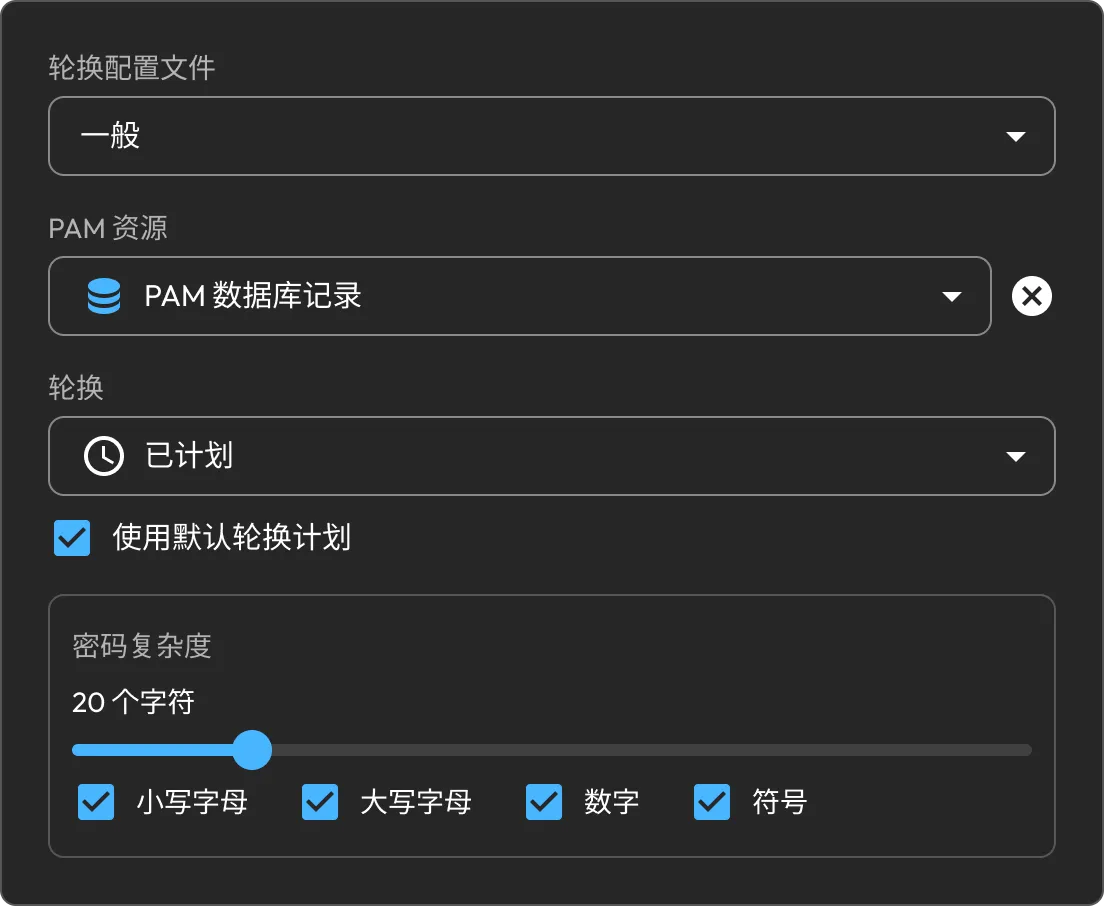
按需轮换受影响的凭据,并将新凭据安全存储在 Keeper 保管库中。根据当前处置需要自定义密码复杂度,并设置定期轮换计划,确保凭据持续更新。
检查已接入的 PAM User 所属的组和已分配的角色,选中不再需要的访问权限,并直接在修复工作流中将其移除。
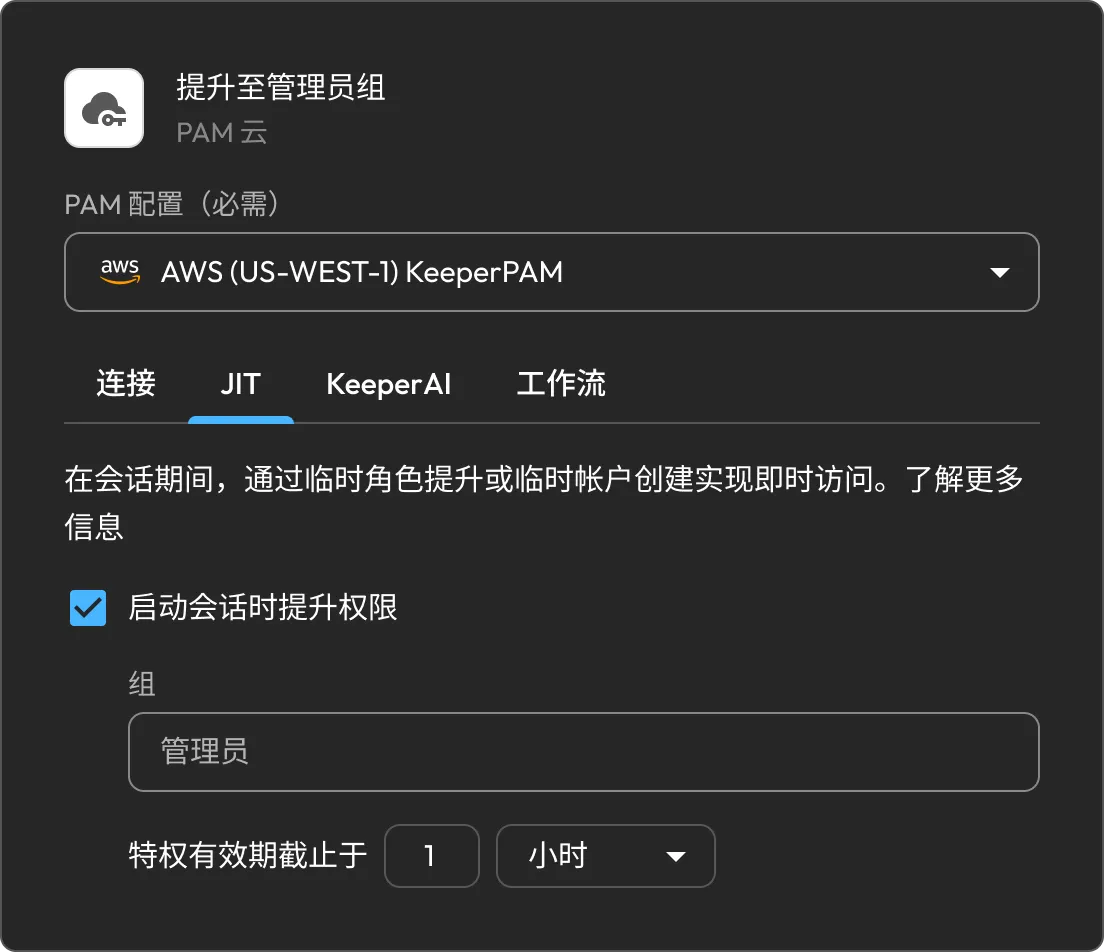
以限时特权取代常设访问权限。Keeper 可以仅为获批的连接创建临时账户,或提升现有账户的权限。工作流可以限制访问时长、要求审批、强制实施 MFA、签入相关记录,并要求填写操作原因或工单编号。
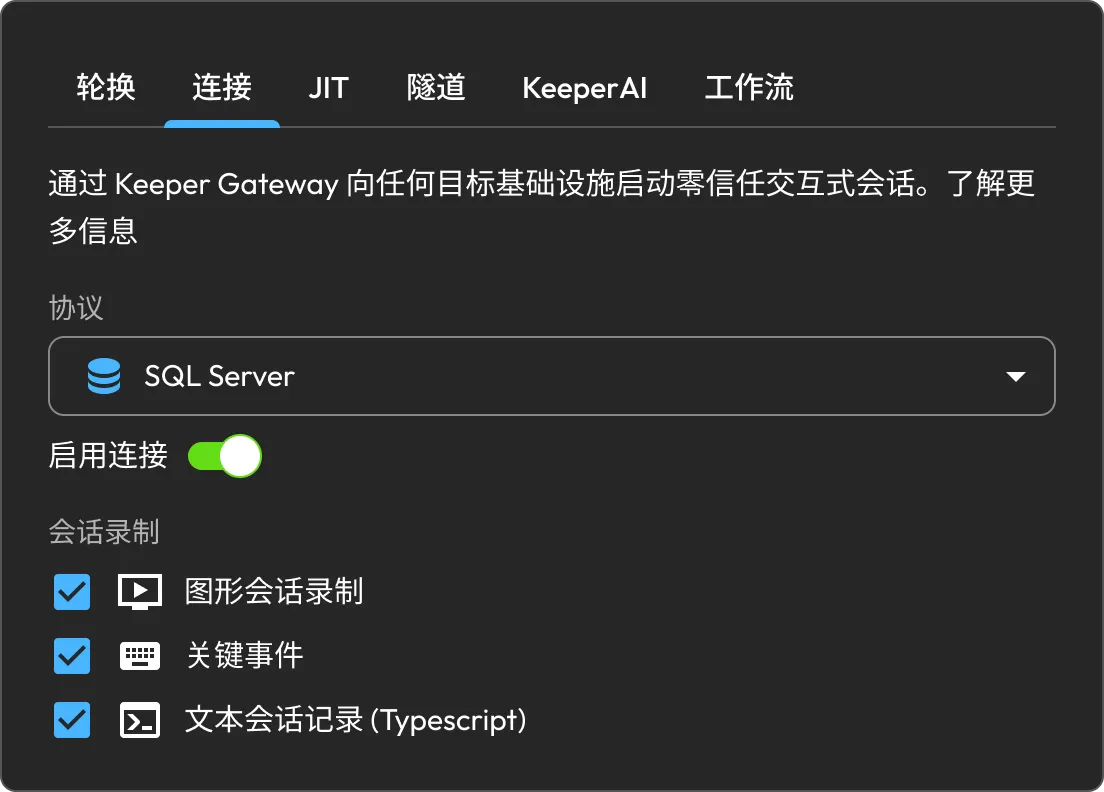
通过 KeeperPAM Gateway 建立零信任会话来访问受影响的资源,无需向用户透露凭据。可以为连接配置图形、按键事件或文本录制功能,以便进行审计。
将发现项映射到相应的 KeeperPAM 记录类型:PAM Database、Machine、Directory、Remote Browser、Cloud 或 User。如果云身份已遭入侵,可以直接接入相应的 PAM User。
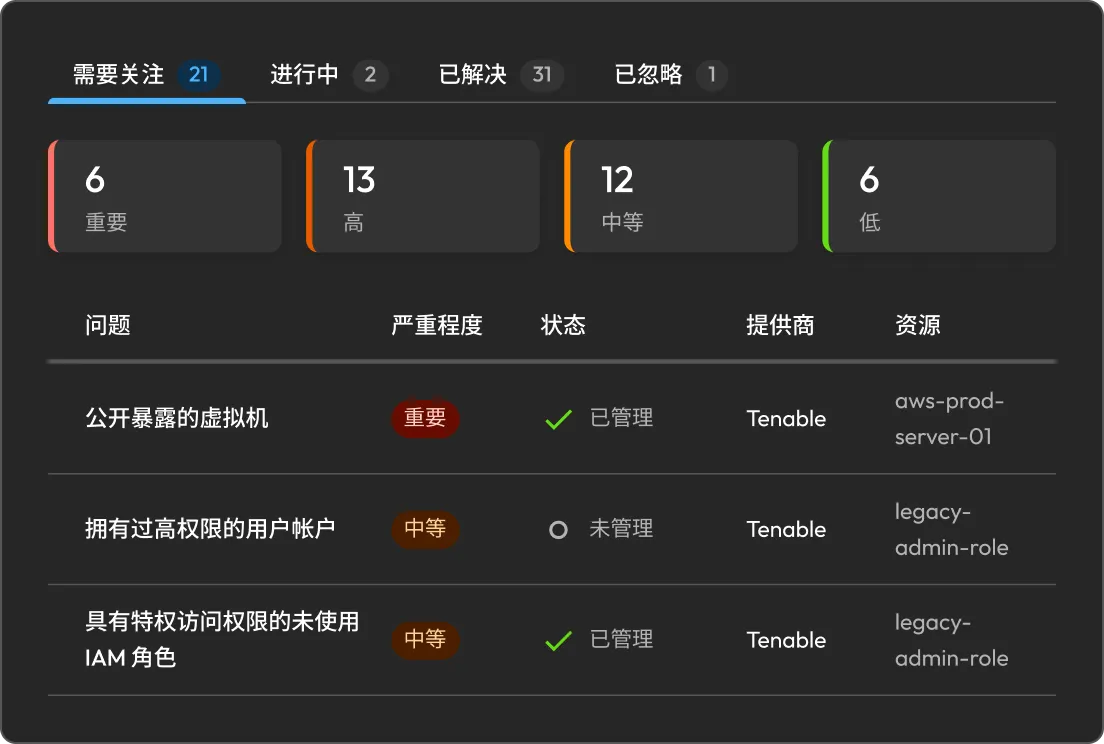
将 Tenable 发现项集中到一个修复队列中,同时保留其严重程度和提供商相关信息。可以按日期、严重程度、状态或标签筛选,并跟踪发现项从“需要处理”到“已解决”的处置进度。
Keeper Encrypter 在您的环境中接收 Tenable Webhook,并在集成数据传输至 Keeper 之前对其进行加密。这样可以确保整个工作流程始终符合 Keeper 的零知识架构。

Tenable 提供风险暴露相关信息,帮助团队识别风险并确定处置优先级。Keeper 通过受控的特权访问管理扩展这一工作流,支持凭据轮换、受控会话和 JIT 访问。状态信息实时同步,确保安全团队和 PAM 团队基于同一份记录开展工作。
可通过轮换凭据、接入资源、实施受控访问、启用 JIT 访问或移除常设特权来处置的身份与访问发现项。
Keeper Encrypter 是一项自托管服务,可在您的环境中接收 Tenable Webhook,并在将集成数据发送至 Keeper 之前对其进行加密,从而确保集成流程符合零知识架构。
Cloud Security 中的每个发现项都有相应状态:进行中、已解决、已忽略或失败。管理员可以查看当前状态、重试操作,或根据需要选择其他修复方式。
您必须启用 Cookie 才能使用在线聊天。