Keeper® vs One Identity: la migliore alternativa a One Identity

L’architettura di One Identity richiede hardware dedicato, un’implementazione complessa e servizi professionali per raggiungere l’operatività. Keeper si installa in pochi minuti senza bisogno di dispositivi, modifiche all’infrastruttura o servizi professionali. Scopri le differenze tra le due piattaforme.
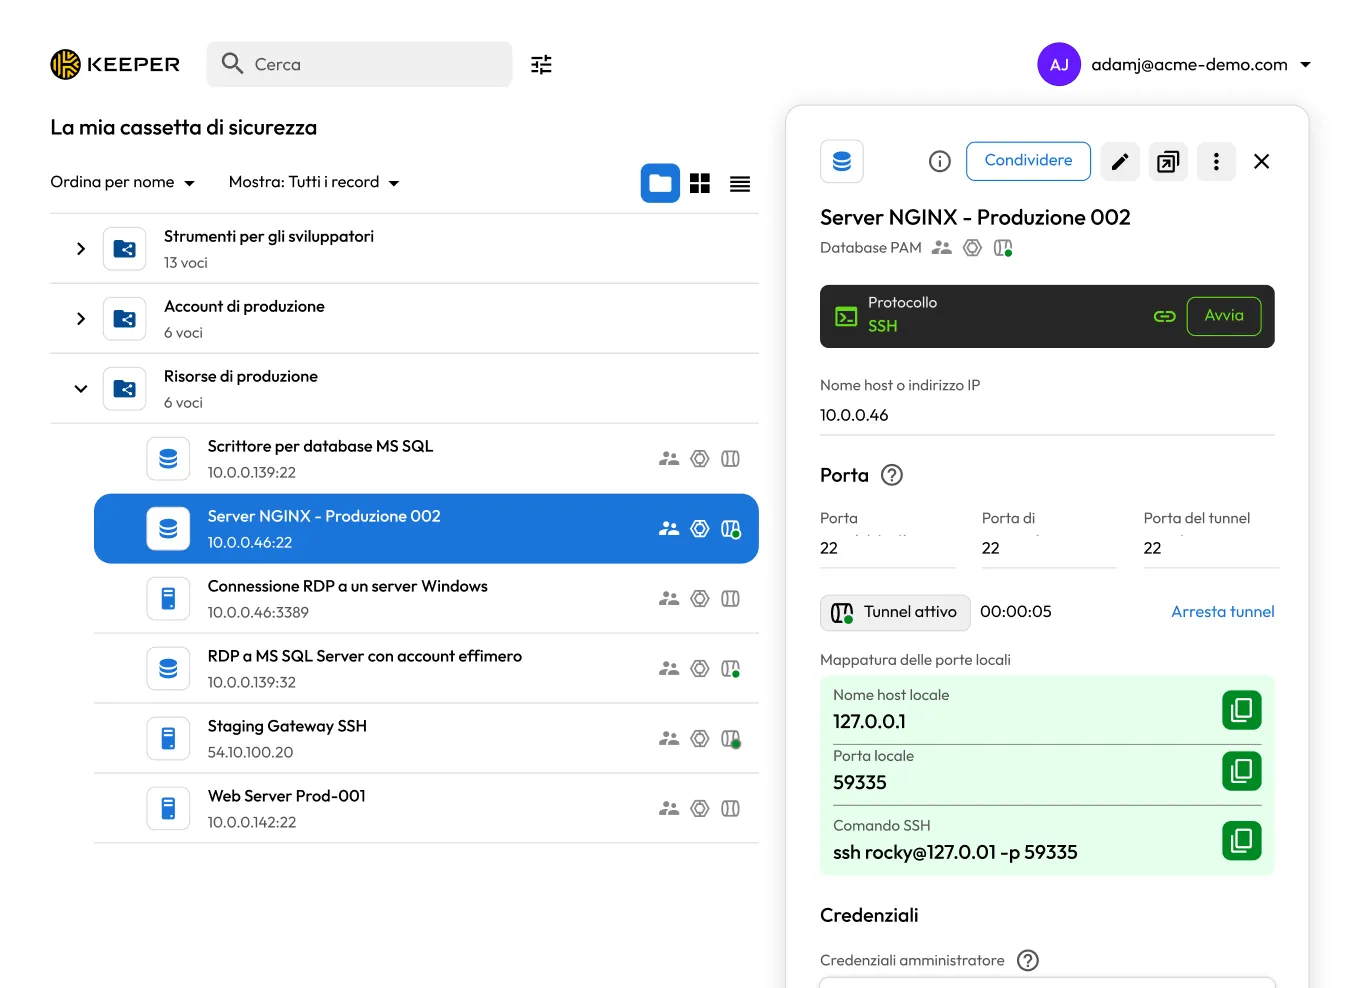
Proteggi l'infrastruttura critica con Keeper Security

Cosa rende Keeper la migliore alternativa a One Identity?

L’analisi si basa sulla documentazione e sulle informazioni disponibili pubblicamente al 12 agosto 2026.

Keeper = Super sicurezza
One Identity
Architettura e implementazione

KeeperPAM® non richiede dispositivi fisici o virtuali, infrastrutture on-premise né hardware dedicato. Un gateway leggero e containerizzato gestisce la connettività con gli ambienti di destinazione tramite una connessione solo in uscita, senza richiedere alcuna modifica al firewall in entrata.

La Cassaforte Keeper, la Console di amministrazione e tutte le funzionalità della piattaforma vengono fornite tramite il cloud e sono accessibili da qualsiasi dispositivo. La maggior parte delle organizzazioni è completamente operativa nel giro di un giorno, senza bisogno di servizi professionali per raggiungere uno stato di operatività

In base alla documentazione disponibile pubblicamente, la suite Safeguard PAM di One Identity, che include Safeguard for Privileged Passwords, Safeguard for Privileged Sessions e Safeguard for Privileged Analytics, viene eseguita su dispositivi Safeguard dedicati, fisici o virtuali.

Safeguard On Demand è l’opzione fornita come SaaS e offre una versione gestita nel cloud con requisiti infrastrutturali ridotti, sebbene richieda comunque la configurazione di una VPN per connettersi alla rete del cliente.

Il modello basato su dispositivo è adatto alle organizzazioni con requisiti ad alta sicurezza, isolate dalla rete o on-premise, ma introduce complessità di implementazione e costi di manutenzione dell’infrastruttura che le implementazioni cloud-native evitano.

Crittografia zero-knowledge e riservatezza dei dati

Keeper è costruito su un’architettura zero-knowledge e zero-trust. Tutta la crittografia viene eseguita sul lato client prima che i dati raggiungano i server di Keeper. Keeper non ha la capacità di accedere ai dati della cassaforte dei clienti, alle credenziali o ai segreti a nessun livello. Ogni voce della cassaforte è protetta dalla sua chiave AES-256 univoca generata localmente sul dispositivo dell’utente.

Il modulo crittografico di Keeper è convalidato secondo lo standard FIPS 140-3 dal NIST Cryptographic Module Validation Program. Questa architettura è il motivo per cui Keeper ha mantenuto, per tutta la sua storia, uno storico impeccabile in materia di sicurezza, senza violazioni e senza sanzioni da parte delle autorità di regolamentazione.

In base alla documentazione disponibile pubblicamente, One Identity non implementa un’architettura zero-knowledge. Le credenziali e i dati delle sessioni sono gestiti centralmente dal dispositivo Safeguard, che, per progettazione, ha accesso ai dati di cui fa da intermediario. Ecco come la piattaforma esegue il proxy delle sessioni, l’ispezione dei protocolli e l’analisi comportamentale.

Si tratta di una scelta architetturale deliberata che abilita funzionalità come il blocco delle sessioni in tempo reale e l’analisi dei contenuti dello schermo. Il compromesso consiste nel fatto che il dispositivo Safeguard memorizza dati relativi alle credenziali che possono essere decriptati e, in caso di violazione, rappresenta un obiettivo più prezioso rispetto a un sistema zero-knowledge, in cui i dati crittografati non possono essere decriptati né dal fornitore né dalla piattaforma.

Autorizzazioni governative e certificazioni di conformità

Keeper è certificato FedRAMP High e autorizzato GovRAMP High, ospitato su AWS GovCloud con archiviazione dei dati esclusivamente negli Stati Uniti e un team di supporto dedicato composto esclusivamente da personale statunitense autorizzato per gli ambienti regolamentati.

Keeper è validato FIPS 140-3, SOC 2 Tipo II, SOC 3 e certificato ISO 27001, 27017 e 27018. Keeper supporta la conformità ITAR e FDA 21 CFR Parte 11 e ha implementato la crittografia resistente ai quanti utilizzando CRYSTALS-Kyber.

One Identity Safeguard possiede le certificazioni SOC 2 Tipo II, SOC 3 e ISO 27001, 27017 e 27018 e supporta la conformità per i casi d’uso GDPR, PCI DSS, SOX e HIPAA.

One Identity Safeguard non figura tra i soggetti certificati FedRAMP sul FedRAMP Marketplace e non è autorizzato GovRAMP.

Ampiezza della copertura della piattaforma per tutti gli utenti

Keeper è progettato per l’intera organizzazione, non solo per gli amministratori IT e gli utenti con privilegi. KeeperPAM riunisce la gestione delle password aziendali, la gestione delle sessioni con privilegi, la gestione dei segreti, la Remote Browser Isolation e la gestione dei privilegi degli endpoint in un’unica piattaforma.

Ogni dipendente riceve una cassaforte completa di tutte le funzionalità, con compilazione automatica, supporto per le passkey e monitoraggio del dark web. Ogni utente aziendale riceve un piano Family gratuito. L’ampia offerta di Keeper consente alle organizzazioni di applicare una sicurezza delle identità coerente, dal dipendente più esposto al pubblico fino all’account dell’infrastruttura più sensibile, senza implementare strumenti separati per utenti diversi.

One Identity è una piattaforma incentrata su PAM, progettata per la gestione degli account con privilegi, il controllo delle sessioni e l’analisi comportamentale. Include una funzionalità Cassaforte delle password personali per gli utenti aziendali, ma la sua progettazione principale e le sue funzionalità avanzate sono orientate agli amministratori con privilegi, ai team IT e ai flussi di lavoro di conformità.

La cassaforte personale limita l’archiviazione a 100 password per utente e non dispone dell’estensione del browser, dell’esperienza dell’app mobile e della facilità d’uso di livello consumer di un gestore di password dedicato; ciò significa che le organizzazioni che utilizzano Safeguard per l’accesso privilegiato dovranno in genere comunque disporre di una soluzione separata per la gestione delle password, al fine di garantire la sicurezza generale delle credenziali dei dipendenti.

Il più ampio portfolio di One Identity, incluso One Identity Manager per IGA, può coprire una parte maggiore dello stack delle identità, sebbene ogni prodotto richieda una propria distribuzione e licenza.

Gestione e registrazione di sessioni con privilegi

Keeper offre una gestione delle sessioni con privilegi senza agenti su SSH, RDP, VNC, sessioni di database e sessioni browser remote, tutto dalla Cassaforte Keeper senza software installato sui sistemi di destinazione.

Ogni sessione è crittografata end-to-end con chiavi univoche per ogni sessione, conservate nella cassaforte gestita dal cliente, e può essere decrittografata solo da utenti autorizzati. Gli amministratori possono cercare nei contenuti delle sessioni, controllare i registri dei tasti premuti e riprodurre le registrazioni dalla cassaforte.

KeeperAI monitora le sessioni attive in tempo reale, classifica il comportamento in base al livello di rischio e può terminare automaticamente le sessioni quando vengono rilevate minacce, senza intervento umano.

Sulla base della documentazione pubblica disponibile, One Identity Safeguard for Privileged Sessions offre una solida registrazione delle sessioni, l’indicizzazione full-text e la ricerca OCR.

Safeguard for Privileged Analytics aggiunge l’analisi del comportamento degli utenti, eseguendo 13 algoritmi di apprendimento automatico sui dati delle sessioni, oltre al rilevamento delle anomalie e ad avvisi classificati in base al rischio.

Queste analisi vengono eseguite sull’appliance Safeguard, che elabora centralmente i dati di sessione, mentre il modello zero-knowledge di Keeper garantisce che le registrazioni delle sessioni rimangano crittografate e inaccessibili alla piattaforma stessa.

Integrazione SSO e flessibilità del provider di identità

Keeper SSO Connect® si integra con qualsiasi IdP conforme a SAML 2.0, tra cui Microsoft Entra ID, Okta, Google Workspace, AWS, Duo, Ping, OneLogin e JumpCloud, senza richiedere hardware, componenti on-premise o il passaggio a un altro provider di identità.

Keeper estende inoltre la copertura SSO alle applicazioni che non supportano nativamente SAML, mantenendo la piena crittografia zero-knowledge per tutto il percorso. Il provisioning SCIM gestisce automaticamente il provisioning degli utenti in tempo reale, l’assegnazione dei team e il deprovisioning.

In base alla documentazione disponibile pubblicamente, One Identity supporta l’SSO tramite SAML 2.0 e si integra con i principali IdP, tra cui Microsoft Entra ID, Okta e AD FS. Tuttavia, l’ecosistema più ampio di One Identity, che comprende l’integrazione con Active Directory tramite Safeguard Authentication Services, la governance delle identità tramite One Identity Manager e la gestione dei privilegi sudo tramite Privilege Manager for Unix, crea delle dipendenze da altri prodotti One Identity per estendere determinate funzionalità.

Le organizzazioni che desiderano integrazioni oltre le funzionalità principali di PAM potrebbero trovarsi ad adottare uno stack di prodotti One Identity più ampio, con ulteriori considerazioni in termini di approvvigionamento, licenze e implementazione.

Accesso sicuro al database

Keeper offre KeeperDB, un’interfaccia di gestione del database integrata all’interno della cassaforte Keeper e disponibile anche come app desktop autonoma. Gli utenti con privilegi possono interrogare e gestire in modo sicuro i database MySQL, PostgreSQL e Microsoft SQL Server senza che le credenziali tocchino mai un dispositivo locale.

Ogni sessione viene eseguita all’interno di Keeper Remote Browser Isolation, è completamente registrata e regolata da criteri centralizzati di privilegio minimo con un audit trail completo. Gli amministratori possono imporre sessioni di sola lettura, concedere accessi limitati nel tempo e controllare le esportazioni di dati, il tutto dalla stessa console che gestisce ogni altro aspetto della piattaforma.

One Identity supporta la gestione delle credenziali degli account del database e il proxy delle sessioni per l’accesso al database tramite i suoi prodotti Safeguard for Privileged Passwords e Safeguard for Privileged Sessions.

One Identity non offre un’interfaccia nativa di gestione del database basata su browser con il modello di esposizione zero delle credenziali di KeeperDB, in cui la connessione al database è interamente gestita all’interno della cassaforte, senza che le credenziali raggiungano mai gli endpoint locali. Le sessioni di database tramite Safeguard vengono instradate tramite proxy e registrate, ma la gestione e l’interrogazione dei database sono gestite tramite strumenti client locali.

Keeper vs One Identity: valutazioni e recensioni degli utenti

Keeper = Super sicurezza
One Identity
App Store iOS

App Store iOS

App su Microsoft Store

App su Microsoft Store

Estensione di Chrome

Estensione di Chrome

Android

Android

La piattaforma per la sicurezza delle identità progettata per crescere con la tua organizzazione

KeeperPAM offre un’architettura zero-knowledge, la certificazione FedRAMP High e una piattaforma unificata che copre ogni utente e ogni account con privilegi, senza dispositivi, dipendenze dai prodotti o complessità di implementazione.

Domande frequenti

Che differenza c’è tra l’implementazione di Keeper rispetto a quella di One Identity?

L’implementazione di Keeper si articola in tre fasi: provisioning degli utenti tramite SSO e SCIM o Active Directory, impostazione delle policy basate sui ruoli nella Console di amministrazione e installazione di un gateway leggero e containerizzato negli ambienti di destinazione. Non servono dispositivi, né l’acquisto di hardware, né servizi professionali. La maggior parte delle organizzazioni è completamente operativa nel giro di un giorno.

Keeper è conforme ai requisiti governativi e di settore regolamentati?

Sì, Keeper è certificato FedRAMP High e autorizzato GovRAMP High, convalidato FIPS 140-3, SOC 2 Tipo II, SOC 3 e certificato ISO 27001, 27017 e 27018. Keeper supporta i programmi di conformità ITAR e FDA 21 CFR Parte 11 attraverso un ambiente GovCloud dedicato con archiviazione dei dati esclusivamente negli Stati Uniti. Keeper ha anche implementato una crittografia post-quantistica utilizzando CRYSTALS-Kyber.

One Identity Safeguard possiede le certificazioni SOC 2 Tipo II, SOC 3 e ISO 27001, 27017 e 27018 e supporta i casi d’uso di conformità a PCI DSS, SOX e HIPAA. Tuttavia, One Identity Safeguard non è certificato FedRAMP né autorizzato GovRAMP. Per le agenzie federali statunitensi, gli appaltatori della difesa e altre organizzazioni per le quali la certificazione FedRAMP è un requisito fondamentale di appalto, Keeper è la scelta migliore.

Keeper offre le analisi delle sessioni e il rilevamento comportamentale forniti da One Identity?

Sì, ma tramite modelli diversi. One Identity Safeguard for Privileged Analytics monitora il contenuto dello schermo, le sequenze di tasti e i comandi durante le sessioni con privilegi, utilizza l’analisi del comportamento degli utenti per rilevare anomalie e produce registrazioni indicizzate e ricercabili tramite OCR che accelerano le indagini forensi.

Keeper risolve questo problema grazie a KeeperAI, una IA agentica che monitora le sessioni attive in tempo reale, classifica i comportamenti in base al livello di rischio e interrompe automaticamente le sessioni quando rileva attività sospette, senza aspettare che un operatore umano intervenga. Poiché KeeperAI opera durante le sessioni live, classifica il rischio e può terminare automaticamente una sessione man mano che emergono minacce, senza attendere una revisione umana.

In che modo Keeper gestisce la gestione dei segreti rispetto a One Identity?

Keeper Secrets Manager è una soluzione di gestione dei segreti completamente basata su cloud, zero-knowledge, con integrazioni native per Terraform, Kubernetes, GitHub Actions, Jenkins e oltre 100 strumenti DevOps. La rotazione delle credenziali è integrata e Keeper Secrets Manager supporta il Model Context Protocol (MCP) per un accesso sicuro degli agenti AI ai segreti. Non è richiesto alcun componente on-premise e la soluzione è completamente supportata.

La funzionalità di gestione delle credenziali DevOps di One Identity è disponibile tramite un componente aggiuntivo open source per Safeguard for Privileged Passwords, che si integra con gli strumenti da riga di comando di HashiCorp Vault. Questo approccio richiede personalizzazioni e, come indicato nella documentazione di One Identity, il supporto di One Identity non è disponibile per il componente aggiuntivo Secrets Broker Vault. Keeper Secrets Manager è completamente supportato e include integrazioni CI/CD native pronte all’uso.

Nega il consenso sui cookieLa tua privacy è importante

Utilizziamo i cookie sul nostro sito per offrirti la migliore esperienza di navigazione, pubblicare annunci personalizzati sui nostri prodotti e contenuti e analizzare il traffico del sito web. Per ulteriori informazioni, consulta la nostra Informativa sulla privacy.

Registratevi per una prova gratuita

Acquista ora