Cosa rende Keeper la migliore alternativa ad AutoElevate?
L’analisi si basa sulla documentazione e sulle informazioni disponibili pubblicamente al 12 agosto 2026.
Ambito della piattaforma
KeeperPAM riunisce la gestione delle password aziendali, la gestione dei segreti, la gestione delle sessioni con privilegi, la Remote Browser Isolation (RBI) e la gestione dei privilegi degli endpoint in un'unica piattaforma zero-knowledge. Nessuno strumento secondario, nessun cambio di piattaforma e copertura completa su tutti i dispositivi e sistemi operativi.
Poiché tutto si trova in un'unica console, i tecnici MSP possono gestire le credenziali, approvare le richieste di elevazione e rivedere le registrazioni delle sessioni dallo stesso posto senza dover gestire più prodotti e relazioni con i fornitori.
La piattaforma di CyberFOX è composta da tre prodotti separati: AutoElevate per la gestione dei privilegi degli endpoint Windows, Password Boss per la gestione delle password e CyberFOX DNS Filtering. Ciascuno funziona sulla propria piattaforma con la propria interfaccia; non esiste una cassaforte unificata né un'unica console che includa tutti e tre i componenti.
AutoElevate offre una buona copertura per gli endpoint Windows, ma macOS è in accesso anticipato e Linux non è supportato. Password Boss aggiunge la gestione delle password multi-tenant con 2FA e integrazione PSA. DNS Filtering offre il blocco dei contenuti e delle minacce basato sull'AI. Insieme, rispondono alle comuni esigenze degli MSP, ma come strumenti separati anziché come piattaforma completa.
Gestione dei privilegi degli endpoint
Endpoint Privilege Manager di Keeper distribuisce un agente leggero che rimuove i diritti di amministratore locale permanenti e li sostituisce con un'elevazione temporanea basata su policy. L'elevazione viene concessa a livello di processo e non di macchina, in modo che gli utenti ottengano l'accesso esatto di cui hanno bisogno per un'attività particolare per una finestra temporale specifica. L'accesso just-in-time (JIT) si applica sia a livello di processo che di macchina, con scadenza automatica e supporto completo per i flussi di lavoro di escalation.
Poiché Endpoint Privilege Manager è integrato nella stessa piattaforma KeeperPAM, le richieste di elevazione, le approvazioni e i log di audit confluiscono nella stessa console dell'archiviazione delle credenziali, della registrazione delle sessioni e della gestione dei segreti. I dati di elevazione sono crittografati localmente e accessibili solo agli amministratori autorizzati tramite la Keeper Admin Console, secondo la stessa architettura zero-trust e zero-knowledge del resto della piattaforma.
AutoElevate gestisce bene l'elevazione UAC di Windows. Rimuove i diritti di amministratore locale, gestisce le richieste di elevazione in tempo reale e offre ai tecnici MSP un'app per dispositivi mobili per approvare le richieste in mobilità. Per le operazioni quotidiane di help desk sugli endpoint Windows, fa il suo dovere con una configurazione minima e un sovraccarico ridotto.
Il supporto per macOS è in accesso anticipato e Linux non è supportato. Le approvazioni dell'elevazione e i log di audit sono limitati all'interfaccia di AutoElevate e non si collegano a Password Boss o DNS Filtering. Ciò significa che non esiste un motore di policy unificato o un audit trail condiviso in tutta la suite di prodotti CyberFOX.
Visibilità delle sessioni e audit
Ogni sessione privilegiata in Keeper viene registrata e archiviata come prova di audit immutabile ed esportabile in tutti i tenant. KeeperAI® monitora le sessioni in tempo reale e può terminare automaticamente qualsiasi sessione in cui viene rilevata un'attività sospetta.
Ai clienti può essere concesso l'accesso diretto alle registrazioni delle sessioni e ai log di audit, il che semplifica i requisiti di conformità e la risoluzione delle controversie.
Nessuno dei prodotti CyberFOX (AutoElevate, Password Boss o DNS Filtering) include la registrazione delle sessioni con privilegi. Quando AutoElevate registra che un'applicazione è stata autorizzata all'elevazione dei privilegi, non registra ciò che è avvenuto all'interno della sessione: non è disponibile alcun video né alcuna riproduzione dei tasti premuti dal tecnico.
I clienti che hanno bisogno di visibilità su ciò che è stato fatto sui loro sistemi fanno affidamento su report o ticket di assistenza forniti dall'MSP anziché sulle registrazioni delle sessioni.
Rilevamento delle minacce basato sull'AI
KeeperAI è integrato direttamente nel livello delle sessioni privilegiate di KeeperPAM. Analizza l'attività delle sessioni in tempo reale, classifica il rischio nel momento in cui si verifica e può terminare automaticamente le sessioni ad alto rischio prima che vengano provocati danni. Ogni decisione relativa ai guardrail viene registrata come parte della voce di audit immutabile della sessione.
Oltre alla risposta alle minacce, KeeperAI genera riepiloghi crittografati delle attività della sessione, pronti per l'analisi forense, offrendo ai team di sicurezza e agli auditor una descrizione in linguaggio semplice di ciò che è avvenuto in ogni sessione con privilegi elevati, senza dover esaminare per intero le registrazioni.
CyberFOX DNS Filtering utilizza il riconoscimento dei pattern basato su AI per identificare e bloccare i domini malevoli in tempo reale. Né AutoElevate né Password Boss includono alcun tipo di rilevamento delle minacce basato su AI.
Sulla piattaforma CyberFOX non esiste alcun meccanismo automatizzato per rilevare o rispondere a comportamenti anomali all'interno di una sessione privilegiata. L'identificazione di attività sospette dopo che l'accesso è stato concesso dipende interamente dalla revisione umana dei log a posteriori.
Gestione dell'accesso ai database
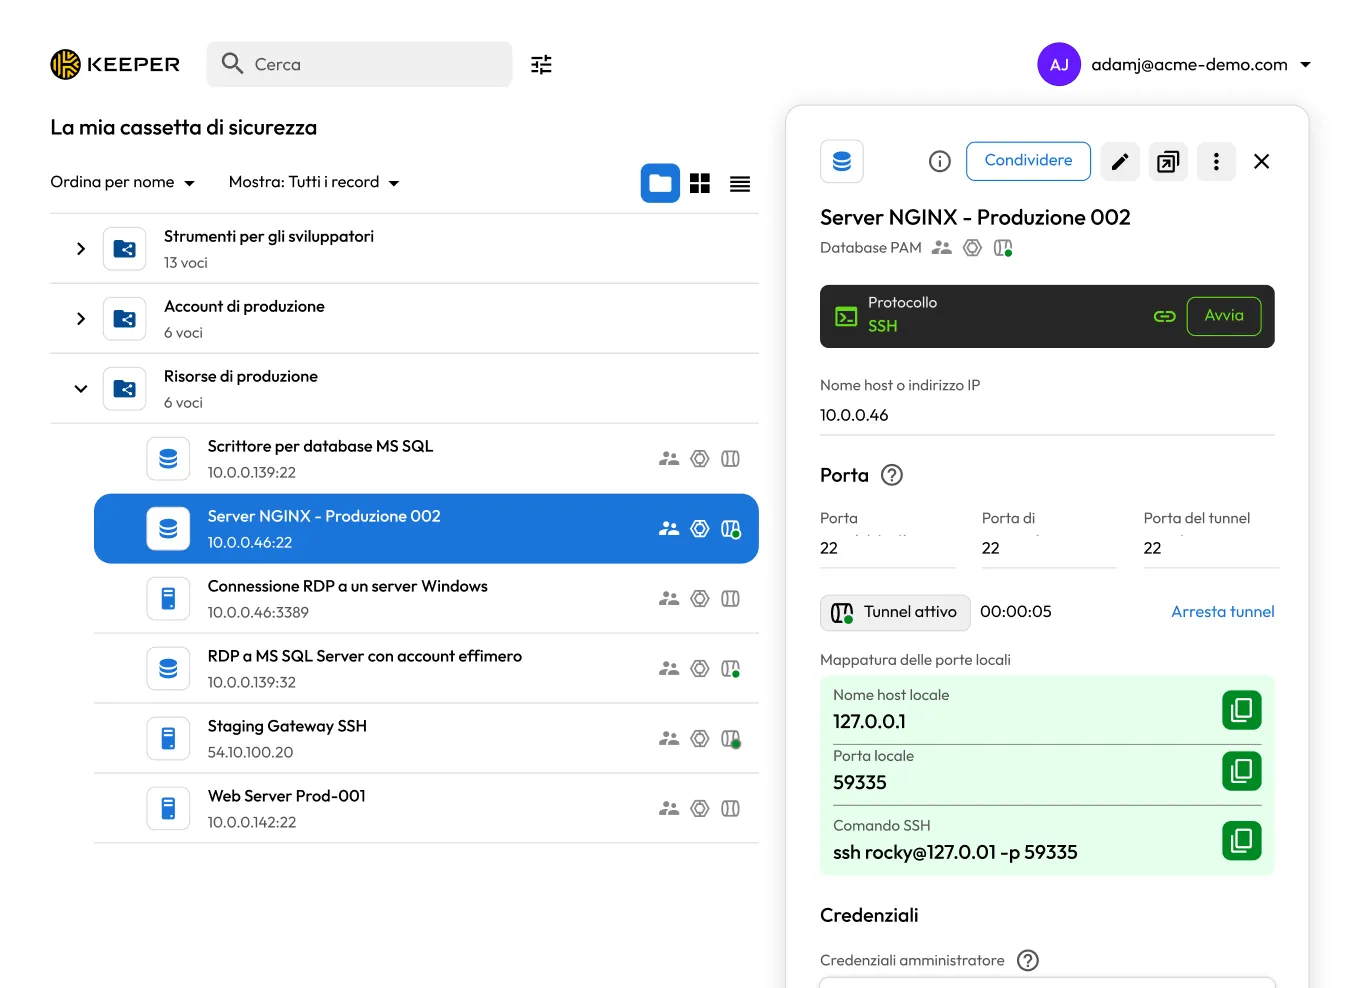
KeeperDB è un'interfaccia completa per la gestione dei database che viene eseguita come sessione integrata e completamente regolata all'interno della Cassaforte Keeper. Gli sviluppatori e gli amministratori di database (DBA) possono avviare sessioni per PostgreSQL, MySQL, SQL Server, Oracle, Amazon Redshift e SQLite direttamente da una voce del database, con le credenziali decrittografate nel Keeper Gateway e mai rese visibili né memorizzate sul dispositivo dell'utente. Tutte le attività vengono eseguite tramite il livello Remote Browser Isolation di Keeper, pertanto la connessione è completamente contenuta e regolata fin dall'inizio.
Quando viene avviata dalla cassaforte, ogni sessione KeeperDB viene registrata per intero, con KeeperAI che monitora l'attività in tempo reale. Controlli granulari come l'accesso in sola lettura e i criteri di trasferimento dati regolamentati riducono il rischio di esfiltrazione. Per i team che preferiscono utilizzare gli strumenti già in uso, una modalità proxy consente di effettuare connessioni tramite pgAdmin, MySQL Workbench, DBeaver e client analoghi, continuando a instradarle attraverso l'infrastruttura di Keeper per l'applicazione delle policy e la registrazione delle sessioni.
Nessuno dei tre prodotti CyberFOX include la gestione dell'accesso ai database. In un ambiente CyberFOX, le credenziali dei database vengono gestite all'esterno degli strumenti CyberFOX, quindi non rientrano nei suoi controlli di accesso, nella registrazione delle sessioni e nell'auditing.
La gestione dell'accesso al database di Keeper aggiunge connessioni mediate, registrazione delle sessioni e controlli basati sul privilegio minimo per l'accesso al database, che CyberFOX non offre.
Flussi di lavoro di approvazione e governance degli accessi
Keeper supporta l'accesso just-in-time (JIT) con scadenza automatica, flussi di lavoro di approvazione in più fasi, accesso a tempo limitato e integrazione nativa con Slack, Jira e ServiceNow. Le approvazioni avvengono negli strumenti che i team MSP utilizzano già, senza richiedere un accesso separato.
Il controllo granulare degli accessi basato sui ruoli (RBAC) applica policy di minimo privilegio sia ai tecnici degli MSP sia agli utenti dei clienti. Keeper non espone mai le credenziali durante la concessione dell'accesso; la sessione viene avviata senza che il tecnico possa visualizzare la password sottostante.
Il flusso di lavoro di AutoElevate prevede un'approvazione in un unico passaggio da parte di un tecnico MSP, con la possibilità di impostare regole "consenti sempre" per le richieste ricorrenti. Password Boss gestisce la condivisione delle credenziali tramite una propria interfaccia separata. I due prodotti non condividono un motore di policy o un flusso di lavoro di approvazione unificato.
Per i clienti che necessitano di approvazioni a più parti per richieste sensibili, accesso limitato nel tempo o integrazione con i flussi di lavoro di gestione dei servizi IT, CyberFOX non offre tali controlli.
Security architecture
Keeper è costruito su un'architettura di sicurezza zero-knowledge e zero-trust. I dati della cassaforte vengono crittografati e decrittografati localmente sul dispositivo dell'utente utilizzando la crittografia AES-256 e i server di Keeper archiviano testo cifrato anziché credenziali in testo normale o contenuti della cassaforte. Il modulo crittografico di Keeper è validato secondo FIPS 140-3, offrendo agli MSP un ulteriore livello di garanzia per i clienti soggetti a normative e attenti alla sicurezza.
Keeper estende inoltre i controlli zero-trust ai flussi di lavoro di accesso con privilegi. L'accesso può essere regolato da requisiti di identità, ruolo, policy e approvazione prima che venga aperta una sessione o una connessione privilegiata. Non è necessario esporre le credenziali ai tecnici e l'accesso JIT può essere limitato all'attività o alla sessione approvata. Keeper si integra con i principali provider di identità, tra cui Microsoft Entra ID, Okta e Ping Identity, con supporto SSO e di provisioning che riconduce le decisioni di accesso all'identità aziendale verificata.
AutoElevate non è un prodotto cassaforte zero-knowledge; è una piattaforma di gestione dei privilegi degli endpoint. La sua architettura di sicurezza si basa sulla rimozione dei diritti di amministratore locale permanenti, sull'applicazione del principio del minimo privilegio e sull'inoltro delle richieste di elevazione tramite flussi di lavoro di approvazione basati su policy. La crittografia zero-knowledge si applica a Password Boss, il gestore di password separato di CyberFOX, non ad AutoElevate.
AutoElevate supporta approvazioni in tempo reale, regole per le applicazioni attendibili, autorizzazioni per i tecnici e il login amministrativo Just-in-Time, con l'accesso amministrativo gestito tramite il portale AutoElevate.
Conformità e certificazioni
Keeper è certificato FedRAMP High e autorizzato GovRAMP High. Possiede le certificazioni SOC 2 Type II, ISO 27001, 27017 e 27018 ed è conforme a HIPAA e PCI DSS.
CyberFOX detiene le attestazioni SOC 2 Type II e SOC 3 e la certificazione ISO/IEC 27001:2022 per i suoi prodotti AutoElevate e Password Boss, e ha completato un'autovalutazione CMMC Level 1.
CyberFOX non è certificato FedRAMP né autorizzato GovRAMP.