Richieste di accesso sicuro e approvazioni in Microsoft Teams

Keeper® porta richieste di credenziali, approvazioni ed elevazione dei privilegi in Microsoft Teams, consentendo a utenti e amministratori di completare flussi di lavoro sicuri senza uscire da Teams. Ogni azione rimane crittografata end-to-end e viene eseguita su un'infrastruttura che controlli.

Estendi l'accesso a Teams con la crittografia zero-knowledge

Il flusso di lavoro Teams di Keeper viene implementato all'interno del tuo ambiente, consentendo alle organizzazioni di estendere l'accesso sicuro a Microsoft Teams nel rispetto dell'architettura zero-knowledge di Keeper. L'agente Teams e Keeper Commander® vengono eseguiti in container Docker ospitati nella tua infrastruttura e comunicano con il cloud di Microsoft Teams tramite una connessione in uscita che è controlli tu.

Le chiavi di crittografia rimangono sotto il tuo controllo, garantendo che i segreti restino crittografati durante l’intero flusso di lavoro e che nessuno, nemmeno Keeper, possa accedere ai dati. Il flusso di lavoro di Teams aiuta le organizzazioni a implementare lo Zero Standing Privilege (ZSP) consentendo agli utenti di richiedere accessi temporanei, ricevere approvazioni e applicare automaticamente autorizzazioni a tempo limitato senza esporre le credenziali. Dato che l’app Teams viene pubblicata solo nel catalogo privato delle app della tua organizzazione, l’app non è presente nello store pubblico di Microsoft Teams.


Come funziona il flusso di lavoro di Teams di Keeper

1. Implementa il flusso di lavoro di Teams

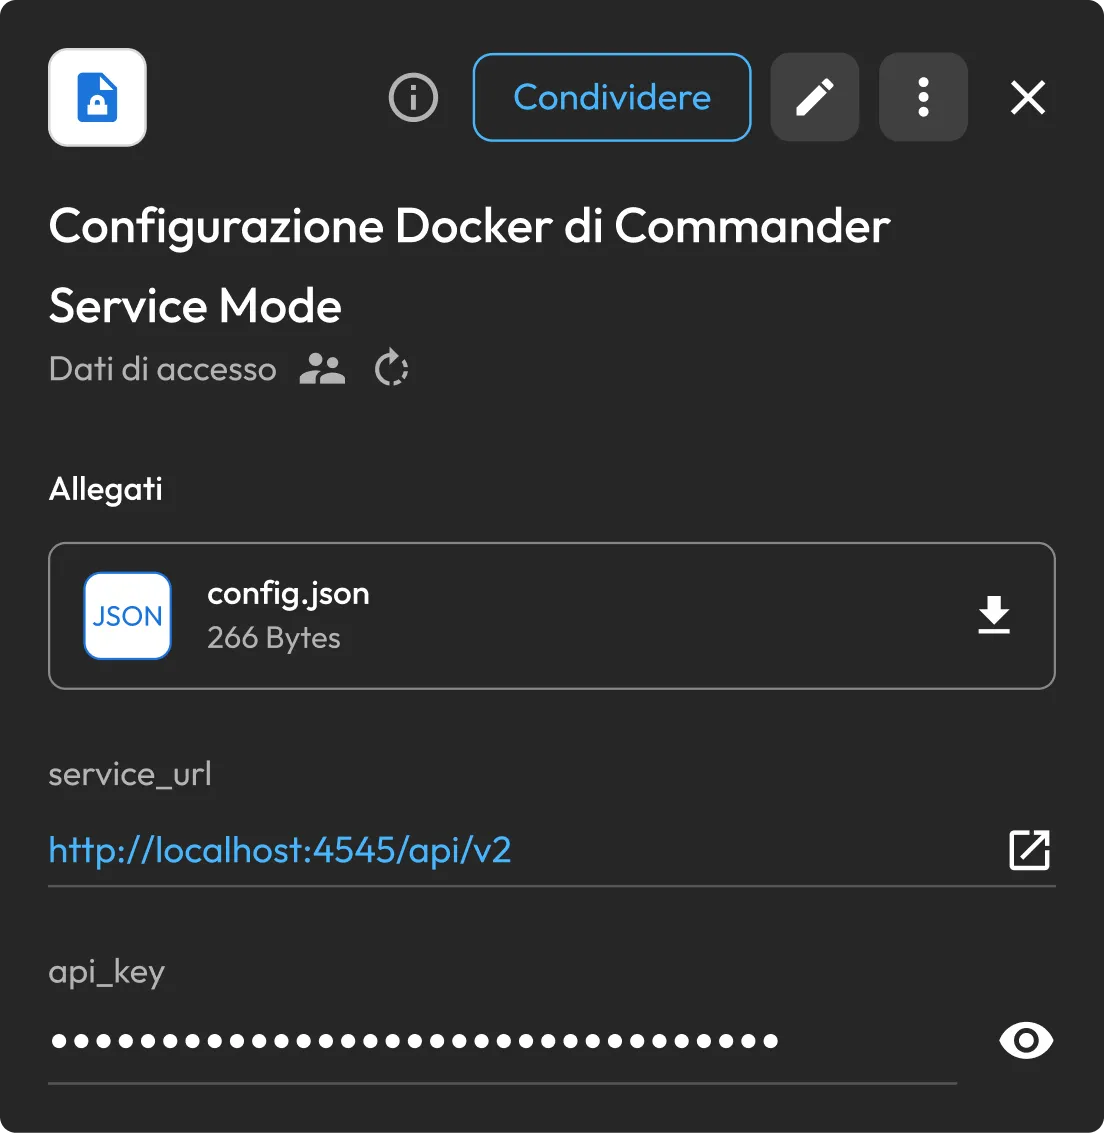
Configura l’app Teams nel tuo tenant Microsoft Azure, quindi avvia il servizio Keeper Commander e l’agente Teams. Keeper Secrets Manager memorizza in modo sicuro la configurazione del servizio, mentre un account di servizio Commander dedicato fornisce i permessi necessari per elaborare le richieste di accesso e le approvazioni.

2. Richiedi l'accesso dal bot di Keeper

Gli utenti avviano una chat privata con il bot Keeper per richiedere l'accesso a voci, cartelle condivise o link di condivisione temporanea direttamente da Microsoft Teams. Ogni richiesta di accesso include una giustificazione aziendale obbligatoria e un limite temporale facoltativo, consentendo agli amministratori di esaminare le richieste senza che gli utenti debbano uscire da Teams.

3. Esamina e approva le richieste in un unico canale

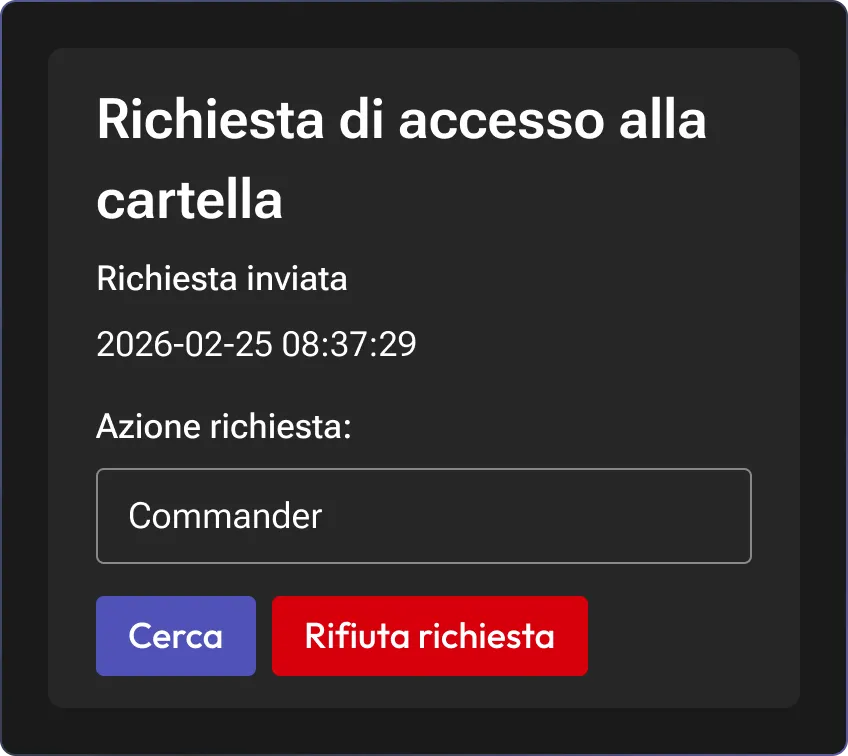
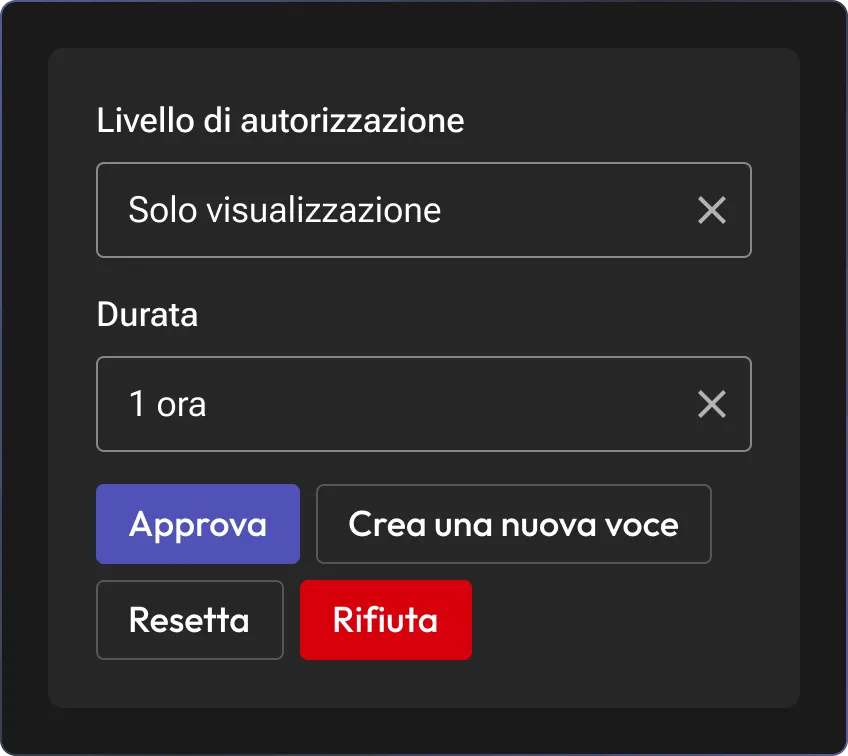
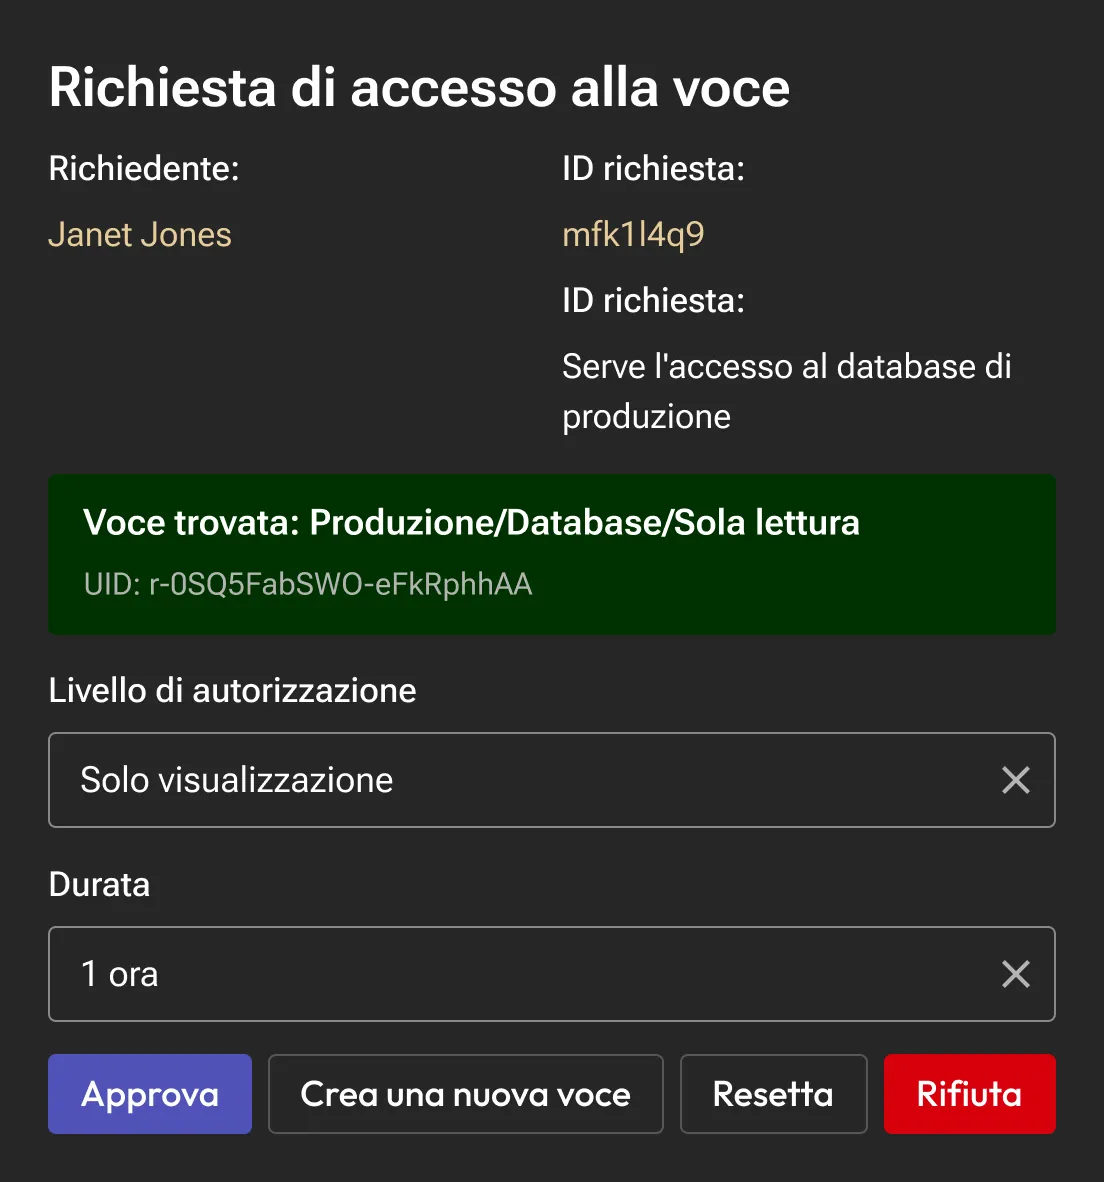
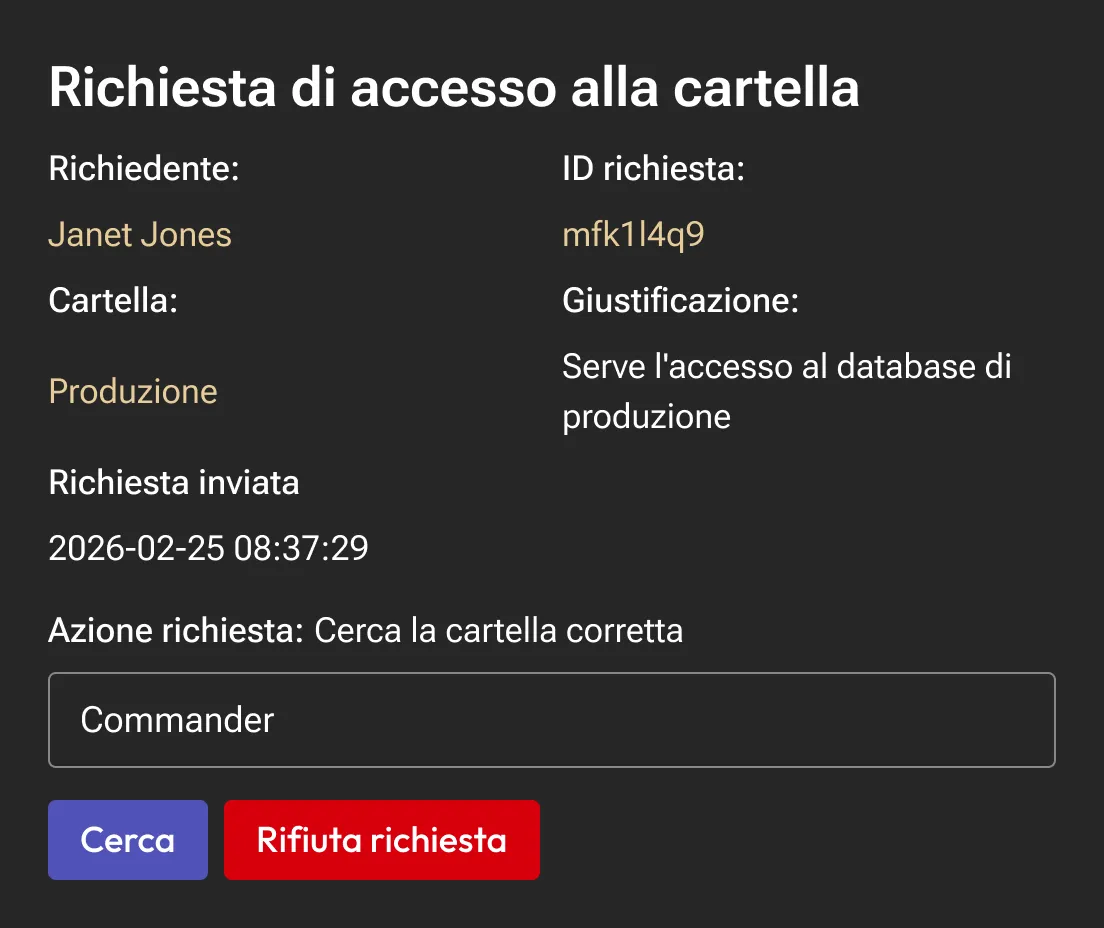
Le richieste vengono visualizzate in un canale di approvazione privato, dove gli amministratori designati possono esaminare ogni richiesta, configurare le autorizzazioni, applicare limiti di tempo e approvare o rifiutare l'accesso in pochi clic. Una volta effettuata l'approvazione, Keeper applica immediatamente le autorizzazioni assegnate e sincronizza le modifiche.

Cosa sblocca il flusso di lavoro di Teams di Keeper

Ricevi richieste di approvazione in tempo reale

Le richieste di accesso appaiono istantaneamente in un canale di approvazione dedicato di Teams, consentendo agli amministratori di rispondere rapidamente senza dover fare affidamento su notifiche e-mail che possono facilmente passare inosservate.

Approva l'accesso alle voci e alle cartelle senza cambiare strumento

Gli amministratori possono configurare autorizzazioni personalizzate, associare un limite di tempo e concedere solo l'accesso necessario all'interno di Microsoft Teams. Keeper applica automaticamente ogni autorizzazione in base alle policy aziendali dietro le quinte.

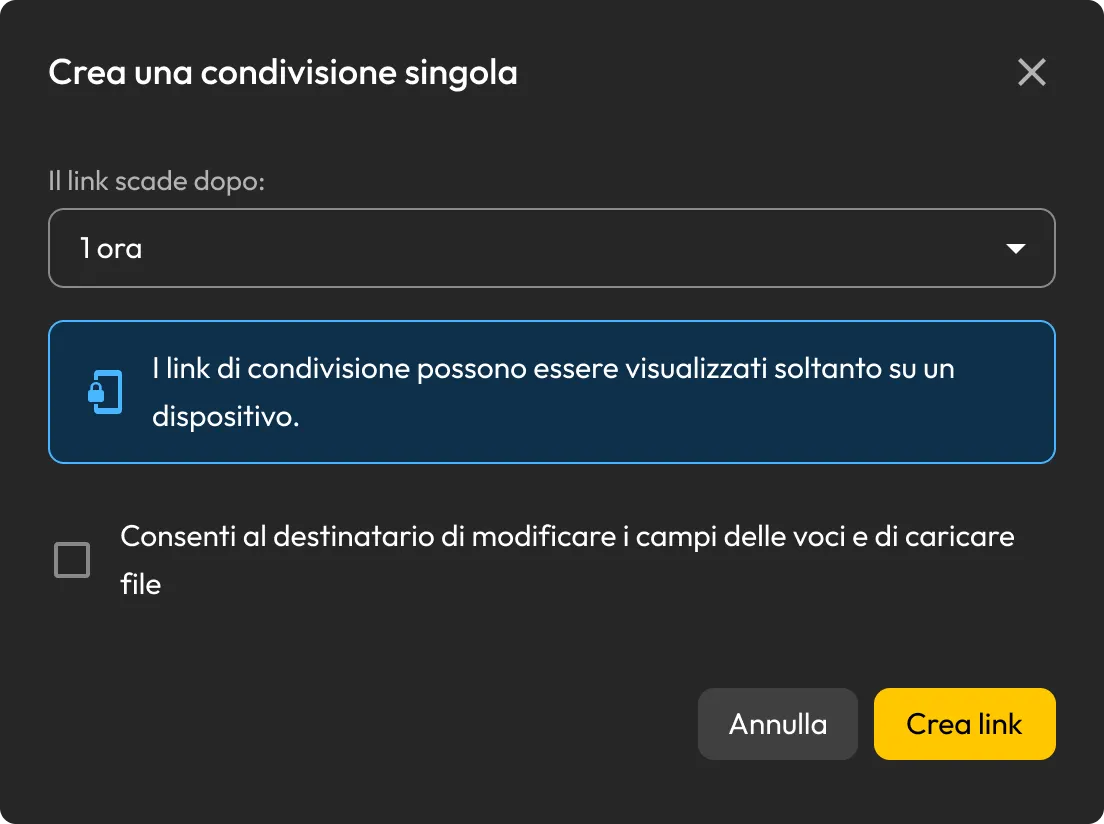
Genera link di condivisione sicuri e autodistruggenti

Crea link di condivisione temporanea direttamente da Microsoft Teams quando è necessario un accesso temporaneo. Gli approvatori possono consentire la condivisione bidirezionale o limitare i destinatari all’accesso di sola visualizzazione in base alle esigenze aziendali.

Crea nuovi segreti senza uscire da Teams

Per archiviare in modo sicuro un nuovo login, creane uno in Microsoft Teams, salvalo in una cartella condivisa e lascia che Keeper generi automaticamente una password complessa che verrà memorizzata nella Cassaforte di Keeper.

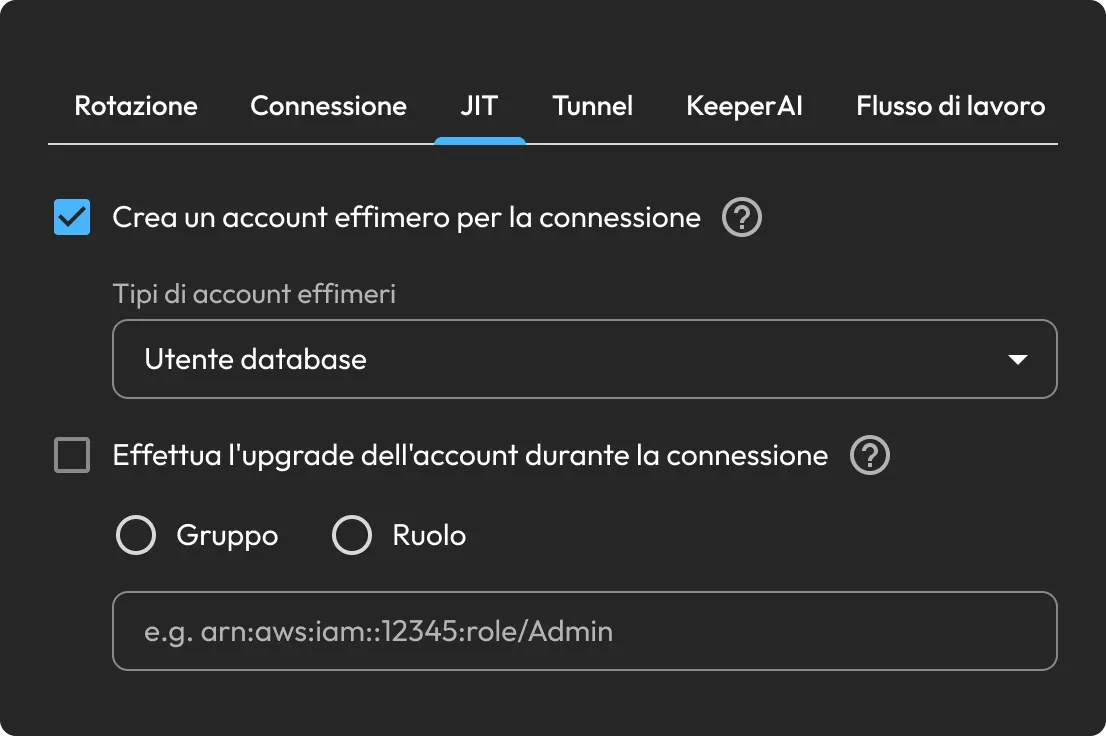
Approva i dispositivi e l'elevazione dei privilegi Just-in-Time (JIT)

Esegui le approvazioni per le registrazioni dei dispositivi SSO Cloud e le richieste di elevazione dei privilegi Just-in-Time (JIT) da Keeper Endpoint Privilege Manager senza dover aprire un’altra applicazione.

Progettato per i flussi di lavoro di accesso aziendali

Nulla rimane in coda

Centralizzare le richieste e le approvazioni all'interno di Microsoft Teams consente di prendere decisioni molto più rapidamente, riducendo al contempo i ritardi che possono lasciare inutilmente in attesa gli accessi con privilegi.

Non è necessario cambiare scheda

Utenti e amministratori possono richiedere, esaminare e approvare l'accesso senza uscire da Microsoft Teams, riducendo al minimo le interruzioni del flusso di lavoro e migliorando l'efficienza operativa.

Le password non trapelano nella chat

Ogni approvazione è limitata nel tempo, applicata secondo le policy e verificabile. L'abitudine un tempo comune di incollare una credenziale in un messaggio non ha più motivo di esistere.

I dipendenti lo utilizzeranno effettivamente

Integrando i flussi di lavoro per l'accesso sicuro in Microsoft Teams, le organizzazioni incoraggiano i dipendenti a seguire i processi di accesso approvati invece di affidarsi ad alternative manuali o non sicure.

Domande frequenti

Quale licenza Keeper è necessaria per eseguire Teams?

Il flusso di lavoro di Teams richiede una licenza Keeper Secrets Manager o KeeperPAM®. La distribuzione semplificata utilizza Keeper Secrets Manager per archiviare e recuperare in modo sicuro la configurazione del servizio. Se Keeper Secrets Manager non è abilitato per la tua organizzazione, il tuo account manager Keeper può aiutarti ad attivarlo. KeeperPAM include Keeper Secrets Manager, quindi le organizzazioni che utilizzano già KeeperPAM non necessitano di una licenza separata.

Dove inviano le richieste di accesso gli utenti?

Le richieste vengono inviate in una conversazione individuale con il bot Keeper. I comandi inviati nei canali o nelle chat di gruppo di Microsoft Teams non vengono elaborati, mantenendo così ogni richiesta privata e intenzionale.

Dove possono esaminare le approvazioni gli amministratori?

Le approvazioni vengono visualizzate in un canale privato di approvazione di Microsoft Teams che designi durante la distribuzione. Solo gli amministratori e gli approvatori assegnati a quel canale possono esaminare e rispondere alle richieste.

Cosa possono richiedere gli utenti tramite Microsoft Teams?

Gli utenti possono richiedere l'accesso alle voci di Keeper, alle cartelle condivise, alle condivisioni temporanee e alle nuove voci di accesso direttamente da Microsoft Teams. Gli amministratori possono anche approvare le registrazioni dei dispositivi SSO Cloud e le richieste di elevazione di Endpoint Privilege Manager.

Nega il consenso sui cookieLa tua privacy è importante

Utilizziamo i cookie sul nostro sito per offrirti la migliore esperienza di navigazione, pubblicare annunci personalizzati sui nostri prodotti e contenuti e analizzare il traffico del sito web. Per ulteriori informazioni, consulta la nostra Informativa sulla privacy.

Registratevi per una prova gratuita

Acquista ora