Keeper® vs. One Identity: Die beste Alternative zu One Identity

Die One Identity-Architektur erfordert dedizierte Hardware, eine komplexe Bereitstellung und professionelle Dienstleistungen, um einen produktionsreifen Zustand zu erreichen. Keeper lässt sich innerhalb weniger Minuten ganz ohne Hardware, Änderungen an der Infrastruktur und professionelle Dienstleistungen bereitstellen. Sehen Sie, wie sie im Vergleich abschneiden.
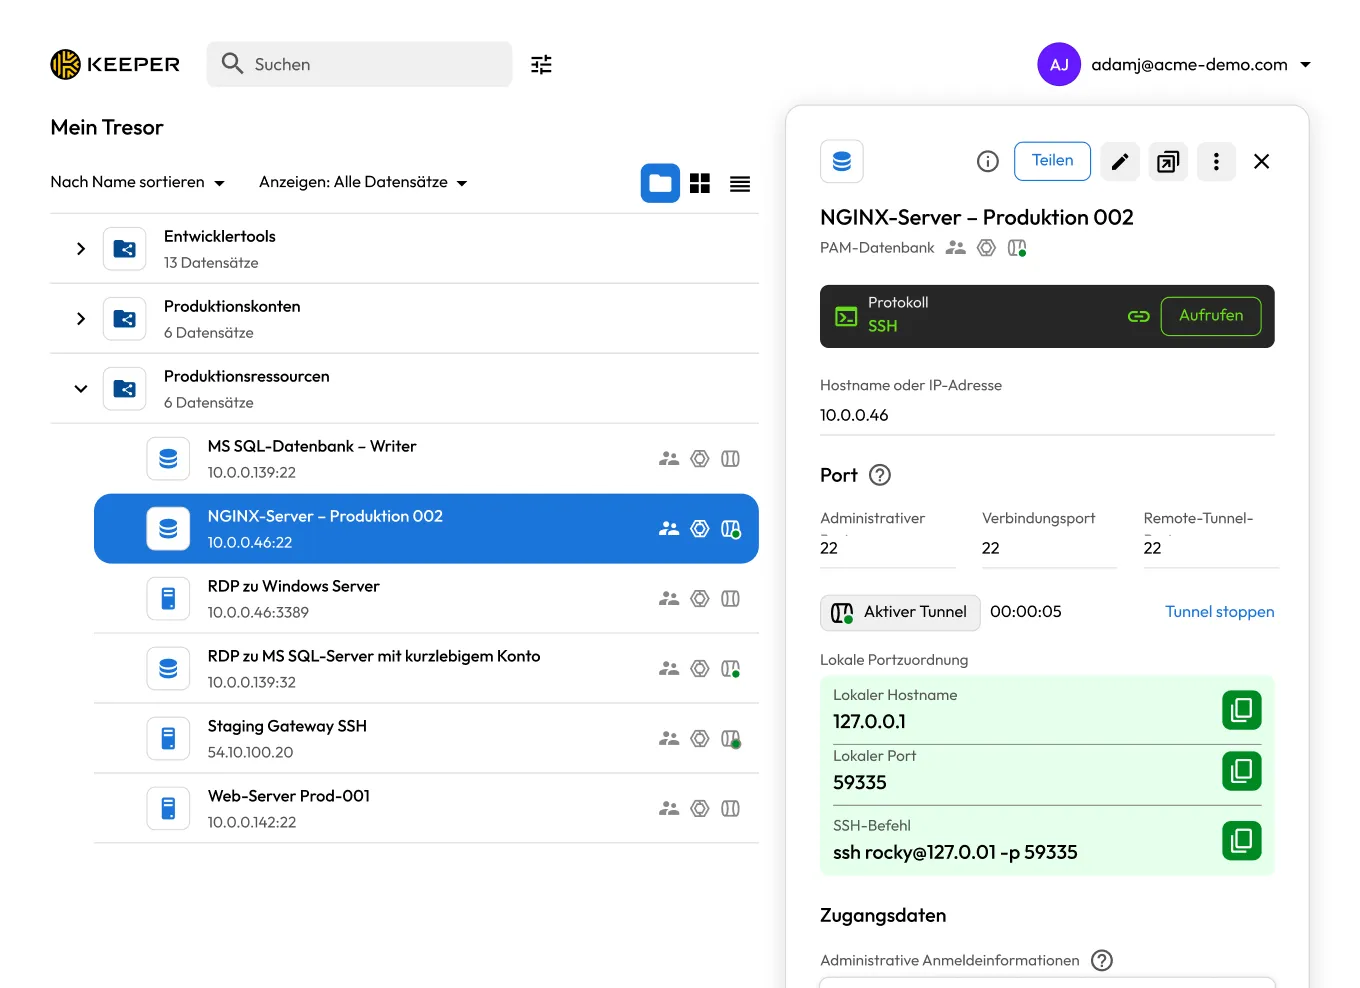
Schützen Sie kritische Infrastruktur mit Keeper Security

Was macht Keeper zur besten One Identity-Alternative?

Die Analyse basiert auf öffentlich verfügbaren Dokumenten und Informationen vom 12. August 2026.

Aber Keeper? Supersicher!
One Identity
Architektur und Bereitstellung

KeeperPAM® erfordert keine physischen oder virtuellen Geräte, keine lokale Infrastruktur und keine dedizierte Hardware. Ein schlankes, containerisiertes Gateway stellt über eine nur ausgehende Verbindung die Konnektivität zu Zielumgebungen her, ohne dass Änderungen an der eingehenden Firewall erforderlich sind.

Der Keeper-Tresor und die Admin-Konsole sowie alle Plattformfunktionen werden über die Cloud bereitgestellt und sind von jedem Gerät aus zugänglich. Die meisten Unternehmen sind innerhalb eines Tages voll einsatzfähig, ohne dass professionelle Dienstleistungen erforderlich sind, um einen produktionsreifen Zustand zu erreichen

Basierend auf öffentlich zugänglicher Dokumentation läuft die Safeguard-PAM-Suite von One Identity auf dedizierten Safeguard-Geräten – entweder physisch oder virtuell. Die Suite umfasst Safeguard for Privileged Passwords, Safeguard for Privileged Sessions und Safeguard for Privileged Analytics.

Safeguard On Demand ist die als SaaS bereitgestellte Option und bietet eine Cloud-verwaltete Version mit geringerem Infrastrukturaufwand, erfordert jedoch weiterhin eine VPN-Konfiguration für die Verbindung mit dem Netzwerk des Kunden.

Das Gerätemodell eignet sich gut für Unternehmen mit hohen Sicherheits-, Air-Gap- oder On-Premises-Anforderungen, bringt jedoch eine komplexere Bereitstellung und einen höheren Wartungsaufwand für die Infrastruktur mit sich, die bei Cloud-nativen Bereitstellungen vermieden werden.

Zero-Knowledge-Verschlüsselung und Datenvertraulichkeit

Keeper basiert auf einer Zero-Knowledge- und Zero-Trust-Architektur. Die gesamte Verschlüsselung erfolgt clientseitig, bevor die Daten die Server von Keeper erreichen. Keeper hat zu keinem Zeitpunkt die Möglichkeit, auf Kundendaten im Tresor, Zugangsdaten oder Geheimnisse zuzugreifen. Jeder Datensatz im Tresor ist durch einen eigenen, einzigartigen AES-256-Schlüssel geschützt, der lokal auf dem Gerät des Benutzers generiert wird.

Das kryptografische Modul von Keeper ist gemäß FIPS 140-3 durch das NIST Cryptographic Module Validation Program validiert. Dank dieser Architektur kann Keeper seit seiner Gründung eine makellose Sicherheitsbilanz ohne Datenschutzverletzungen und behördliche Sanktionen vorweisen.

Laut öffentlich zugänglicher Dokumentation implementiert One Identity keine Zero-Knowledge-Architektur. Zugangsdaten und Sitzungsdaten werden zentral über das Safeguard-Gerät verwaltet, das aufgrund des Designs Zugriff auf die Daten hat, die es vermittelt. Auf diese Weise führt die Plattform Session-Proxying, Protokollüberprüfung und Verhaltensanalysen durch.

Es handelt sich hierbei um eine bewusste architektonische Entscheidung, die Funktionen wie das Blockieren von Sitzungen in Echtzeit und die Analyse von Bildschirminhalten ermöglicht. Der Kompromiss hierbei ist, dass das Safeguard-Gerät entschlüsselbare Zugangsdaten speichert und im Falle einer Kompromittierung ein wertvolleres Ziel darstellt als ein Zero-Knowledge-System, bei dem verschlüsselte Daten weder vom Anbieter noch von der Plattform entschlüsselt werden können.

Behördengenehmigungen und Konformitätsbescheinigungen

Keeper ist FedRAMP High-zertifiziert und GovRAMP High-autorisiert, wird auf AWS GovCloud gehostet und verfügt über einen ausschließlich in den USA tätigen Datenspeicher sowie ein abgeschottetes Support-Team, das ausschließlich aus US-Bürgern besteht und für regulierte Umgebungen geeignet ist.

Keeper ist nach FIPS 140-3 validiert und nach SOC 2 Typ II, SOC 3 sowie ISO 27001, 27017 und 27018 zertifiziert. Keeper unterstützt die ITAR- und FDA 21 CFR Part 11-Compliance und hat die quantenresistente Verschlüsselung unter Verwendung von CRYSTALS-Kyber implementiert.

One Identity Safeguard verfügt über SOC 2 Typ II-, SOC 3- sowie ISO 27001-, 27017- und 27018-Zertifizierungen und unterstützt Anwendungsfälle im Zusammenhang mit der DSGVO-, PCI DSS-, SOX- und HIPAA-Compliance.

One Identity Safeguard ist auf dem FedRAMP Marketplace nicht als FedRAMP-zertifiziert aufgeführt und verfügt über keine GovRAMP-Autorisierung.

Umfang der Plattformabdeckung für alle Benutzer

Keeper ist für das gesamte Unternehmen und nicht nur für IT-Administratoren und privilegierte Benutzer konzipiert. KeeperPAM vereint die Enterprise-Passwortverwaltung, die Verwaltung privilegierter Sitzungen, Geheimnisverwaltung, Remote Browser Isolation und Verwaltung privilegierter Endpunkte auf einer einzigen Plattform.

Jeder Mitarbeiter erhält einen voll ausgestatteten Tresor mit automatischer Ausfüllfunktion, Passkey-Unterstützung und Darknet-Überwachung. Jeder Enterprise-Benutzer erhält einen kostenlosen Familienplan. Dank der umfassenden Funktionspalette von Keeper profitieren Unternehmen von einer einheitlichen Identitätssicherheit sowohl für Mitarbeiter mit Kundenkontakt als auch für die sensibelsten Infrastrukturkonten, ohne dass für verschiedene Benutzer separate Tools bereitgestellt werden müssen.

One Identity ist eine auf PAM ausgerichtete Plattform für die Verwaltung privilegierter Konten, Sitzungskontrolle und Verhaltensanalysen. Sie umfasst eine Funktion für einen persönlichen Passwort-Tresor für Geschäftsanwender, ist jedoch in erster Linie auf privilegierte Administratoren, IT-Teams und Compliance-Workflows ausgerichtet.

Der persönliche Tresor beschränkt die Speicherkapazität auf 100 Passwörter pro Benutzer und bietet weder eine Browsererweiterung, das Nutzungserlebnis einer mobilen App noch die verbrauchergerechte Benutzerfreundlichkeit eines dedizierten Passwortmanagers. Das bedeutet, dass Unternehmen, die Safeguard für privilegierten Zugriff einsetzen, in der Regel noch eine separate Passwortverwaltungslösung für die allgemeine Anmeldedatensicherheit der Mitarbeiter benötigen.

Das umfassendere Portfolio von One Identity, einschließlich One Identity Manager für IGA, deckt einen größeren Teil des Identitätsstacks ab, obwohl jedes Produkt eine eigene Bereitstellung und Lizenzierung erfordert.

Verwaltung und Aufzeichnung privilegierter Sitzungen

Keeper bietet eine agentenlose Verwaltung privilegierter Sitzungen über SSH, RDP, VNC, Datenbanksitzungen und Remote-Browsersitzungen – alles über den Keeper-Tresor, ohne dass auf den Zielsystemen Software installiert werden muss.

Jede Sitzung wird mit eindeutigen sitzungsspezifischen Schlüsseln durchgehend verschlüsselt, im vom Kunden verwalteten Tresor gespeichert und kann nur von autorisierten Benutzern entschlüsselt werden. Administratoren können Sitzungsinhalte durchsuchen, Tastaturprotokolle überprüfen und Aufzeichnungen aus dem Tresor abspielen.

KeeperAI überwacht aktive Sitzungen in Echtzeit, klassifiziert das Verhalten nach Risikostufen und kann Sitzungen bei Erkennung von Bedrohungen automatisch beenden, ohne dass ein menschliches Eingreifen erforderlich ist.

Laut öffentlich zugänglicher Dokumentation bietet One Identity Safeguard for Privileged Sessions eine starke Sitzungsaufzeichnung, Volltextindizierung und OCR-Suche.

Safeguard for Privileged Analytics fügt Benutzerverhaltensanalysen hinzu, wobei 13 Machine-Learning-Algorithmen auf Sitzungsdaten sowie Anomalieerkennung und risikobasierte Warnmeldungen angewendet werden.

Diese Analysen werden auf dem Safeguard-Gerät ausgeführt, das die Sitzungsdaten zentral verarbeitet, während das Zero-Knowledge-Modell von Keeper sicherstellt, dass die Sitzungsaufzeichnungen verschlüsselt bleiben und für die Plattform selbst unzugänglich sind.

SSO-Integration und Flexibilität bei Identitätsanbietern

Keeper SSO Connect® lässt sich in jeden SAML 2.0-kompatiblen IdP integrieren, darunter Microsoft Entra ID, Okta, Google Workspace, AWS, Duo, Ping, OneLogin und JumpCloud, ohne dass Hardware, On-Premises-Komponenten oder ein Wechsel des Identitätsanbieters erforderlich sind.

Keeper erweitert die SSO-Abdeckung zudem auf Anwendungen, die SAML nicht nativ unterstützen, und gewährleistet dabei durchgehend eine vollständige Zero-Knowledge-Verschlüsselung. Die SCIM-Bereitstellung übernimmt die Benutzerbereitstellung, die Teamzuweisung und die Deprovisionierung in Echtzeit automatisch.

Laut öffentlich zugänglicher Dokumentation unterstützt One Identity SSO über SAML 2.0 und lässt sich in wichtige IdPs, darunter Microsoft Entra ID, Okta und AD FS integrieren. Das breitere Ökosystem von One Identity – darunter die Active Directory-Integration über Safeguard Authentication Services, Identity Governance über One Identity Manager und sudo-Verwaltung über Privilege Manager for Unix – schafft jedoch Abhängigkeiten von anderen One Identity-Produkten, um bestimmte Funktionen zu erweitern.

Unternehmen, die Integrationen über die zentralen PAM-Funktionen hinaus wünschen, müssen möglicherweise einen umfangreicheren One Identity-Produktstack einführen, was zusätzliche Beschaffungs-, Lizenzierungs- und Deployment-Überlegungen mit sich bringt.

Sicherer Datenbankzugriff

Keeper stellt KeeperDB zur Verfügung, eine integrierte Datenbankverwaltungsschnittstelle innerhalb des Keeper-Tresors, die auch als eigenständige Desktop-App verfügbar ist. Privilegierte Benutzer können MySQL-, PostgreSQL- und Microsoft SQL Server-Datenbanken sicher abfragen und verwalten, ohne dass Zugangsdaten jemals ein lokales Gerät berühren.

Jede Sitzung läuft innerhalb der Keeper Remote Browser Isolation, wird vollständig protokolliert und unterliegt zentralisierten Least-Privilege-Richtlinien mit einem vollständigen Audit-Protokoll. Administratoren können schreibgeschützte Sitzungen erzwingen, zeitlich begrenzten Zugriff gewähren und Datenexporte steuern – alles über dieselbe Konsole, über die jeder andere Aspekt der Plattform verwaltet wird.

One Identity unterstützt die Verwaltung von Datenbankkonto-Anmeldeinformationen und Session-Proxying für den Datenbankzugriff über seine Produkte Safeguard for Privileged Passwords und Safeguard for Privileged Sessions.

One Identity bietet keine native, browserbasierte Schnittstelle zur Datenbankverwaltung mit dem Modell von KeeperDB, bei dem keine Zugangsdaten offengelegt werden. Bei diesem Modell wird die Datenbankverbindung vollständig innerhalb des Tresors vermittelt, sodass die Zugangsdaten niemals lokale Endpunkte erreichen. Datenbanksitzungen über Safeguard werden mittels Proxy weitergeleitet und aufgezeichnet, die Verwaltung der Datenbank und die Abfragen erfolgen jedoch über lokale Client-Tools.

Keeper vs. One Identity: Benutzerbewertungen und Rezensionen

Aber Keeper? Supersicher!
One Identity
iOS App-Store

iOS App-Store

App aus dem Microsoft Store

App aus dem Microsoft Store

Chrome-Erweiterung

Chrome-Erweiterung

Android

Android

Die Identitätssicherheitsplattform, die mit Ihrem Unternehmen mitwächst

KeeperPAM bietet eine Zero-Knowledge-Architektur, eine FedRAMP High-Zertifizierung und eine einheitliche Plattform, die jeden Benutzer und jedes privilegierte Konto ohne Geräte, Produktabhängigkeiten oder Bereitstellungskomplexität abdeckt.

Häufig gestellte fragen

Wie vergleicht sich die Bereitstellung von Keeper mit der von One Identity?

Keeper wird in drei Schritten bereitgestellt: Benutzerbereitstellung über Ihr SSO und SCIM oder Active Directory, Festlegung der rollenbasierte Richtlinien in der Admin-Konsole und Installation eines schlanken containerisierten Gateways in Ihren Zielumgebungen. Es sind keine Geräte, keine Beschaffung von Hardware und keine professionellen Dienstleistungen erforderlich. Die meisten Unternehmen sind innerhalb eines Tages voll einsatzfähig.

Entspricht Keeper den Anforderungen von Regierungen und regulierten Branchen?

Ja, Keeper ist FedRAMP High-zertifiziert und GovRAMP High-autorisiert, FIPS 140-3-validiert sowie SOC 2 Typ II-, SOC 3-, ISO 27001-, 27017- und 27018-zertifiziert. Keeper unterstützt ITAR- und FDA 21 CFR Part 11-Compliance-Programme durch eine dedizierte GovCloud-Umgebung, wobei die Daten ausschließlich in den USA gespeichert werden. Keeper hat außerdem eine quantenresistente Verschlüsselung unter Verwendung von CRYSTALS-Kyber implementiert.

One Identity Safeguard verfügt über SOC 2 Typ II-, SOC 3- sowie ISO 27001-, 27017- und 27018-Zertifizierungen und unterstützt Anwendungsfälle im Zusammenhang mit der PCI DSS-, SOX- und HIPAA-Compliance. One Identity Safeguard ist jedoch weder FedRAMP-zertifiziert noch GovRAMP-autorisiert. Für US-Bundesbehörden, Rüstungsunternehmen und andere Unternehmen mit strengen FedRAMP-Zertifizierungsanforderungen bei der Beschaffung ist Keeper die beste Wahl.

Bietet Keeper die von One Identity bereitgestellten Sitzungsanalysen und Verhaltenserkennungsfunktionen an?

Ja, jedoch über unterschiedliche Modelle. One Identity Safeguard for Privileged Analytics überwacht Bildschirminhalte, Tastenanschläge und Befehle bei privilegierten Sitzungen, nutzt Analysen des Benutzerverhaltens zur Erkennung von Anomalien und erstellt indexierte, OCR-durchsuchbare Aufzeichnungen zur Beschleunigung forensischer Untersuchungen.

Keeper nutzt hierfür KeeperAI, eine agentische KI-Engine, die aktive Sitzungen in Echtzeit überwacht, das Verhalten nach Risikostufen klassifiziert und Sitzungen automatisch beendet, sobald verdächtige Aktivitäten erkannt werden, ohne auf eine Überprüfung durch einen Menschen warten zu müssen. Da KeeperAI bei Live-Sitzungen zum Einsatz kommt, klassifiziert es Risiken und kann eine Sitzung automatisch beenden, sobald Bedrohungen auftreten, ohne auf eine Überprüfung durch einen Menschen warten zu müssen.

Wie handhabt Keeper die Geheimnisverwaltung im Vergleich zu One Identity?

Keeper Secrets Manager ist eine vollständig Cloud-basierte Zero-Knowledge-Lösung zur Geheimnisverwaltung mit nativen Integrationen für Terraform, Kubernetes, GitHub Actions, Jenkins und über 100 DevOps-Tools. Die Rotation von Zugangsdaten ist integriert und Keeper Secrets Manager unterstützt das Model Context Protocol (MCP) für den sicheren Zugriff von KI-Agenten auf Geheimnisse. Es sind keine lokalen Komponenten erforderlich und die Lösung wird vollständig unterstützt.

Die DevOps-Funktion von One Identity zur Geheimnisverwaltung wird als Open-Source-Erweiterung für Safeguard for Privileged Passwords bereitgestellt und lässt sich in die Befehlszeilentools von HashiCorp Vault integrieren. Dieser Ansatz erfordert eine individuelle Anpassung und, wie in der Dokumentation von One Identity selbst vermerkt, steht für das Add-on „Secrets Broker Vault“ kein Support von One Identity zur Verfügung. Keeper Secrets Manager wird vollständig unterstützt und bietet standardmäßig native CI/CD-Integrationen.

Einverständnis zur Cookie-Nutzung widerrufenWir schätzen Ihre Privatsphäre

Wir verwenden Cookies auf unserer Website, um Ihnen das beste Browser-Erlebnis zu bieten, personalisierte Anzeigen zu unseren Produkten und Inhalten zu bieten und den Website-Datenverkehr zu analysieren. Um mehr zu erfahren, lesen Sie bitte unsere Datenschutzrichtlinie.

Für die kostenlose Testversion anmelden

Jetzt kaufen