Schützen Sie kritische Infrastruktur mit Keeper Security

KeeperPAM® ist eine von FedRAMP High-zertifizierte, KI-gestützte Privileged Access Management-Plattform, die entwickelt wurde, um die kritischen Infrastruktursektoren (KRITIS) zu sichern, die für die nationale wirtschaftliche Sicherheit, öffentliche Gesundheit und Sicherheit unerlässlich sind.

Schützen Sie kritische Infrastruktur mit Keeper Security

16 kritische Infrastruktursektoren

Die Cybersecurity and Infrastructure Sicherheit Agency (CISA) identifiziert 16 KRITIS-Sektoren, die als entscheidend für das soziale und wirtschaftliche Wohlergehen des Landes gelten.

Chemie
Staudämme
Finanzwesen
Informationstechnologie
Gewerbliche Einrichtungen
Defense Industrial Base
Ernährung und Landwirtschaft
Kernreaktoren/Materialien/Abfall
Kommunikation
Notfalldienste
Regierungsdienste und -einrichtungen
Verkehrssysteme
Kritische Fertigung
Energie
Gesundheitswesen und öffentliche Gesundheit
Wasser und Abwasser

Konformität und das regulatorische Umfeld für kritische Infrastruktur

Keeper Security Government Cloud ist FedRAMP High-zertifiziert, GovRAMP High-autorisiert, FIPS 140-3-konform und auf der CDM-Approved Products List von CISA gelistet. Keeper ist außerdem eine erstattungsfähige Investition im Rahmen des State and Local Cybersecurity Grant Program (SLCGP).

Der Schutz der Systeme, die unsere Nation mit Strom versorgen, erfordert die Erfüllung eines rigorosen, sich entwickelnden Flickteppichs bundesstaatlicher Cybersicherheitsvorgaben. Für KRITIS-Eigentümer und -Betreiber bedeutet die Einhaltung dieser Standards nicht nur, Strafen zu vermeiden; es geht um nationale Resilienz. Keeper Security hilft Organisationen, kontinuierliche Compliance zu erreichen.

FedRAMP High-zertifiziert
GovRAMP High-autorisiert
GovRAMP
High-autorisiert
AWS GovCloud
AWS GovCloud
FIPS 140-3
FIPS 140-3

CISA Sektorübergreifende Cybersicherheitsleistungsziele (CPGs)

Ein gemeinsamer Satz an Schutzmaßnahmen, entwickelt von CISA und für alle KRITIS-Einheiten zur Implementierung empfohlen, um die Wahrscheinlichkeit und die Auswirkungen bekannter Cybersicherheitsrisiken und -bedrohungen wirksam zu reduzieren.

NIST Cybersecurity Framework (CSF 2.0)

Ein freiwilliger Satz an Leitlinien und bewährten Praktiken, entwickelt vom National Institute of Standards and Technology (NIST). Er bietet Organisationen einen flexiblen, ergebnisorientierten Ansatz zur Verwaltung und Reduzierung von Cybersicherheits- und Lieferkettenrisiken.

Sektorspezifische Vorgaben

Dazu gehören strenge, verpflichtende Standards wie der North American Electric Reliability Corporation Critical Infrastructure Protection (NERC CIP) für das Großstromsystem sowie Sicherheitsrichtlinien der Transportation Security Administration (TSA) für Pipeline-Eigentümer und -betreiber.

Bundesvorschriften für die Lieferkette

Bundesrahmen wie Defense Federal Acquisition Regulation Supplement (DFARS) und Cybersecurity Maturity Model Certification (CMMC).

Kritische Infrastrukturen sind zunehmenden Cyberbedrohungen ausgesetzt

Schwachstellen bei Zugangsdaten setzen Systeme Risiken aus

Systeme in KRITIS-Umgebungen sind durch Standard-Passwörter, schwache Zugangsdaten-Richtlinien und die weit verbreitete Nutzung gemeinsamer Konten gefährdet und dadurch für Angriffe anfällig. Staatliche und bundesweite Vorschriften verpflichten Organisationen mittlerweile dazu, diese Lücken zu schließen, doch vielen KRITIS-Betreibern fehlen die dafür notwendigen Ressourcen.

Legacy-Zugriffsmethoden haben Schwierigkeiten, moderne Zero-Trust-Anforderungen zu erfüllen

Legacy-Zugangsmethoden haben Schwierigkeiten, moderne Zero-Trust-Anforderungen zu erfüllen. VPNs und traditionelle Fernzugriffstools setzen kritische Infrastruktur-Netzwerke ungesicherten Verbindungen aus und ihnen fehlen die granularen Kontrollen, die erforderlich sind, um Air-Gap- oder segmentierte Umgebungen zu schützen. Legacy-Infrastruktur wurde nicht für moderne Bedrohungen entwickelt.

Warum sollten Sie sich für die Keeper ICAM & Identity Security Platform for Government entscheiden?

Verwaltung von Zugangsdaten und Geheimnissen

Keeper stellt die Einhaltung der CISA- und NIST-Standards sicher, indem es starke, einzigartige Passwörter im gesamten Unternehmen durchsetzt. Es eliminiert fest kodierte oder gemeinsam genutzte Zugangsdaten sowohl in IT-Umgebungen als auch in sensiblen OT-Systemen, und sichert die Schlüssel zu Ihren wichtigsten Abläufen.

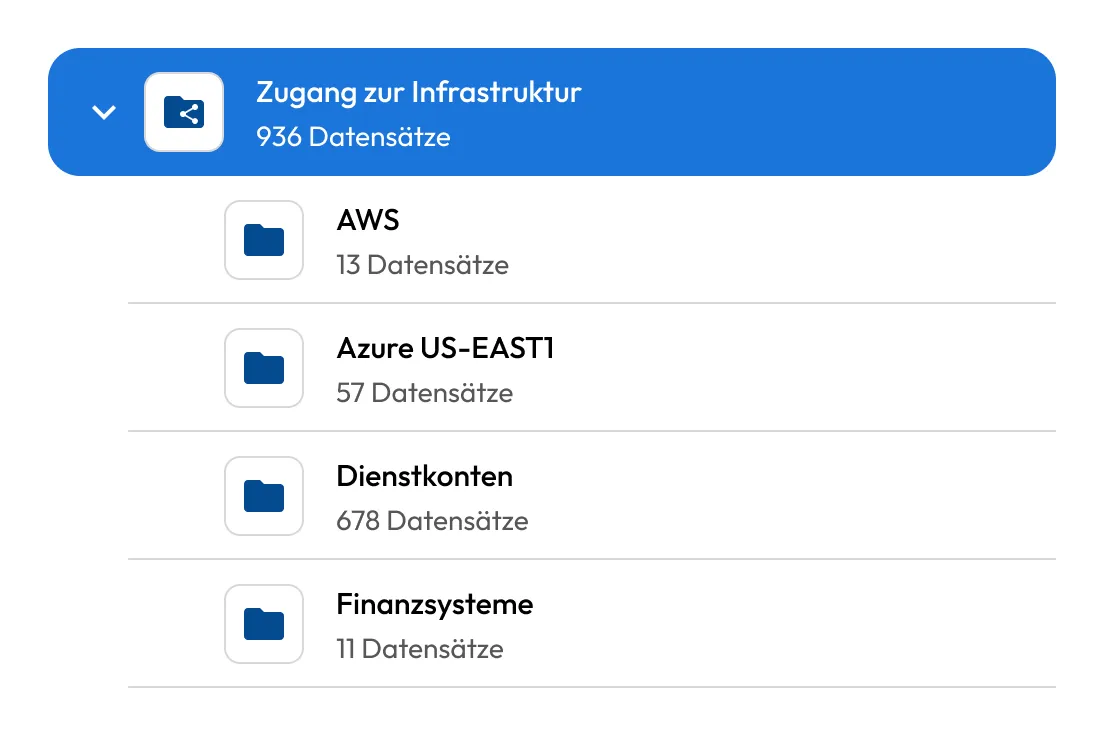
Keeper-Tresor, der einen Ordner für Infrastrukturzugriff mit Unterordnern für AWS, Azure, Dienstkonto und Finanzsysteme anzeigt.

Zero-Trust-PAM

Keeper bietet Transparenz und Verwaltung privilegierter Konten und stellt sicher, dass Mitarbeiter und Drittanbieter nur den Mindestzugang haben, der für die Durchführung ihres Rollen notwendig ist. KRITIS-Betreiber können strenge Zugangskontrollen durchsetzen und dabei die Betriebskontinuität aufrechterhalten.

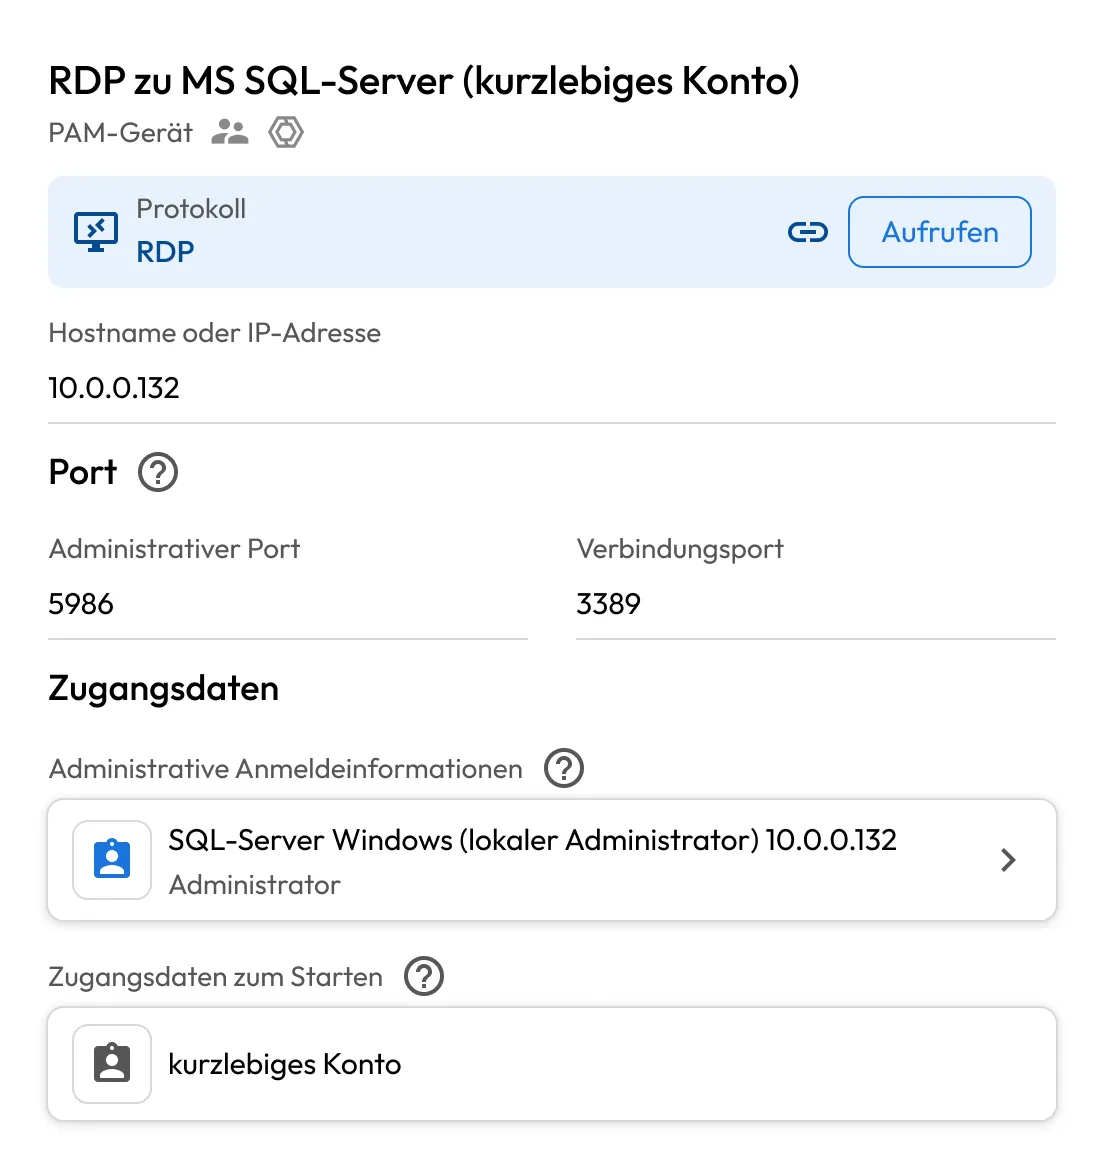
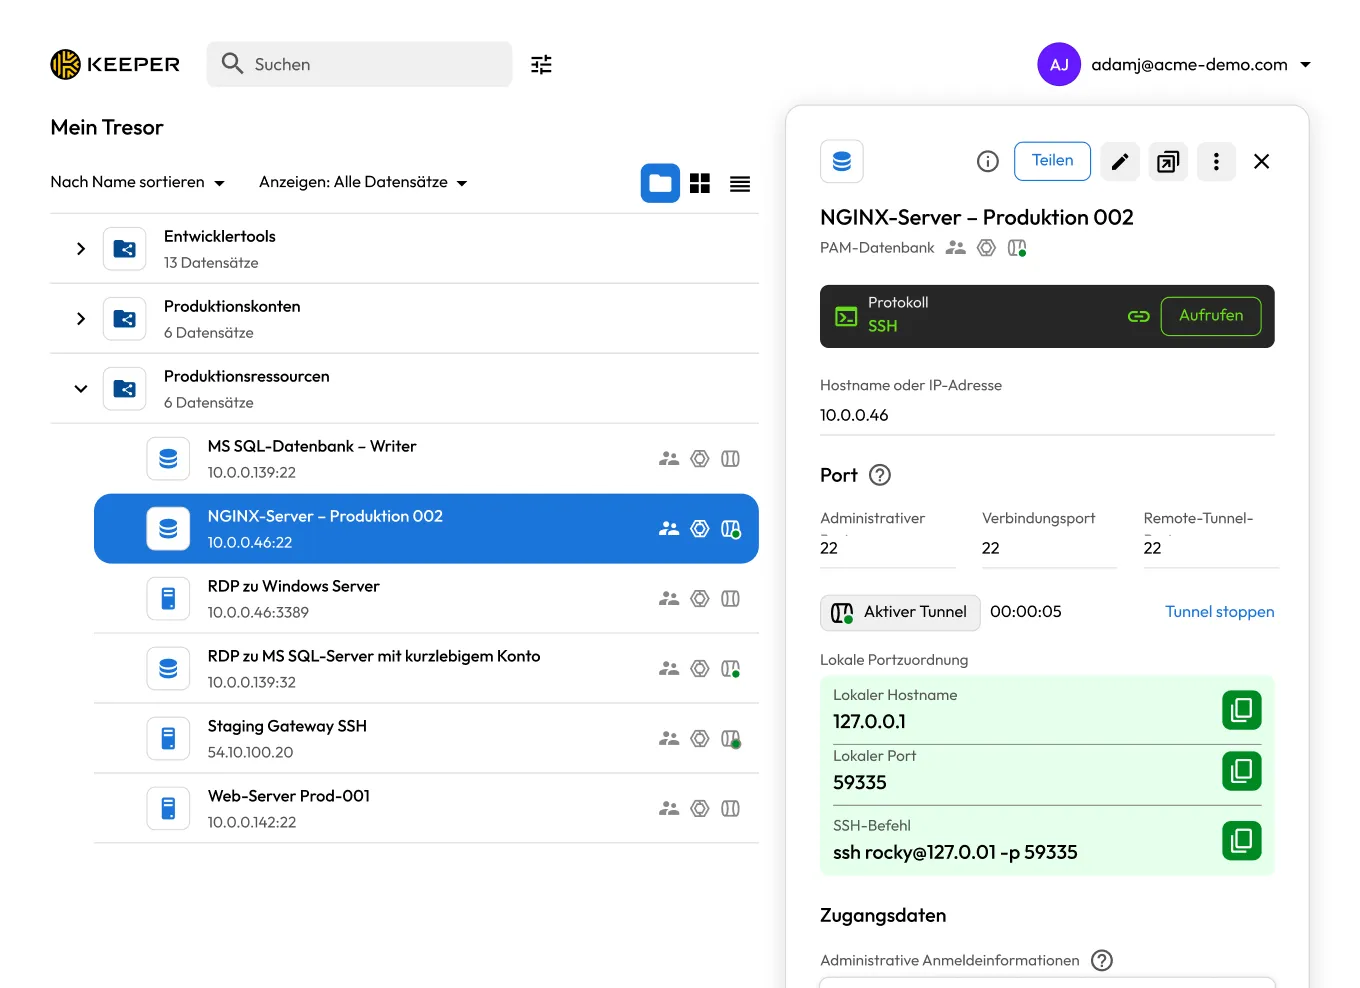
Keeper PAM-Datensatz für RDP an einen MS SQL Server unter Verwendung von kurzlebigen Zugangsdaten zum Starten.

Überwachung der privilegierten Sitzung

KeeperPAM bietet kontinuierliche Sitzungsaufzeichnung und automatisierte Ereignisprotokollierung. Schutz vor externen und Insider-Bedrohungen durch Durchsetzung des Zugriffs mit den geringsten Berechtigungen, Vorgabe von Multi-Faktor-Authentifizierung (MFA) und Beseitigung toter Winkel.

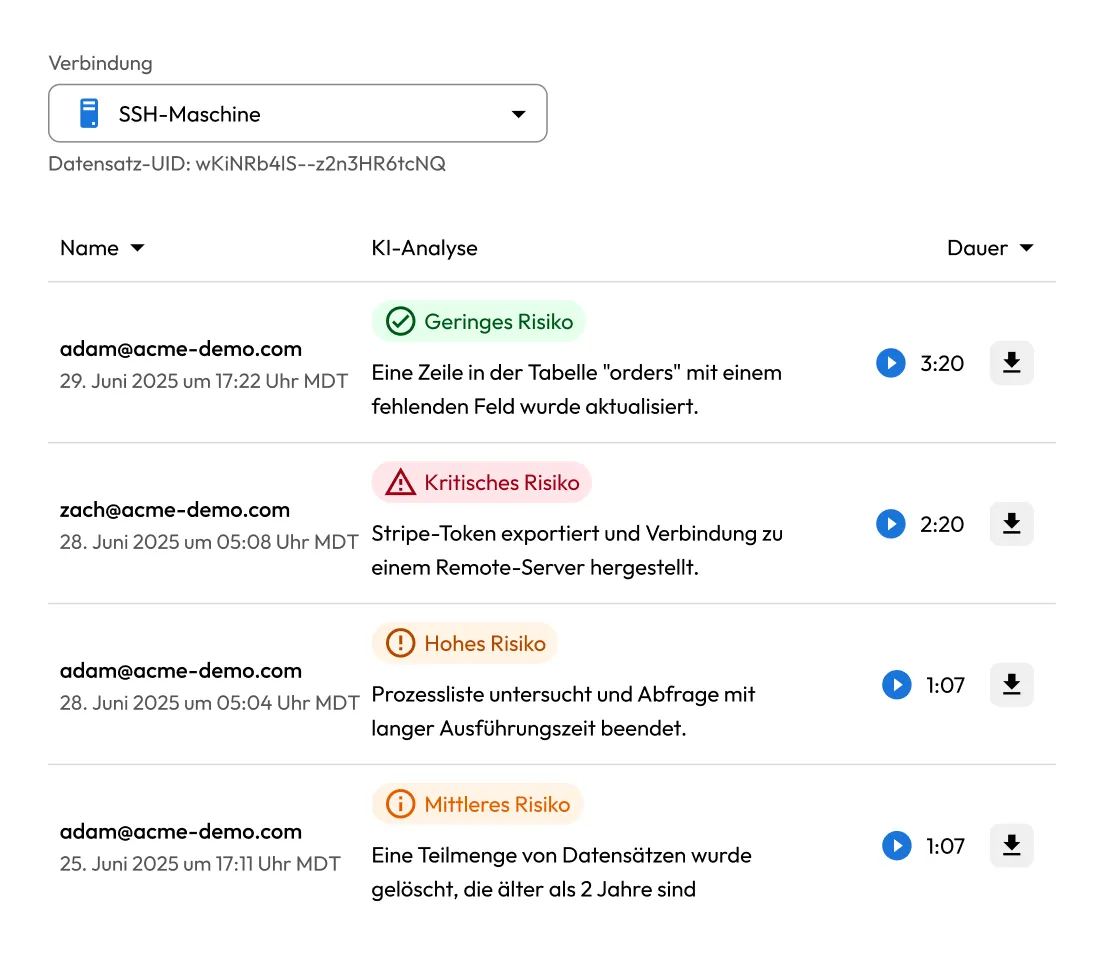
Der KeeperAI-Sitzungsanalysebericht zeigt SSH-Sitzungsrisikobewertungen, Zusammenfassungen, Wiedergabedauern und Downloads.

Umfassende Compliance-Prüfung und Berichterstattung

Keeper verfolgt die gesamte Nutzung und den Zugang zu Anmeldeinformationen und bietet detaillierte, unveränderliche Audit-Protokolle. Diese lokale, hochrangige Sichtbarkeit ermöglicht es Compliance-Teams, die Einhaltung der bundesweiten Berichts- und Tracking-Anforderungen leicht nachzuweisen.

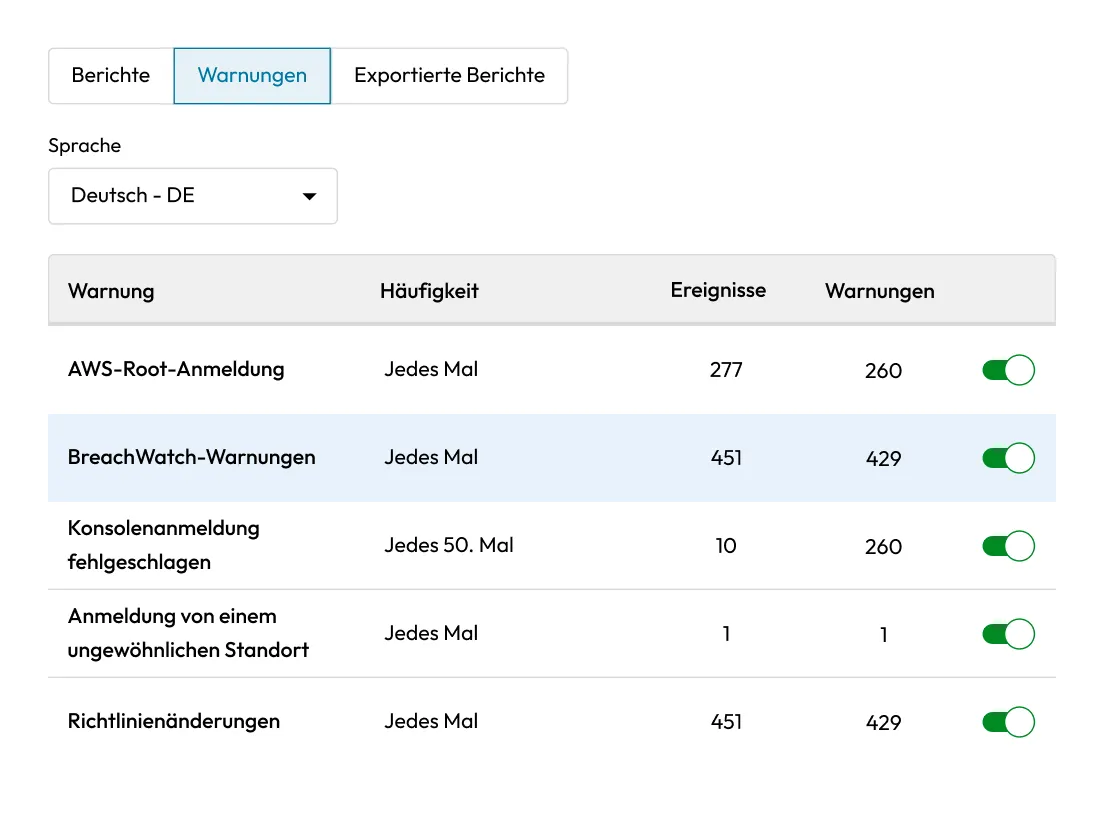
Keeper-Warnungseinstellungen, die aktivierte Warntypen, Frequenzen, Vorkommen und Warnungsanzahl anzeigen.

Schützen Sie die kritische Infrastruktur unserer Nation mit Keeper

Die Bereitstellung von Legacy-PAM kann Monate komplexer Konfiguration in Anspruch nehmen. Keeper liefert unternehmensweite Zero-Trust-Sicherheit, die innerhalb weniger Tage implementiert wird, Ihre Abwehr sofort stärkt und Ihre Compliance-Roadmap beschleunigt.

Einverständnis zur Cookie-Nutzung widerrufenWir schätzen Ihre Privatsphäre

Wir verwenden Cookies auf unserer Website, um Ihnen das beste Browser-Erlebnis zu bieten, personalisierte Anzeigen zu unseren Produkten und Inhalten zu bieten und den Website-Datenverkehr zu analysieren. Um mehr zu erfahren, lesen Sie bitte unsere Datenschutzrichtlinie.

Für die kostenlose Testversion anmelden

Jetzt kaufen