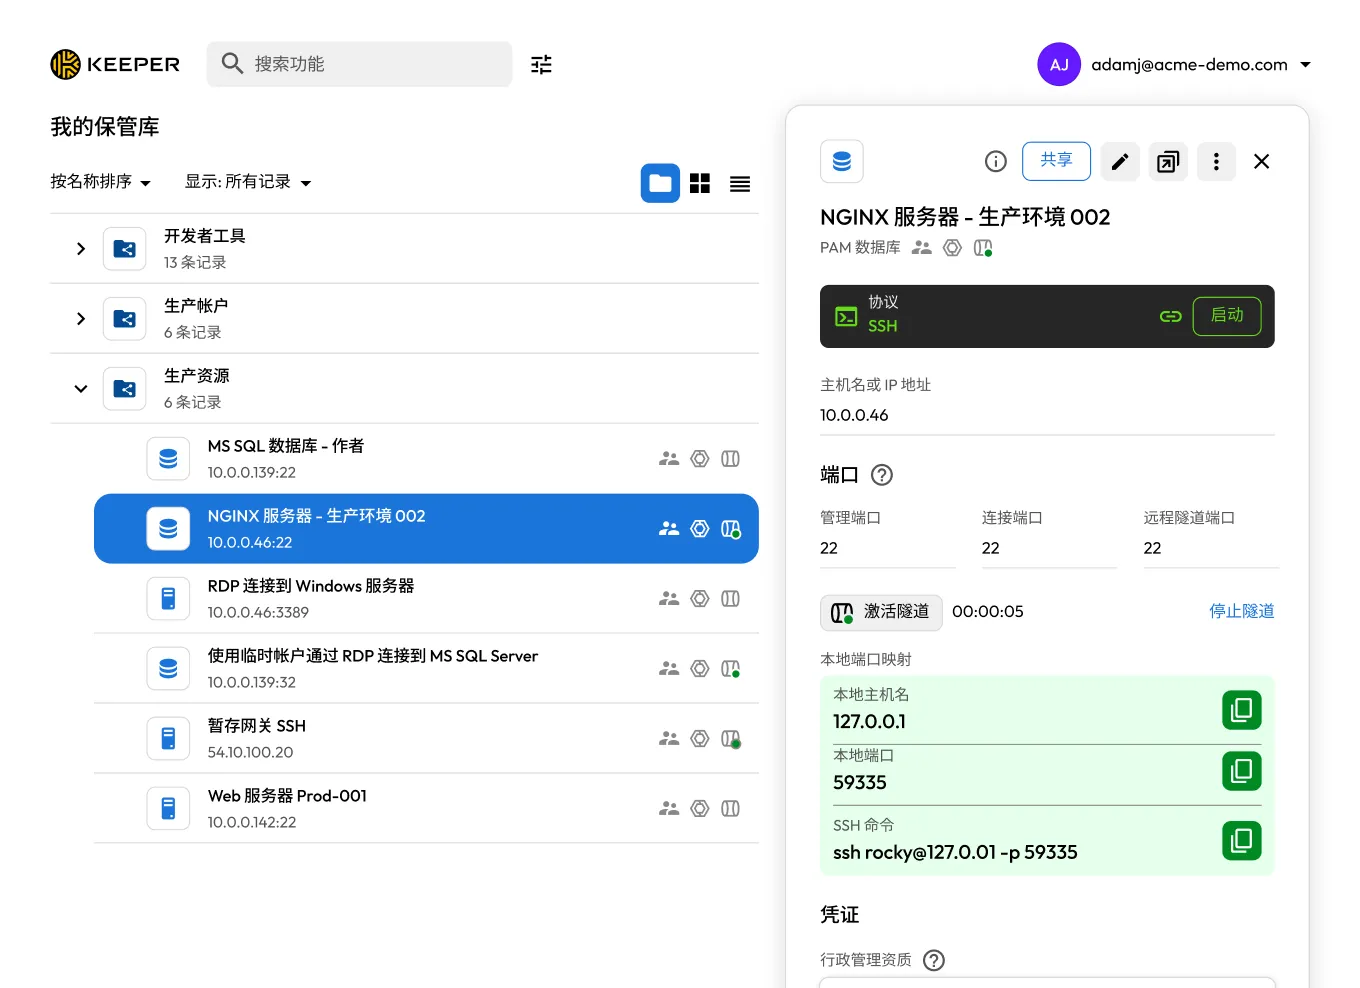
使用 Keeper Security 保护关键基础设施
KeeperPAM® 是一款通过 FedRAMP High 认证、由 AI 驱动的特权访问管理平台,旨在保护对国家经济安全、公共健康和公共安全至关重要的关键基础设施(CI)领域。
网络安全和基础设施安全局(CISA)确定了 16 个关键基础设施部门,这些部门被认为对国家社会和经济稳定至关重要。
Keeper Security Government Cloud 已通过 FedRAMP High 认证,获得 GovRAMP High 授权,符合 FIPS 140-3 标准,并列入 CISA 的 CDM 批准产品列表。Keeper 也是州和地方网络安全资助计划(SLCGP)支持的可报销投资项目。
保护支撑国家运行的关键系统,需要满足严格且不断演变的一系列联邦网络安全要求。对关键基础设施(CI)的所有者和运营商而言,遵守这些标准不仅是为了避免处罚,更是为了增强国家整体韧性。Keeper Security 帮助组织实现持续合规。


CISA 制定的一套通用防护措施,所有关键基础设施(CI)实体均应实施,以有效降低已知网络安全风险和威胁发生的概率及影响。

由美国国家标准与技术研究院(NIST)制定的一套自愿性指南和最佳实践。它为组织提供了一种灵活、以结果为导向的方法,用于管理和降低网络安全风险及供应链风险。

这包括严格的强制性标准,例如适用于大容量电力系统的北美电力可靠性公司关键基础设施保护(NERC CIP)标准,以及适用于管道所有者和运营商的美国运输安全管理局(TSA)安全指令。
凭据漏洞使系统面临风险,包括默认密码、薄弱的凭据策略以及 CI 环境中普遍使用共享账户等问题。如今,州和联邦监管要求组织解决这些安全漏洞,但许多 CI 运营商缺乏必要资源。
传统访问方式难以满足现代零信任安全要求。VPN 和传统远程访问工具会使 CI 网络面临不安全连接风险,同时缺少保护隔离网络或分段环境所需的精细化访问控制。传统基础设施并非针对现代网络威胁而构建。
Keeper 通过在整个企业范围内强制使用强密码和唯一密码,确保符合 CISA 和 NIST 标准。它消除了 IT 环境和敏感 OT 系统中的硬编码凭据和共享凭据,保护关键业务运营的安全密钥。
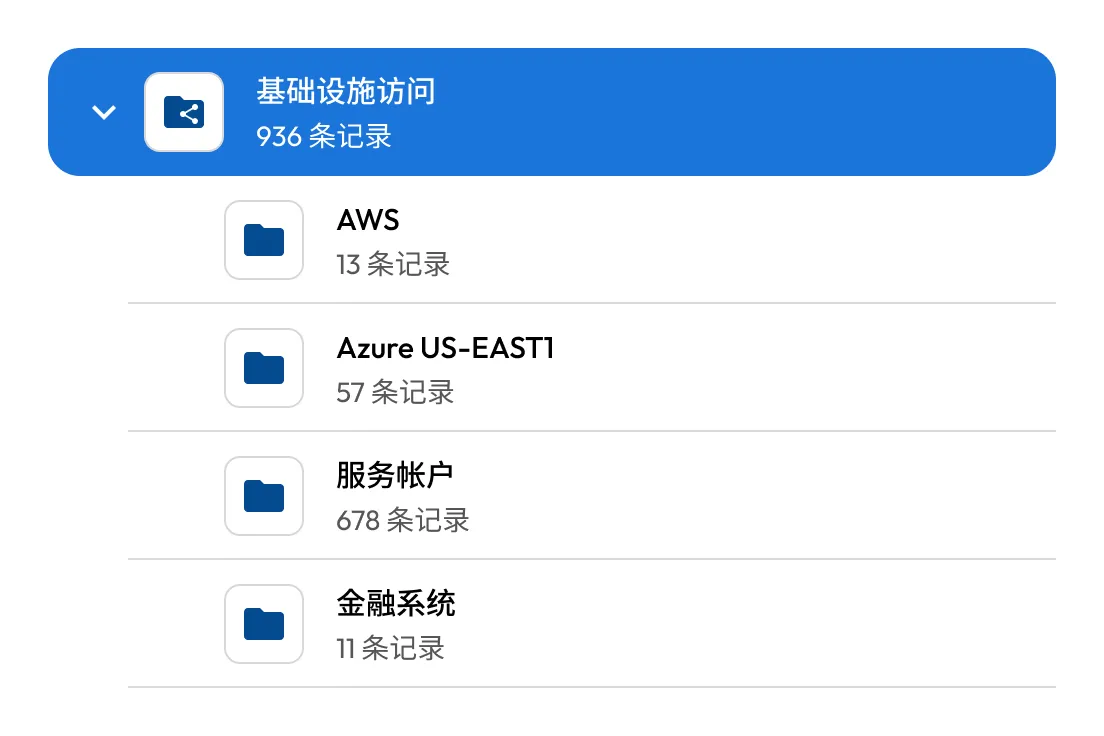
Keeper 提供特权账户的可视化管理,确保员工和第三方承包商仅拥有履行职责所需的最低访问权限。关键基础设施运营商可以实施严格的访问控制,同时确保业务运营不中断。
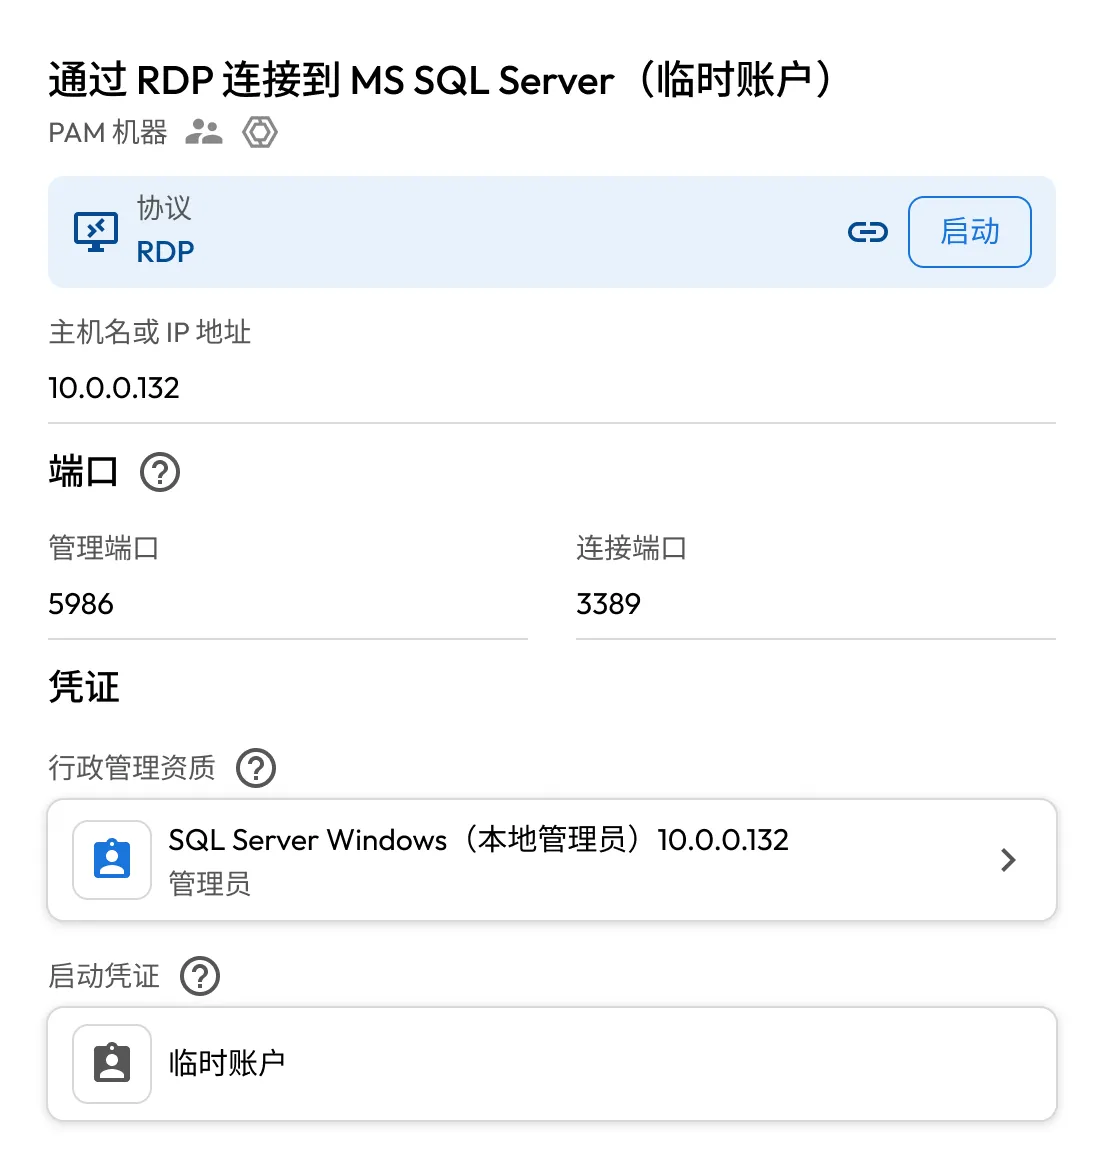
KeeperPAM 提供持续会话录制和自动事件日志记录功能。通过实施最小权限访问、强制执行多因素身份验证(MFA)并消除安全盲区,防御外部和内部威胁。
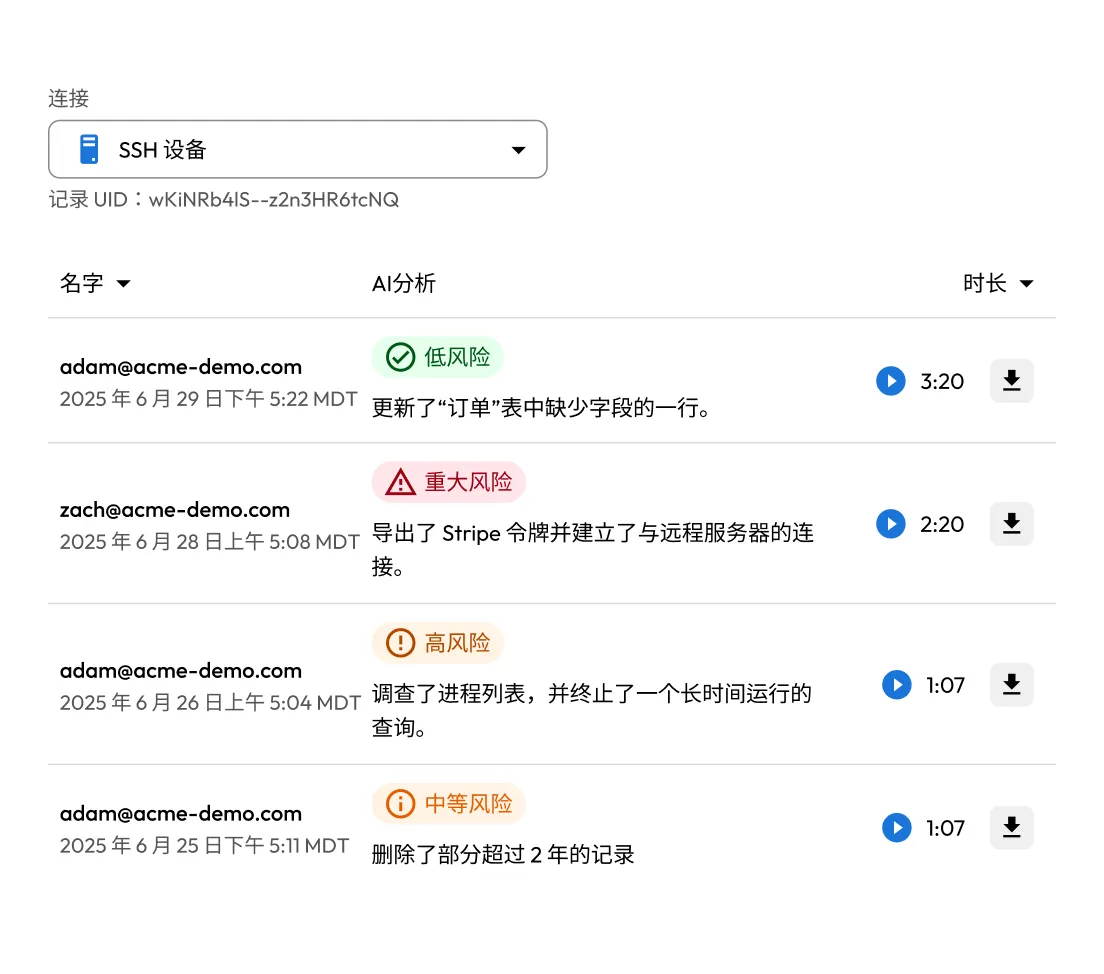
Keeper 跟踪所有凭据使用情况和访问活动,并提供详细且不可篡改的审计日志。这种高层级的可视化能力使合规团队能够轻松证明其符合联邦报告和跟踪要求。
您必须启用 Cookie 才能使用在线聊天。