

Akeyless
Enfoque de plataforma
KeeperPAM® es una plataforma de gestión de acceso privilegiado nativa de la nube que unifica la gestión de contraseñas empresariales, la gestión de secretos, la gestión de sesiones privilegiadas y la gestión de privilegios de dndpoint en una sola interfaz. Es una plataforma unificada de seguridad de identidades que gobierna el acceso de humanos, máquinas, identidades no humanas y agentes de IA desde la misma bóveda de Keeper, y agrega detección de amenazas con tecnología de IA en tiempo real en cada sesión privilegiada. Keeper fue reconocido en el Gartner® Magic Quadrant™ de 2025 para la gestión de acceso privilegiado.
Según la documentación disponible públicamente, Akeyless es una plataforma de seguridad de identidades diseñada principalmente en torno a la identidad de máquina y la gestión de secretos. Unifica la gestión de secretos, la gestión del ciclo de vida de los certificados, la gestión de claves y el acceso remoto seguro bajo un único plano de control, con un fuerte enfoque en DevOps, la infraestructura multinube y las identidades de agentes de IA.
Arquitectura y cifrado
Keeper utiliza una arquitectura de conocimiento cero y confianza cero. Todo el cifrado y descifrado se realiza del lado del cliente mediante AES-256 con PBKDF2 y criptografía de curva elíptica (ECC). Los servidores de Keeper solo almacenan texto cifrado.
Keeper almacena los secretos cifrados en su nube, y el acceso se intermedia a través del liviano Keeper Gateway, que solo requiere una conexión de salida por el puerto 443.
Keeper también implementó criptografía resistente a la computación cuántica como una capa adicional de cifrado.
Akeyless utiliza una arquitectura "sin bóveda" basada en la criptografía de fragmentos distribuidos (DFC) patentada. En lugar de almacenar una clave de cifrado completa, la DFC divide el material de la clave en fragmentos distribuidos entre regiones y proveedores; la clave completa nunca se reconstruye.
Con un fragmento opcional en manos del cliente, Akeyless no puede descifrar los secretos del cliente, lo que logra un modelo de conocimiento cero. Akeyless también ofrece cifrado híbrido poscuántico.
Gestión de secretos para DevOps
Keeper Secrets Manager es una solución totalmente basada en la nube y de conocimiento cero para proteger los secretos de infraestructura, incluidas claves de API, contraseñas de bases de datos, certificados y claves de acceso. Admite secretos estáticos y dinámicos, rotación automatizada de contraseñas e integraciones nativas con GitHub Actions, GitLab, Jenkins, Kubernetes, Terraform, Ansible y Docker a través de la CLI de Commander y los SDK para desarrolladores.
Keeper Universal Secrets Sync distribuye automáticamente los secretos rotados a AWS Secrets Manager, Azure Key Vault y Google Cloud Secret Manager para eliminar la desviación de credenciales.
Akeyless admite secretos estáticos, dinámicos y de corta duración con rotación automatizada, acceso justo a tiempo (JIT) e inyección de secretos en canalizaciones de CI/CD e IDE. Su Universal Secrets Connector y Multi-Vault Governance ("traiga su propia bóveda") permiten a los equipos gobernar almacenes de secretos externos, como HashiCorp Vault, AWS Secrets Manager y Azure Key Vault, desde un único plano de control sin migrar los secretos subyacentes.
Secretos dinámicos y privilegio permanente cero
KeeperPAM admite el aprovisionamiento de credenciales dinámicas y efímeras, y el acceso JIT. Los usuarios pueden recibir credenciales temporales con rotación automática después de la sesión, acceder a recursos mediante plantillas de conexión sin ver nunca la credencial, o usar el aprovisionamiento de cuentas efímeras con elevación de rol dinámica.
Los privilegios permanentes se reducen mediante el acceso con límite de tiempo y la rotación automática después de que se revoca el acceso.
Akeyless genera credenciales dinámicas y justo a tiempo que existen solo durante la sesión y nunca se almacenan. Las máquinas y las cargas de trabajo se autentican mediante sus identidades nativas de la nube (roles de AWS IAM, identidades administradas de Azure, cuentas de servicio de GCP), lo que permite un acceso sin secretos.
Gestión y grabación de sesiones privilegiadas
KeeperPAM ofrece una gestión completa de sesiones privilegiadas, con grabación de sesiones segura de extremo a extremo para sesiones de SSH, RDP, VNC, bases de datos y navegador remoto. Las grabaciones se cifran y descifran de forma local mediante claves únicas por sesión.
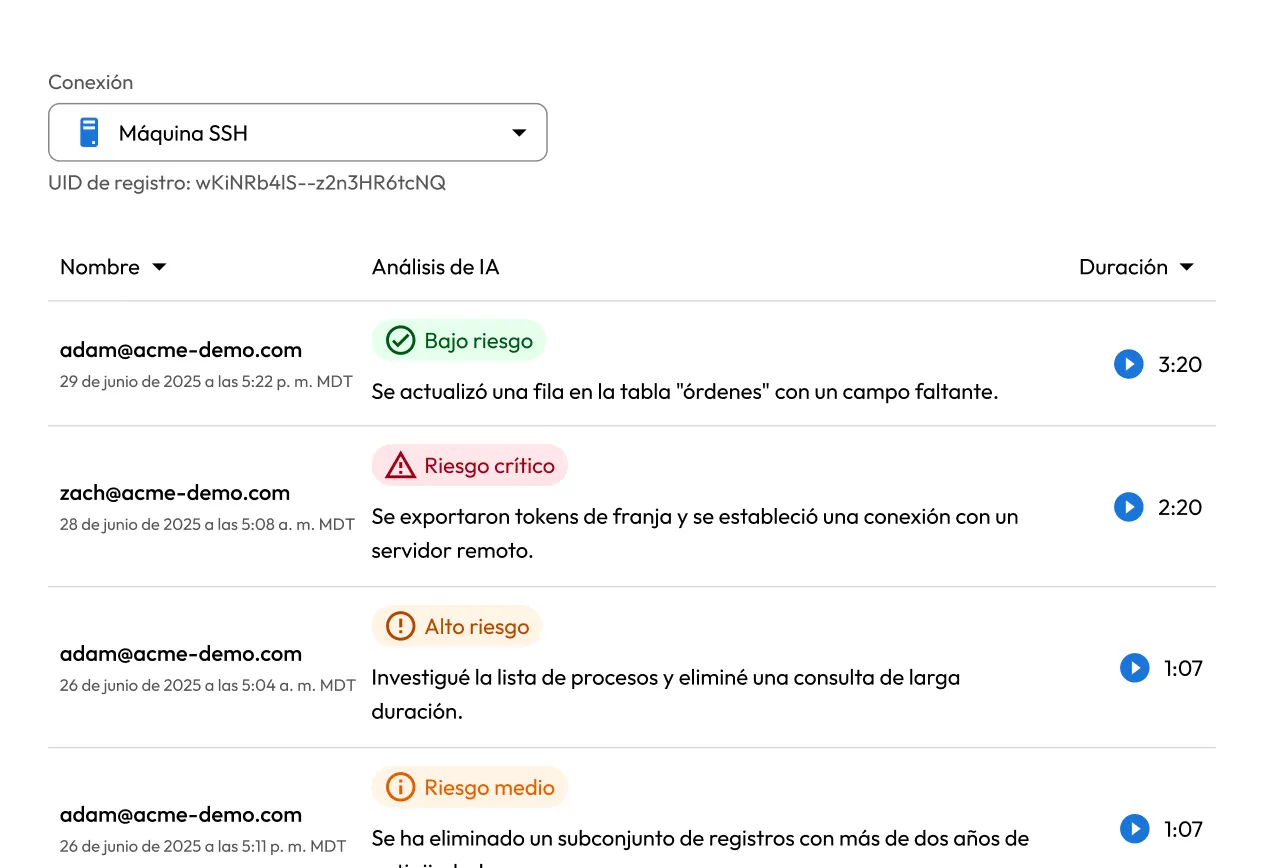
KeeperAI® agrega detección de amenazas con tecnología de IA en tiempo real que analiza la actividad de la sesión, clasifica el riesgo y puede finalizar automáticamente una sesión cuando se detecta actividad sospechosa.
Akeyless ofrece acceso remoto seguro con acceso JIT sin contraseña a la infraestructura y registro de la actividad de sesión. Su enfoque está en el acceso a la infraestructura sin credenciales, en lugar de la grabación y reproducción completas de sesiones en todos los protocolos, lo que significa que la auditoría podría ser más complicada.
IA y detección de amenazas
KeeperAI ofrece detección de amenazas nativa de IA en tiempo real en cada sesión privilegiada, clasificando las acciones del usuario según el nivel de riesgo y finalizando automáticamente las sesiones cuando se detecta actividad de alto riesgo. Todo el procesamiento se realiza dentro del entorno del cliente, y KeeperAI es compatible con cualquier proveedor de LLM compatible con OpenAI.
KeeperPAM también gobierna el acceso de las identidades no humanas (NHI) y permite a las organizaciones proteger a los agentes de IA a través de su plano de control unificado. Los administradores obtienen visibilidad total sobre la cantidad de agentes de IA en su entorno y la cantidad de cargas de trabajo que cada uno ejecuta.
Akeyless AI Agent Identity Security protege a los agentes de IA autónomos con acceso sin secretos, y Akeyless Jarvis/AI Insights ofrece inteligencia de identidades en lenguaje natural.
El enfoque de IA de Akeyless se centra en proteger y gobernar las identidades de máquinas y agentes, en lugar de la detección de amenazas en sesiones en tiempo real y la respuesta automatizada.
Gestión de certificados y claves
Keeper se enfoca en secretos, contraseñas y acceso privilegiado. Los certificados se pueden almacenar y administrar como secretos dentro de Keeper Secrets Manager, y Keeper se integra con sistemas externos de KMS y PKI.
Akeyless automatiza la emisión y renovación de certificados y la PKI, y ofrece cifrado como servicio, tokenización y KMS multinube con integración de HSM.
Gestión de contraseñas humanas
La gestión de contraseñas es una capacidad fundamental de Keeper. Además de almacenar contraseñas, claves de acceso, códigos TOTP, archivos seguros y registros personalizados bajo cifrado de conocimiento cero, Keeper ofrece uso compartido seguro de contraseñas, controles de acceso basados en roles (RBAC) granulares, políticas de cumplimiento, uso compartido cifrado de registros y carpetas, integración de SSO con cualquier proveedor de identidad SAML 2.0, aprovisionamiento mediante SCIM y Active Directory, supervisión de la dark web con BreachWatch® y un panel de gestión de riesgos con informes de cumplimiento y auditoría.
Akeyless incluye gestión de contraseñas empresariales que ofrece generación, almacenamiento, uso compartido y autocompletado en el navegador de contraseñas para personas y equipos.
Modelo de implementación
KeeperPAM es nativo de SaaS y está totalmente basado en la nube, con servicios de backend alojados en AWS y sin infraestructura que el cliente deba aprovisionar, escalar o mantener. Los clientes solo implementan el liviano Keeper Gateway, que requiere una conexión de salida por el puerto 443, por lo que la implementación es rápida.
Akeyless es nativo de SaaS, con una puerta de enlace sin estado implementada en el entorno del cliente que se comunica solo de salida. Su modelo "sin bóveda" significa que no hay clústeres de bóvedas que aprovisionar, escalar o replicar, lo que simplifica las implementaciones multirregionales. Akeyless admite entornos híbridos y locales, y no está disponible como código abierto para los equipos que requieren un autoalojamiento completo o transparencia del código.
Certificaciones de cumplimiento
Keeper cuenta con las certificaciones SOC 2 Type II, ISO 27001/27017/27018, FedRAMP High, GovRAMP High, HIPAA, GDPR, PCI DSS, FIPS 140-3 e ITAR. La certificación FedRAMP High de Keeper lo convierte en una de las opciones más sólidas para organizaciones federales y relacionadas con la defensa.
Akeyless cuenta con las certificaciones SOC 2 Type II, ISO 27001/27701, PCI DSS, HIPAA, DORA y FIPS 140-2. Akeyless actualmente no cuenta con la certificación FedRAMP ni la autorización GovRAMP, lo que puede ser relevante para el gobierno de los EE. UU. y los entornos regulados.


