Gestión de accesos privilegiados autoalojada para redes federales y OT

Self-Managed Keeper (SMK) es una plataforma de seguridad de identidades en instalaciones locales y aislada (air-gapped), diseñada para entornos aislados de tecnología operativa (OT), tecnología de la información (TI) y defensa. Proteja la infraestructura crítica, gestione el acceso privilegiado y cumpla con exigentes mandatos normativos.

Cuándo es esencial la PAM autoalojada

Cuando la organización necesita gestión de accesos privilegiados de confianza cero dentro de los perímetros de OT, protección de activos críticos, prevención de tiempos de inactividad y cumplimiento completamente sin conexión y sin dependencias de la nube.

Tecnología operativa (OT)

Proteja el acceso privilegiado a sistemas de control industrial, redes de planta e infraestructura de campo sin enviar las credenciales a través de un servicio externo.

Energía y gas natural

Proteja el acceso privilegiado a oleoductos, gasoductos y sistemas de producción, con una gestión de sesiones que sigue operativa aunque la conexión a internet se interrumpa.

Energía y servicios públicos

Aplique el privilegio mínimo en las redes de generación, transmisión y distribución, manteniendo su propio límite de datos.

Agencias federales y sector público

Cumpla con estrictos requisitos de soberanía de datos y alojamiento implementando Keeper dentro de la infraestructura controlada por la agencia.

Redes aisladas

Ejecute PAM en entornos completamente aislados, sin dependencias externas.

Cómo funciona Self-Managed Keeper

Self-Managed Keeper se ejecuta como contenedores en su entorno. El equipo de implementación de Keeper ayuda con la instalación y las actualizaciones.

  1. Implemente en su infraestructura

    Instale SMK en una máquina virtual de 64 bits basada en Linux con Docker, compatible con entornos locales, nubes privadas o entornos aislados (air-gapped).

  2. Controle el punto de acceso

    Sus usuarios y aplicaciones se conectan a una dirección interna que usted administra, y no a un servicio externo. Todos los datos cifrados residen en la máquina virtual y en los contenedores.

  3. Actualizaciones coordinadas bajo la guía de Keeper

    El equipo de implementación de Keeper coordina todas las actualizaciones del producto, garantizando la seguridad y la estabilidad en cada implementación. Los cambios siguen la guía de seguridad y los protocolos de pruebas de Keeper.

  4. Ejecute la plataforma completa de seguridad de identidades

    SMK se basa en la arquitectura central y las capacidades funcionales de Keeper, con la misma bóveda, las mismas funciones de gestión de accesos privilegiados y la misma consola de administración que la versión alojada en la nube.

Gráfico de seguridad de Keeper que muestra íconos de Linux, servidor, dispositivo y rotación conectados a una bóveda central.

Capacidades principales de PAM, totalmente autoalojadas

Self-Managed Keeper incluye las capacidades completas de gestión de credenciales y de accesos privilegiados que su organización necesita.

Gestión de contraseñas y credenciales

Almacene, comparta y controle el acceso a las credenciales en la bóveda de Keeper, con permisos basados en roles y controles de uso compartido granulares.

Gestión de secretos

Elimine las credenciales codificadas de scripts, aplicaciones e infraestructura con Keeper Secrets Manager.

Gestión de sesiones privilegiada

Inicie sesiones privilegiadas seguras en sistemas críticos a través de KeeperPAM Gateway, sin exponer las credenciales en el dispositivo del usuario final.

Acceso seguro a bases de datos con KeeperDB

Conéctese a bases de datos empresariales mediante KeeperDB, con credenciales gestionadas desde la bóveda y sesiones privilegiadas reguladas.

Administración centralizada

Aplique políticas, gestione usuarios y revise la actividad desde la consola de administración de Keeper.

APIs e integraciones

Integre Self-Managed Keeper con sus herramientas y flujos de trabajo internos mediante las APIs de Keeper.

Acceso de emergencia (break-glass) cuando internet no está disponible

¿Qué sucede si su entorno en la nube deja de funcionar o se corta su conexión a internet? Self-Managed Keeper se ejecuta de forma independiente dentro de su propio entorno, por lo que sus equipos mantienen el acceso a credenciales críticas y sesiones privilegiadas durante cortes, aislamientos de red e interrupciones de conectividad.

Para las organizaciones que operan infraestructura crítica, esa continuidad marca la diferencia entre un incidente contenido y una interrupción prolongada.

Ejecute Self-Managed Keeper de forma independiente de la nube de Keeper

Las organizaciones pueden usar la plataforma en la nube de Keeper para TI corporativa y Self-Managed Keeper para sus redes OT o restringidas. Cada implementación se ejecuta como un tenant independiente y totalmente aislado.

Gráfico de control de acceso de Keeper que muestra acciones bloqueadas que pasan por un escudo con llave hasta un candado.

Por qué las organizaciones eligen Self-Managed Keeper

Resiliencia real

El acceso privilegiado continúa aunque la nube o internet no estén disponibles.

Soberanía de datos

Todos los datos permanecen en su infraestructura, bajo su control.

Confianza cero, conocimiento cero

Los datos se cifran y descifran en el dispositivo del usuario.

Preparado para air-gap

Totalmente funcional en redes desconectadas, sin dependencias externas.

Preparado para cumplimiento normativo

Cumple con los requisitos de residencia de datos, alojamiento y seguridad para industrias federales y reguladas.

Actualizaciones controladas

Su equipo controla cada versión y aplica las actualizaciones durante las ventanas de cambio aprobadas.

Gestión de accesos autoalojada para agencias gubernamentales

Las agencias gubernamentales y las organizaciones del sector público a menudo necesitan ejecutar herramientas de seguridad dentro de la infraestructura que poseen y operan. Self-Managed Keeper permite a las agencias implementar la gestión de accesos privilegiados, la gestión de secretos, la gestión de privilegios de endpoint y la gestión de credenciales de Keeper dentro de entornos controlados por la agencia, incluidas las redes desconectadas, manteniendo la autoridad total sobre el alojamiento, el acceso y las actualizaciones.

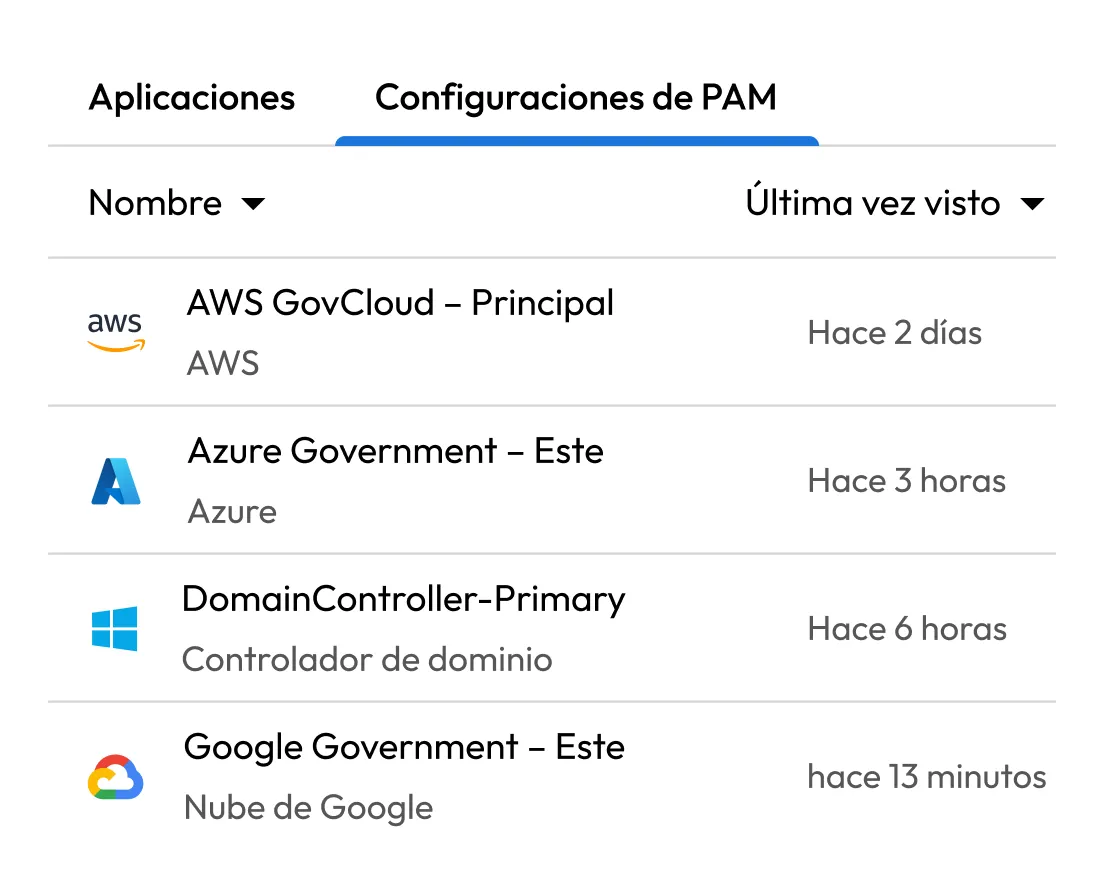
Lista de configuraciones de Keeper PAM que muestra recursos de AWS GovCloud, Azure Government, controlador de dominio y Google Government, con sus fechas de última actividad.

Lleve Keeper a su propio entorno

Preguntas frecuentes

¿Qué es Self-Managed Keeper?

Self-Managed Keeper es una implementación autoalojada basada en contenedores de la plataforma Keeper. Permite a las organizaciones ejecutar la gestión de contraseñas, de secretos y de accesos privilegiados de Keeper completamente dentro de su propia infraestructura, incluidos centros de datos locales, nubes privadas y redes aisladas.

¿Puede Self-Managed Keeper funcionar completamente sin conexión?

Sí, Self-Managed Keeper es una plataforma completa y autocontenida que se ejecuta íntegramente dentro de su infraestructura. No requiere ninguna conexión con el servicio en la nube de Keeper para funcionar. Es ideal para redes aisladas y desconectadas.

¿En qué se diferencia Self-Managed Keeper de Keeper Cloud?

Ambas ofrecen las mismas funciones principales de Keeper: gestión de credenciales, de secretos, de sesiones y acceso a bases de datos. La diferencia está en la infraestructura: Self-Managed Keeper se ejecuta en su entorno; Keeper Cloud se ejecuta en infraestructura administrada por Keeper.

¿Puede Self-Managed Keeper ejecutarse en un entorno aislado?

Sí, Self-Managed Keeper no depende del servicio en la nube de Keeper, por lo que puede operar en redes totalmente aisladas y desconectadas.

¿Puedo usar la nube y la opción autoalojada al mismo tiempo?

Sí, muchas organizaciones implementan Keeper Cloud para TI corporativa y Self-Managed Keeper para OT o redes restringidas. Cada implementación opera como un tenant independiente, con usuarios y datos separados.

¿Cuáles son los requisitos del sistema para Self-Managed Keeper?

Self-Managed Keeper se ejecuta como un conjunto de contenedores Docker en una máquina virtual Linux con chipset AMD64. Puede alojarlo en instalaciones locales, en una nube privada o en una red aislada.

¿Cómo se usa Self-Managed Keeper para el acceso de emergencia?

Como Self-Managed Keeper se ejecuta dentro de su propio entorno, sus equipos pueden seguir accediendo a credenciales críticas y sesiones privilegiadas incluso si su conexión a internet o sus servicios en la nube no están disponibles.

¿Cómo se gestionan las actualizaciones?

Self-Managed Keeper no se actualiza automáticamente. El equipo de Keeper trabaja con usted para coordinar e implementar todas las actualizaciones del producto, a fin de asegurar que los cambios sigan nuestras recomendaciones de seguridad y protocolos de pruebas.

¿Cómo se licencia Self-Managed Keeper?

Self-Managed Keeper sigue el mismo modelo de licencias que la plataforma en la nube de Keeper. Cada implementación autoalojada se licencia como un tenant propio. Solicite una demostración para analizar su entorno con nuestro equipo.

¿Sigue siendo Self-Managed Keeper de conocimiento cero?

Sí, como todos los productos de Keeper, Self-Managed Keeper se basa en la arquitectura de confianza cero y conocimiento cero de Keeper. Los datos se cifran y descifran en el dispositivo del usuario, por lo que Keeper nunca tiene acceso a sus credenciales ni a sus datos, ya sea que use la plataforma en la nube de Keeper o la aloje usted mismo.

¿Cómo empiezo con Self-Managed Keeper?

Solicite una demostración para ver Self-Managed Keeper en acción y hablar con nuestro equipo sobre los requisitos de su implementación.

Retirar el consentimiento de cookiesValoramos su privacidad

Utilizamos cookies en nuestro sitio web para ofrecerle la mejor experiencia de navegación, brindar anuncios personalizados sobre nuestros productos y contenido, y analizar el tráfico del sitio web. Para obtener más información, consulte nuestra Política de privacidad.

Regístrese para una prueba gratuita

Comprar Ahora