

Akeyless
Подход к построению платформы
KeeperPAM® — это облачная платформа управления привилегированным доступом, которая объединяет корпоративное управление паролями, управление секретами, управление привилегированными сеансами и управление привилегиями конечных устройств в едином интерфейсе. Это единая платформа защиты цифровых идентификационных данных, которая управляет доступом людей, машин, нечеловеческих идентичностей и ИИ-агентов из одного хранилища Keeper, а также обеспечивает обнаружение угроз с помощью ИИ в режиме реального времени во всех привилегированных сеансах. Keeper отмечен в отчете Gartner® Magic Quadrant™ за 2025 г. в области управления привилегированным доступом.
Согласно общедоступной документации, Akeyless — это платформа защиты цифровых идентификационных данных, ориентированная прежде всего на управление машинными идентификационными данными и секретами. Она объединяет управление секретами, жизненным циклом сертификатов и ключами, а также безопасный удаленный доступ на едином уровне управления, уделяя особое внимание DevOps, мультиоблачной инфраструктуре и идентификационным данным ИИ-агентов.
Архитектура и шифрование
Keeper использует архитектуру с нулевым разглашением и нулевым доверием. Все операции шифрования и дешифрования выполняются на стороне клиента с использованием AES-256, PBKDF2 и криптографии на эллиптических кривых (ECC). На серверах Keeper хранится только зашифрованный текст.
Keeper хранит зашифрованные секреты в своем облаке, а доступ к ним осуществляется через легковесный Keeper Gateway, которому требуется только исходящее соединение через порт 443.
Keeper также внедрил криптографию, устойчивую к квантовым атакам, в качестве дополнительного уровня шифрования.
Akeyless использует архитектуру без хранилищ, построенную на базе запатентованной технологии Distributed Fragments Cryptography (DFC, криптография с распределенными фрагментами). Вместо хранения полного ключа шифрования DFC разделяет ключевой материал на фрагменты, распределенные между различными регионами и поставщиками; полный ключ при этом никогда не собирается целиком.
При использовании необязательного фрагмента, хранящегося у клиента, Akeyless не может расшифровать секреты клиента, обеспечивая модель с нулевым разглашением. Akeyless также предлагает гибридное постквантовое шифрование.
Управление секретами для DevOps
Keeper Secrets Manager — это полностью облачное решение с нулевым разглашением для защиты секретов инфраструктуры, включая ключи API, пароли баз данных, сертификаты и ключи доступа. Оно поддерживает статические и динамические секреты, автоматическую ротацию паролей и встроенные интеграции с GitHub Actions, GitLab, Jenkins, Kubernetes, Terraform, Ansible и Docker через интерфейс командной строки Commander CLI и SDK для разработчиков.
Keeper Universal Secrets Sync автоматически передает обновленные секреты в AWS Secrets Manager, Azure Key Vault и Google Cloud Secret Manager, устраняя расхождения в учетных данных.
Akeyless поддерживает статические, динамические и краткосрочные секреты с автоматической ротацией, доступом по требованию (JIT) и внедрением секретов в конвейеры CI/CD и IDE. Функции Universal Secrets Connector и Multi-Vault Governance («Bring Your Own Vault») позволяют командам централизованно управлять внешними хранилищами секретов, такими как HashiCorp Vault, AWS Secrets Manager и Azure Key Vault, без переноса самих секретов.
Динамические секреты и отсутствие постоянных привилегий
KeeperPAM поддерживает динамическое предоставление временных учетных данных и доступ JIT. Пользователям могут предоставляться временные учетные данные с автоматической ротацией после завершения сеанса; они также могут получать доступ к ресурсам через шаблоны подключений, не видя сами учетные данные, или использовать временное предоставление учетных записей с динамическим повышением роли.
Постоянные привилегии сокращаются за счет ограниченного по времени доступа и автоматической ротации после отзыва доступа.
Akeyless генерирует динамические учетные данные по требованию, которые существуют только в течение сеанса и никогда не сохраняются. Машины и рабочие нагрузки проходят аутентификацию с помощью собственных облачных идентификационных данных (ролей AWS IAM, Azure Managed Identities и сервисных учетных записей GCP), что обеспечивает доступ без использования секретов.
Управление привилегированными сессиями и запись
KeeperPAM обеспечивает полноценное управление привилегированными сеансами со сквозной защищенной записью сеансов SSH, RDP, VNC, баз данных и удаленного браузера. Записи шифруются и расшифровываются локально с использованием уникальных ключей для каждого сеанса.
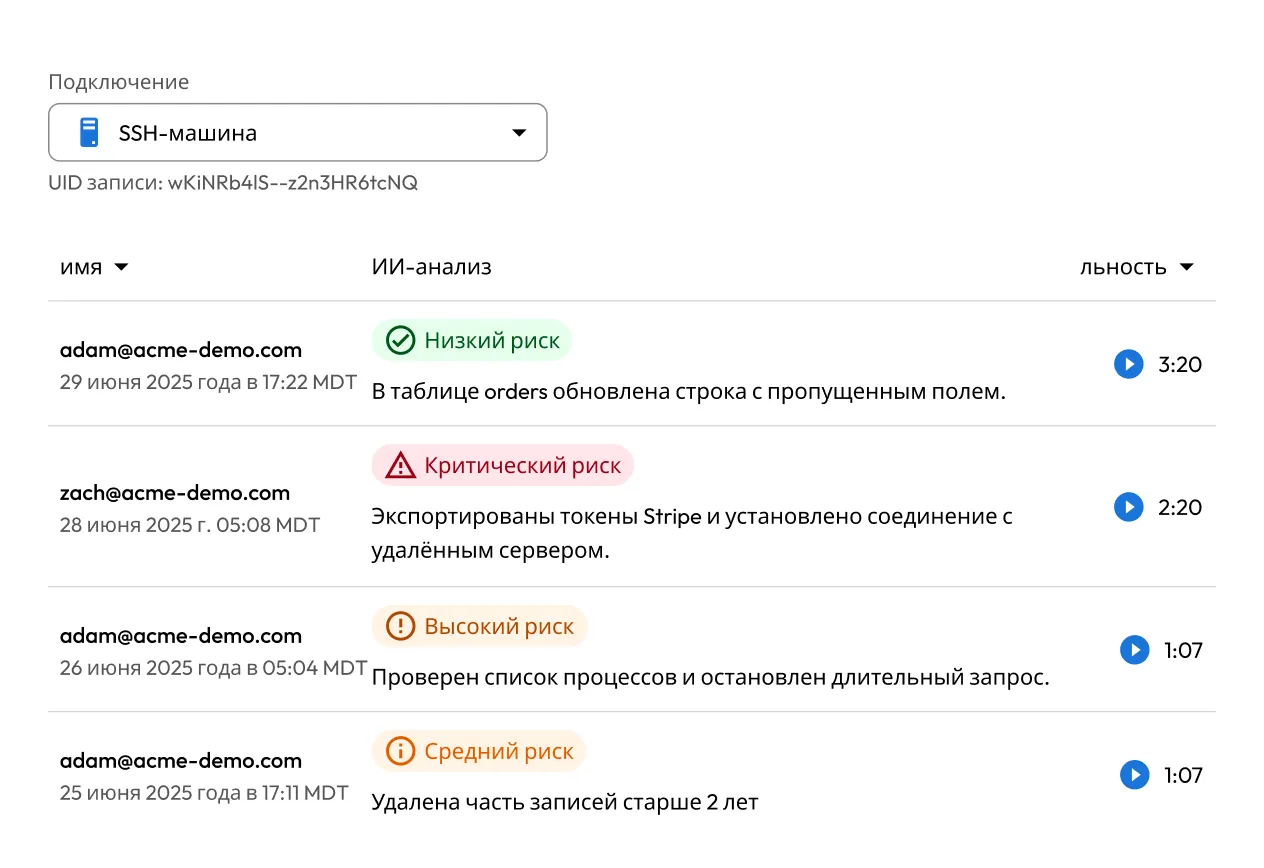
KeeperAI® обеспечивает обнаружение угроз с помощью ИИ в режиме реального времени: анализирует активность в сеансах, классифицирует риски и может автоматически завершать сеанс при обнаружении подозрительной активности.
Akeyless предоставляет безопасный удаленный доступ с беспарольным доступом по требованию (JIT) к инфраструктуре и ведением журналов активности в сеансах. Основное внимание уделяется доступу к инфраструктуре без использования учетных данных, а не полной записи и воспроизведению сеансов для всех протоколов, что может усложнить аудит.
ИИ и обнаружение угроз
KeeperAI обеспечивает встроенное обнаружение угроз на основе ИИ в режиме реального времени во всех привилегированных сеансах, классифицируя действия пользователей по уровню риска и автоматически завершая сеансы при обнаружении активности с высоким уровнем риска. Вся обработка выполняется в среде клиента, а KeeperAI совместим с любым поставщиком больших языковых моделей (LLM), совместимых с OpenAI.
KeeperPAM также управляет доступом для нечеловеческих идентичностей (NHI) и позволяет организациям защищать ИИ-агентов с помощью единой панели управления. Администраторы получают полную информацию о количестве ИИ-агентов в своей среде и числе рабочих нагрузок, выполняемых каждым из них.
Akeyless AI Agent Identity Security защищает автономных ИИ-агентов, обеспечивая доступ без использования секретов, а Akeyless Jarvis/AI Insights предоставляет аналитику идентификационных данных на естественном языке.
Возможности ИИ в Akeyless сосредоточены на защите машинных идентификационных данных и идентификационных данных агентов и управлении ими, а не на обнаружении угроз в сеансах в режиме реального времени и автоматическом реагировании.
Управление сертификатами и ключами
Keeper специализируется на секретах, паролях и привилегированном доступе. Сертификаты можно хранить и управлять ими как секретами в Keeper Secrets Manager, а Keeper интегрируется с внешними системами KMS и PKI.
Akeyless автоматизирует выпуск и продление сертификатов и управление PKI, а также предоставляет шифрование как услугу, токенизацию и мультиоблачную систему управления ключами (KMS) с интеграцией HSM.
Управление паролями пользователей
Управление паролями — одна из основополагающих возможностей Keeper. Помимо хранения паролей, ключей доступа, кодов TOTP, защищенных файлов и пользовательских записей с шифрованием с нулевым разглашением, Keeper обеспечивает безопасный общий доступ к паролям, детализированное управление доступом на основе ролей (RBAC), политики принудительного применения, зашифрованный общий доступ к записям и папкам, интеграцию SSO с любым поставщиком удостоверений SAML 2.0, подготовку учетных записей через SCIM и Active Directory, мониторинг даркнета с помощью BreachWatch® и панель управления рисками с отчетностью о соответствии требованиям и аудите.
Akeyless включает корпоративное управление паролями с возможностями создания, хранения и совместного использования паролей, а также их автозаполнения в браузере для отдельных пользователей и команд.
Модель развертывания
KeeperPAM изначально создан как SaaS-решение и полностью работает в облаке: серверные службы размещаются в AWS, поэтому клиенту не требуется развертывать, масштабировать или обслуживать какую-либо инфраструктуру. Клиенты развертывают только легковесный Keeper Gateway, которому требуется исходящее соединение через порт 443, благодаря чему развертывание выполняется быстро.
Akeyless изначально создан как SaaS-решение и использует развернутый в среде клиента шлюз без сохранения состояния, который устанавливает только исходящие соединения. Благодаря архитектуре без хранилища не требуется развертывать, масштабировать или реплицировать кластеры хранилищ, что упрощает развертывание в нескольких регионах. Akeyless поддерживает гибридные и локальные среды, однако не доступен с открытым исходным кодом для команд, которым требуется полностью самостоятельное размещение или прозрачность исходного кода.
Сертификаты соответствия требованиям
Keeper имеет подтверждение соответствия SOC 2 Type II, сертификации ISO 27001/27017/27018 и FedRAMP High, авторизацию GovRAMP High, а также соответствует требованиям HIPAA, GDPR, PCI DSS, FIPS 140-3 и ITAR. Сертификация Keeper по FedRAMP High делает его одним из наиболее надежных вариантов для федеральных организаций и организаций, связанных с оборонной отраслью.
Akeyless имеет подтверждение соответствия SOC 2 Type II, сертификации ISO 27001/27701, PCI DSS, HIPAA, DORA и FIPS 140-2. В настоящее время Akeyless не имеет сертификации FedRAMP или авторизации GovRAMP, что может иметь значение для государственных организаций США и регулируемых сред.


