Локальное управление привилегированным доступом для федеральных и OT-сетей

Self-Managed Keeper (SMK) — это локальная платформа безопасности идентификационных данных без подключения к внешним сетям, предназначенная для изолированных сред операционных технологий (OT), информационных технологий (IT) и оборонных систем. Защитите критически важную инфраструктуру, управляйте привилегированным доступом и соблюдайте строгие нормативные требования.
Когда необходимо развертывание PAM на собственном сервере

Когда организации требуется управление привилегированным доступом по принципу нулевого доверия в пределах периметров OT — полностью автономное, без зависимости от облачных сервисов — для защиты критически важных ресурсов, предотвращения простоев и обеспечения соответствия требованиям.

Операционные технологии (OT)

Обеспечьте безопасный привилегированный доступ к промышленным системам управления, заводским сетям и полевой инфраструктуре без маршрутизации учетных данных через внешний сервис.

Энергетика и природный газ

Обеспечьте безопасный привилегированный доступ к конвейерам и производственным системам с помощью управления сеансами, которое продолжает работать даже при потере подключения к Интернету.

Энергетика и утилиты

Обеспечьте соблюдение принципа наименьших привилегий в сетях генерации, передачи и распределения, сохраняя при этом собственные границы данных.

Федеральные ведомства и государственный сектор

Соблюдайте строгие требования к суверенитету данных и размещению, развернув Keeper в контролируемой ведомством инфраструктуре.

Изолированные сети

Запускайте PAM в полностью изолированных средах без внешних зависимостей.

Как работает Self-Managed Keeper

Self-Managed Keeper работает в виде контейнеров в вашей среде. Команда по внедрению Keeper помогает с развертыванием и обновлениями.

  1. Разверните в своей инфраструктуре

    Установите SMK с помощью Docker на виртуальную машину на базе 64-разрядной версии Linux; решение совместимо с локальными средами, частным облаком или изолированными средами.

  2. Контролируйте точку доступа

    Ваши пользователи и приложения подключаются к внутреннему адресу, которым вы управляете, а не к внешней службе. Все зашифрованные данные хранятся в виртуальной машине и контейнерах.

  3. Скоординированные обновления под руководством Keeper

    Команда внедрения Keeper координирует все обновления продуктов, обеспечивая безопасность и стабильность при каждом развертывании. Изменения соответствуют рекомендациям Keeper по безопасности и протоколам тестирования.

  4. Используйте полнофункциональную платформу защиты учетных данных

    SMK построена на базовой архитектуре и функциональных возможностях Keeper и обладает тем же хранилищем, функциями управления привилегированным доступом и консолью администрирования, что и облачная версия.

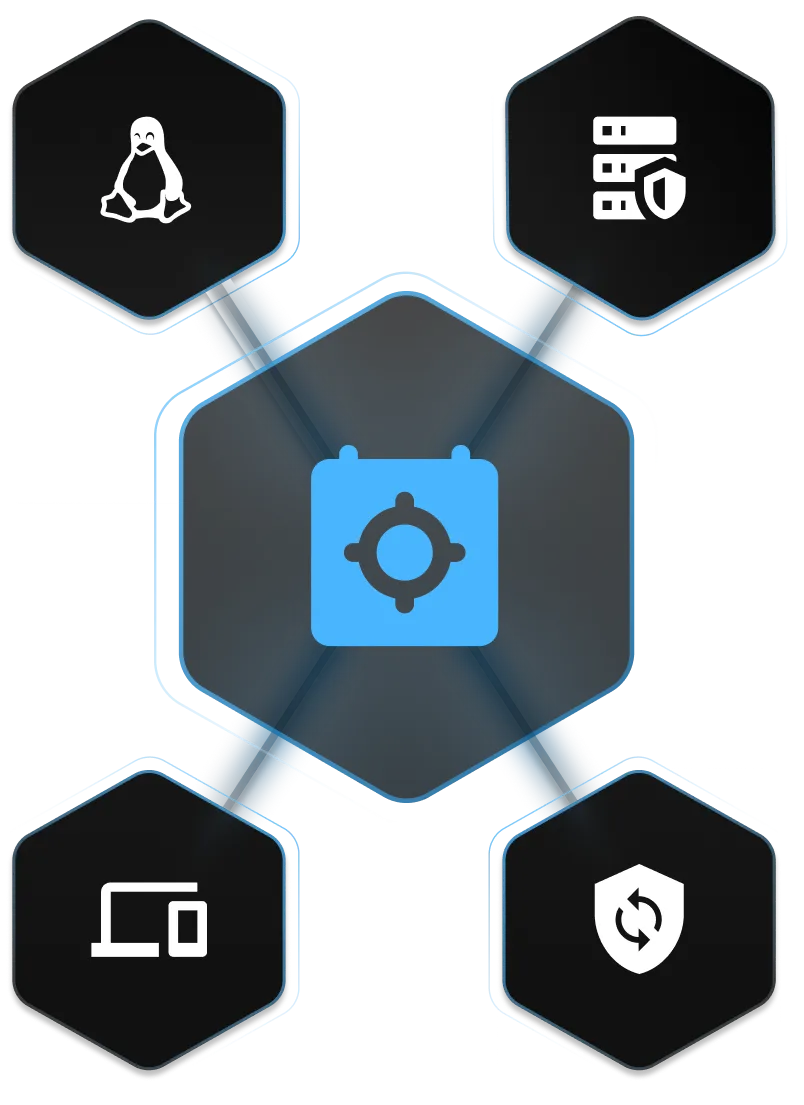
Иллюстрация схемы безопасности Keeper: значки Linux, сервера, устройства и ротации соединены с центральным хранилищем.

Основные возможности PAM при полностью локальном развертывании

Self-Managed Keeper включает полный набор возможностей управления учетными данными и привилегированным доступом, необходимых вашей организации.

Управление паролями и учетными данными

Храните учетные данные, делитесь ими и контролируйте доступ к ним в хранилище Keeper с помощью разрешений на основе ролей и гибких настроек общего доступа.

Управление секретами

Избавьтесь от жестко закодированных учетных данных в скриптах, приложениях и инфраструктуре с помощью Keeper Secrets Manager.

Управление привилегированными сеансами

Запускайте защищенные привилегированные сеансы подключения к критически важным системам через шлюз KeeperPAM Gateway, не раскрывая учетные данные на устройстве конечного пользователя.

Безопасный доступ к базе данных с KeeperDB

Подключайтесь к корпоративным базам данных через KeeperDB с управлением учетными данными из хранилища и контролируемыми привилегированными сеансами.

Централизованное администрирование

Контролируйте соблюдение политик, управляйте пользователями и просматривайте активность в консоли администрирования Keeper.

API и интеграции

Интегрируйте Self-Managed Keeper с вашими внутренними инструментами и рабочими процессами через API Keeper.

Аварийный доступ при отключении интернета

Что произойдет, если ваша облачная среда выйдет из строя или прервется интернет-соединение? Self-Managed Keeper работает независимо в вашей собственной среде, поэтому ваши команды сохраняют доступ к критически важным учетным данным и привилегированным сеансам во время сбоев, изоляции сети и перебоев с подключением.

Для организаций, управляющих критической инфраструктурой, такая непрерывность означает разницу между локализованным инцидентом и длительным простоем.

Запуск Self-Managed Keeper независимо от облака Keeper

Организации могут использовать облачную платформу Keeper для корпоративной IT-инфраструктуры, а Self-Managed Keeper — для своих сетей OT или сетей с ограниченным доступом. Каждое развертывание работает как независимый, полностью изолированный тенант.

Иллюстрация контроля доступа Keeper: заблокированные действия проходят через щит с ключом к замку.

Почему организации выбирают Self-Managed Keeper

Подлинная устойчивость

Привилегированный доступ сохраняется, даже если облако или интернет недоступны.

Суверенитет данных

Все данные остаются в вашей инфраструктуре и под вашим контролем.

Нулевое доверие, нулевое разглашение

Данные шифруются и расшифровываются на устройстве пользователя.

Готово к работе в изолированных средах

Полностью работоспособное решение в изолированных сетях без внешних зависимостей.

Готовность к соблюдению требований

Соответствует требованиям к размещению данных, хостингу и безопасности для федерального сектора и регулируемых отраслей.

Контролируемые обновления

Ваша команда контролирует каждый выпуск и устанавливает обновления в утвержденные периоды внесения изменений.

Управление доступом на собственных серверах для государственных учреждений

Государственным учреждениям и организациям государственного сектора часто необходимо запускать инструменты безопасности в собственной инфраструктуре, которой они владеют и управляют. Self-Managed Keeper позволяет ведомствам развертывать решения Keeper для управления привилегированным доступом, секретами, привилегиями конечных точек и учетными данными в контролируемых ведомствами средах, включая изолированные сети, сохраняя полный контроль над размещением, доступом и обновлениями.

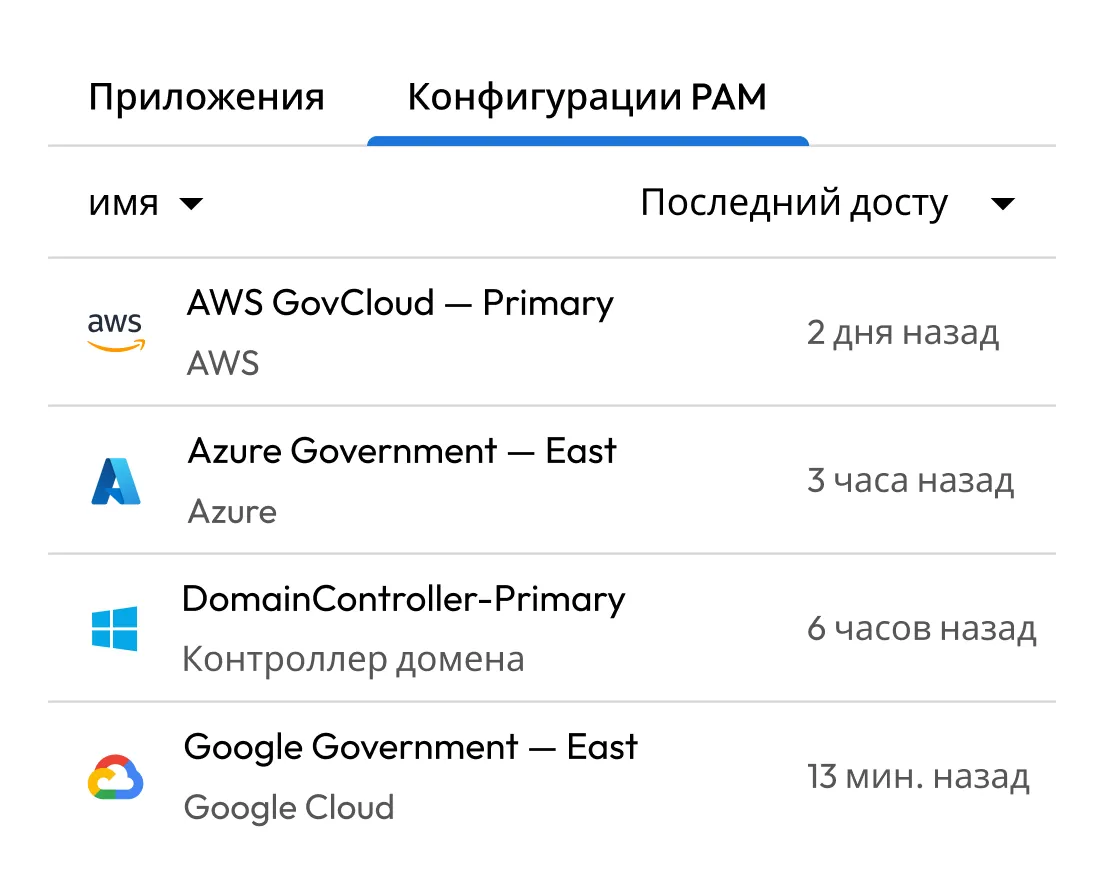
Список конфигураций Keeper PAM, в котором указаны ресурсы AWS GovCloud, Azure Government, контроллера домена и Google Government, а также время их последнего обнаружения.

Перенесите Keeper в собственную среду

Вопросы и ответы

Что такое Self-Managed Keeper?

Self-Managed Keeper — это контейнерное развертывание платформы Keeper в собственной инфраструктуре. Оно позволяет организациям использовать решения Keeper для управления паролями, секретами и привилегированным доступом полностью в собственной инфраструктуре, включая локальные центры обработки данных, частные облака и сети с физической изоляцией.

Может ли Self-Managed Keeper работать полностью в автономном режиме?

Да, Self-Managed Keeper — это комплексная автономная платформа, которая работает исключительно в вашей инфраструктуре. Для ее работы не требуется подключение к облачному сервису Keeper. Оно идеально подходит для изолированных и отключенных от интернета сетей.

Чем Self-Managed Keeper отличается от Keeper Cloud?

В обоих вариантах доступны основные возможности Keeper: управление учетными данными, секретами, сеансами и доступом к базам данных. Разница заключается в инфраструктуре. Self-Managed Keeper работает в вашей среде; Keeper Cloud работает на инфраструктуре, управляемой Keeper.

Может ли Self-Managed Keeper работать в изолированной среде?

Да, Self-Managed Keeper не зависит от облачного сервиса Keeper, поэтому может работать в полностью физически изолированных и автономных сетях.

Могу ли я одновременно использовать облачную и самостоятельно управляемую версии?

Да, многие организации развертывают Keeper Cloud для корпоративных IT-систем, а Self-Managed Keeper — для ОТ-систем или сетей с ограниченным доступом. Каждое развертывание работает как независимый тенант с отдельными пользователями и данными.

Каковы системные требования для Self-Managed Keeper?

Self-Managed Keeper работает как набор контейнеров Docker на виртуальной машине Linux с чипсетом AMD64. Вы можете разместить его в локальной инфраструктуре, в частном облаке или в изолированной сети.

Как используется Self-Managed Keeper для аварийного доступа?

Поскольку Self-Managed Keeper работает в вашей собственной среде, ваши команды могут продолжать получать доступ к критически важным учетным данным и привилегированным сеансам, даже если подключение к интернету или облачные сервисы станут недоступны.

Как обрабатываются обновления?

Self-Managed Keeper не обновляется автоматически. Команда Keeper совместно с вами координирует и развертывает все обновления продукта, чтобы гарантировать соблюдение наших рекомендаций по безопасности и протоколов тестирования.

Как лицензируется Self-Managed Keeper?

Для Self-Managed Keeper действует та же модель лицензирования, что и для облачной платформы Keeper. Каждое развертывание с самостоятельным управлением лицензируется как отдельный тенант. Запросите демонстрацию, чтобы обсудить вашу инфраструктуру с нашей командой.

Self-Managed Keeper тоже работает на принципах нулевого разглашения?

Да, как и все продукты Keeper, Self-Managed Keeper построен на архитектуре Keeper с нулевым доверием и нулевым разглашением. Данные шифруются и расшифровываются на устройстве пользователя, поэтому Keeper никогда не получает доступа к вашим учетным данным или данным, независимо от того, используете ли вы облачную платформу Keeper или размещаете ее самостоятельно.

Как начать работу с Self-Managed Keeper?

Запросите демонстрацию, чтобы увидеть Self-Managed Keeper в действии и обсудить с нашей командой требования к развертыванию.

Отказаться от согласия с использованием cookie-файловМы ценим вашу конфиденциальность

Мы используем файлы cookie на нашем веб-сайте, чтобы предоставить вам наилучшие возможности при просмотре веб-страниц, предоставлять персонализированную рекламу наших продуктов и контента, а также анализировать трафик веб-сайта. Чтобы узнать больше, ознакомьтесь с нашей Политикой конфиденциальности.

Подпишитесь на бесплатный пробный период

Купить сейчас