Киберугроза: Фишинг

Что такое фишинг?

Фишинг — это кибератака, в ходе которой киберпреступники выдают себя за реальных людей или надежные организации, чтобы обманом заставить жертв раскрыть конфиденциальную информацию, например пароли или финансовые данные. Мошенники используют поддельные электронные письма, текстовые сообщения или веб-сайты, а также телефонные звонки и сообщения в социальных сетях, чтобы получить несанкционированный доступ к критически важным системам и учетным записям.
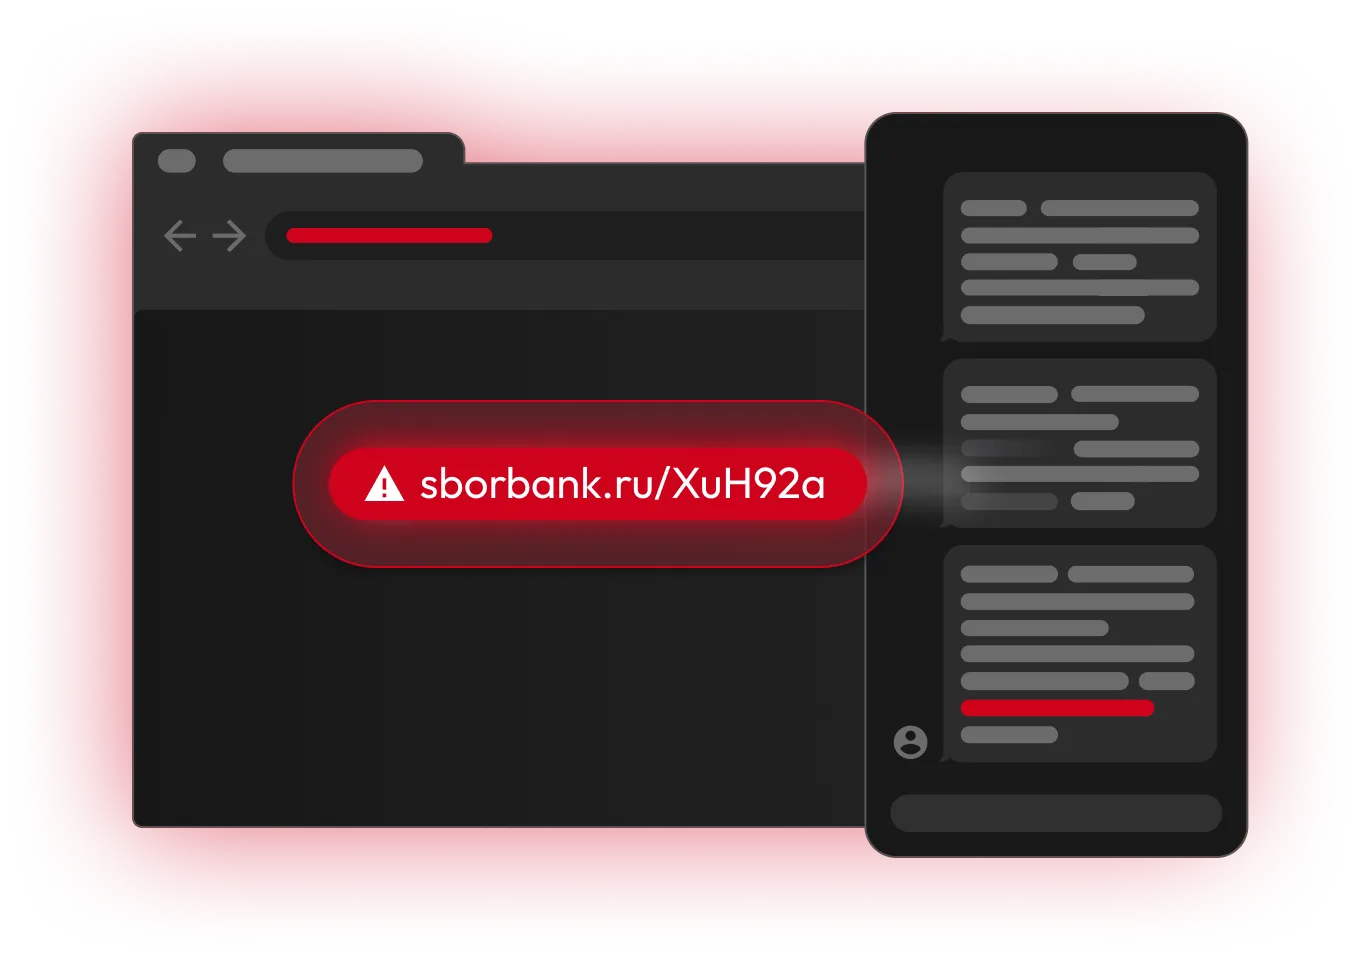
Изображение функции защиты Keeper от фишинга, на котором красным выделен подозрительный URL-адрес банка.
82%

фишинговых писем в 2025 году было составлено с использованием контента, сгенерированного ИИ.

57%

организаций сообщили, что в 2025 году сталкивались с фишингом еженедельно или даже ежедневно.

16%

киберпреступников сообщили об использовании в 2025 году фишинга в качестве вектора первоначального доступа.

Как осуществляются фишинговые атаки?

Существует множество видов фишинговых атак, но все они, как правило, следуют схожей схеме.

1. Обмануть жертву

Выдавая себя за представителей известных компаний или лиц, киберпреступники обращаются к жертвам, создавая ощущение срочности и побуждая их действовать сразу, не проверяя легитимность запроса.

2. Предложить действие

Мошенники убеждают пользователя перейти по ссылке или открыть вложение: в результате пользователь попадает на поддельный сайт или начинает загрузку вредоносного ПО.

3. Заполучить данные

После взаимодействия пользователя с вредоносным контентом киберпреступники могут украсть учетные данные для входа и другие конфиденциальные сведения для последующей кражи личных данных или захвата учетных записей.

Восемь распространённых типов фишинговых атак

Фишинг по электронной почте

Фишинг по электронной почте — наиболее распространенный вид фишинга, при котором киберпреступники отправляют электронные письма, которые выглядят так, будто пришли из доверенных источников. В таких письмах обычно содержатся вредоносные ссылки или вложения, предназначенные для кражи учетных данных или установки вредоносного ПО.

Изображение предупреждения Keeper о фишинге, на котором на экране компьютера красным выделено уведомление о подозрительном электронном письме.

Смишинг

Смишинг, или SMS-фишинг, — это рассылка текстовых сообщений, в которых злоумышленники выдают себя за представителей доверенных организаций, например банков или служб доставки. Жертв побуждают переходить по вредоносным ссылкам или отвечать на сообщения, сообщая конфиденциальную информацию.

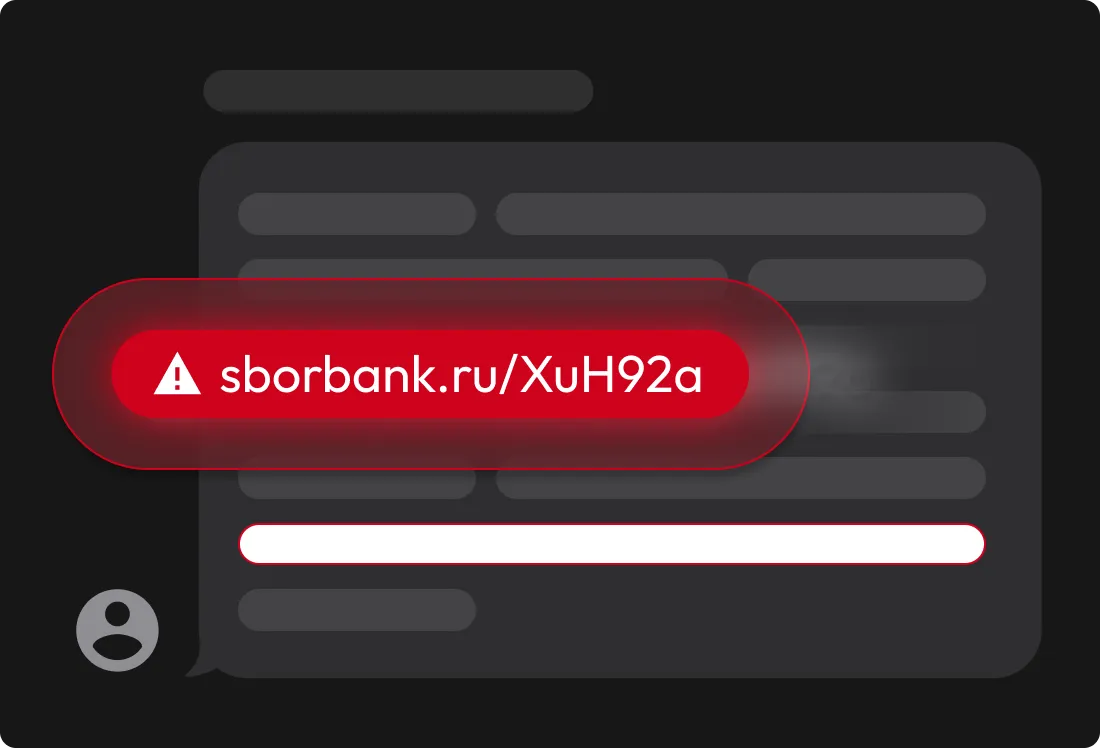
Изображение функции защиты Keeper от фишинга, на котором выделена подозрительная банковская ссылка в сообщении чата.

Вишинг

Вишинг, или голосовой фишинг, использует для обмана жертв телефонные звонки: чаще всего звонящие выдают себя за сотрудников IT-поддержки, представителей госучреждений или банков. Они используют методы социальной инженерии, чтобы оказывать давление на жертв и побуждать их раскрыть учетные данные или одноразовые пароли (OTP).

Изображение функции защиты Keeper от фишинга, на котором на экране мобильного устройства выделен подозрительный номер телефона: звонящий выдаёт себя за представителя Сбербанка.

Вредоносная реклама

Малвертайзинг заключается в размещении вредоносных рекламных объявлений на легитимных веб-сайтах или в рекламных сетях. При нажатии эти объявления перенаправляют пользователей на поддельные страницы входа или приводят к заражению вредоносным ПО.

Изображение функции защиты Keeper от фишинга, на котором красным выделено подозрительное всплывающее окно в веб-браузере.

Компрометация корпоративной электронной почты

Через компрометацию корпоративной электронной почты злоумышленники нацеливаются на сотрудников компании, выдавая себя за руководителей или сторонних поставщиков, чтобы запросить деньги или конфиденциальную информацию. Эти письма выглядят весьма убедительно и злоупотребляют доверием внутри организации.

Изображение функции защиты Keeper от фишинга, на котором на экране компьютера красным выделено подозрительное сообщение.

Целевой фишинг

В то время как массовый фишинг не имеет конкретной цели, целевой фишинг (spear phishing) персонализирован и использует общедоступные или ранее утекшие данные для создания убедительных сообщений. Задача целевого фишинга — обманом побудить конкретного человека нажать на ссылку или раскрыть конфиденциальные данные.

Изображение функции защиты Keeper от фишинга, на котором в переписке выделена подозрительная ссылка якобы для прохождения верификации.

Вейлинг

Вейлинг — это разновидность фишинга, нацеленная на руководителей или других высокопоставленных лиц: мошенники рассылают фишинговые письма, имитирующие юридическую или финансовую переписку. Такие атаки направлены на получение доступа к привилегированным учетным записям или особо конфиденциальной информации.

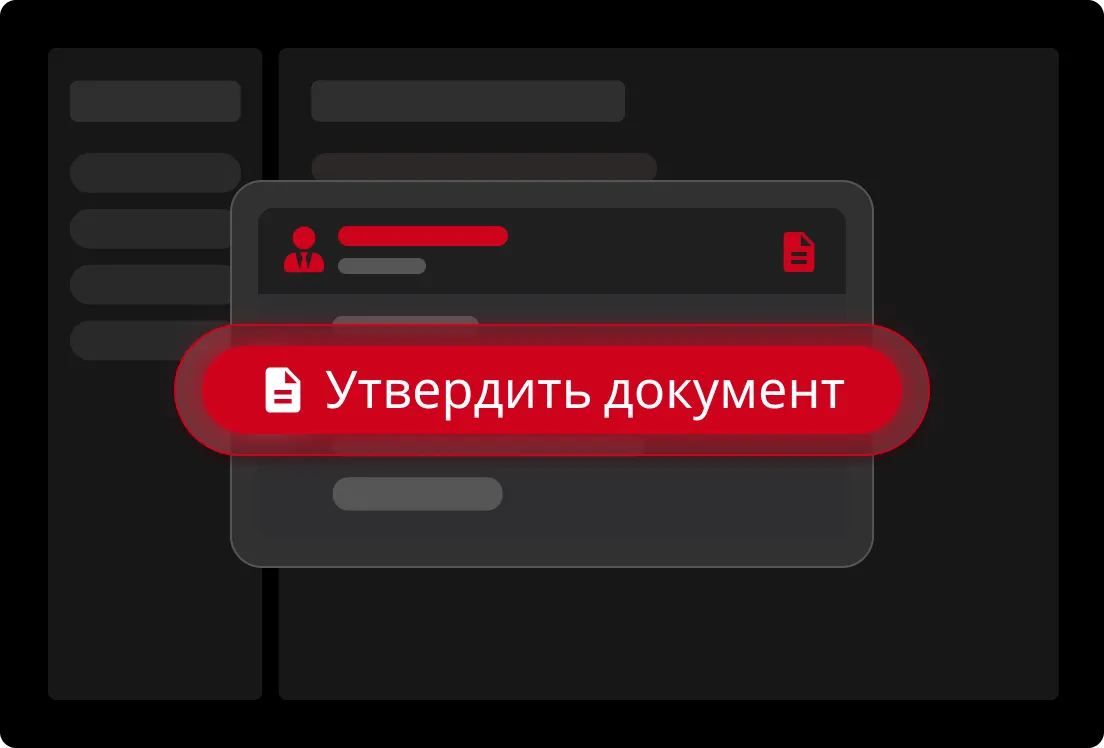
Изображение функции защиты Keeper от фишинга, на котором в сообщении выделена подозрительная кнопка «Одобрить документ».

Фишинг типа «водопой»

При атаке типа «водопой» киберпреступники взламывают веб-сайты, которые часто посещают их цели — например, онлайн-форумы или порталы для входа. Посетив взломанный веб-сайт, жертва может, сама того не зная, загрузить вредоносное ПО или быть перенаправлена на поддельный веб-сайт.

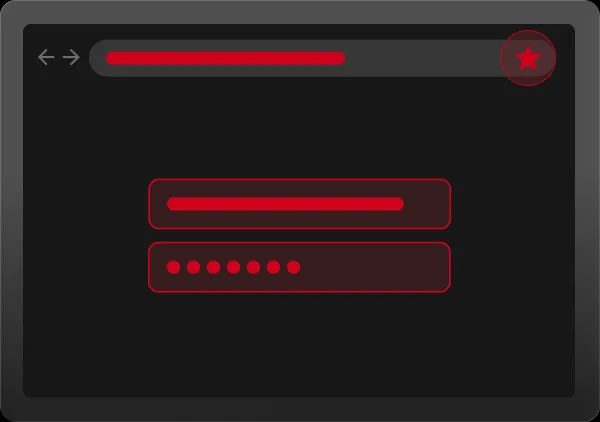
Изображение функции защиты Keeper от фишинга, на котором показана подозрительная страница входа с выделенными полями имени пользователя и пароля.

Что произойдет, если вы нажмете на фишинговую ссылку?

Нажатие на фишинговую ссылку может привести к немедленным или отсроченным последствиям. Вас могут перенаправить на поддельный веб-сайт, который украдет ваши учетные данные для входа, или же может незаметно произойти заражение вредоносным ПО — например, программой-вымогателем, шпионским ПО или кейлоггером, — что поставит под угрозу ваше устройство или всю сеть.

Как распознать попытки фишинга

Подозрительный домен отправителя

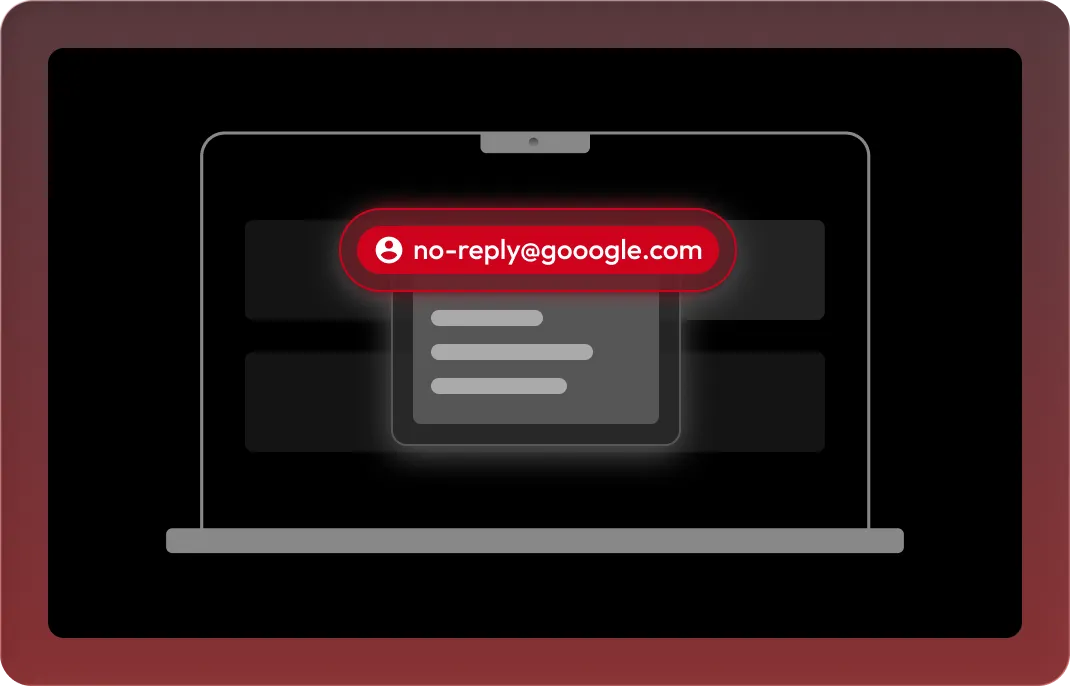
Фишинговое письмо может выглядеть так, будто оно пришло от настоящей компании, однако домен отправителя вызывает подозрения или содержит небольшую орфографическую ошибку.

Изображение функции защиты Keeper от фишинга, на котором выделен подозрительный отправитель электронного письма, выдающий себя за Google.

Побуждение к срочным действиям

Фразы о необходимости немедленно принять меры или запугивающие удалением вашей учетной записи используются, чтобы вызвать панику и побудить вас реагировать без размышлений.

Изображение функции защиты Keeper от фишинга, на котором на экране ноутбука красным выделено якобы срочное сообщение.

Незапрашиваемые ссылки или вложения

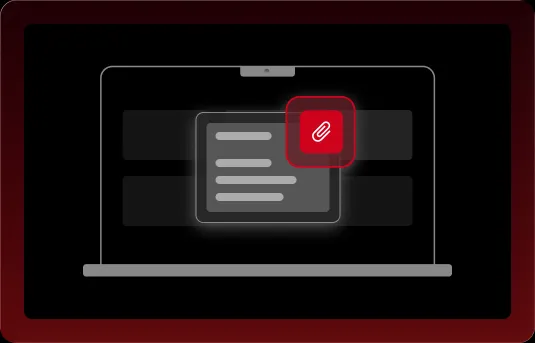
Письма могут содержать незнакомые ссылки или вложения, замаскированные под квитанции, счета или другие PDF-файлы.

Изображение функции защиты Keeper от фишинга, на котором на ноутбуке выделено подозрительное вложение в электронном письме.

Общие приветствия

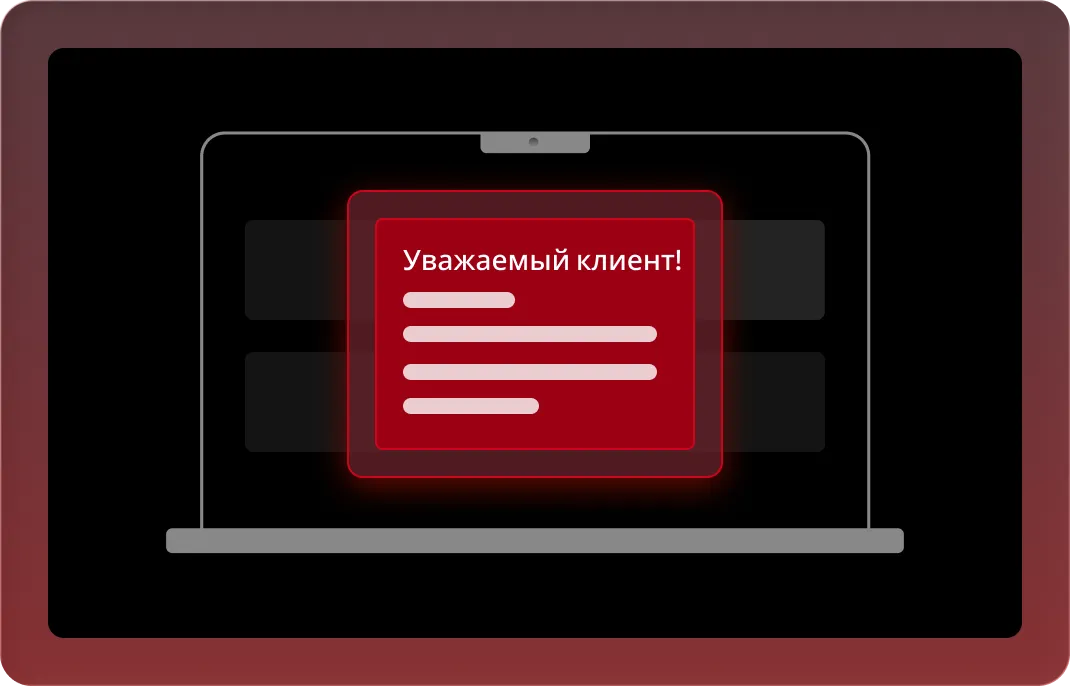
Фишинговые письма обычно используют вместо вашего имени расплывчатые обращения (например, «Уважаемый клиент»).

Изображение функции защиты Keeper от фишинга, на котором электронное письмо, которое может показаться стандартным письмом рассылки клиентам, выделено красным в качестве предупреждения о фишинге.

Как защититься от фишинговых атак

Никогда не переходите по подозрительным ссылкам и не открывайте подозрительные вложения

Не нажимайте на ссылки и не открывайте файлы из неожиданных электронных писем или текстовых сообщений, даже если они кажутся отправленными знакомым источником. Всегда проверяйте личность отправителя с помощью другого способа связи, прежде чем вступать с ним в контакт.

Используйте сканер электронной почты

Включите фильтрацию электронной почты и средства защиты от фишинга, которые автоматически проверяют сообщения на наличие вредоносного содержимого. На многих платформах электронной почты предусмотрены встроенные функции безопасности, которые следует регулярно настраивать и контролировать, чтобы оставаться под защитой.

Используйте антивирусное программное обеспечение

Регулярно обновляйте ваше антивирусное ПО, чтобы вовремя обнаруживать и устранять киберугрозы, связанные с фишингом — например, программы-вымогатели или шпионское ПО, которые могут распространяться через вредоносные ссылки или вложения.

Инвестируйте в антифишинговый менеджер паролей

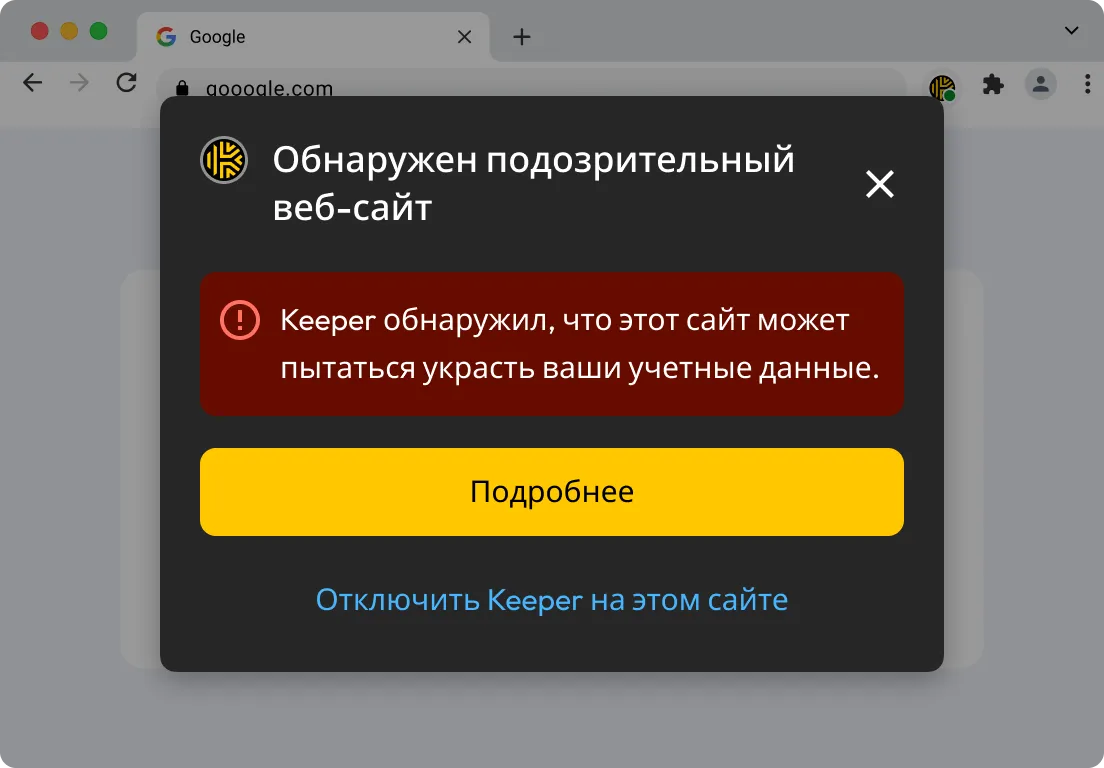
Keeper Password Manager помогает предотвращать фишинг, автоматически подставляя учетные данные исключительно на тех веб-сайтах, где они сохранены. Функция защиты от фишинга Verify Mode также предупреждает вас, если пароли вставляются на сайтах, не соответствующих данным, сохраненным в вашем хранилище.

Окно браузерного расширения Keeper с предупреждением о подозрительном веб-сайте и возможностью просмотреть сведения или отключить Keeper на этом сайте.

Распознавайте фишинговые сайты с помощью защиты Keeper от фишинга на базе ИИ

Некоторые фишинговые сайты выглядят весьма убедительно, но система защиты Keeper от фишинга на базе ИИ проверяет посещаемые вами веб-сайты на наличие распространённых признаков поддельных страниц входа. Используя модель ИИ с нулевым разглашением, которая работает локально в вашем браузере, Keeper уведомляет вас, если сайт выглядит подозрительным, до того, как вы попытаетесь авторизоваться.

Отказаться от согласия с использованием cookie-файловМы ценим вашу конфиденциальность

Мы используем файлы cookie на нашем веб-сайте, чтобы предоставить вам наилучшие возможности при просмотре веб-страниц, предоставлять персонализированную рекламу наших продуктов и контента, а также анализировать трафик веб-сайта. Чтобы узнать больше, ознакомьтесь с нашей Политикой конфиденциальности.

Подпишитесь на бесплатный пробный период

Купить сейчас