Управление паролями для социальных сетей

Secure your enterprise social media accounts

Корпоративный менеджер паролей от Keeper защищает учетные записи вашей организации в социальных сетях с помощью централизованного контроля, безопасного обмена учетными данными и возможности полного аудита.
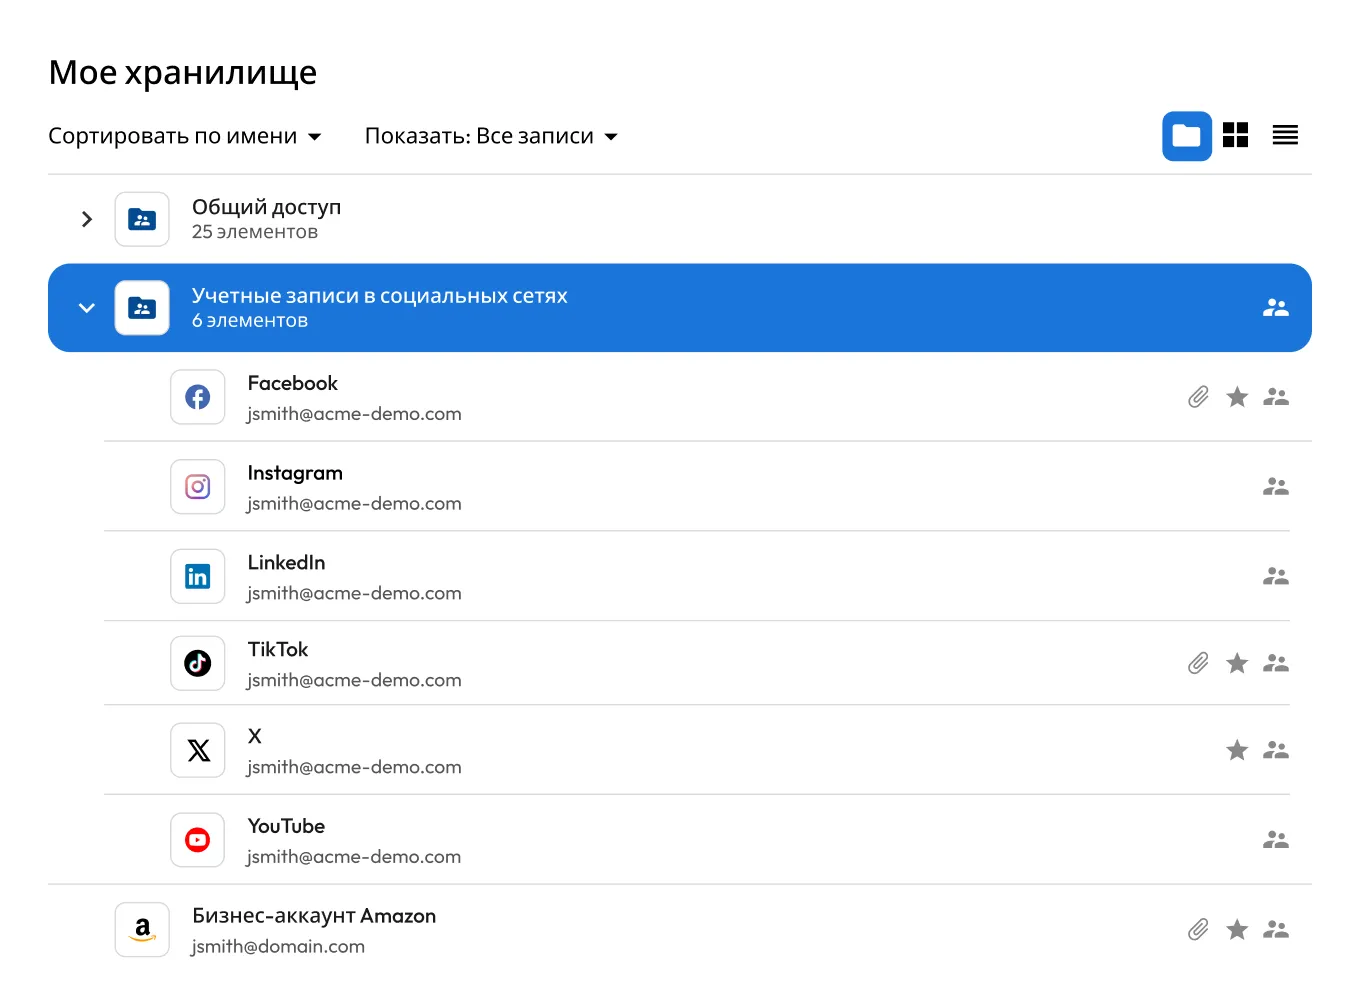
Хранилище Keeper с учетными данными Facebook, Instagram, LinkedIn, TikTok, X и YouTube в общей папке «Учетные записи социальных сетей» для безопасного управления паролями в социальных сетях.

Важность управления паролями в социальных сетях

Предотвращение захвата учетных записей

Корпоративные учетные записи в социальных сетях часто становятся мишенью для подстановки учетных данных, фишинга и социальной инженерии. Одна скомпрометированная учетная запись может привести к несанкционированным публикациям, ущербу для бренда и потере доверия аудитории, зачастую уже через несколько минут после взлома. Централизация учетных данных в зашифрованном хранилище и применение надежных, уникальных паролей значительно снижают этот риск.

Защита репутации бренда

Несанкционированные или вредоносные публикации в социальных сетях могут нанести труднопоправимый ущерб доверию к бренду. Защита доступа гарантирует, что только одобренные пользователи могут входить в систему и публиковать контент от имени организации.

Контроль доступа

Маркетинговым командам, агентствам и подрядчикам часто требуется совместный доступ к учетным записям компании в социальных сетях. Без надлежащего контроля организации теряют возможность отслеживать, кто может входить в систему, какие действия совершать и сохраняется ли доступ у бывших сотрудников или подрядчиков.

Как Keeper защищает учетные записи в социальных сетях в любых масштабах

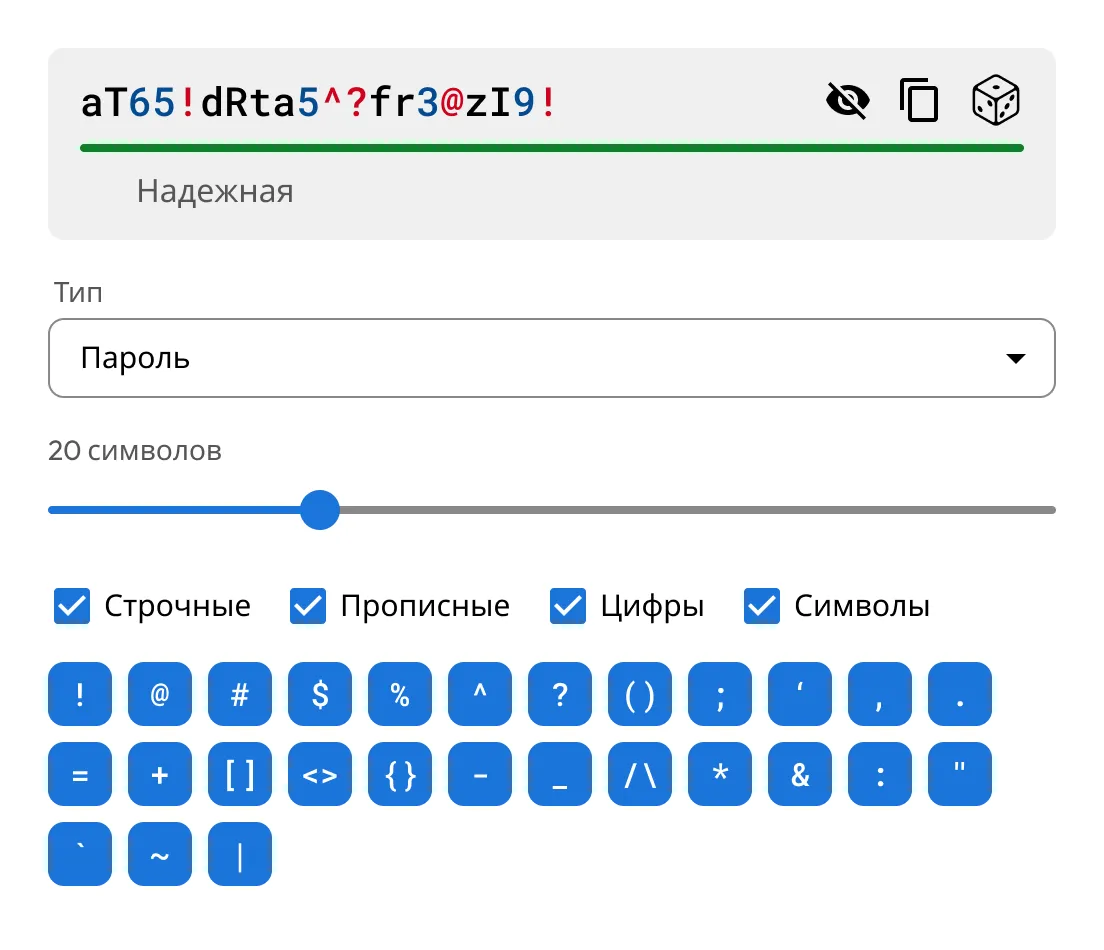
Генератор паролей Keeper, создающий надежный пароль из 20 символов с использованием прописных и строчных букв, цифр и настраиваемых символов для безопасных учетных записей в социальных сетях.

Централизует, генерирует, защищает учетные данные

Храните все учетные данные для аккаунтов в социальных сетях в зашифрованном хранилище с нулевым разглашением. Для каждой учетной записи используются надежные уникальные пароли, созданные с помощью встроенного генератора паролей Keeper, что предотвращает их повторное использование.

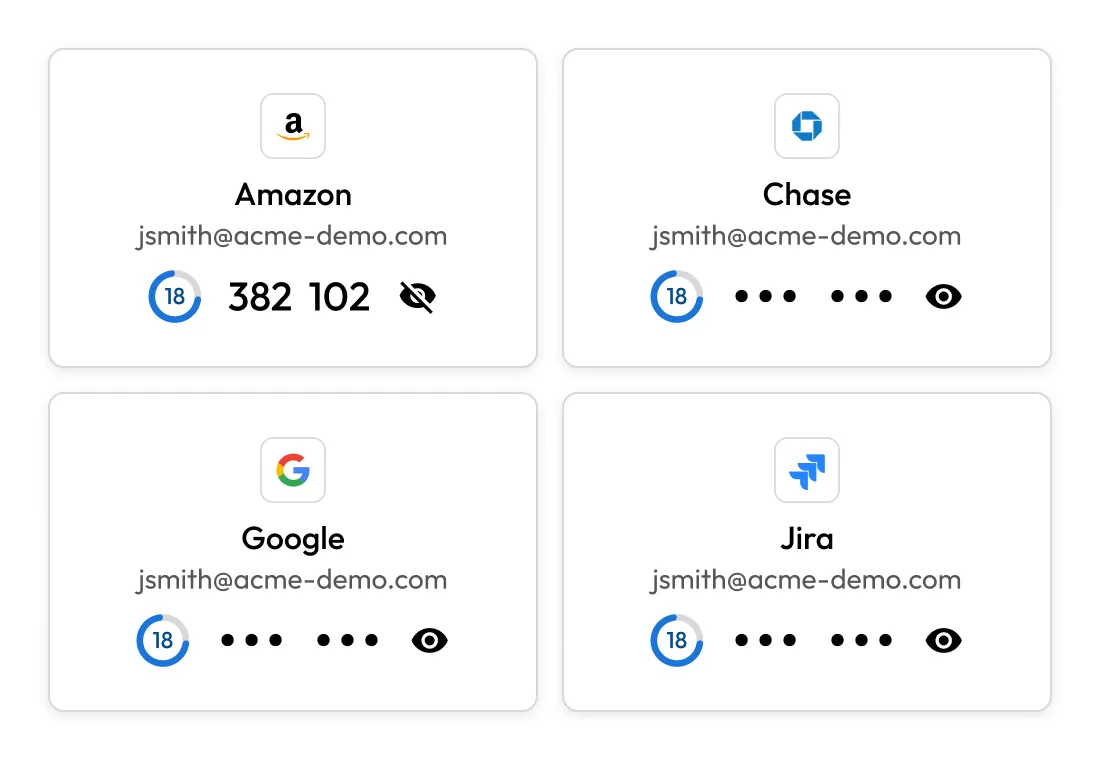
Карточки в хранилище Keeper для Amazon, Chase, Google и Jira со встроенными кодами 2FA, демонстрирующие безопасность хранения и управления кодами 2FA наряду с учетными данными.

Хранит коды TOTP и ключи доступа

Keeper хранит коды TOTP и ключи доступа, привязанные к каждой учетной записи, и безопасно предоставляет к ним общий доступ авторизованным лицам. Любой авторизованный участник команды может сгенерировать код для входа или пройти аутентификацию с помощью ключа доступа из собственного хранилища без необходимости владельцу аккаунта быть онлайн или передавать своё устройство.

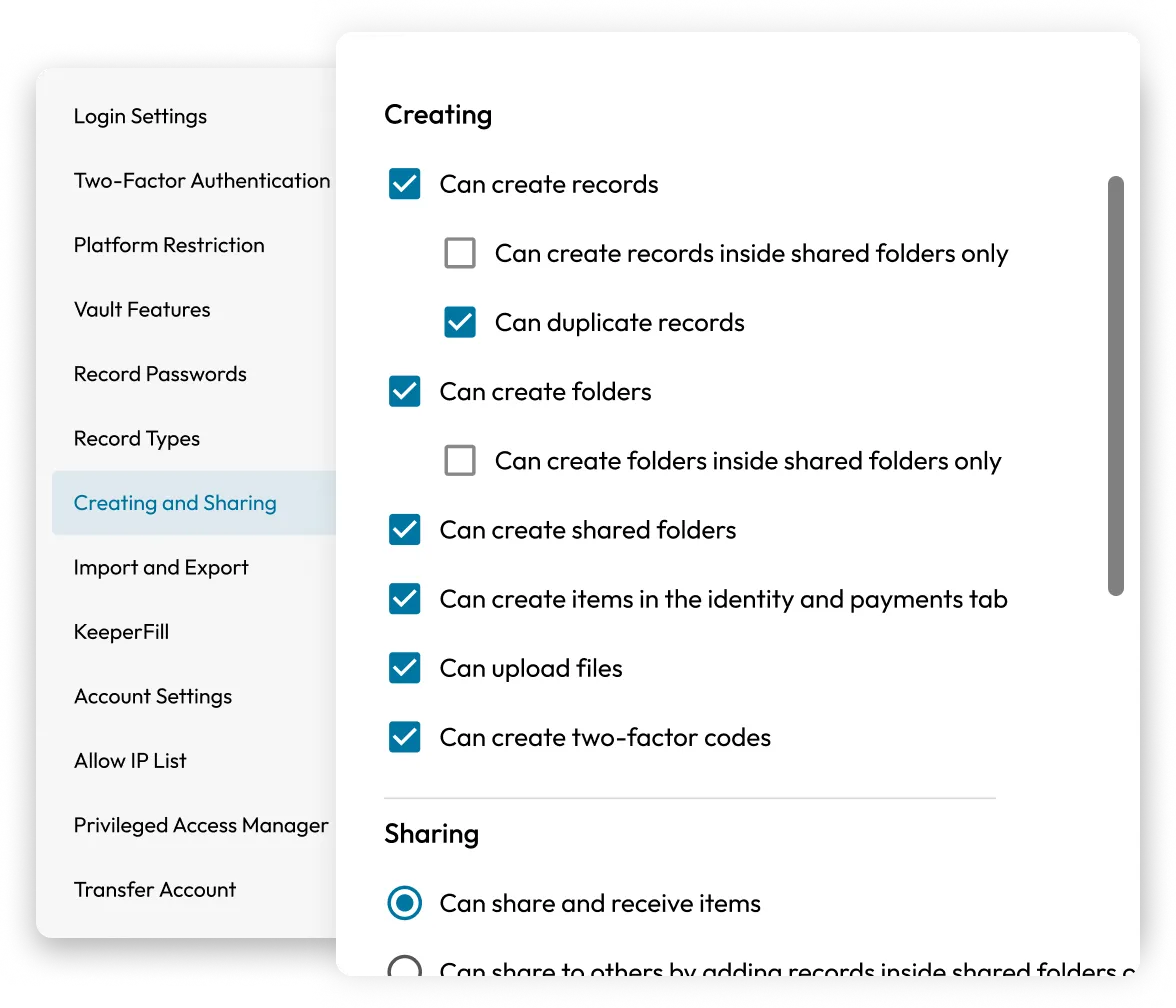
Настройки администратора Keeper, отображающие гибкие параметры управления для создания и совместного использования записей хранилища, папок, файлов и кодов двухфакторной аутентификации (2FA).

Обеспечивает управление доступом на основе ролей (RBAC)

Администраторы определяют, кто может получить доступ к каждой учетной записи на основе роли, команды или проекта. Учетные данные подставляются с помощью KeeperFill, что позволяет пользователям проходить аутентификацию, не видя сам пароль.

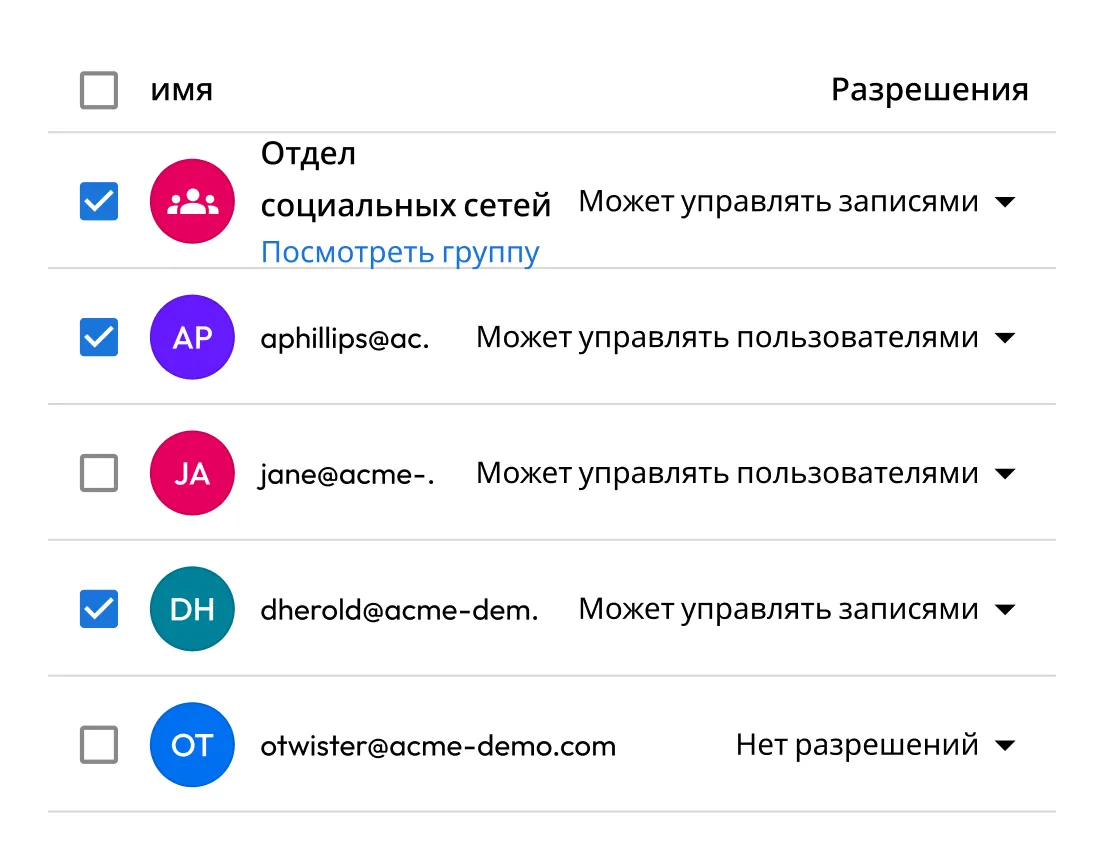
Права доступа к общей папке Keeper: показана команда по работе с социальными сетями и отдельные пользователи с ролевым доступом к управлению записями, управлению пользователями или без назначенных прав.

Обеспечивает безопасный обмен между командами без раскрытия данных

Командам, агентствам и сторонним организациям можно предоставлять доступ к учетным записям без прямой передачи пароля. Срок действия прав доступа можно настроить так, чтобы он автоматически истекал по завершении проекта или контракта, благодаря чему доступ подрядчиков не остаётся активным.

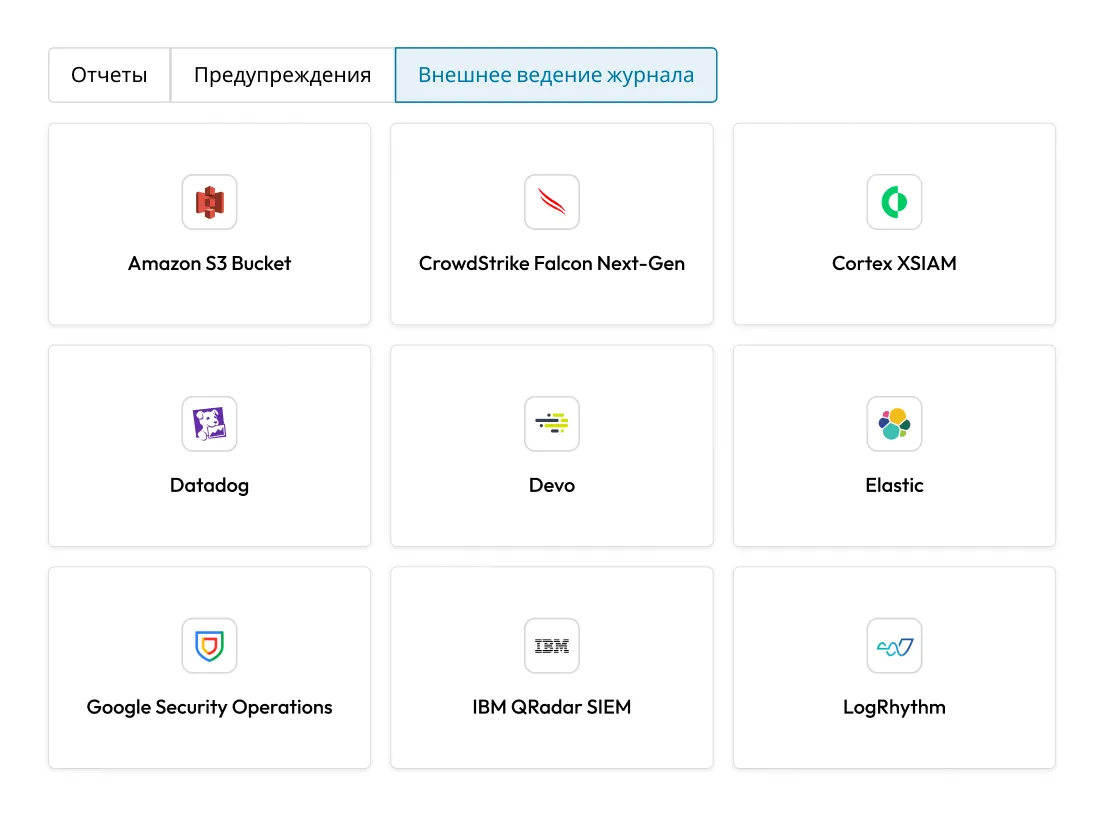
Настройки внешнего логирования Keeper, демонстрирующие интеграции с платформами SIEM и безопасности, включая Amazon S3, CrowdStrike, Cortex XSIAM, Datadog, Devo, Elastic, Google Security Operations, IBM QRadar и LogRhythm.

Обеспечивает полную видимость и поддерживает соответствие требованиям

Каждый вход в систему, запрос на доступ и изменение учетных данных регистрируются с указанием метки времени и личности пользователя. Журналы аудита можно экспортировать на платформы SIEM для централизованного мониторинга и использовать для соблюдения нормативных требований. Администраторы имеют полную запись о том, кто, к какой учетной записи и когда получил доступ.

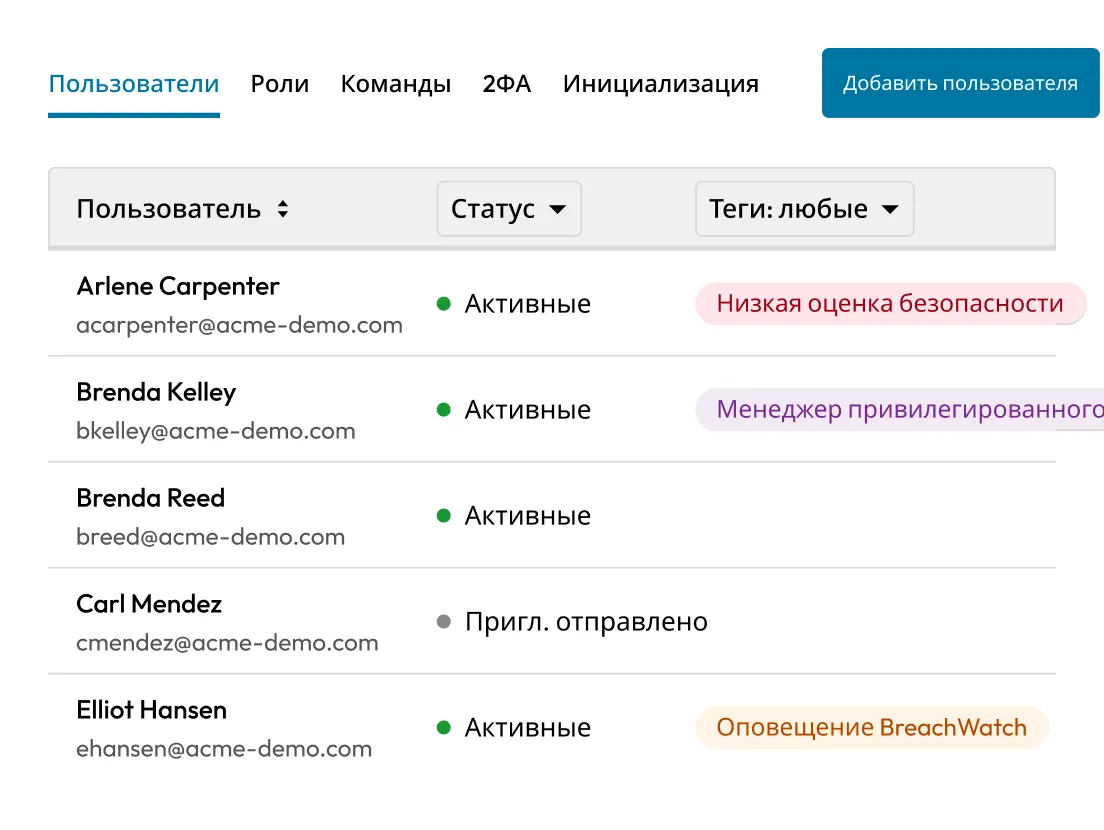
Централизованная консоль администратора Keeper с отображением корпоративных пользователей со статусом учетной записи и тегами безопасности, такими как «Низкий уровень безопасности (Poor Security Score)», Privileged Access Manager и «Оповещение BreachWatch (BreachWatch Alert)».

Упрощает подключение и исключение сотрудников

Новые участники команды получают доступ за считанные минуты. Когда сотрудник уходит или меняет роль, доступ немедленно отзывается в консоли администратора. Для полной безопасности при увольнении учетные данные следует сменить одновременно с отзывом доступа к хранилищу. Генератор паролей Keeper делает этот процесс одноэтапным.

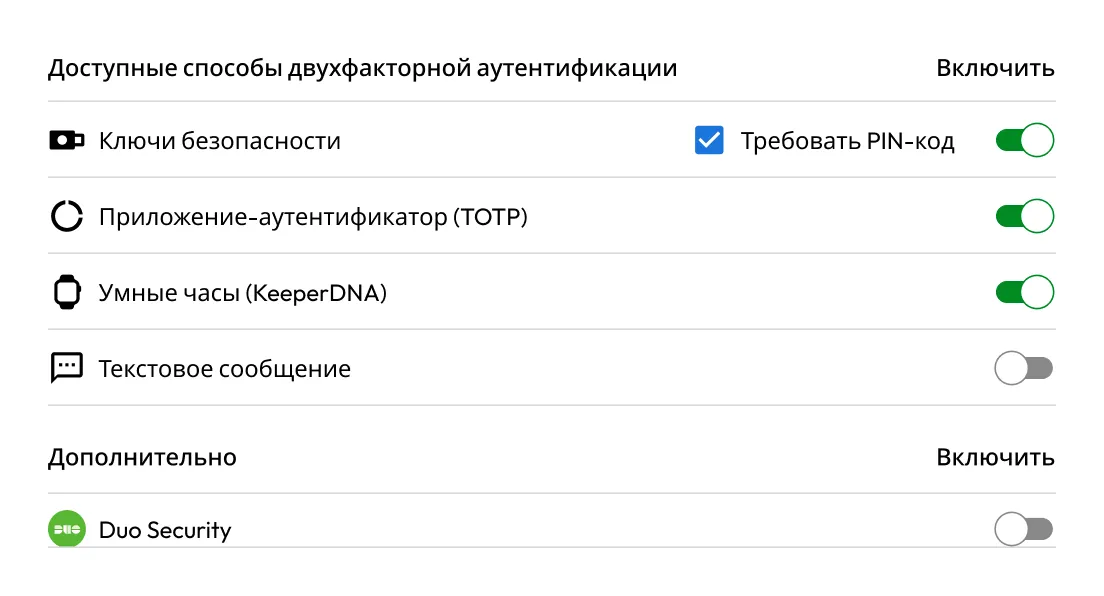
В настройках двухфакторной аутентификации Keeper отображаются включенные ключи безопасности, приложения-аутентификаторы и аутентификация с помощью смарт-часов KeeperDNA, а также дополнительные опции для текстовых сообщений и Duo Security.

Повышает надёжность аутентификации с помощью MFA

Многофакторная аутентификация (MFA) защищает аккаунты в социальных сетях от несанкционированного доступа даже в тех случаях, когда злоумышленники получают доступ к паролю. Keeper хранит эти коды MFA в том же хранилище, что и учетную запись, поэтому включение MFA не создает отдельного приложения-аутентификатора, которым вашей команде нужно управлять или поддерживать его синхронизацию.

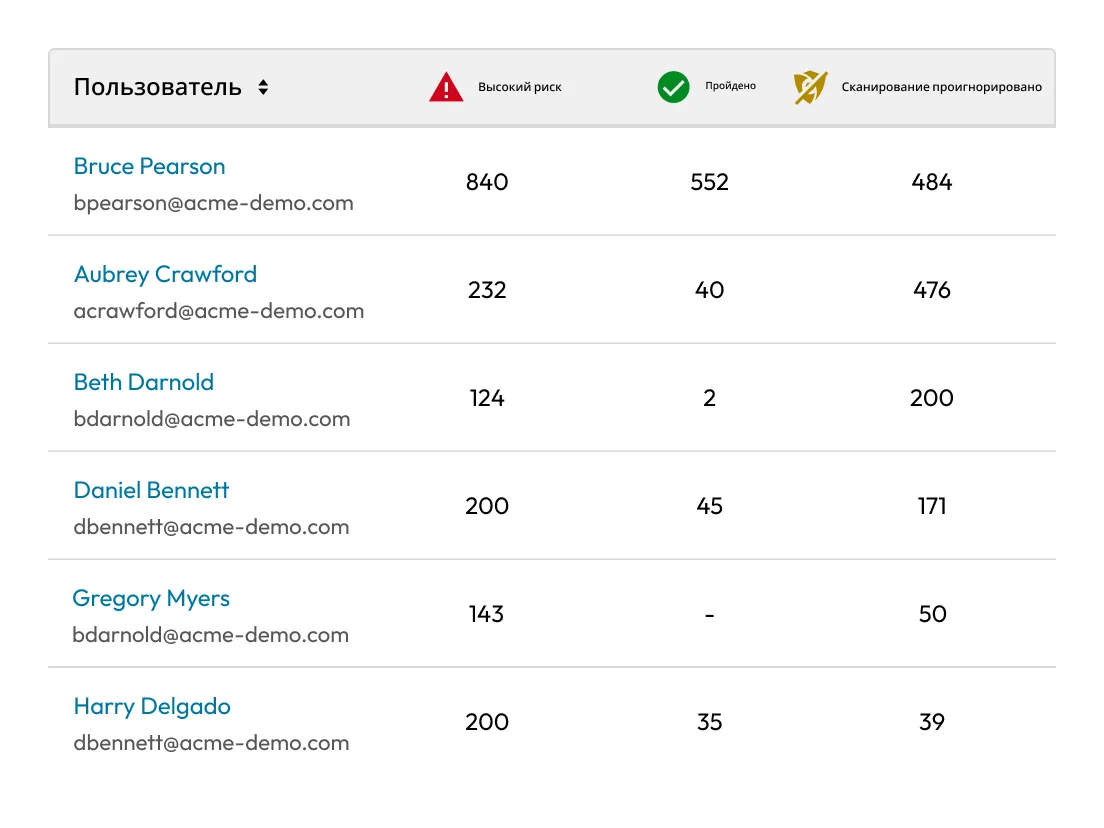
Отчет Keeper Security со списком пользователей и количеством результатов пройденных и проигнорированных проверок паролей высокого риска, помогающий администраторам выявлять учетные записи, требующие внимания к безопасности.

Обнаруживает скомпрометированные учетные данные путём мониторинга даркнета

BreachWatch® от Keeper непрерывно сканирует даркнет на предмет сохраненных скомпрометированных учетных данных. Если сотрудник повторно использует пароль, скомпрометированный в известной утечке данных, Keeper оповещает как сотрудника, так и администраторов, чтобы учетные данные можно было немедленно изменить.

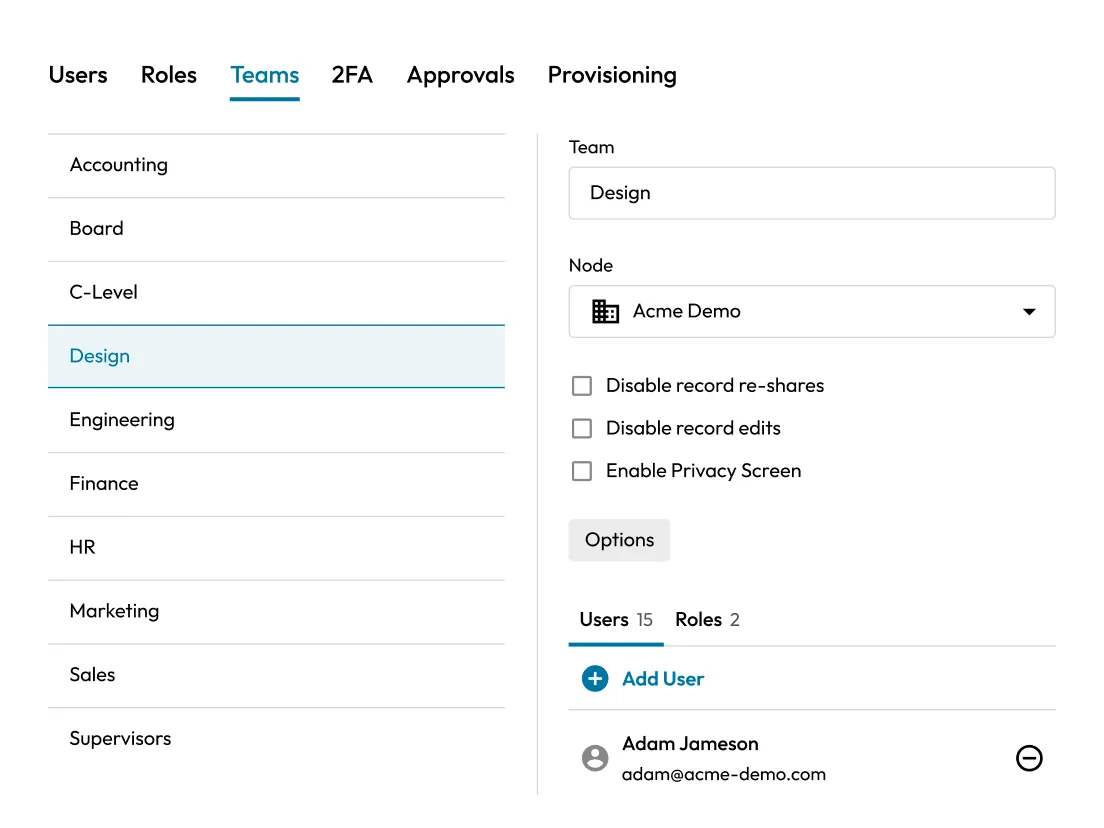
Централизованная консоль администратора Keeper с отображением параметров управления командами и выбранной командой Design, включая назначения пользователей и ролей, конфигурацию узлов и средства контроля безопасности на уровне команд.

Расширяет безопасность за пределы встроенных средств контроля платформы

Некоторые платформы социальных сетей не предлагают многопользовательский контроль доступа или детализированные настройки разрешений. Keeper обеспечивает безопасный совместный доступ, доступ на основе разрешений и централизованный контроль для учетных записей, у которых отсутствуют встроенные функции управления командой.

Как защитить аккаунты в социальных сетях с помощью Keeper

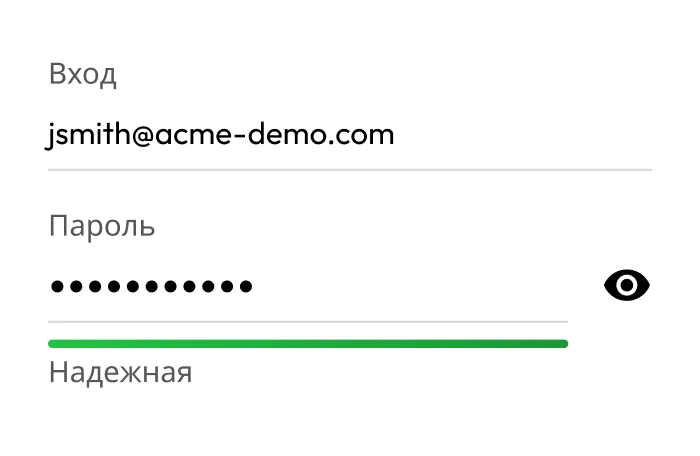
Запись Keeper, показывающая адрес электронной почты и скрытый пароль с высоким рейтингом надежности пароля.

Добавьте учетные данные социальных сетей в хранилище

Храните учетные данные каждого аккаунта в виде записи в хранилище. Генератор паролей Keeper создает надежный, уникальный пароль для каждой учетной записи.

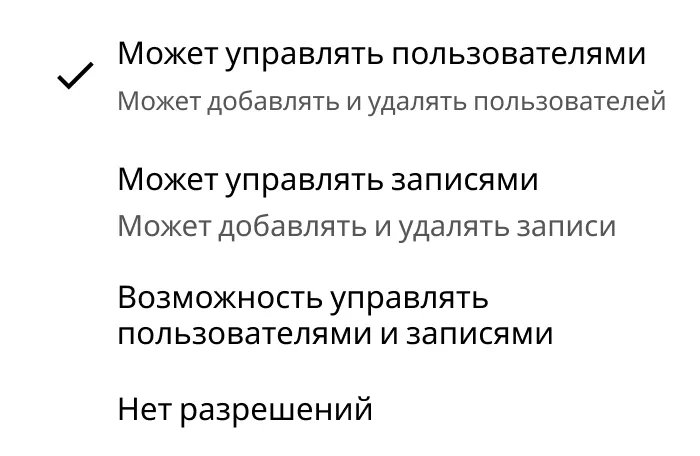
Меню прав доступа Keeper с возможностью управления пользователями, управления записями, управления и тем и другим или без назначения прав доступа пользователю.

Назначайте доступ по роли или команде

Используйте общие папки для группировки учетных записей по брендам, платформам или регионам, а затем предоставляйте доступ соответствующей команде, агентству или отдельному пользователю. Настройте разрешения, чтобы контролировать, могут ли пользователи просматривать, редактировать или предоставлять доступ к учетным данным.

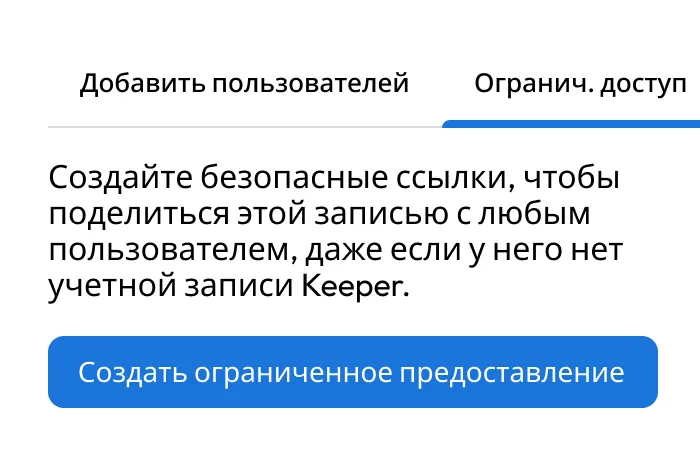
Функция однократного доступа Keeper, создающая безопасную ссылку, позволяющую поделиться записью хранилища с кем угодно, в том числе с пользователями без учетной записи Keeper.

Организовывайте безопасный общий доступ

Предоставляйте доступ сторонним агентствам или подрядчикам, используя ограниченный по времени общий доступ. Получатели аутентифицируются через Keeper и получают доступ к учетной записи через KeeperFill.

Вопросы и ответы

Как Keeper обеспечивает безопасность общих учетных записей в социальных сетях?

Учетные данные хранятся в зашифрованном хранилище с нулевым разглашением и передаются через модель общего доступа Keeper на основе разрешений, при этом пользователи проходят аутентификацию в учетных записях с помощью KeeperFill. Пароль подставляется автоматически и никогда не отображается. Доступ может быть ограничен по ролям, настроен на истечение срока действия в определенную дату и мгновенно отозван из консоли администратора.

Может ли Keeper мгновенно отозвать доступ к учетным записям?

Да, администраторы могут немедленно отозвать доступ к хранилищу из консоли администрирования. Для полной безопасности при увольнении сотрудника учетные данные также следует сменить. Генератор паролей и автозаполнение Keeper делают этот процесс быстрым и одноэтапным, гарантируя, что бывший сотрудник не сможет получить доступ к учетной записи, даже если он сохранил пароль в другом месте.

Поддерживает ли Keeper SSO и MFA для защиты аккаунтов в социальных сетях?

Keeper интегрируется с поставщиками удостоверений (IdP), совместимыми с SAML 2.0, для обеспечения единого входа (SSO) для доступа к хранилищу и применяет MFA на уровне хранилища. Это означает, что участники команды аутентифицируются через вашего существующего поставщика удостоверений для доступа к своему хранилищу Keeper, где учетные данные социальных сетей безопасно хранятся и подставляются. MFA также можно настроить для отдельных учетных записей социальных сетей с помощью встроенного хранилища TOTP Keeper.

Сложно ли внедрить Keeper для маркетинговых команд?

Нет. Keeper прост в использовании: его можно быстро развернуть, даже не имея технических навыков. Команды маркетинга и PR могут импортировать существующие учетные данные, распределить учетные записи по общим папкам и безопасно предоставить доступ менее чем за час. Для повседневного использования не требуется участие IT-специалистов.

Отказаться от согласия с использованием cookie-файловМы ценим вашу конфиденциальность

Мы используем файлы cookie на нашем веб-сайте, чтобы предоставить вам наилучшие возможности при просмотре веб-страниц, предоставлять персонализированную рекламу наших продуктов и контента, а также анализировать трафик веб-сайта. Чтобы узнать больше, ознакомьтесь с нашей Политикой конфиденциальности.

Подпишитесь на бесплатный пробный период

Купить сейчас