

Akeyless
Platformaanpak
KeeperPAM® is een cloudeigen platform voor het beheer van geprivilegieerde toegang dat het wachtwoordbeheer voor ondernemingen, het geheimenbeheer, geprivilegieerd sessiebeheer en eindpuntprivilegebeheer samenbrengt in één interface. Het is een uniform identiteitsbeveiligingsplatform dat vanuit dezelfde Keeper-kluis de toegang beheert voor mensen, machines, niet-menselijke identiteiten en AI-agents, en realtime, AI-gestuurde bedreigingsdetectie toevoegt voor alle geprivilegieerde sessies. Keeper werd erkend in het 2025 Gartner® Magic Quadrant™ voor beheer van geprivilegieerde toegang.
Volgens openbaar beschikbare documentatie is Akeyless een identiteitsbeveiligingsplatform dat voornamelijk is gebouwd rond machine-identiteit en geheimenbeheer. Akeyless brengt geheimenbeheer, levenscyclusbeheer van certificaten, sleutelbeheer en veilige externe toegang samen onder één besturingsvlak, waarbij er een sterke focus is op DevOps, multi-cloudinfrastructuren en AI-agentidentiteiten.
Architectuur en versleuteling
Keeper maakt gebruik van een zero-knowledge, zero-trust architectuur. Alle versleuteling en ontcijfering gebeurt aan de clientzijde met behulp van AES-256 met PBKDF2 en Elliptic Curve-cryptografie (ECC). De servers van Keeper slaan alleen cijfertekst op.
Keeper slaat versleutelde geheimen op in de cloud en de toegang verloopt via de lichtgewicht Keeper Gateway, waarvoor alleen een uitgaande verbinding via poort 443 vereist is.
Keeper heeft ook kwantumresistente cryptografie uitgerold als om een extra versleutelingslaag te bieden.
Akeyless gebruikt een kluisloze architectuur die is gebouwd op gepatenteerde Distributed Fragments Cryptography (DFC). In plaats van een volledige versleutelingssleutel op te slaan, splitst DFC sleutelmateriaal in fragmenten die zijn verdeeld over regio's en providers. De volledige sleutel wordt nooit samengevoegd.
Met een optioneel, door de klant bewaard fragment kan Akeyless klantgeheimen niet ontcijferen, waardoor een zero-knowledge model wordt gerealiseerd. Akeyless biedt ook hybride post-quantumversleuteling.
Geheimenbeheer voor DevOps
Keeper Secrets Manager is een volledig cloudgebaseerde, zero-knowledge oplossing voor het beveiligen van infrastructuurgeheimen, waaronder API-sleutels, databasewachtwoorden, certificaten en toegangssleutels. Het ondersteunt statische en dynamische geheimen, geautomatiseerde roulatie van wachtwoorden en eigen integraties met GitHub Actions, GitLab, Jenkins, Kubernetes, Terraform, Ansible en Docker via de Commander CLI en SDK's voor ontwikkelaars.
Keeper Universal Secrets Sync verdeelt gerouleerde geheimen automatisch naar AWS Secrets Manager, Azure Key Vault en Google Cloud Secret Manager om afwijkingen in aanmeldingsgegevens weg te nemen.
Akeyless ondersteunt statische, dynamische en kortlevende geheimen met automatische roulatie, Just-in-Time-toegang (JIT) en injectie van geheimen in CI/CD-pijplijnen en IDE's. De Universal Secrets Connector en Multi-Vault Governance ("Bring Your Own Vault") stellen teams in staat om externe opslaglocaties voor geheimen zoals HashiCorp Vault, AWS Secrets Manager en Azure Key Vault te beheren vanuit één enkel controlepaneel, zonder daarbij de onderliggende geheimen te migreren.
Dynamische geheimen en nul permanente privilege
KeeperPAM ondersteunt een dynamische, tijdelijke inrichting van aanmeldingsgegevens en JIT-toegang. Gebruikers kunnen tijdelijke aanmeldingsgegevens krijgen met automatische roulatie na afloop van de sessie, toegang krijgen tot bronnen via verbindingssjablonen zonder ooit de aanmeldingsgegevens in te zien of tijdelijke inrichtingen van accounts met dynamische rolverhoging gebruiken.
Permanente privileges worden verminderd door tijdsbeperkte toegang en automatische roulatie nadat de toegang is ingetrokken.
Akeyless genereert dynamische, just-in-time aanmeldingsgegevens die alleen bestaan voor de duur van een sessie en nooit worden opgeslagen. Machines en workloads authenticeren zich met hun cloudeigen identiteiten (AWS IAM-rollen, beheerde identiteiten van Azure, GCP-serviceaccounts), wat toegang zonder geheimen mogelijk maakt.
Geprivilegieerd sessiebeheer en opname
KeeperPAM biedt volledig beheer van geprivilegieerde sessies met end-to-end veilige sessieopname voor SSH, RDP, VNC, database- en externe browsersessies. Opnamen worden lokaal versleuteld en ontcijferd met behulp van unieke sleutels per sessie.
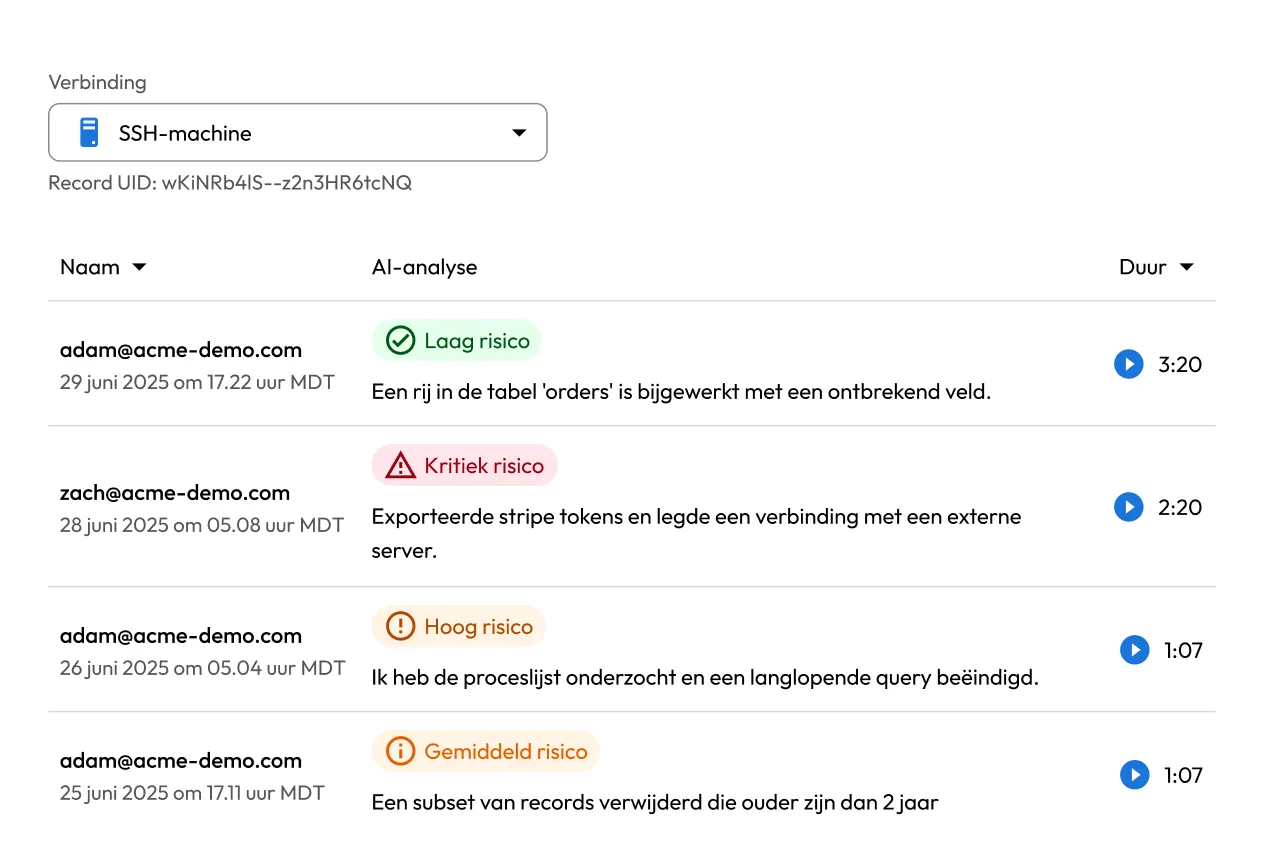
KeeperAI® voegt realtime, AI-gestuurde bedreigingsdetectie toe die sessieactiviteit analyseert, risico's classificeert en automatisch een sessie kan beëindigen wanneer verdachte activiteit wordt gedetecteerd.
Akeyless biedt veilige externe toegang met wachtwoordloze JIT-toegang tot infrastructuur en registratie van sessie-activiteiten. De focus ligt op toegang tot infrastructuur zonder aanmeldingsgegevens te gebruiken, en niet op volledige sessieopname en het afspelen via alle protocollen. Dit houdt in dat de auditing meer uitdagingen kan opleveren.
AI en bedreigingsdetectie
KeeperAI biedt realtime, AI-gestuurde bedreigingsdetectie voor elke geprivilegieerde sessie, classificeert gebruikersacties op risiconiveau en beëindigt sessies automatisch wanneer risicovolle activiteiten worden gedetecteerd. Alle verwerking vindt plaats binnen de klantomgeving en KeeperAI is compatibel met elke OpenAI-compatibele LLM-provider.
KeeperPAM regelt ook de toegang voor niet-menselijke identiteiten (NHI's) en stelt organisaties in staat om AI-agenten te beveiligen via het uniforme controlepaneel. Beheerders krijgen volledig inzicht in het aantal AI-agenten in hun omgeving en het aantal workloads dat elk uitvoert.
Akeyless AI Agent Identity Security beveiligt autonome AI-agents met toegang zonder geheimen en Akeyless Jarvis/AI Insights biedt identiteitsintelligentie in natuurlijke taal.
De AI-focus van Akeyless is gericht op het beveiligen en beheren van machine- en agentidentiteiten in plaats van realtime sessiebedreigingsdetectie en geautomatiseerde respons.
Certificaat- en sleutelbeheer
Keeper richt zich op geheimen, wachtwoorden en geprivilegieerde toegang. Certificaten kunnen worden opgeslagen en beheerd als geheimen binnen Keeper Secrets Manager. Ook integreert Keeper met externe KMS- en PKI-systemen.
Akeyless automatiseert de uitgifte en vernieuwing van certificaten en PKI, en biedt encryption-as-a-service, tokenisatie en multi-cloud KMS met HSM-integratie.
Menselijk wachtwoordbeheer
Wachtwoordbeheer is een fundamentele functionaliteit van Keeper. Naast het opslaan van wachtwoorden, toegangssleutels, TOTP-codes, beveiligde bestanden en aangepaste records met zero-knowledge versleuteling, biedt Keeper het veilig delen van wachtwoorden, gedetailleerde op rollen gebaseerde toegangscontroles (RBAC), handhavingsbeleid, versleuteld delen van records en mappen, SSO-integratie met elke SAML 2.0-identiteitsprovider, SCIM- en Active Directory-inrichting, BreachWatch® -monitoring van het darkweb en een dashboard voor risicobeheer met nalevings- en auditrapportage.
Akeyless omvat enterprise-wachtwoordbeheer dat wachtwoordgeneratie, opslag, delen en automatisch invullen in de browser biedt voor individuen en teams.
Implementatiemodel
KeeperPAM is SaaS-native en volledig cloudgebaseerd, met backend-services die worden gehost in AWS en waarbij er geen infrastructuur is die de klant hoeft in te richten, te schalen of te onderhouden. Klanten implementeren alleen de lichtgewicht Keeper Gateway, die een uitgaande verbinding via poort 443 vereist, waardoor de implementatie snel verloopt.
Akeyless is SaaS-native met een staatloze gateway die in de omgeving van de klant wordt geïmplementeerd en alleen uitgaand communiceert. Het kluisloze model betekent dat er geen kluisclusters zijn om in te richten, te schalen of te repliceren, wat multi-regio-implementaties vereenvoudigt. Akeyless ondersteunt hybride en on-prem-omgevingen. Akeyless is niet beschikbaar als open-source voor teams die volledige zelfhosting of codetransparantie vereisen.
Nalevingscertificeringen
Keeper beschikt over SOC 2 Type II-, ISO 27001/27017/27018-, FedRAMP High-certificering, GovRAMP High-autorisatie, HIPAA, AVG, PCI DSS, FIPS 140-3 en ITAR. Keepers FedRAMP High-certificering maakt het een van de sterkste opties voor federale en aan defensie gerelateerde organisaties.
Akeyless beschikt over SOC 2 Type II, ISO 27001/27701, PCI DSS, HIPAA, DORA en FIPS 140-2. Akeyless beschikt momenteel niet over FedRAMP-certificering of GovRAMP-autorisatie, wat van belang kan zijn voor de Amerikaanse overheid en gereguleerde omgevingen.


