Zelfgehoste Privileged Access Management voor federale netwerken en OT-netwerken

Zelfbeheerde Keeper (SMK) is een on-premises, air-gapped identiteitsbeveiligingsplatform voor geïsoleerde omgevingen op het gebied van operationele technologie (OT), informatietechnologie (IT) en defensie. Beveilig kritieke infrastructuur, beheer geprivilegieerde toegang en voldoe aan strenge wettelijke nalevingsvereisten.

Wanneer zelfgehoste PAM essentieel is

Wanneer de organisatie behoefte heeft aan zero-trust geprivilegieerd toegangsbeheer binnen OT-perimeters om kritieke bedrijfsmiddelen te beveiligen, downtime te voorkomen en de naleving volledig offline en zonder afhankelijkheid van de cloud te waarborgen.

Operationele technologie (OT)

Beveilig geprivilegieerde toegang tot industriële besturingssystemen, fabrieksnetwerken en veldinfrastructuur zonder aanmeldingsgegevens via een externe dienst te routeren.

Energie en aardgas

Beveilig geprivilegieerde toegang tot pipelines en productiesystemen met sessiebeheer dat operationeel blijft, zelfs wanneer de internetverbinding wegvalt.

Energie en nutsvoorzieningen

Handhaaf minimale privileges binnen opwekkings-, transmissie- en distributienetwerken, met behoud van uw eigen gegevensgrens.

Federale overheidsinstanties en publieke sector

Voldoe aan strenge vereisten voor gegevenssoevereiniteit en hosting door Keeper te implementeren in een door de instantie beheerde infrastructuur.

Air-gapped netwerken

Voer PAM uit in volledig geïsoleerde omgevingen zonder externe afhankelijkheden.

Zo werkt Zelfbeheerde Keeper

Zelfbeheerde Keeper wordt in uw omgeving als containers uitgevoerd. Het implementatieteam van Keeper helpt bij de implementatie en updates.

  1. Implementeer in uw infrastructuur

    Installeer SMK op een 64-bits virtuele machine op basis van Linux met Docker, die geschikt is voor on-premisesomgevingen, private clouds of air-gapped omgevingen.

  2. Beheer het toegangspunt

    Uw gebruikers en applicaties maken verbinding met een intern adres dat u beheert, niet met een externe service. Alle versleutelde gegevens bevinden zich in de VM en containers.

  3. Gecoördineerde updates onder begeleiding van Keeper

    Het implementatieteam van Keeper coördineert alle productupdates en zorgt voor beveiliging en stabiliteit bij elke implementatie. Wijzigingen volgen de beveiligingsrichtlijnen en testprotocollen van Keeper.

  4. Gebruik het volledige identiteitsbeveiligingsplatform

    SMK is gebouwd op de kernarchitectuur en functionele mogelijkheden van Keeper, met dezelfde kluis, functies voor beheer van geprivilegieerde toegang en beheerconsole als de versie die in de cloud wordt gehost.

Afbeelding van Keeper-beveiliging met Linux-, server-, apparaat- en roulatiepictogrammen die verbonden zijn met een centrale kluis.

De belangrijkste capaciteiten van volledig zelfgehoste PAM

Zelfbeheerde Keeper omvat de volledige mogelijkheden voor beheer van aanmeldingsgegevens en geprivilegieerde toegang die uw organisatie nodig heeft.

Beheer van wachtwoorden en aanmeldingsgegevens

Sla aanmeldingsgegevens op in de Keeper-kluis, deel ze en beheer de toegang ertoe met op rollen gebaseerde machtigingen en granulaire instellingen voor het delen.

Geheimenbeheer

Verwijder hardgecodeerde aanmeldingsgegevens uit scripts, applicaties en infrastructuur met Keeper Secrets Manager.

Geprivilegieerd sessiebeheer

Start beveiligde geprivilegieerde sessies naar kritieke systemen via de KeeperPAM-gateway, zonder de aanmeldingsgegevens bloot te stellen aan het apparaat van de eindgebruiker.

Beveiligde toegang tot database met KeeperDB

Maak verbinding met bedrijfsdatabases via KeeperDB, met in de kluis beheerde aanmeldingsgegevens en gereguleerde geprivilegieerde sessies.

Gecentraliseerd beheer

Dwing beleid af, beheer gebruikers en bekijk activiteit vanuit de Keeper-beheerconsole.

API's en integraties

Integreer Zelfbeheerde Keeper met uw interne tools en workflows via de API's van Keeper.

Noodtoegang wanneer het internet uitvalt

Wat gebeurt er als uw cloudomgeving uitvalt of uw internetverbinding wordt verbroken? Zelfbeheerde Keeper functioneert onafhankelijk binnen uw eigen omgeving, zodat uw teams tijdens storingen, netwerkisolatie en verbindingsproblemen toegang blijven houden tot kritieke aanmeldingsgegevens en geprivilegieerde sessies.

Voor organisaties die kritieke infrastructuur beheren, betekent die continuïteit het verschil tussen een incident dat onder controle blijft en een langdurige stilstand.

Voer Zelfbeheerde Keeper onafhankelijk van de Keeper-cloud uit

Organisaties kunnen het cloudplatform van Keeper gebruiken voor hun bedrijfs-IT en Zelfbeheerde Keeper voor hun OT- of afgeschermde netwerken. Elke implementatie wordt uitgevoerd als een onafhankelijke, volledig geïsoleerde tenant.

Een afbeelding van Keeper-toegangscontrole met geblokkeerde acties die via een schild met een sleutel naar een slot stromen.

Waarom organisaties kiezen voor Zelfbeheerde Keeper

Echte veerkracht

De geprivilegieerde toegang blijft functioneren, zelfs als de cloud of het internet niet beschikbaar is.

Gegevenssoevereiniteit

Alle gegevens blijven binnen uw infrastructuur en onder uw controle.

Zero-trust, zero-knowledge

Gegevens worden versleuteld en ontcijferd op het apparaat van de gebruiker.

Gereed voor air-gap

Volledig functioneel in losgekoppelde netwerken, zonder externe afhankelijkheden.

Klaar voor naleving

Voldoet aan de vereisten voor gegevensresidentie, hosting en beveiliging voor federale en gereguleerde sectoren.

Gecontroleerde updates

Uw team heeft de controle over elke release en voert updates uit tijdens goedgekeurde wijzigingsvensters.

Zelfgehost toegangsbeheer voor overheidsinstanties

Overheidsinstanties en organisaties in de publieke sector moeten vaak beveiligingstools uitvoeren binnen de infrastructuur die ze zelf bezitten en beheren. Met Self-Managed Keeper kunnen instanties het beheer van geprivilegieerde toegang, het geheimenbeheer, eindpuntprivilegebeheer en het aanmeldingsgegevensbeheer van Keeper implementeren binnen door de instantie zelf beheerde omgevingen, waaronder netwerken zonder internetverbinding, terwijl zij de volledige controle behouden over de hosting, de toegang en de updates.

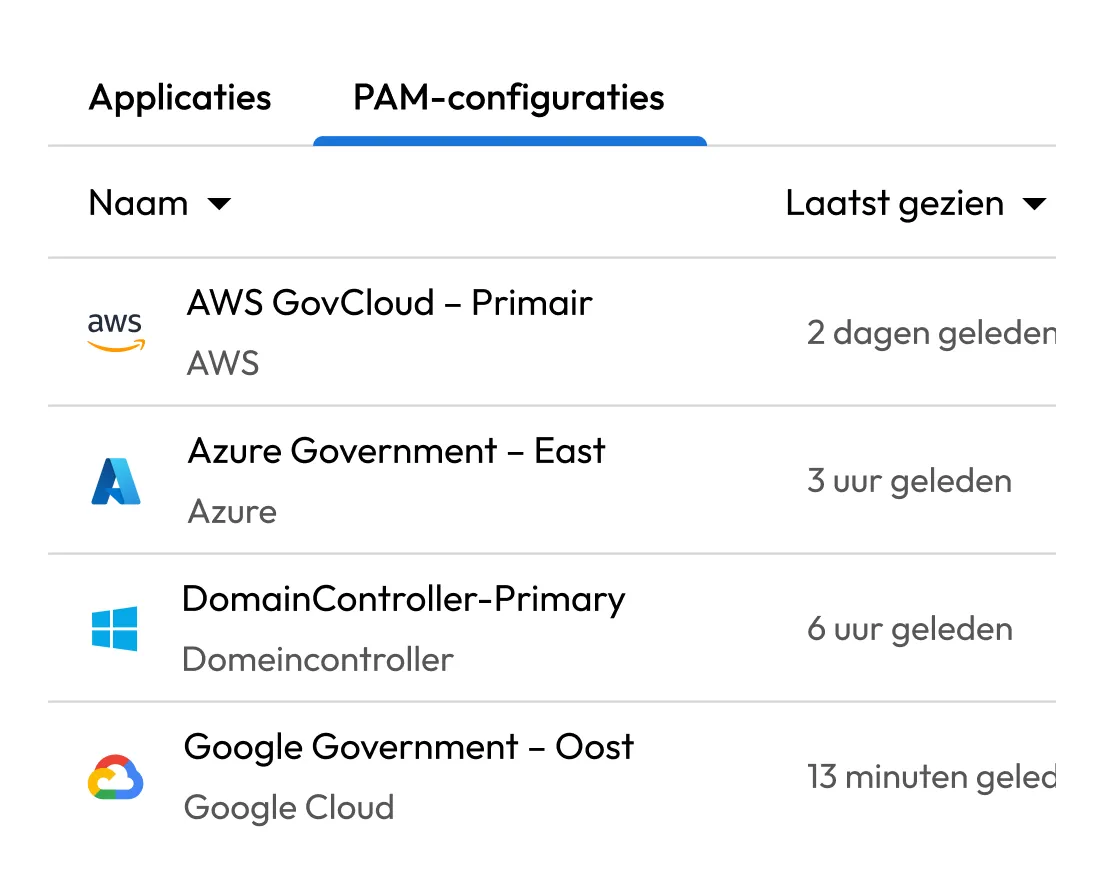
Een Lijst met Keeper PAM-configuraties met bronnen voor AWS GovCloud, Azure Government, Domain Controller en Google Government en de tijdstippen waarop ze voor het laatst zijn gezien.

Breng Keeper naar uw eigen omgeving

Veelgestelde vragen

Wat is Zelfbeheerde Keeper?

Keeper in eigen beheer is een zelfgehoste, containergebaseerde implementatie van het Keeper-platform. Hiermee kunnen organisaties het wachtwoordbeheer, geheimenbeheer en beheer van geprivilegieerde toegang van Keeper volledig binnen hun eigen infrastructuur uitvoeren, waaronder gegevenscenters op locatie, private clouds en air-gapped-netwerken.

Kan Zelfbeheerde Keeper volledig offline functioneren?

Ja, Zelfbeheerde Keeper is een compleet, op zichzelf staand platform dat volledig binnen uw infrastructuur wordt uitgevoerd. Het vereist geen enkele verbinding met de cloudservice van Keeper om te functioneren. Het is ideaal voor air-gapped en niet-verbonden netwerken.

Hoe verhoudt Zelfbeheerde Keeper zich tot Keeper Cloud?

Beide bieden dezelfde kernfuncties van Keeper: aanmeldingsgegevensbeheer, geheimenbeheer, sessiebeheer en databasetoegang. Het verschil zit in de infrastructuur: Zelfbeheerde Keeper draait in uw omgeving; Keeper Cloud draait op door Keeper beheerde infrastructuur.

Kan Zelfbeheerde Keeper draaien in een air-gapped omgeving?

Ja, Zelfbeheerde Keeper is niet afhankelijk van de cloudservice van Keeper en kan daarom functioneren in volledig air-gapped en losgekoppelde netwerken.

Kan ik zowel de cloudversie als de zelfbeheerde versie tegelijkertijd gebruiken?

Ja, veel organisaties implementeren Keeper Cloud voor bedrijfs-IT en Zelfbeheerde Keeper voor OT of afgeschermde netwerken. Elke implementatie functioneert als een onafhankelijke tenant met afzonderlijke gebruikers en gegevens.

Wat zijn de systeemvereisten voor Zelfbeheerde Keeper?

Zelfbeheerde Keeper wordt uitgevoerd als een set Docker-containers op een virtuele Linux-machine met een AMD64-chipset. U kunt het on-premises, in een privécloud of in een geïsoleerd netwerk hosten.

Hoe wordt Zelfbeheerde Keeper gebruikt voor noodtoegang?

Omdat Zelfbeheerde Keeper binnen uw eigen omgeving wordt uitgevoerd, kunnen uw teams toegang blijven houden tot kritieke aanmeldingsgegevens en geprivilegieerde sessies, zelfs als uw internetverbinding of cloudservices niet beschikbaar zijn.

Hoe worden updates afgehandeld?

Zelfbeheerde Keeper wordt niet automatisch bijgewerkt. Het team van Keeper werkt met u samen om alle productupdates te coördineren en uit te rollen, zodat wijzigingen voldoen aan onze beveiligingsrichtlijnen en testprotocollen.

Hoe wordt Zelfbeheerde Keeper gelicentieerd?

Zelfbeheerde Keeper volgt hetzelfde licentiemodel als het cloudplatform van Keeper. Elke zelfbeheerde implementatie wordt gelicentieerd als een eigen tenant. Vraag een demo aan om uw omgeving met ons team te bespreken.

Is Zelfbeheerde Keeper nog steeds zero-knowledge?

Ja, net als elk Keeper-product is Zelfbeheerde Keeper gebouwd op de zero-trust- en zero-knowledge architectuur van Keeper. Gegevens worden versleuteld en ontcijferd op het apparaat van de gebruiker, zodat Keeper nooit toegang heeft tot uw aanmeldingsgegevens of gegevens, of u nu gebruikmaakt van het cloudplatform van Keeper of het zelf host.

Hoe ga ik aan de slag met Zelfbeheerde Keeper?

Vraag een demo aan om Zelfbeheerde Keeper in de praktijk te bekijken en met ons team te spreken over uw implementatievereisten.

Toestemming cookies intrekkenWe waarderen uw privacy

We gebruiken cookies op onze site om u de beste surfervaring te bieden, gepersonaliseerde advertenties over onze producten en inhoud aan te bieden en websiteverkeer te analyseren. Raadpleeg ons Privacybeleid voor meer informatie.

Meld u aan voor een gratis proefabonnement

Nu kopen