

Akeyless
نهج المنصة
®KeeperPAM هي منصة لإدارة الوصول المميز مصممة للعمل سحابيًا، وتوحد إدارة كلمات مرور المؤسسات وإدارة الأسرار وإدارة الجلسات المميزة وإدارة امتيازات نقاط النهاية في واجهة واحدة. وهي منصة موحدة لأمن الهويات تتحكم في الوصول للمستخدمين والأجهزة والهويات غير البشرية ووكلاء الذكاء الاصطناعي من خزانة Keeper نفسها، وتضيف اكتشافًا للتهديدات مدعومًا بالذكاء الاصطناعي في الوقت الفعلي عبر كل جلسة مميزة. تم إدراج Keeper في تقرير ™Gartner® Magic Quadrant لعام 2025 الخاص بإدارة الوصول المميز.
استنادًا إلى الوثائق المتاحة للعامة، تُعد Akeyless منصة لأمن الهويات تتمحور أساسًا حول هويات الأجهزة وإدارة الأسرار. وتوحد إدارة الأسرار وإدارة دورة حياة الشهادات وإدارة المفاتيح والوصول الآمن عن بُعد ضمن مستوى تحكم واحد، مع تركيز قوي على DevOps والبنية التحتية متعددة السحابات وهويات وكلاء الذكاء الاصطناعي.
البنية والتشفير
تستخدم Keeper بنية قائمة على انعدام المعرفة وانعدام الثقة. تتم جميع عمليات التشفير وفك التشفير على جانب العميل باستخدام AES-256 مع PBKDF2 وتشفير المنحنيات الإهليلجية (ECC). ولا تخزن خوادم Keeper سوى النصوص المشفرة.
تخزن Keeper الأسرار المشفرة في سحابتها، ويتم تنظيم الوصول إليها من خلال Keeper Gateway خفيف الوزن، الذي لا يتطلب سوى اتصال صادر عبر المنفذ 443.
كما طرحت Keeper تشفيرًا مقاومًا للحوسبة الكمية كطبقة تشفير إضافية.
تستخدم Akeyless بنية من دون خزنة مبنية على تقنية تشفير الأجزاء الموزعة (DFC) الحاصلة على براءة اختراع. وبدلاً من تخزين مفتاح تشفير كامل، تقسّم تقنية DFC مادة المفتاح إلى أجزاء موزعة عبر مناطق ومزودين مختلفين؛ ولا يتم تجميع المفتاح الكامل مطلقًا.
وباستخدام جزء اختياري يحتفظ به العميل، لا تستطيع Akeyless فك تشفير أسرار العميل، ما يحقق نموذجًا قائمًا على انعدام المعرفة. كما توفر Akeyless تشفيرًا هجينًا لما بعد الحوسبة الكمية.
إدارة الأسرار لعمليات التطوير والتشغيل DevOps
Keeper Secrets Manager هو حل قائم بالكامل على السحابة ويعتمد على انعدام المعرفة لتأمين أسرار البنية التحتية، بما في ذلك مفاتيح API وكلمات مرور قواعد البيانات والشهادات ومفاتيح الوصول. ويدعم الأسرار الثابتة والديناميكية، والتدوير التلقائي لكلمات المرور، وعمليات التكامل الأصلية مع GitHub Actions وGitLab وJenkins وKubernetes وTerraform وAnsible وDocker عبر Commander CLI وحزم SDK للمطورين.
يعمل Keeper Universal Secrets Sync على توزيع الأسرار التي تم تدويرها تلقائيًا على AWS Secrets Manager وAzure Key Vault وGoogle Cloud Secret Manager للقضاء على انحراف بيانات الاعتماد.
تدعم Akeyless الأسرار الثابتة والديناميكية والمؤقتة، مع التدوير التلقائي والوصول في الوقت المناسب (JIT) وإدراج الأسرار في مسارات التكامل المستمر/التوصيل المستمر (CI/CD) وبيئات التطوير المتكاملة (IDEs). يتيح كل من Universal Secrets Connector وMulti-Vault Governance ("إحضار خزانتك الخاصة") للفرق إدارة مخازن الأسرار الخارجية، مثل HashiCorp Vault وAWS Secrets Manager وAzure Key Vault، من مستوى تحكم واحد من دون ترحيل الأسرار الأساسية.
الأسرار الديناميكية وانعدام الامتيازات الدائمة
يدعم KeeperPAM التزويد الديناميكي والمؤقت لبيانات الاعتماد والوصول في الوقت المناسب (JIT). يمكن منح المستخدمين بيانات اعتماد مؤقتة مع تدوير تلقائي بعد انتهاء الجلسة، أو الوصول إلى الموارد من خلال قوالب اتصال دون رؤية بيانات الاعتماد مطلقًا، أو استخدام التزويد المؤقت للحسابات مع ترقية ديناميكية للأدوار.
يتم تقليل الامتيازات الدائمة من خلال الوصول المحدد بمدة زمنية والتدوير التلقائي بعد إلغاء الوصول.
تنشئ Akeyless بيانات اعتماد ديناميكية وفي الوقت المناسب لا توجد إلا طوال مدة الجلسة ولا يتم تخزينها مطلقًا. تُجري الأجهزة وأحمال العمل المصادقة باستخدام هوياتها السحابية الأصلية (مثل أدوار AWS IAM والهويات المُدارة في Azure وحسابات خدمة GCP)، ما يتيح الوصول من دون أسرار.
إدارة الجلسات المميزة وتسجيلها
يوفر KeeperPAM إدارة كاملة للجلسات المميزة، مع تسجيل آمن للجلسات من طرف إلى طرف لجلسات SSH وRDP وVNC وقواعد البيانات والمتصفحات عن بُعد. يتم تشفير التسجيلات وفك تشفيرها محليًا باستخدام مفاتيح فريدة لكل جلسة.
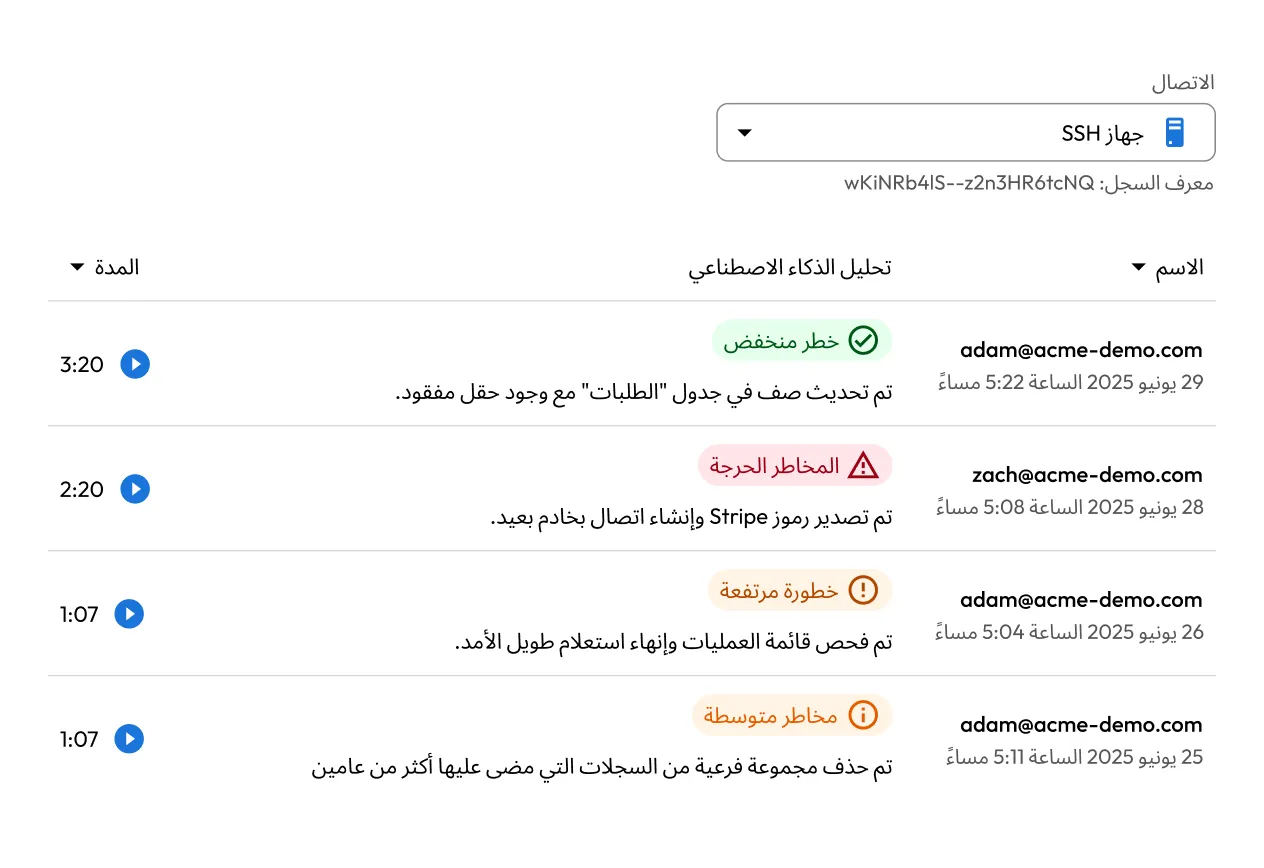
تضيف ®KeeperAI اكتشافًا للتهديدات مدعومًا بالذكاء الاصطناعي في الوقت الفعلي، يحلل نشاط الجلسات ويصنف مستوى المخاطر ويمكنه إنهاء الجلسة تلقائيًا عند اكتشاف نشاط مشبوه.
توفر Akeyless ميزة الوصول الآمن عن بُعد التي تتيح الوصول إلى البنية التحتية من دون كلمات مرور وفي الوقت المناسب (JIT)، إلى جانب تسجيل نشاط الجلسات. ويركز هذا الحل على الوصول إلى البنية التحتية من دون بيانات اعتماد بدلاً من تسجيل الجلسات وإعادة تشغيلها بشكل كامل عبر جميع البروتوكولات، ما قد يجعل عملية التدقيق أكثر صعوبة.
الذكاء الاصطناعي واكتشاف التهديدات
توفر KeeperAI اكتشافًا للتهديدات أصليًا في الذكاء الاصطناعي وفي الوقت الفعلي عبر كل جلسة مميزة، وتصنف إجراءات المستخدمين حسب مستوى المخاطر، وتنهي الجلسات تلقائيًا عند اكتشاف نشاط عالي الخطورة. تتم جميع عمليات المعالجة داخل بيئة العميل، وتتوافق KeeperAI مع أي مزود لنماذج اللغة الكبيرة (LLM) المتوافقة مع OpenAI.
كما يدير KeeperPAM الوصول إلى الهويات غير البشرية (NHIs)، ويمكّن المؤسسات من تأمين وكلاء الذكاء الاصطناعي من خلال مستوى التحكم الموحد الخاص به. يحصل المسؤولون على رؤية كاملة لعدد وكلاء الذكاء الاصطناعي في بيئتهم وعدد أحمال العمل التي ينفذها كل وكيل.
تؤمّن Akeyless AI Agent Identity Security وكلاء الذكاء الاصطناعي المستقلين من خلال الوصول من دون أسرار، بينما توفر Akeyless Jarvis/AI Insights معلومات عن الهويات باستخدام اللغة الطبيعية.
يركز نهج Akeyless في مجال الذكاء الاصطناعي على تأمين هويات الأجهزة والوكلاء وحوكمتها، بدلاً من اكتشاف تهديدات الجلسات في الوقت الفعلي والاستجابة التلقائية لها.
إدارة الشهادات والمفاتيح
تركز Keeper على الأسرار وكلمات المرور والوصول المميز. يمكن تخزين الشهادات وإدارتها كأسرار ضمن Keeper Secrets Manager، كما تتكامل Keeper مع أنظمة KMS وPKI الخارجية.
تعمل Akeyless على أتمتة إصدار الشهادات وتجديدها وعمليات PKI، وتوفر التشفير كخدمة، والترميز، وKMS متعدد السحابات مع التكامل مع HSM.
إدارة كلمات المرور البشرية
تُعد إدارة كلمات المرور من الإمكانات الأساسية في Keeper. إلى جانب تخزين كلمات المرور ومفاتيح المرور ورموز TOTP والملفات الآمنة والسجلات المخصصة باستخدام تشفير قائم على انعدام المعرفة، توفر Keeper مشاركة آمنة لكلمات المرور، وضوابط دقيقة للتحكم في الوصول المستند إلى الأدوار (RBAC)، وسياسات الإنفاذ، ومشاركة السجلات والمجلدات المشفرة، والتكامل مع تسجيل الدخول الأحادي (SSO) باستخدام أي مزود هوية يدعم SAML 2.0، والتزويد عبر SCIM وActive Directory، ومراقبة الويب المظلم من خلال ®BreachWatch، ولوحة معلومات إدارة المخاطر التي تتضمن تقارير الامتثال والتدقيق.
تتضمن Akeyless إدارة كلمات مرور المؤسسات، التي توفر إنشاء كلمات المرور وتخزينها ومشاركتها والتعبئة التلقائية في المتصفح للأفراد والفرق.
نموذج النشر
KeeperPAM مصممة للعمل أصليًا بنموذج البرمجيات كخدمة (SaaS) وقائمة بالكامل على السحابة، مع استضافة خدمات الواجهة الخلفية في AWS، ومن دون حاجة العميل إلى تزويد أي بنية تحتية أو توسيع نطاقها أو صيانتها. ولا ينشر العملاء سوى Keeper Gateway خفيف الوزن، الذي يتطلب اتصالاً صادرًا عبر المنفذ 443، ما يجعل عملية النشر سريعة.
Akeyless مصممة للعمل أصليًا بنموذج البرمجيات كخدمة (SaaS)، مع بوابة عديمة الحالة يتم نشرها في بيئة العميل ولا تتواصل إلا عبر اتصالات صادرة. ويعني نموذجها من دون خزنة عدم وجود مجموعات خزائن يلزم تزويدها أو توسيع نطاقها أو نسخها، ما يبسط عمليات النشر متعددة المناطق. تدعم Akeyless البيئات الهجينة والمحلية، ولا تتوفر كمصدر مفتوح للفرق التي تتطلب الاستضافة الذاتية الكاملة أو شفافية التعليمات البرمجية.
شهادات الامتثال
تحمل Keeper شهادات SOC 2 Type II وISO 27001/27017/27018 وFedRAMP High Certification، وتصريح GovRAMP High، وامتثال HIPAA وGDPR وPCI DSS وFIPS 140-3 وITAR. وتجعل شهادة FedRAMP High التي حصلت عليها Keeper منها أحد أقوى الخيارات للمؤسسات الفيدرالية والمؤسسات المرتبطة بقطاع الدفاع.
تحمل Akeyless شهادات SOC 2 Type II وISO 27001/27701 وPCI DSS وHIPAA وDORA وFIPS 140-2. لا تحمل Akeyless حاليًا شهادة FedRAMP أو تصريح GovRAMP، وهو أمر قد يكون مهمًا للجهات الحكومية الأمريكية والبيئات الخاضعة للتنظيم.


