إدارة الوصول المميز ذاتية الاستضافة للشبكات الفيدرالية وشبكات التكنولوجيا التشغيلية (OT)

Self-Managed Keeper (SMK) هي منصة لأمن الهوية محلية ومعزولة عن الإنترنت، مصممة لبيئات التكنولوجيا التشغيلية (OT) وتكنولوجيا المعلومات (IT) والدفاع المعزولة. أمِّن البنية التحتية الحيوية، وأدر الوصول المميز، واستوفِ متطلبات الامتثال التنظيمي الصارمة.
متى تكون إدارة الوصول المميز (PAM) ذاتية الاستضافة ضرورية

عندما تحتاج المؤسسة إلى إدارة وصول مميز قائمة على انعدام الثقة داخل محيطات التكنولوجيا التشغيلية (OT)، مع تأمين الأصول الحيوية ومنع التوقف وضمان الامتثال بالكامل من دون اتصال بالإنترنت ومن دون الاعتماد على الخدمات السحابية.

التكنولوجيا التشغيلية (OT)

أمِّن الوصول المميز إلى أنظمة التحكم الصناعية وشبكات المنشآت والبنية التحتية الميدانية من دون تمرير بيانات الاعتماد عبر خدمة خارجية.

الطاقة والغاز الطبيعي

أمِّن الوصول المميز إلى المسارات وأنظمة الإنتاج من خلال إدارة الجلسات التي تظل قيد التشغيل حتى عند انقطاع الاتصال بالإنترنت.

الطاقة والمرافق

طبِّق مبدأ الحد الأدنى من الامتيازات عبر شبكات التوليد والنقل والتوزيع مع الحفاظ على حدود بياناتك الخاصة.

الوكالات الفيدرالية والقطاع العام

استوفِ متطلبات سيادة البيانات والاستضافة الصارمة من خلال نشر Keeper داخل بنية تحتية تتحكم فيها الوكالة.

الشبكات المعزولة عن الإنترنت

شغِّل إدارة الوصول المميز (PAM) في بيئات معزولة بالكامل من دون أي اعتماد على جهات خارجية.

كيفية عمل Self-Managed Keeper

عمل Self-Managed Keeper في صورة حاويات داخل بيئتك. يساعدك فريق تنفيذ Keeper في عمليات النشر والتحديثات.

  1. النشر ضمن البنية التحتية الخاصة بك

    ثبّت SMK على جهاز افتراضي قائم على Linux ‏64 بت باستخدام Docker، بما يتوافق مع البيئات المحلية أو السحابة الخاصة أو البيئات المعزولة عن الإنترنت.

  2. التحكم في نقطة الوصول

    يتصل المستخدمون والتطبيقات لديك بعنوان داخلي تديره أنت، وليس بخدمة خارجية. توجد جميع البيانات المشفرة داخل الجهاز الافتراضي والحاويات.

  3. تحديثات منسقة بتوجيه من Keeper

    ينسق فريق التنفيذ لدى Keeper جميع تحديثات المنتج، بما يضمن الأمان والاستقرار في كل عملية نشر. تتوافق التغييرات مع إرشادات Keeper الأمنية وبروتوكولات الاختبار الخاصة بها.

  4. تشغيل منصة أمان الهوية الكاملة

    تعتمد SMK على البنية الأساسية والإمكانات الوظيفية لـ Keeper، مع توفير الخزانة نفسها وميزات إدارة الوصول المميز ووحدة تحكم المسؤول المتوفرة في الإصدار المستضاف سحابيًا.

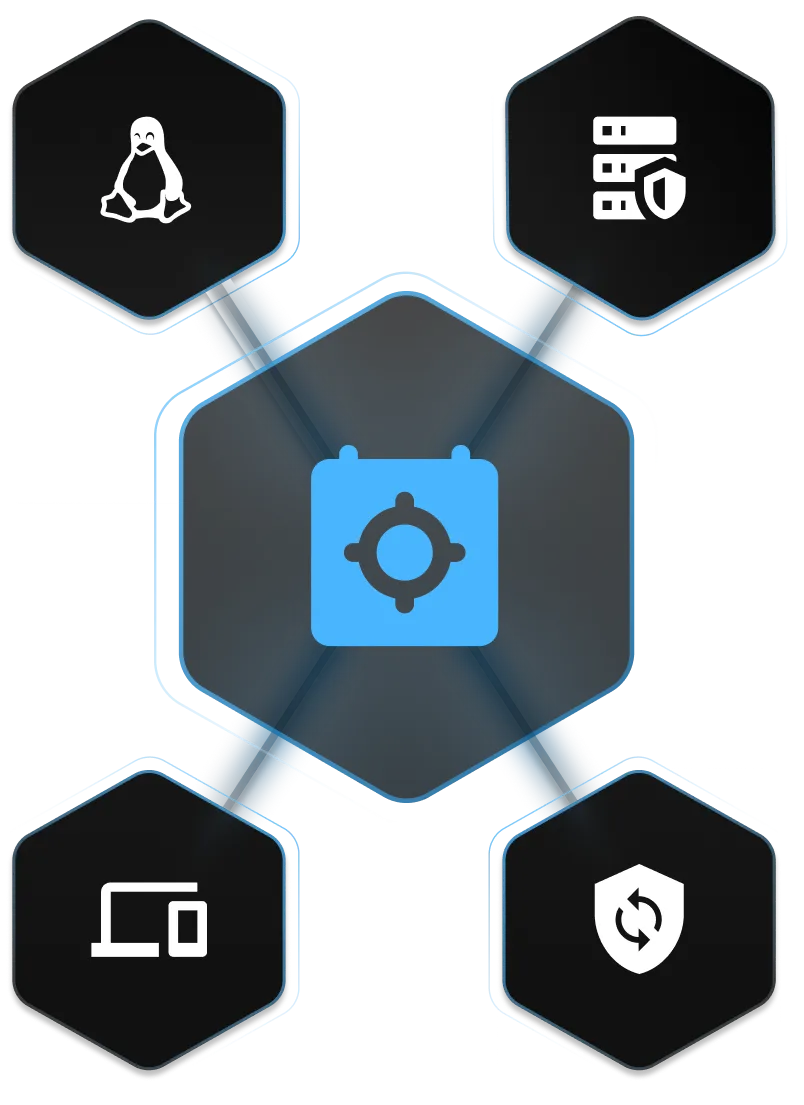
رسم توضيحي لأمان Keeper يُظهر رموز Linux والخادم والجهاز والتدوير متصلة بخزانة مركزية.

إمكانات PAM الأساسية، مستضافة ذاتيًا بالكامل

تتضمن Self-Managed Keeper جميع إمكانات إدارة بيانات الاعتماد والوصول المميز التي تحتاج إليها مؤسستك.

إدارة كلمات المرور وبيانات الاعتماد

خزِّن بيانات الاعتماد وشاركها وتحكم في الوصول إليها في خزانة Keeper، باستخدام أذونات قائمة على الأدوار وعناصر تحكم دقيقة للمشاركة.

إدارة الأسرار

أزل بيانات الاعتماد المضمنة مباشرةً في البرامج النصية والتطبيقات والبنية التحتية باستخدام Keeper Secrets Manager.

إدارة جلسات متميزة

ابدأ جلسات وصول مميز آمنة إلى الأنظمة الحيوية عبر بوابة KeeperPAM، من دون كشف بيانات الاعتماد لجهاز المستخدم النهائي.

الوصول الآمن إلى قواعد البيانات باستخدام KeeperDB

اتصل بقواعد بيانات المؤسسات من خلال KeeperDB، باستخدام بيانات اعتماد تُدار عبر الخزانة وجلسات وصول مميز خاضعة للحوكمة.

الإدارة المركزية

طبِّق السياسات وأدر المستخدمين وراجع النشاط من وحدة تحكم المسؤول في Keeper.

واجهات برمجة التطبيقات وعمليات التكامل

ادمج Self-Managed Keeper مع أدواتك الداخلية وسير العمل لديك من خلال واجهات برمجة التطبيقات الخاصة بـ Keeper.

الوصول في حالات الطوارئ عند انقطاع الإنترنت

ماذا يحدث إذا تعطلت بيئتك السحابية أو انقطع اتصالك بالإنترنت؟ تعمل Self-Managed Keeper بشكل مستقل داخل بيئتك الخاصة، ولذلك تظل فرقك قادرة على الوصول إلى بيانات الاعتماد الحيوية وجلسات الوصول المميز أثناء حالات التعطل وعزل الشبكة واضطرابات الاتصال.

بالنسبة إلى المؤسسات التي تدير بنية تحتية حيوية، تمثل هذه الاستمرارية الفارق بين احتواء الحادث والتوقف المطول عن العمل.

تشغيل Self-Managed Keeper بشكل مستقل عن سحابة Keeper

يمكن للمؤسسات استخدام منصة Keeper السحابية لتكنولوجيا المعلومات المؤسسية، وSelf-Managed Keeper لشبكات التكنولوجيا التشغيلية (OT) أو الشبكات المقيدة لديها. تعمل كل عملية نشر كمستأجر مستقل ومعزول بالكامل.

رسم توضيحي للتحكم في الوصول في Keeper يُظهر إجراءات محظورة تمر عبر درع على شكل مفتاح وصولاً إلى قفل.

لماذا تختار المؤسسات Self-Managed Keeper

المرونة الحقيقية

يستمر الوصول المميز حتى في حال عدم توفر السحابة أو الإنترنت.

سيادة البيانات

تظل جميع البيانات داخل بنيتك التحتية وتحت سيطرتك.

انعدام الثقة، وانعدام المعرفة

تُشفّر البيانات وتُفك تشفيرها على جهاز المستخدم.

جاهز للعمل في بيئات معزولة عن الإنترنت

يعمل بكامل وظائفه في الشبكات غير المتصلة من دون أي اعتماد على جهات خارجية.

جاهز للامتثال

يستوفي متطلبات إقامة البيانات والاستضافة والأمان للقطاعات الفيدرالية والخاضعة للتنظيم.

تحديثات خاضعة للتحكم

يتحكم فريقك في كل إصدار ويطبق التحديثات خلال نوافذ التغيير المعتمدة.

إدارة الوصول ذاتية الاستضافة للوكالات الحكومية

غالبًا ما تحتاج الوكالات الحكومية ومؤسسات القطاع العام إلى تشغيل أدوات الأمان داخل بنية تحتية تمتلكها وتديرها. تتيح Self-Managed Keeper للوكالات نشر إمكانات Keeper لإدارة الوصول المميز وإدارة الأسرار وإدارة امتيازات نقاط النهاية وإدارة بيانات الاعتماد داخل البيئات التي تتحكم فيها الوكالة، بما في ذلك الشبكات غير المتصلة، مع الاحتفاظ بالتحكم الكامل في الاستضافة والوصول والتحديثات.

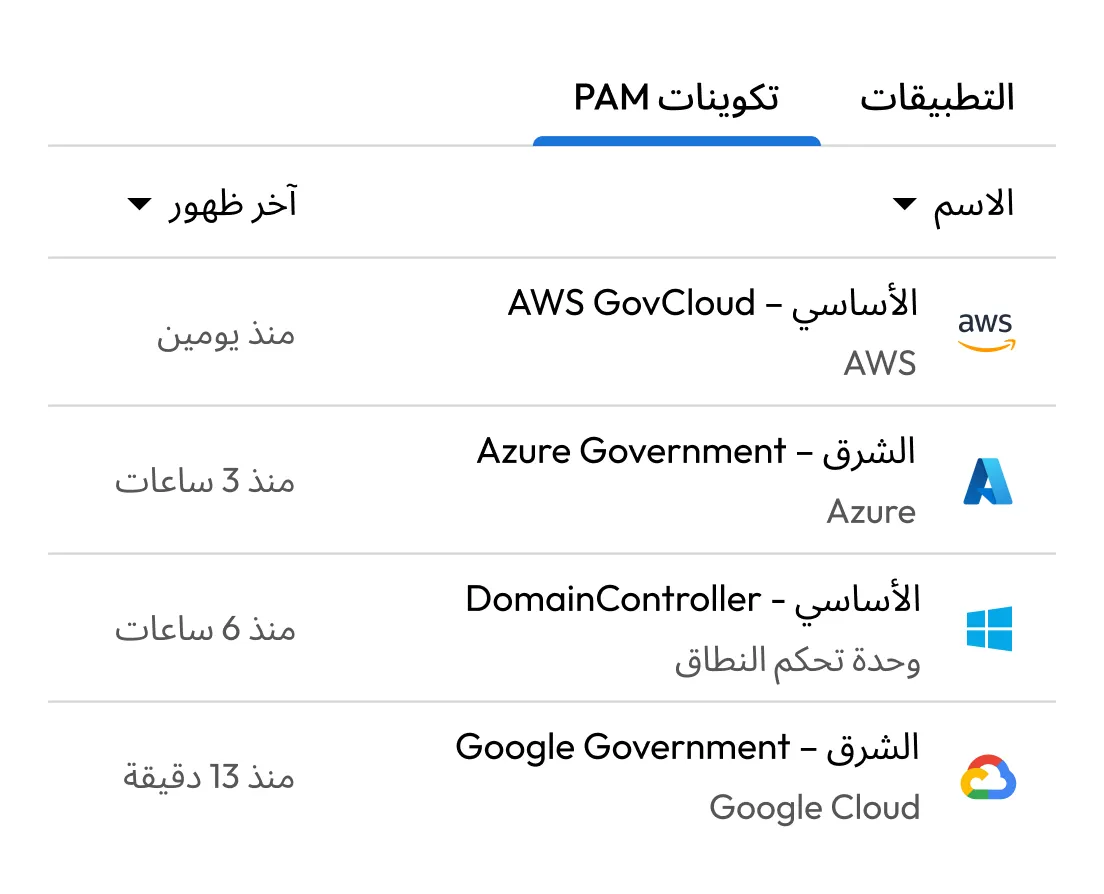
قائمة تكوينات Keeper PAM التي تعرض موارد AWS GovCloud وAzure Government ووحدة تحكم المجال وGoogle Government، إلى جانب أوقات آخر ظهور لها.

استخدم Keeper داخل بيئتك الخاصة

الأسئلة الشائعة

ما هو Self-Managed Keeper؟

Self-Managed Keeper هي عملية نشر من منصة Keeper مستضافة ذاتيًا وقائمة على الحاويات. تتيح للمؤسسات تشغيل إمكانات Keeper لإدارة كلمات المرور وإدارة الأسرار وإدارة الوصول المميز بالكامل داخل بنيتها التحتية الخاصة، بما في ذلك مراكز البيانات المحلية والسحابات الخاصة والشبكات المعزولة عن الإنترنت.

هل يمكن لـ Self-Managed Keeper العمل من دون اتصال بالإنترنت بالكامل؟

نعم، Self-Managed Keeper منصة متكاملة ومستقلة ذاتيًا تعمل بالكامل داخل بنيتك التحتية. لا يتطلب أي اتصال بخدمة Keeper السحابية للعمل. وهو مثالي للشبكات المعزولة عن الإنترنت وغير المتصلة.

كيف تقارن Self-Managed Keeper بـ Keeper Cloud؟

يوفر كلاهما إمكانات Keeper الأساسية نفسها: إدارة بيانات الاعتماد وإدارة الأسرار وإدارة الجلسات والوصول إلى قواعد البيانات. يكمن الاختلاف في البنية التحتية: تعمل Self-Managed Keeper في بيئتك، بينما تعمل Keeper Cloud على بنية تحتية تديرها Keeper.

هل يمكن لـ Self-Managed Keeper العمل في بيئة معزولة عن الإنترنت؟

نعم، لا تعتمد Self-Managed Keeper على خدمة Keeper السحابية، ولذلك يمكنها العمل في شبكات معزولة عن الإنترنت وغير متصلة بالكامل.

هل يمكنني استخدام الإصدار السحابي والإصدار المُدار ذاتيًا في الوقت نفسه؟

نعم، تنشر العديد من المؤسسات Keeper Cloud لتكنولوجيا المعلومات المؤسسية وSelf-Managed Keeper لشبكات التكنولوجيا التشغيلية (OT) أو الشبكات المقيدة. تعمل كل عملية نشر كمستأجر مستقل، مع مستخدمين وبيانات منفصلة.

ما متطلبات النظام الخاصة بـ Self-Managed Keeper؟

تعمل Self-Managed Keeper كمجموعة من حاويات Docker على جهاز افتراضي يعمل بنظام Linux ومزوّد بشريحة AMD64. يمكنك استضافته محليًا أو في سحابة خاصة أو في شبكة معزولة.

كيف تُستخدم Self-Managed Keeper للوصول في حالات الطوارئ؟

نظرًا إلى أن Self-Managed Keeper يعمل داخل بيئتك الخاصة، يمكن لفرقك مواصلة الوصول إلى بيانات الاعتماد الحيوية وجلسات الوصول المميز حتى في حال عدم توفر اتصالك بالإنترنت أو خدماتك السحابية.

كيف تتم معالجة التحديثات؟

لا يتم تحديث Self-Managed Keeper تلقائيًا. يعمل فريق Keeper معك لتنسيق جميع تحديثات المنتج ونشرها، بما يضمن اتباع التغييرات لإرشاداتنا الأمنية وبروتوكولات الاختبار.

كيف يتم ترخيص Self-Managed Keeper؟

تتبع Self-Managed Keeper نموذج الترخيص نفسه المتبع في منصة Keeper السحابية. يتم ترخيص كل عملية نشر مُدارة ذاتيًا كمستأجر مستقل. اطلب عرضًا توضيحيًا لمناقشة بيئتك مع فريقنا.

هل لا تزال Self-Managed Keeper تعتمد على انعدام المعرفة؟

نعم، مثل جميع منتجات Keeper، تعتمد Self-Managed Keeper على بنية Keeper القائمة على انعدام الثقة وانعدام المعرفة. تُشفّر البيانات وتُفك تشفيرها على جهاز المستخدم، ولذلك لا تتمكن Keeper مطلقًا من الوصول إلى بيانات اعتمادك أو بياناتك، سواء كنت تستخدم منصة Keeper السحابية أو تستضيفها بنفسك.

كيف أبدأ استخدام Self-Managed Keeper؟

اطلب عرضًا توضيحيًا للتعرف على Self-Managed Keeper أثناء العمل ومناقشة متطلبات النشر الخاصة بك مع فريقنا.

سحب موافقة ملفات تعريف الارتباطنحن نقدّر خصوصيتك

نستخدم ملفات تعريف الارتباط في موقعنا لمنحك أفضل تجربة تصفح، وتقديم إعلانات مخصصة لك عن منتجاتنا ومحتوانا، وتحليل حركة زيارة موقع الويب. لمعرفة المزيد، يُرجى الرجوع إلى سياسة الخصوصية الخاصة بنا.

قم بتسجل الاشتراك في نسخة تجريبية مجانية

شراء الآن