إدارة كلمات المرور للمؤسسات

أمِّن بيانات اعتماد المؤسسات باستخدام مدير كلمات المرور من Keeper القائم على انعدام الثقة

يتحقق مدير كلمات المرور للمؤسسات من Keeper من كل طلب وصول، ويحمي بيانات الاعتماد باستخدام التشفير من طرف إلى طرف، ويفرض مبدأ الحد الأدنى من الامتيازات.

أهمية إدارة كلمات المرور للمؤسسات

يستهدف مجرمو الإنترنت بيانات الاعتماد للوصول إلى أنظمة المؤسسات. تُعرِّض كلمات المرور الضعيفة والمعاد استخدامها والمخترقة المؤسسات لخروقات البيانات وهجمات برامج الفدية والاستيلاء الجماعي على الحسابات.

46%

من بيئات المؤسسات التي خضعت للاختبار كان لديها تجزئة كلمة مرور واحدة على الأقل تم اختراقها في عام 2025

22%

من نواقل الهجوم الأولية لخروقات البيانات في عام 2025 كانت مرتبطة بإساءة استخدام بيانات الاعتماد

أمِّن كلمات مرور مؤسستك باستخدام Keeper

توفر منصة Keeper الموحدة لأمن الهوية للمؤسسات الرؤية والتحكم اللازمين لتأمين بيانات الاعتماد، وفرض سياسات الوصول، وحماية البيانات الحساسة عبر جميع المستخدمين والأجهزة والأنظمة. تحظى Keeper بثقة آلاف المؤسسات حول العالم، بدءًا من الشركات الصغيرة والمتوسطة ووصولاً إلى مؤسسات Fortune 500 والوكالات الفيدرالية الأمريكية.

كل ما تحتاج إليه لتأمين بيانات الاعتماد والتحكم فيها وإدارتها على نطاق واسع

بنية قائمة على مبدأ انعدام المعرفة

تعتمد Keeper على بنية قائمة على مبدأ انعدام المعرفة، ما يضمن الخصوصية الكاملة للبيانات من خلال التشفير من طرف إلى طرف. تتم جميع عمليات التشفير وفك التشفير محليًا على جهاز المستخدم، ما يعني أن المستخدم النهائي وحده —وليس حتى Keeper— يمكنه عرض البيانات أو فك تشفيرها.

خزانة آمنة لكل مستخدم

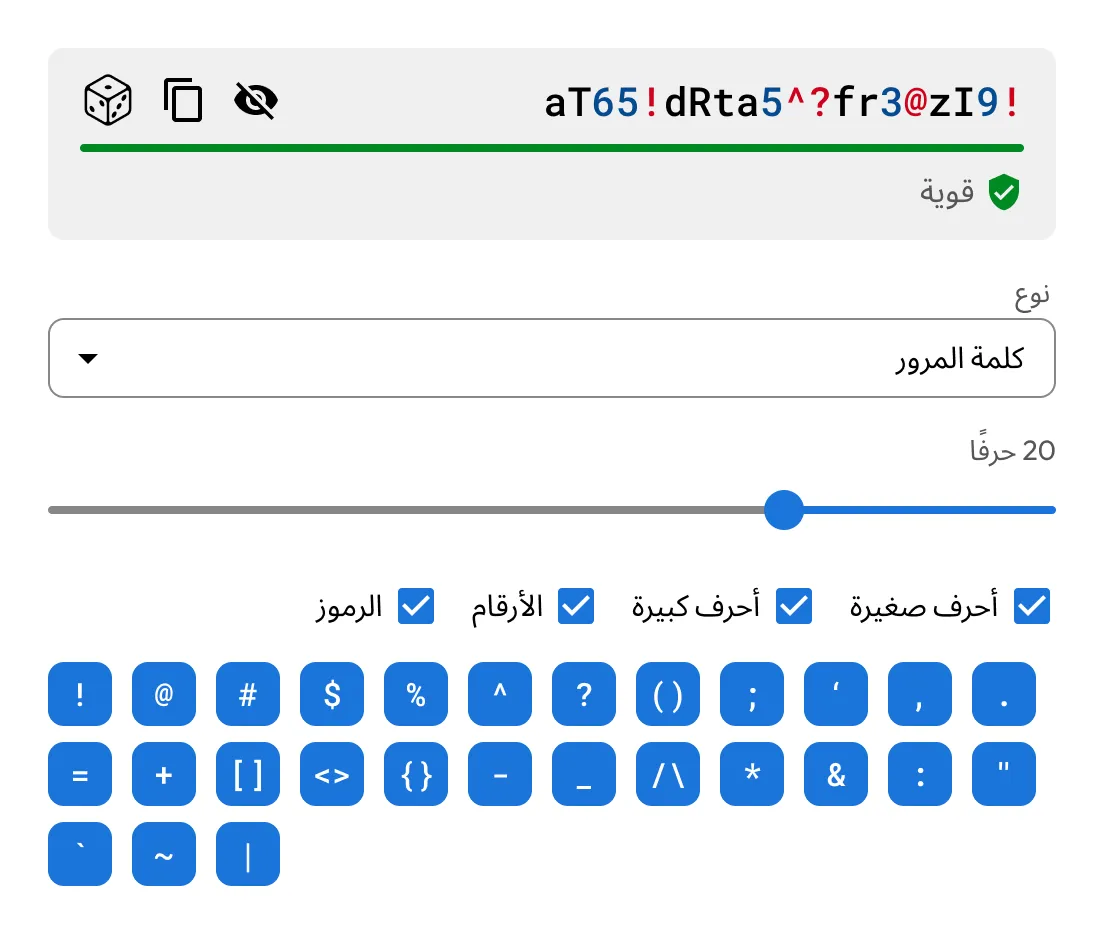
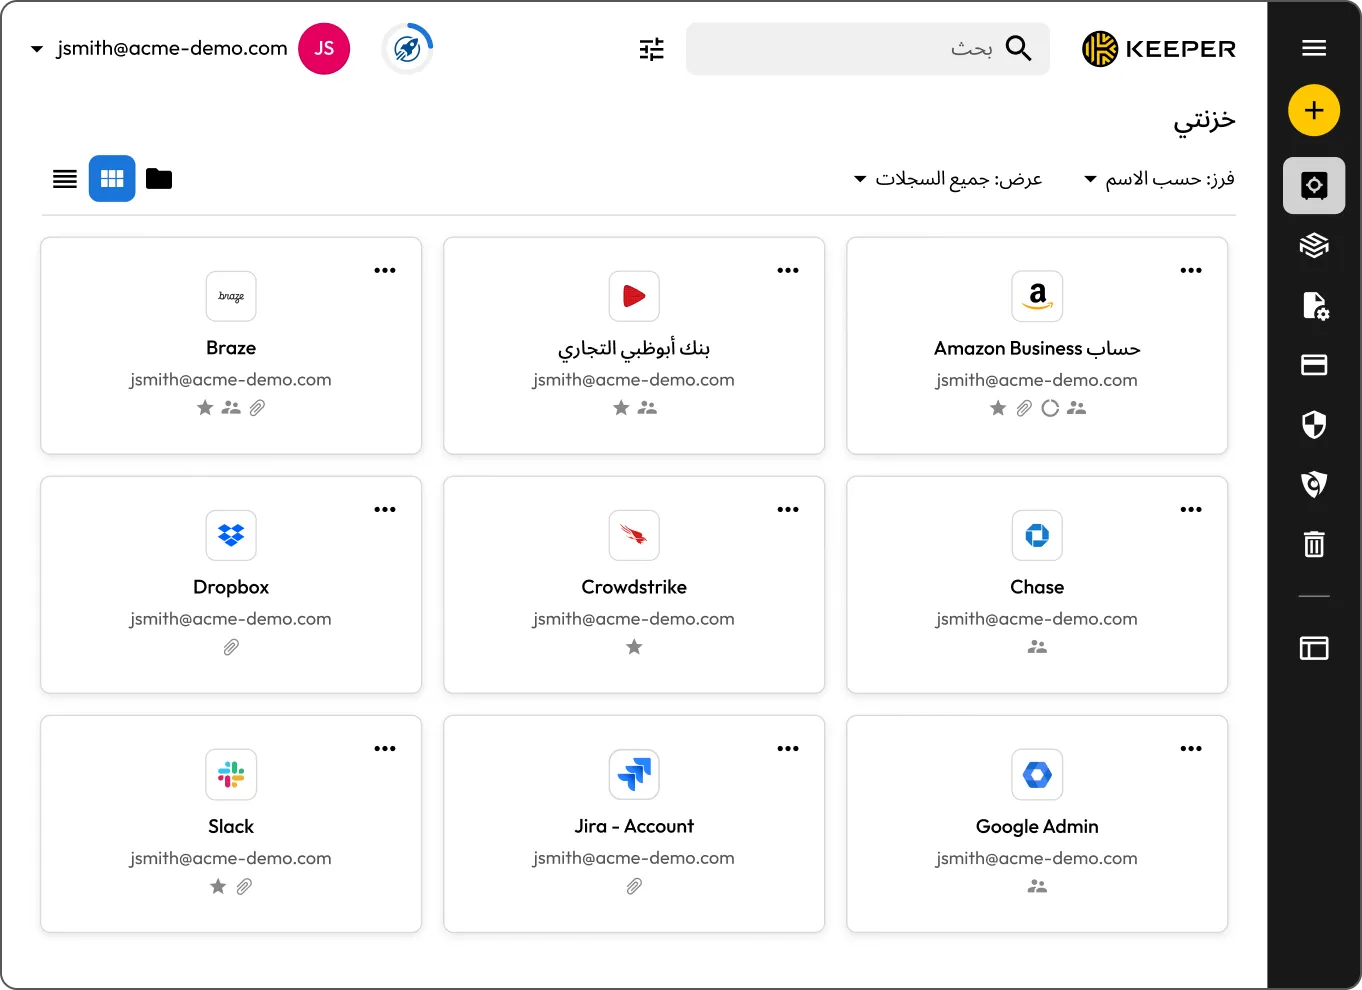
يحصل كل موظف على خزانة خاصة ومشفرة لتخزين كلمات المرور ومفاتيح المرور والأسرار وغيرها من البيانات الحساسة التي يستخدمها البشر والآلات على حد سواء. يعمل مولّد كلمات المرور المدمج في Keeper وميزة الملء التلقائي الآمن معًا لإنشاء كلمات مرور ومفاتيح مرور قوية وفريدة وملئها تلقائيًا، ما يلغي إعادة استخدام كلمات المرور من دون تعقيد تجربة المستخدم.

دعم المصادقة متعددة العوامل (MFA) والمصادقة من دون كلمة مرور

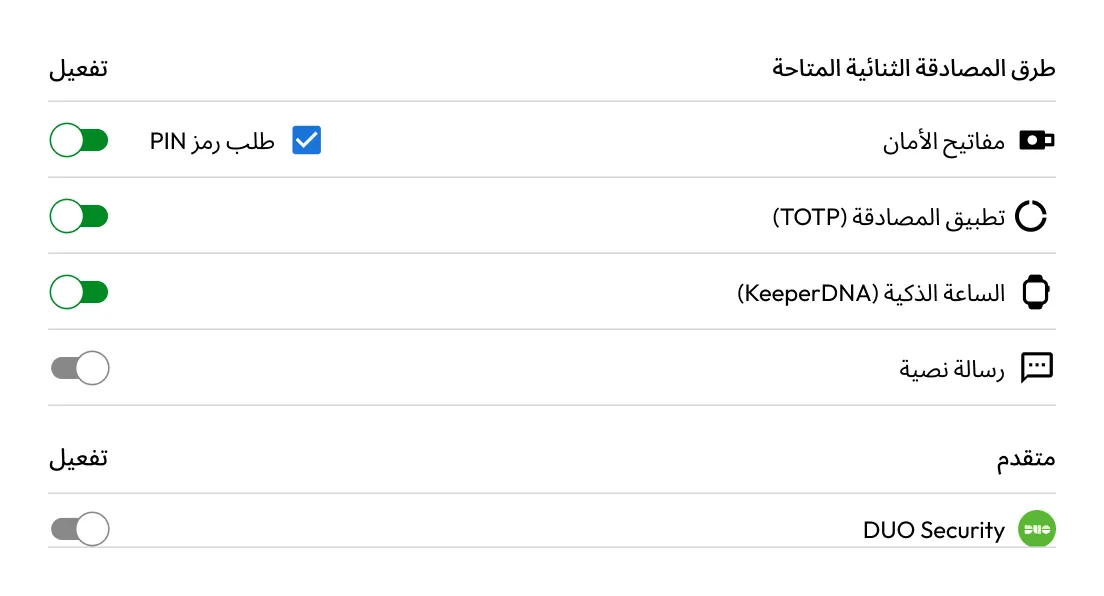
تعزز Keeper أمان الوصول من خلال دعم أساليب متعددة للمصادقة متعددة العوامل (MFA)، بما في ذلك كلمات المرور الصالحة لمرة واحدة والمرتبطة بمؤقت (TOTP) ومفاتيح الأمان المادية وبيانات القياسات الحيوية.

باستخدام Keeper SSO Connect، يمكن للمؤسسات تمكين المصادقة من دون كلمة مرور من خلال مزود الهوية (IdP) الحالي لديها، ما يضمن الوصول الآمن إلى خزانة Keeper. يساعد ذلك على تقليل الاعتماد على كلمات المرور التقليدية، وتعزيز أمان انعدام الثقة عبر جميع المستخدمين والأجهزة.

ضوابط الوصول وفقًا للحد الأدنى من الامتيازات

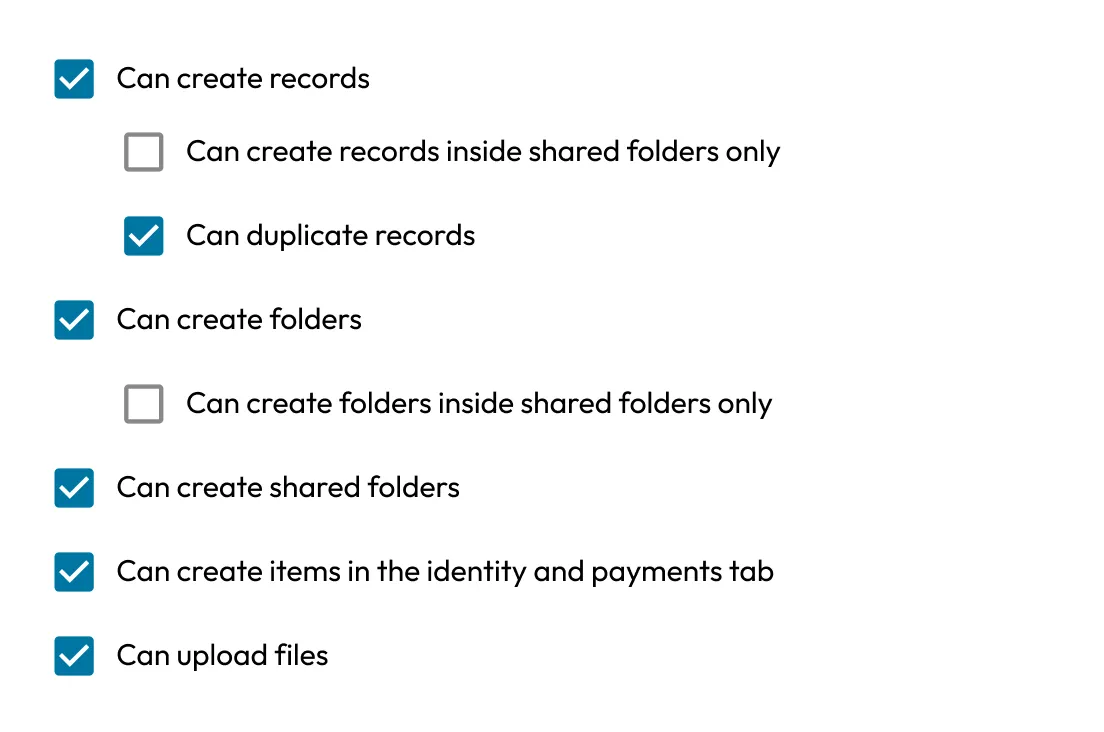
توفر Keeper للمؤسسات ضوابط دقيقة تحدد من يمكنه الوصول إلى ماذا ومتى. من خلال الجمع بين ضوابط التحكم في الوصول المستندة إلى الأدوار (RBAC) وضوابط التحكم في الوصول المستندة إلى السمات (ABAC)، إلى جانب القيود المستندة إلى الوقت والسياق، يمكن للفرق فرض مبدأ الحد الأدنى من الامتيازات من خلال سياسات دقيقة ومدروسة عبر جميع المستخدمين والأنظمة.

مشاركة بيانات الاعتماد بأمان

تتيح Keeper مشاركة كلمات المرور والأسرار بأمان من خلال التشفير من طرف إلى طرف، وضوابط الوصول الدقيقة، والوصول المستند إلى الوقت، ما يسهّل على الموظفين التعاون في البيانات السرية.

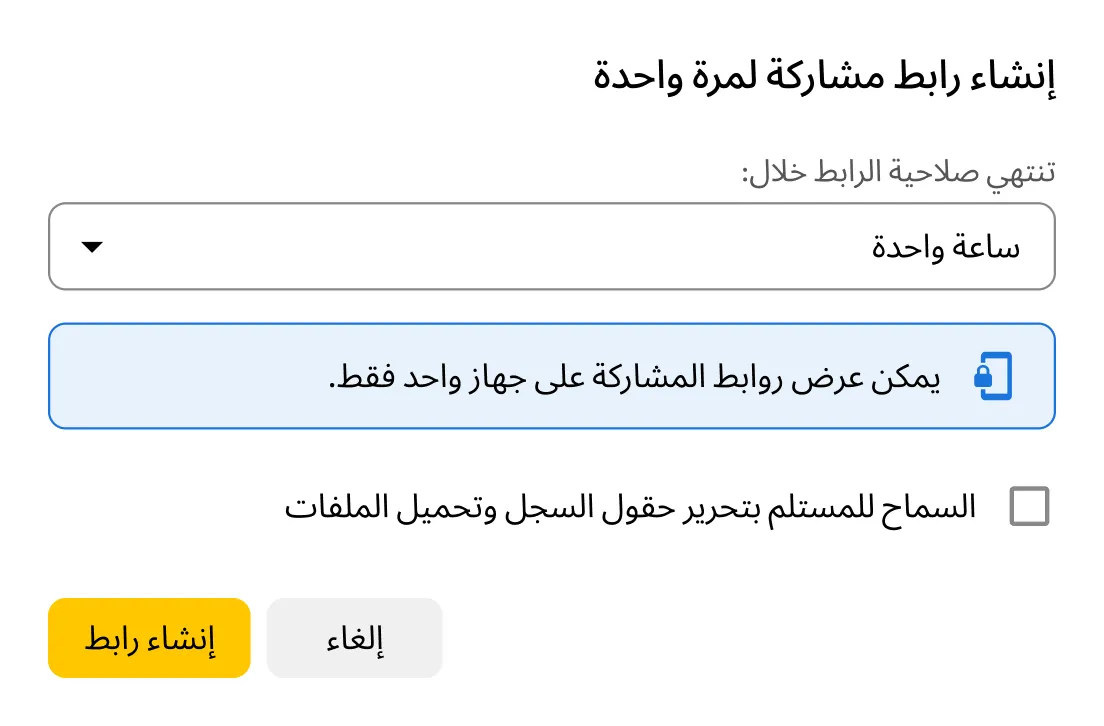
باستخدام ميزة المشاركة لمرة واحدة، يمكن للموظفين تبادل بيانات الاعتماد المؤقتة أو البيانات الخاصة بأمان مع أطراف خارجية عند الاقتضاء وفي حدود سياسات التحكم في الوصول. تُعد ميزة المشاركة لمرة واحدة الطريقة الأكثر أمانًا لإرسال المعلومات السرية إلى شخص أو متعاقد خارجي من دون كشفها عبر البريد الإلكتروني أو الرسائل النصية أو تطبيقات المراسلة.

إعدادات ميزة المشاركة لمرة واحدة (Keeper One-Time Share) من Keeper لمشاركة بيانات الاعتماد بأمان عبر رابط يقتصر استخدامه على جهاز محدد، وتنتهي صلاحيته بعد ساعة واحدة.

تكامل سلس مع بنيتك التحتية ومجموعة التقنيات لديك

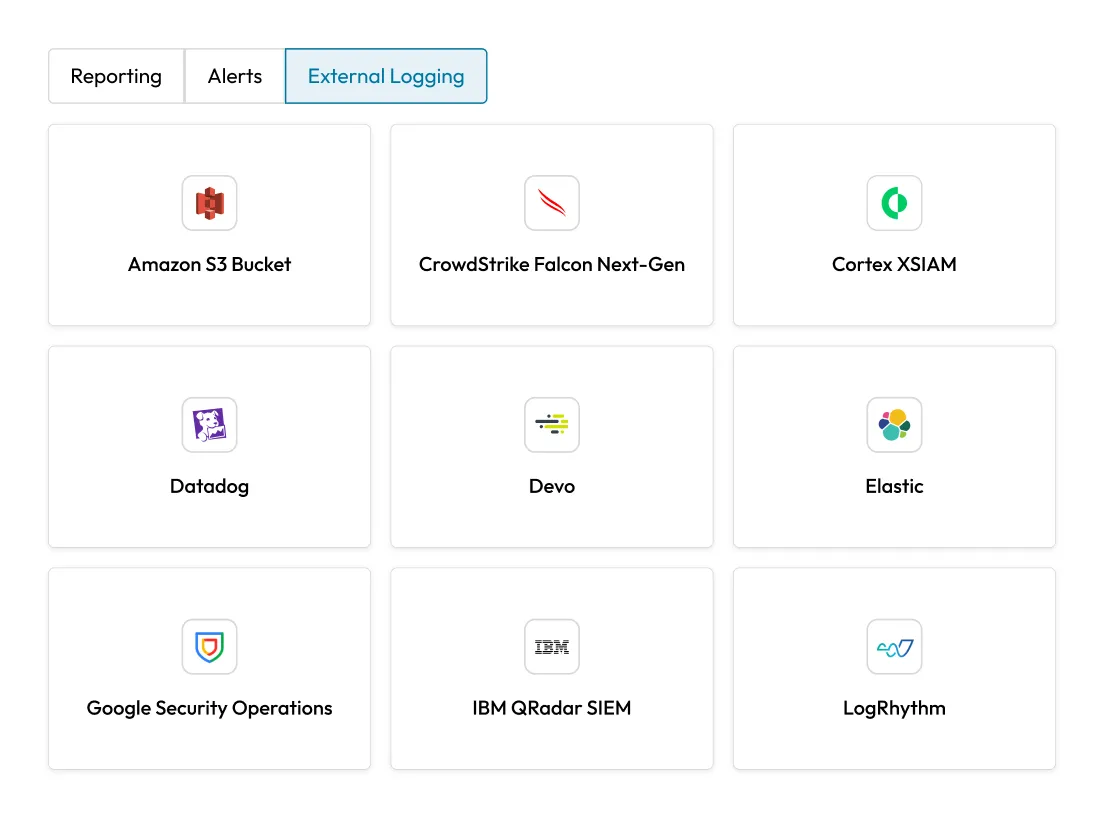
تتكامل Keeper بسلاسة مع بنية الهوية والأمان الحالية لديك، بما في ذلك مزودو الهوية (IdPs) مثل Microsoft Entra ID وOkta وGoogle Workspace؛ وخدمات الدليل مثل Active Directory وLDAP؛ وأدوات إدارة معلومات وأحداث الأمان (SIEM). يتيح ذلك النشر السريع عبر البيئات المحلية والمختلطة ومتعددة السحابات.

مراقبة الويب المظلم باستخدام ®BreachWatch

تراقب BreachWatch الويب المظلم باستمرار، وتفحص بيانات الاعتماد المخزنة مقابل بيانات الاعتماد المعروفة بأنها مخترقة، وتنبه المستخدمين في الوقت الفعلي فور العثور على تطابق. تستخدم BreachWatch بنية مطابقة قائمة على مبدأ انعدام المعرفة. تُجهّل هوية بيانات الاعتماد قبل إجراء أي مقارنة، ولذلك لا يمكن لـ Keeper ولا لأي خدمة خارجية رؤية كلمات المرور الخاصة بك بنص واضح أثناء العملية. يمنح ذلك المؤسسات الرؤية التي تحتاج إليها للاستجابة سريعًا لكشف بيانات الاعتماد والتصدي لعمليات الاستيلاء على الحسابات قبل حدوثها.

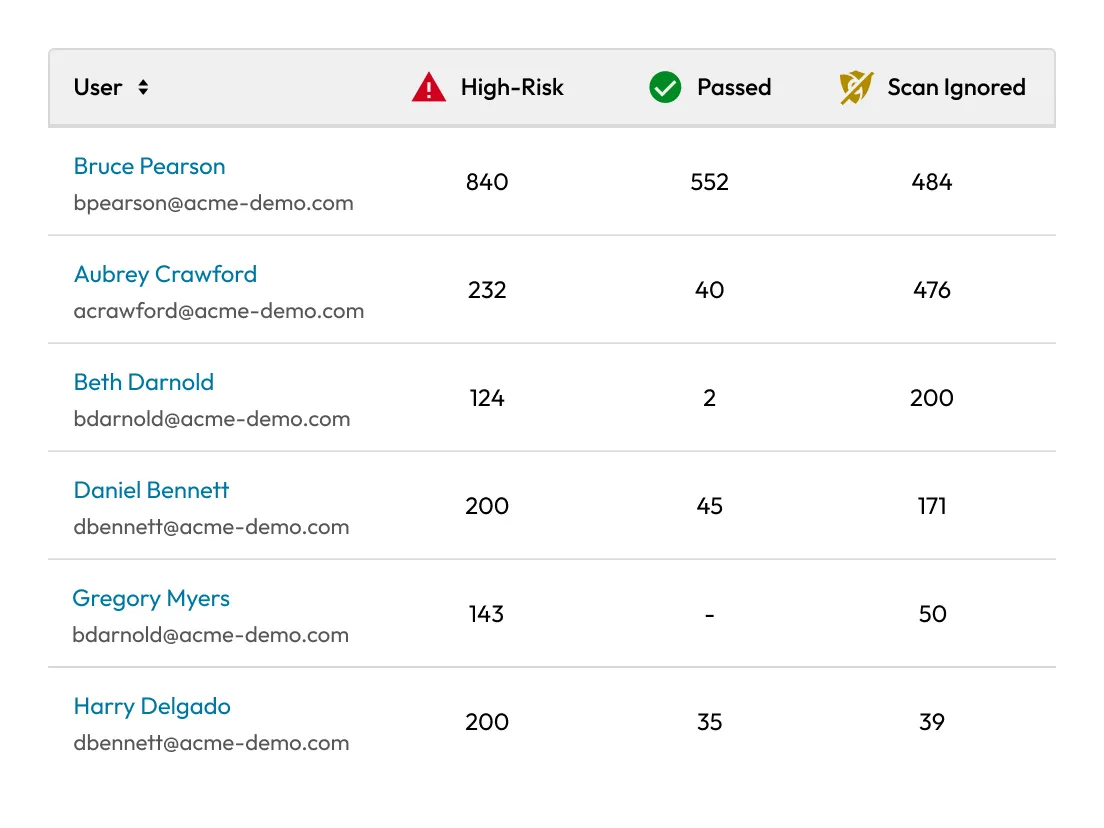
لوحة معلومات Keeper BreachWatch تعرض المستخدمين ذوي نتائج الفحص عالية الخطورة والناجحة والمتجاهلة، ما يساعد المسؤولين على مراقبة التعرض للويب المظلم وتحديد بيانات الاعتماد المخترقة.

إعداد تقارير الامتثال والتدقيق

توفر Keeper للمسؤولين رؤية كاملة لنشاط المستخدمين من خلال سجلات تدقيق مفصلة وتقارير قابلة للتخصيص وتتبع لأكثر من 300 نوع من الأحداث. تدعم Keeper الامتثال لأطر رئيسية مثل SOC 2 وISO 27001، مما يحوّل الاستعداد للتدقيق من عبء إلى عملية بسيطة وقابلة للتكرار.

الأسئلة الشائعة

ما إدارة كلمات المرور للمؤسسات؟

تتيح إدارة كلمات المرور للمؤسسات تخزين بيانات الاعتماد وإدارتها ومشاركتها بأمان بين الموظفين والأقسام والفرق. وتمنح فرق تكنولوجيا المعلومات والأمان القدرة على فرض سياسات قوية لكلمات المرور، والحد من التهديدات القائمة على بيانات الاعتماد، والحصول على رؤية كاملة حول كيفية إدارة الوصول عبر المستخدمين والتطبيقات والأنظمة.

كيف تبسّط Keeper إدارة كلمات المرور للمؤسسات للمستخدمين النهائيين؟

تُبسّط Keeper إدارة كلمات المرور للمؤسسات من خلال تزويد كل مستخدم بخزانته الآمنة والمشفرة الخاصة به، والتي تنشئ بيانات الاعتماد وتخزنها وتملؤها تلقائيًا عبر الأجهزة والتطبيقات. مع Keeper، لم يعد المستخدمون بحاجة إلى الاعتماد على ذاكرتهم أو إعادة استخدام كلمات المرور الضعيفة. تتيح ميزات مثل الملء التلقائي والمشاركة الآمنة والمصادقة من دون كلمة مرور لـ Keeper تبسيط الوصول مع الحفاظ على حماية قوية لبيانات الاعتماد والبيانات.

هل Keeper مجرد مدير كلمات مرور للمؤسسات؟

Keeper هي منصة موحدة لأمن الهوية تتجاوز إدارة كلمات المرور التقليدية بكثير. لا تقتصر Keeper على تخزين كلمات المرور وملئها تلقائيًا، بل تؤمّن الأسرار أيضًا، وتفرض ضوابط دقيقة للتحكم في الوصول، وتوفر قدرات إدارة الوصول المميز (PAM). تتضمن Keeper أيضًا حلولاً أمنية متقدمة مثل عزل المتصفح عن بُعد (RBI)، وإدارة امتيازات نقاط النهاية، وإدارة الجلسات المميزة، ما يتيح للمؤسسات التحكم في الوصول، وتأمين البنية التحتية، وحماية هويات البشر والآلات على حد سواء.

كيف تحسّن Keeper الرؤية المتعلقة ببيانات اعتماد المؤسسات؟

توفر Keeper لفرق الأمان وتكنولوجيا المعلومات رؤية كاملة وتحكمًا كاملاً في كيفية استخدام بيانات الاعتماد عبر مؤسستهم. يمكن للمسؤولين فرض ضوابط التحكم في الوصول المستند إلى الأدوار (RBAC)، ومراقبة نشاط المستخدمين، وإنشاء سجلات تدقيق مفصلة في الوقت الفعلي. تساعد هذه الرؤية المؤسسات على الاستجابة للتهديدات السيبرانية المحتملة بكفاءة أكبر والحفاظ على الامتثال للمتطلبات التنظيمية.

سحب موافقة ملفات تعريف الارتباطنحن نقدّر خصوصيتك

نستخدم ملفات تعريف الارتباط في موقعنا لمنحك أفضل تجربة تصفح، وتقديم إعلانات مخصصة لك عن منتجاتنا ومحتوانا، وتحليل حركة زيارة موقع الويب. لمعرفة المزيد، يُرجى الرجوع إلى سياسة الخصوصية الخاصة بنا.

قم بتسجل الاشتراك في نسخة تجريبية مجانية

شراء الآن