Устраняйте выявленные Wiz проблемы с помощью Keeper без лишних усилий

Wiz выявляет раскрытые цифровые идентификаторы, рискованные пути доступа и ошибки конфигурации облака. KeeperPAM® преобразует релевантные результаты в смену учетных данных, предоставление управляемого доступа или доступа по принципу «точно в срок», а затем передает Wiz статус устранения проблем.

Иллюстрация интеграции Keeper и Wiz: логотип Wiz соединен с логотипом Keeper.

От выявления проблемы в облаке до подтвержденного устранения

Wiz выявляет раскрытые цифровые идентификаторы, рискованные пути доступа и ошибки конфигурации облака. Keeper Cloud Security переносит полученные данные в KeeperPAM, сопоставляет их с идентификаторами и инфраструктурой и превращает их в отслеживаемые меры по устранению проблем с помощью ротации учетных данных, предоставления управляемого доступа или доступа по принципу «точно в срок». Keeper Encrypter защищает обмен данными, сохраняя архитектуру Keeper с нулевым разглашением.
Как работает рабочий процесс Keeper и Wiz

1. Отправка данных об обнаруженной уязвимости в Keeper

Администратор отправляет в Keeper из Wiz сведения об уязвимости, связанной с учетной записью или учетными данными. Эти сведения появляются на панели управления Cloud Security со всем контекстом — без необходимости экспорта данных или переключения между инструментами.

2. Подключение затронутого ресурса

Администратор Keeper сопоставляет обнаруженную уязвимость с существующим ресурсом KeeperPAM или добавляет в систему новую цифровую идентичность, машину, базу данных, каталог, удаленный браузер или облачный ресурс. Скомпрометированные облачные идентификаторы можно напрямую добавлять в систему в качестве записей пользователей PAM.

3. Применение соответствующей меры контроля

Примените меру контроля, соответствующую уровню риска: смените учетные данные, предоставьте доступ на ограниченный срок через процессы согласования или организуйте сеанс с мониторингом через соответствующие соединения.

4. Подтверждение устранения

После устранения проблемы Keeper помечает обнаруженную уязвимость как находящуюся в работе и уведомляет Wiz. Во время следующего сканирования Wiz проверяет, внесены ли исправления, и отправляет информацию об устранении проблемы обратно в Keeper.

Все, что нужно, чтобы принять меры по результату анализа Wiz

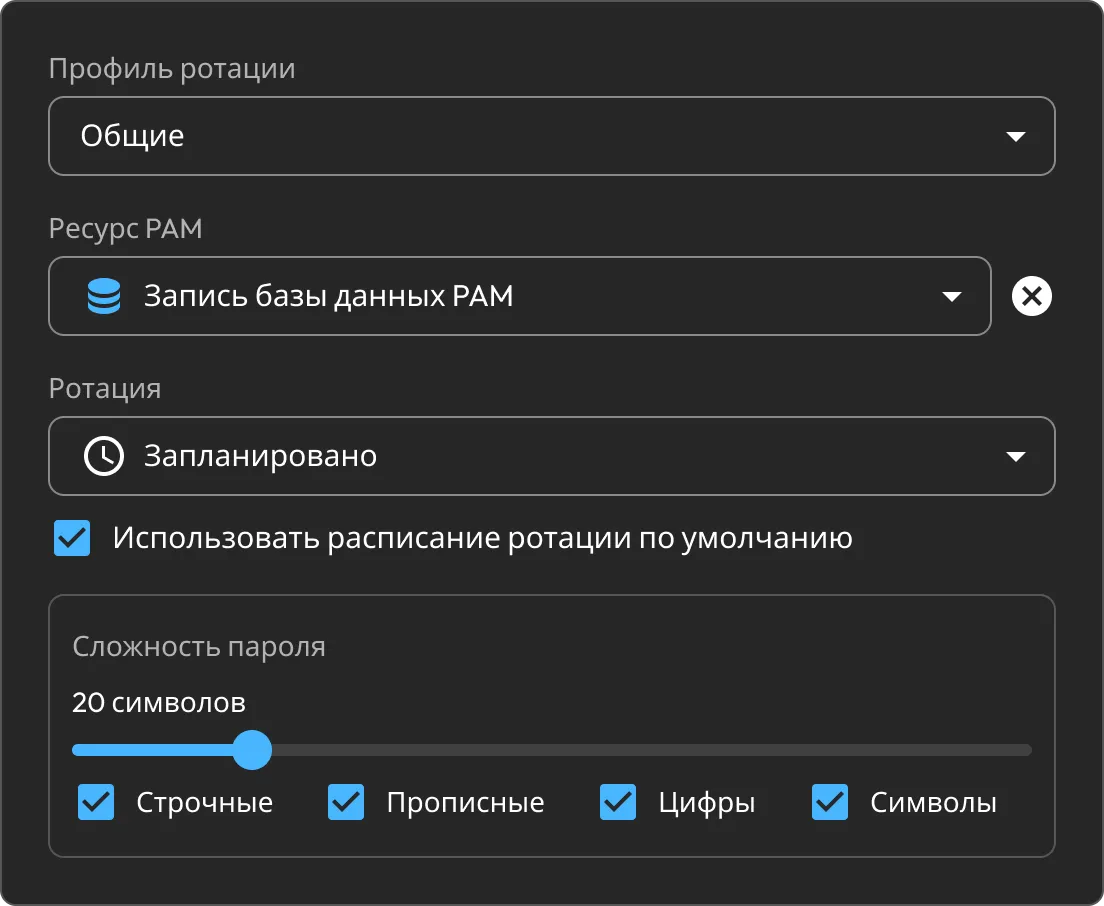
Меняйте скомпрометированные учетные данные

Заменяйте устаревшие или скомпрометированные учетные данные и сохраняйте новые в хранилище Keeper, не копируя секреты между инструментами и не полагаясь на процессы вне системы.

Настройки смены паролей Keeper, показывающие запланированную ротацию учетных данных базы данных PAM и параметры сложности пароля.

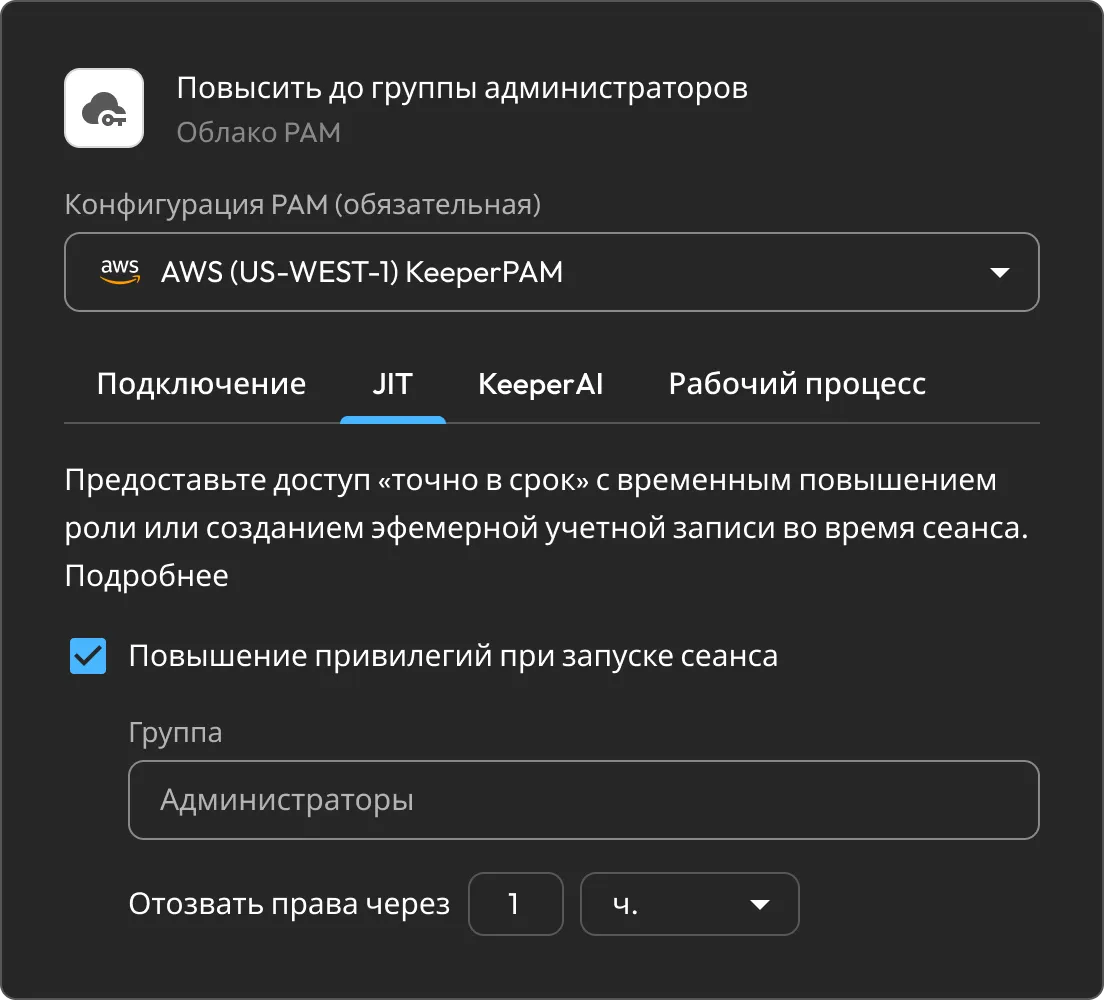
Доступ по принципу «точно в срок» вместо постоянного доступа

Предоставляйте доступ на ограниченный срок с помощью процессов согласования, заданных интервалов доступа, регистрации и MFA, не сохраняя постоянные привилегии.

Настройки доступа Keeper по модели JIT, показывающие временное повышение привилегий для группы администраторов на один час.

Организуйте доступ без раскрытия учетных данных

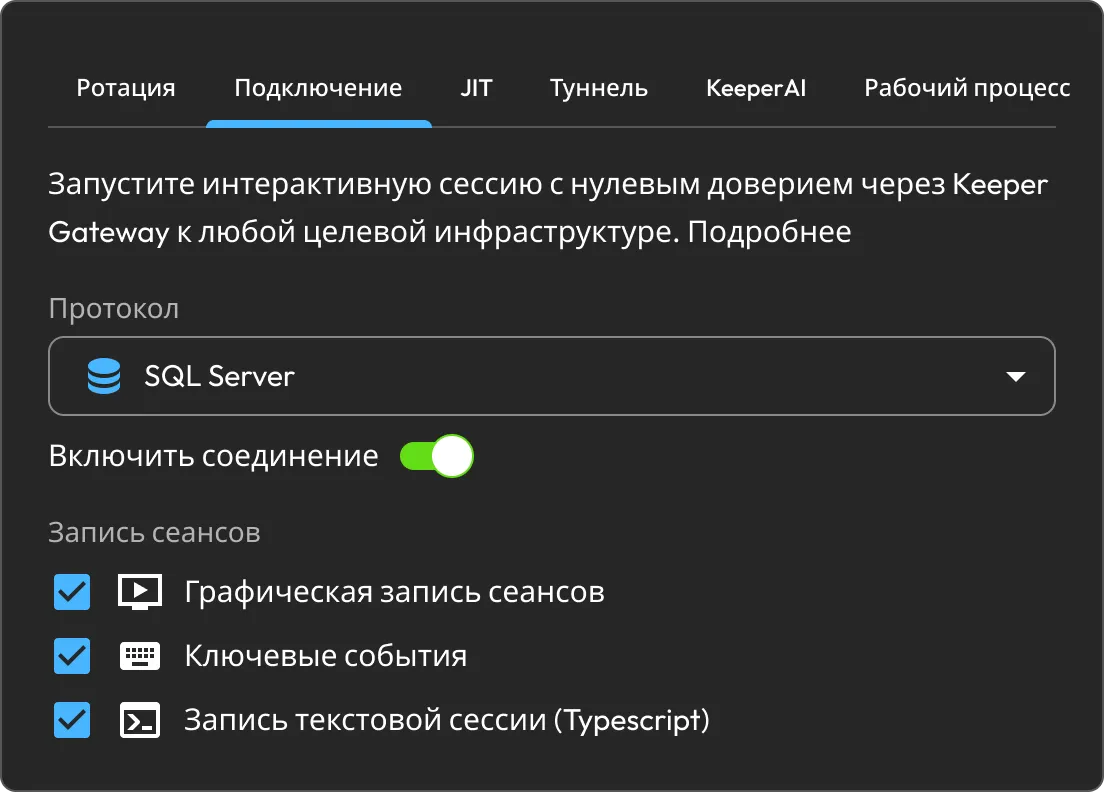
Настройте управление доступом для запуска интерактивного сеанса с нулевым доверием через Keeper Gateway, не раскрывая пользователю исходные учетные данные.

Настройки подключения KeeperPAM, показывающие, что для записи сеансов SQL Server включены графическая запись, запись ключевых событий и текстовая запись.

Подключите затронутые ресурсы

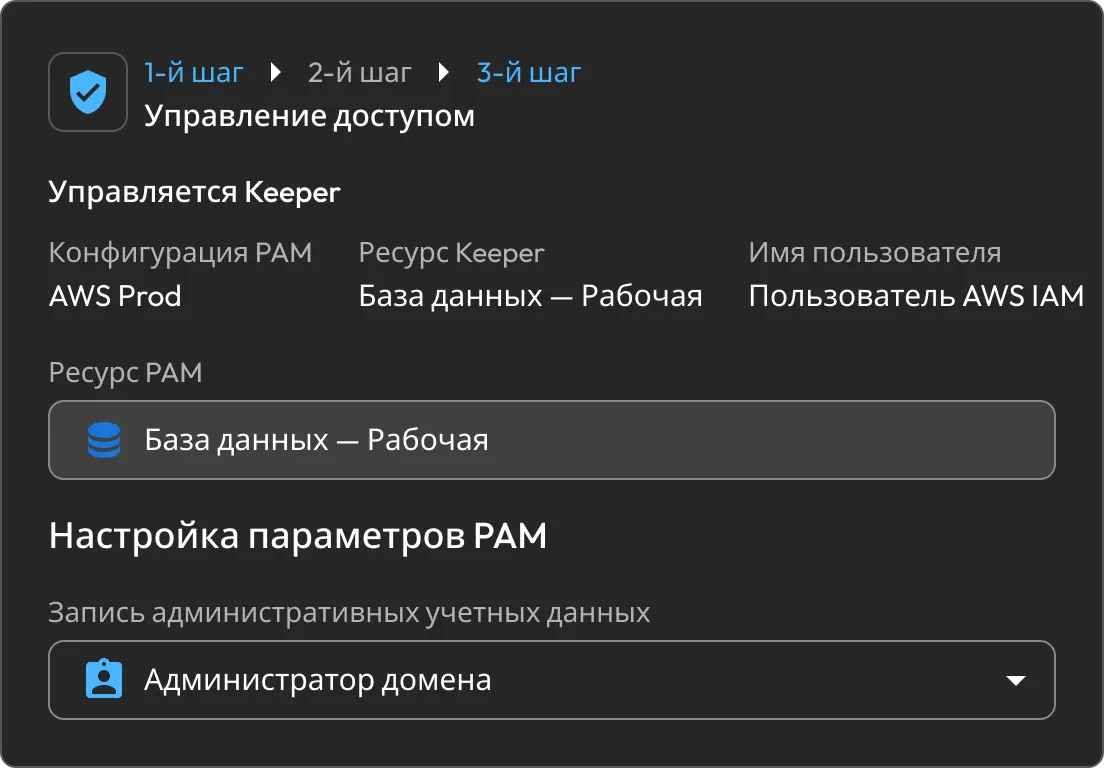
Передайте затронутую учетную запись, устройство, базу данных, каталог или облачный ресурс под управление KeeperPAM непосредственно из результата поиска.

Сценарий управления доступом через Keeper, показывающий ресурс PAM для рабочей базы данных и настройку учетных данных администратора.

Отслеживайте все выявленные проблемы в одном месте

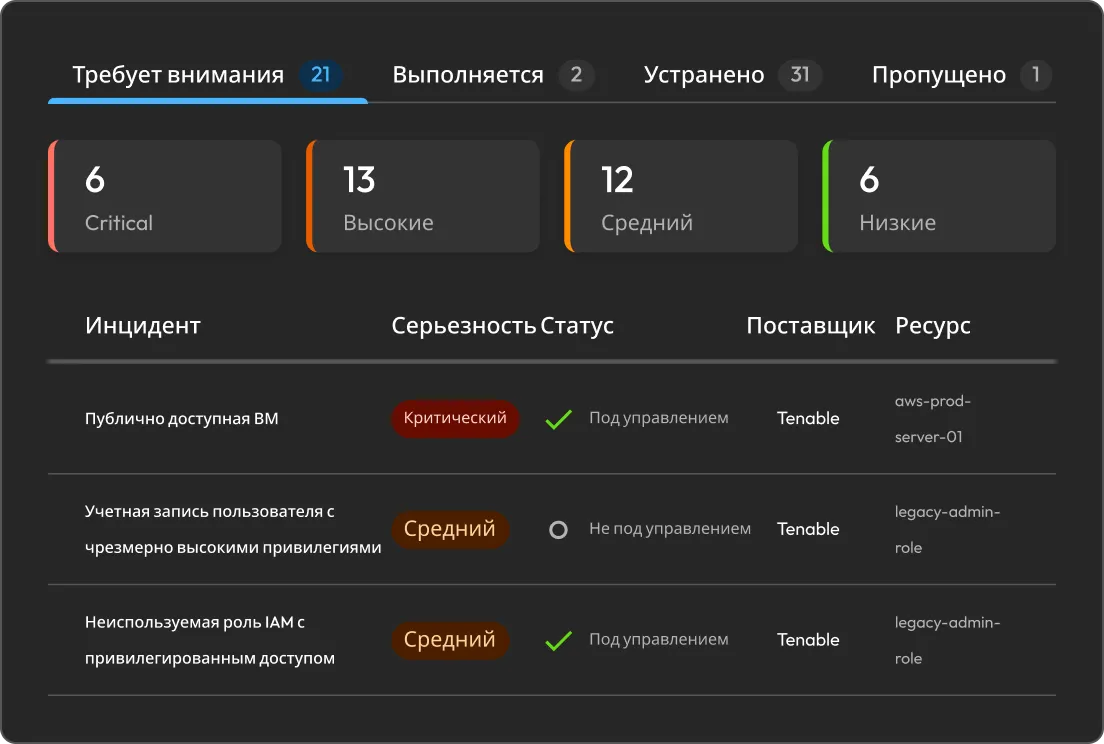
Просматривайте список выявленных проблем и отслеживайте статус их устранения на панели управления Cloud Security. Устраненные проблемы попадают в раздел «В работе». Как только Wiz подтвердит исправление, они перемещаются в раздел «Исправлено».

Панель устранения рисков Keeper с результатами проверки безопасности Tenable по критичности, статусу и ресурсу.

Защитите интеграцию с помощью Keeper Encrypter

Запустите Keeper Encrypter в качестве самостоятельно размещаемого сервиса Docker в своей среде. Он получает вебхуки Wiz и шифрует полезную нагрузку интеграции с помощью управляемого клиентом 256-битного ключа AES, хранящегося в Keeper.

Иллюстрация системы безопасности Keeper: идентификационные данные, устройства и веб-доступ проходят через централизованные средства контроля безопасности и получают проверенную защиту.

Создано для команд, отвечающих за риски в работе облачных сервисов

Операции обеспечения безопасности

Преобразуйте результаты анализа Wiz в согласованные процессы устранения проблем. Меняйте учетные данные, ограничивайте доступ или подключайте ресурсы и сокращайте время от обнаружения до устранения.

Облако и DevOps

Переводите неуправляемые облачные ресурсы под управление прямо из результатов обнаружения. Добавьте согласования и доступ JIT, а затем стандартизируйте безопасный доступ через подключения и туннели.

Соответствие

Поддерживайте согласованность статусов устранения проблем между Keeper и Wiz. По мере продвижения процесса устранения выявленные уязвимости переходят со стадии проверки на стадию «В работе» и «Исправлено».

Преобразуйте выявленные в облачной среде проблемы в проверенные исправления

Доступно клиентам с действующей подпиской KeeperPAM. Разверните Keeper Encrypter, подключите Wiz и управляйте выявленными проблемами как отслеживаемыми задачами по устранению, синхронизируя их статусы в обеих системах.

Вопросы и ответы

Что дает интеграция Keeper + Wiz?

Wiz передает соответствующие результаты в Keeper Cloud Security. Администратор Keeper сопоставляет затронутый ресурс и осуществляет ротацию учетных данных, применяет управление доступом или модель JIT. Keeper сообщает Wiz о статусе устранения проблемы, а Wiz проверяет исправление во время следующего сканирования.

Какие результаты анализа Wiz я могу устранить в Keeper?

Выявленные Wiz уязвимости, которые можно устранить путём смены учетных данных, предоставления управляемого подключения или применения более строгих мер контроля привилегированного доступа.

Как Keeper может устранить выявленную проблему?

Keeper может помочь сменить раскрытые учетные данные, предоставить доступ на ограниченный срок с согласованием или организовать доступ с мониторингом через соответствующие соединения. Меры контроля можно использовать по отдельности или сочетать в зависимости от уровня риска.

Как поддерживается синхронизация статуса устранения?

После устранения проблемы Keeper помечает обнаруженную уязвимость как находящуюся в работе и уведомляет Wiz. Когда в ходе следующего цикла проверки Wiz подтверждает, что риск устранен, Wiz отправляет устраненную проблему обратно в Keeper.

Отказаться от согласия с использованием cookie-файловМы ценим вашу конфиденциальность

Мы используем файлы cookie на нашем веб-сайте, чтобы предоставить вам наилучшие возможности при просмотре веб-страниц, предоставлять персонализированную рекламу наших продуктов и контента, а также анализировать трафик веб-сайта. Чтобы узнать больше, ознакомьтесь с нашей Политикой конфиденциальности.

Подпишитесь на бесплатный пробный период

Купить сейчас