

Akeyless
Approche par plateforme
KeeperPAM est une plateforme cloud-native de gestion des accès privilégiés qui unifie la gestion des mots de passe en entreprise, la gestion des secrets, la gestion des sessions privilégiées et la gestion des privilèges des terminaux en une seule interface. C’est une plateforme unifiée de sécurité des identités qui régule l’accès des humains, des machines, des identités non humaines et des agents d'IA depuis le même coffre-fort Keeper, et qui ajoute une détection de menaces en temps réel, propulsée par l’IA, à chaque session privilégiée. Keeper a été reconnu dans le Gartner® Magic Quadrant™ 2025 pour la gestion des accès privilégiés.
Basée sur une documentation accessible au public, Akeyless est une plateforme de sécurité des identités, principalement axée sur la gestion de l’identité des machines et des secrets. Elle unifie la gestion des secrets, la gestion du cycle de vie des certificats, la gestion des clés et l’accès à distance sécurisé sous un seul plan de contrôle, avec un fort accent sur le DevOps, l’infrastructure multi-cloud et les identités d’agents d'IA.
Architecture et chiffrement
Keeper utilise une architecture zero knowledge et zero trust. Tout le chiffrement et le déchiffrement se font côté client en utilisant AES-256 avec PBKDF2 et la cryptographie à courbe elliptique (ECC). Les serveurs de Keeper ne stockent que du texte chiffré.
Keeper stocke des secrets chiffrés dans son cloud, et l'accès est géré par la passerelle légère Keeper, qui ne nécessite qu'une connexion sortante sur le port 443.
Keeper a également déployé la cryptographie résistante au quantique comme couche de chiffrement supplémentaire.
Akeyless utilise une architecture sans coffre-fort construite sur la cryptographie brevetée des fragments distribués (DFC). Plutôt que de stocker une clé de chiffrement complète, la DFC divise le matériel de la clé en fragments répartis entre les régions et les fournisseurs ; la clé complète n’est jamais assemblée.
Avec un fragment optionnel détenu par le client, Akeyless ne peut pas déchiffrer les secrets clients, atteignant ainsi un modèle zero knowledge. Akeyless propose également un chiffrement hybride post-quantique.
Gestion de secrets pour les équipes DevOps
Keeper Secrets Manager est une solution entièrement basée sur le cloud, zero knowledge, pour sécuriser les secrets d’infrastructure, y compris les clés API, les mots de passe de base de données, les certificats et les clés d’accès. Il prend en charge les secrets statiques et dynamiques, les rotations automatisées des mots de passe et l’intégration native avec GitHub Actions, GitLab, Jenkins, Kubernetes, Terraform, Ansible et Docker via les SDK Commander CLI et développeurs.
Keeper Universal Secrets Sync distribue automatiquement les secrets tournés à AWS Secrets Manager, Azure Key Vault et Google Cloud Secret Manager afin d’éliminer la dérive des identifiants.
Akeyless prend en charge des secrets statiques, dynamiques et de courte durée grâce à la rotation automatisé, l'accès juste-à-temps (JIT) et l'injection de secrets dans les pipelines CI/CD et les IDEs. Son Universal Secrets Connector et sa gouvernance multi-coffre-fort (« Bring Your Own Vault ») permettent aux équipes de gérer des réservoirs secrets externes tels que HashiCorp Vault, AWS Secrets Manager et Azure Key Vault à partir d’un seul plan de contrôle sans migrer les secrets sous-jacents.
Secrets dynamiques et absence de privilèges permanents
KeeperPAM prend en charge la provisionnement dynamique et éphémère des identifiants ainsi que l’accès JIT. Les utilisateurs peuvent se voir attribuer des identifiants temporaires avec la rotation automatique après la session, accéder aux ressources via des modèles de connexion sans jamais voir l’identifiant, ou encore bénéficier d'un provisionnement de comptes éphémères avec élévation dynamique des rôles.
Les privilèges de qualité permanente sont réduits par un accès limité dans le temps et une rotation automatique après la révocation de l’accès.
Akeyless génère des identifiants dynamiques, juste-à-temps, qui existent uniquement pendant la durée d’une session et ne sont jamais stockés. Les machines et les charges de travail s’authentifient en utilisant leurs identités cloud natives (AWS IAM Rôles, Azure Managed Identities, comptes de service GCP), permettant un accès sans secret.
Gestion et enregistrement des sessions privilégiées
KeeperPAM offre une gestion complète des sessions privilégiées avec un enregistrement sécurisé des sessions de bout en bout pour les sessions SSH, RDP, VNC, de base de données et de navigateur à distance. Les enregistrements sont chiffrés et déchiffres localement à l’aide de clés uniques par session.
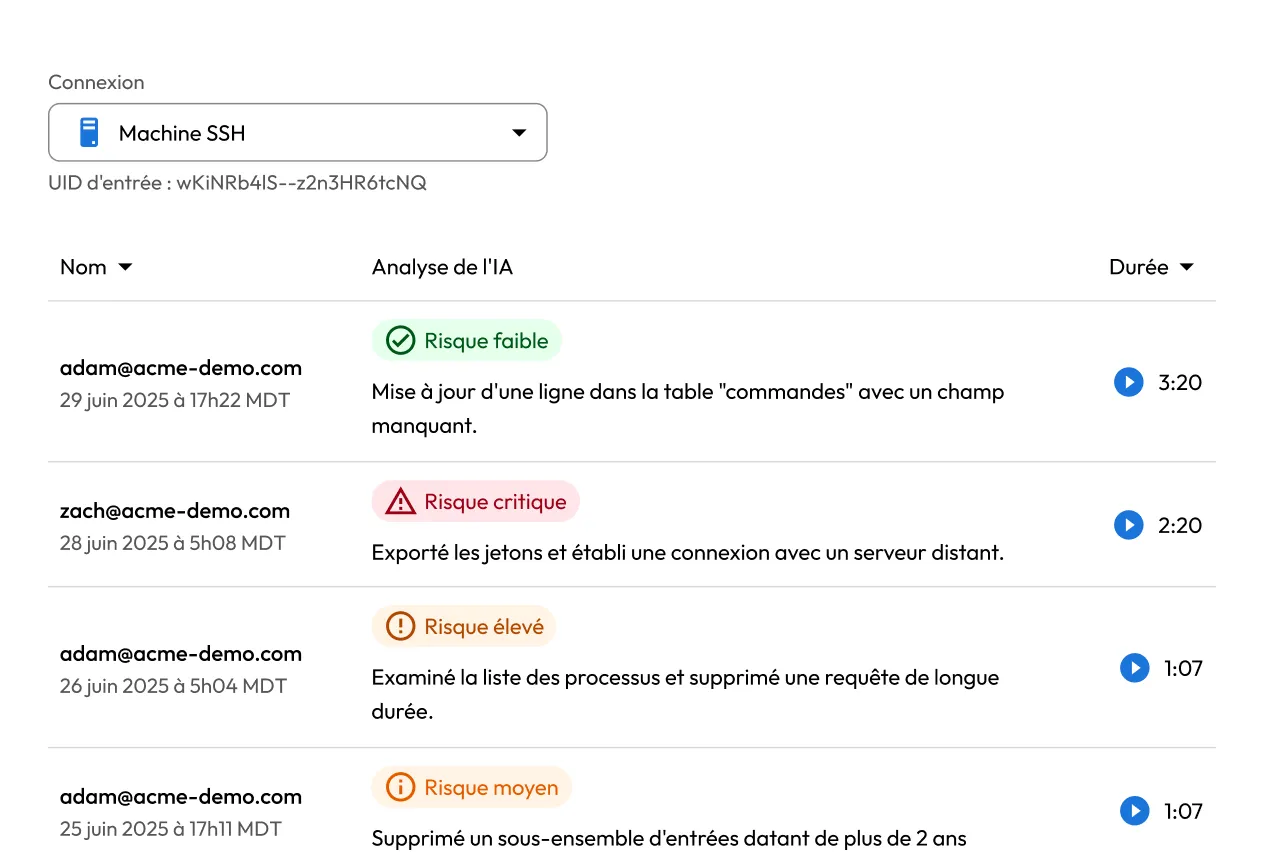
KeeperAI® ajoute une détection de menaces en temps réel, alimentée par l’IA, qui analyse l’activité des sessions, classe les risques et peut automatiquement terminer une session lorsqu’une activité suspecte est détectée.
Akeyless offre un accès à distance sécurisé avec un accès sans mot de passe, un accès JIT à l’infrastructure et une journalisation des activités de session. Son objectif est d’accéder à l’infrastructure sans identifiant plutôt que d’enregistrer complètement les sessions et de la lecture à travers tous les protocoles, ce qui peut rendre l’audit plus problématique.
IA et détection des menaces
KeeperAI assure une détection des menaces en temps réel et nativement basée sur l'IA pour toutes les sessions privilégiées ; elle classe les actions des utilisateurs selon leur niveau de risque et met automatiquement fin aux sessions lorsqu'une activité à haut risque est détectée. Tout le traitement se fait dans l’environnement du client, et KeeperAI est compatible avec tout fournisseur de LLM compatible avec OpenAI.
KeeperPAM régit également l’accès des identités non humaines (NHI) et permet aux organisations de sécuriser les agents d'IA via son plan de contrôle unifié. Les administrateurs ont une visibilité complète du nombre d’agents d'IA dans leur environnement et du nombre de charges de travail exécutées par chacun.
Akeyless AI Agent Identity Security sécurise les agents d'IA autonomes avec un accès sans secret, et Akeyless Jarvis/AI Insights fournit une intelligence d’identité en langage naturel.
L’objectif de l’IA d’Akeyless est centré sur la sécurisation et la gestion des identités des machines et des agents, plutôt que sur la détection des menaces en temps réel et la réponse automatisée en session.
Gestion des certificats et des clés
Keeper se concentre sur les secrets, les mots de passe et les accès privilégiés. Les certificats peuvent être stockés et gérés sous forme de secrets dans Keeper Secrets Manager, et Keeper s’intègre avec les systèmes KMS et PKI externes.
Akeyless automatise l’émission, le renouvellement et la PKI des certificats, et fournit le chiffrement en tant que service, la tokenisation et le KMS multi-cloud avec l’intégration HSM.
Gestion des mots de passe pour les humains
La gestion des mots de passe est une capacité fondamentale de Keeper. Outre le stockage de mots de passe, de clés d'accès, de codes TOTP, de fichiers sécurisés et d'enregistrements personnalisés avec un chiffrement zero knowledge, Keeper propose le partage sécurisé de mots de passe, un contrôle d'accès basé sur les rôles (RBAC) granulaire, des politiques d'application des règles, le partage chiffré d'entrées et de dossiers, l'intégration SSO avec tout fournisseur d'identité SAML 2.0, le provisionnement via SCIM et Active Directory, la surveillance du dark web avec BreachWatch® ainsi qu'un tableau de bord de gestion des risques incluant des rapports de conformité et d'audit.
Akeyless inclut la gestion des mots de passe en entreprise, qui propose la génération de mots de passe, le stockage, le partage et la saisie automatique du navigateur pour les particuliers et les équipes.
Modèle de déploiement
KeeperPAM est une solution native SaaS entièrement basée sur le cloud ; ses services backend sont hébergés sur AWS et ne nécessitent aucune infrastructure que le client doive provisionner, faire évoluer ou maintenir. Les clients ne déploient que la passerelle légère Keeper, qui nécessite une connexion sortante sur le port 443, donc le déploiement est rapide.
Akeyless est une solution native SaaS dotée d'une passerelle sans état déployée dans l'environnement du client, qui communique uniquement en sortie. Son modèle sans coffre-fort signifie qu’il n’y a pas de groupes de coffres-forts à approvisionner, à mettre à l’échelle ou à reproduire, ce qui simplifie le déploiement multi-régional. Akeyless prend en charge les environnements hybrides et sur site et n’est pas disponible en open source pour les équipes nécessitant un auto-hébergement complet ou une transparence de code.
Certifications de conformité
Keeper détient SOC 2 Type II, ISO 27001/27017/27018, la certification FedRAMP High, l’autorisation GovRAMP High, HIPAA, RGPD, PCI DSS, FIPS 140-3 et ITAR. La certification FedRAMP High de Keeper en fait l’une des options les plus solides pour les organisations fédérales et ceux du secteur de la défense.
Akeyless détient SOC 2 Type II, ISO 27001/27701, PCI DSS, HIPAA, DORA et FIPS 140-2. Akeyless ne détient actuellement pas la certification FedRAMP ni l’autorisation GovRAMP, ce qui peut être important pour le gouvernement américain et les environnements réglementés.


