Gestion des accès privilégiés auto-hébergée pour les réseaux fédéraux et OT

Self-Managed Keeper (SMK) est une plateforme de sécurité des identités déployée sur site et isolée du réseau (air-gapped), conçue pour les environnements isolés relevant des technologies opérationnelles (OT), des technologies de l’information (IT) et du secteur de la défense. Sécurisez les infrastructures critiques, gérez les accès privilégiés et répondez à des exigences de conformité réglementaire strictes.
Lorsque la solution PAM auto-hébergée est indispensable

Lorsque l’organisation a besoin d'une gestion des accès privilégiés zero trust au sein des périmètres OT, en sécurisant les actifs critiques, en évitant les interruptions et en garantissant la conformité complètement hors ligne sans dépendances au cloud.

Technologie opérationnelle (OT)

Sécurisez les accès privilégiés aux systèmes de contrôle industriel, aux réseaux d’usine et à l’infrastructure de terrain, sans faire transiter les identifiants par un service externe.

Énergie et gaz naturel

Sécurisez l'accès privilégié aux pipelines et systèmes de production avec une gestion des sessions qui reste opérationnelle même en cas de coupure de la connectivité internet.

Énergie et services publics

Faites respecter le moindre privilège sur les réseaux de génération, de transmission et de distribution tout en maintenant votre propre frontière de données.

Agences fédérales et secteur public

Respectez les exigences strictes de souveraineté et d’hébergement des données en déployant Keeper dans une infrastructure contrôlée par l’agence.

Réseaux « air-gapped »

Exécutez la PAM dans des environnements totalement isolés sans aucune dépendance externe.

Comment fonctionne Self-Managed Keeper

Le Self-Managed Keeper fonctionne sous forme de conteneurs dans votre environnement. L’équipe de mise en œuvre de Keeper aide au déploiement et aux mises à jour.

  1. Déployez votre infrastructure

    Installez SMK sur une machine virtuelle Linux 64 bits en utilisant Docker, compatible avec les environnements sur site, cloud privé ou isolés (« air-gapped »).

  2. Contrôlez le point d’accès

    Vos utilisateurs et vos applications se connectent à une adresse interne que vous gérez, et non à un service externe. Toutes les données chiffrées résident dans la VM et les conteneurs.

  3. Mises à jour coordonnées sous directives Keeper

    L’équipe d’implémentation de Keeper coordonne toutes les mises à jour du produit, garantissant la sécurité et la stabilité à chaque déploiement. Les changements suivent les directives de sécurité et les protocoles de test de Keeper.

  4. Déployez la plateforme complète de sécurité des identités

    SMK repose sur l’architecture fondamentale et les fonctionnalités de Keeper. Il intègre le même coffre-fort, les mêmes outils de gestion des accès privilégiés ainsi que la même console d’administration que la version hébergée dans le cloud.

Graphique de Keeper Security illustrant des icônes représentant Linux, un serveur, un appareil et une rotation, reliées à un coffre-fort central.

Capacités PAM de base, entièrement auto-hébergées

Self-Managed Keeper inclut toutes les capacités d'identifiants et de gestion des accès privilégiés dont votre organisation a besoin.

Gestion des mots de passe et des identifiants

Stockez, partagez et contrôlez l’accès aux identifiants dans le coffre-fort Keeper, grâce à des autorisations basées sur les rôles et des contrôles de partage précis.

Gestion des secrets

Supprimez les identifiants codés en dur dans vos scripts, applications et infrastructures grâce à Keeper Secrets Manager.

Gestion privilégiée des sessions

Lancez des sessions sécurisées et privilégiées sur des systèmes critiques via la passerelle KeeperPAM, sans exposer les identifiants à l’appareil de l’utilisateur final.

Accès sécurisé à la base de données avec KeeperDB

Connectez-vous aux bases de données d’entreprise via KeeperDB, avec des identifiants gérés par le coffre-fort et des sessions privilégiées gouvernées.

Administration centralisée

Appliquez des politiques, gérez les utilisateurs et examinez les activités depuis la console d’administration Keeper.

API et intégrations

Intégrez Self-Managed Keeper avec vos outils internes et vos flux de travail via les API de Keeper.

Accès d’urgence en cas de panne d’Internet

Que se passe-t-il si votre environnement cloud tombe en panne ou si votre connexion Internet est coupée ? Self-Managed Keeper fonctionne de manière indépendante dans votre propre environnement, afin que vos équipes conservent l’accès aux identifiants critiques et aux sessions privilégiées lors des coupures de panne, de l’isolation réseau et des perturbations de connectivité.

Pour les organisations exploitant des infrastructures critiques, cette continuité fait la différence entre un incident circonscrit et une interruption prolongée.

Exécuter Self-Managed Keeper indépendamment du cloud de Keeper

Les organisations peuvent utiliser la plateforme cloud de Keeper pour l’informatique d’entreprise et Self-Managed Keeper pour leurs réseaux OT ou restreints. Chaque déploiement fonctionne comme un tenant indépendant et totalement isolé.

Graphique illustrant le contrôle d’accès Keeper : des actions bloquées transitent par un bouclier en forme de clé pour aboutir à une serrure.

Pourquoi les organisations choisissent Self-Managed Keeper

Véritable résilience

L’accès privilégié se poursuit même en cas d’indisponibilité du cloud ou d’Internet.

Souveraineté des données

Toutes les données restent dans votre infrastructure, sous votre contrôle.

Zero trust et zero knowledge

Les données sont chiffrées et déchiffrées sur l’appareil de l’utilisateur.

Prêt à l'isolation « air-gapped »

Entièrement fonctionnel sur des réseaux déconnectés sans aucune dépendance externe.

Prêt à la conformité

Répond aux exigences de résidence, d’hébergement et de sécurité des données pour les industries fédérales et réglementées.

Mises à jour contrôlées

Votre équipe contrôle chaque version et applique les mises à jour lors des fenêtres de changement approuvées.

Gestion d’accès auto-hébergée pour les agences gouvernementales

Les agences gouvernementales et les organismes publics doivent souvent déployer des outils de sécurité à l’intérieur des infrastructures qu’ils possèdent et exploitent. Self-Managed Keeper permet aux organismes de déployer les solutions de Keeper — gestion des accès privilégiés, gestion des secrets, gestion des privilèges des terminaux et gestion des identifiants — au sein d’environnements qu’ils contrôlent, y compris sur des réseaux déconnectés, tout en conservant une maîtrise totale de l’hébergement, des accès et des mises à jour.

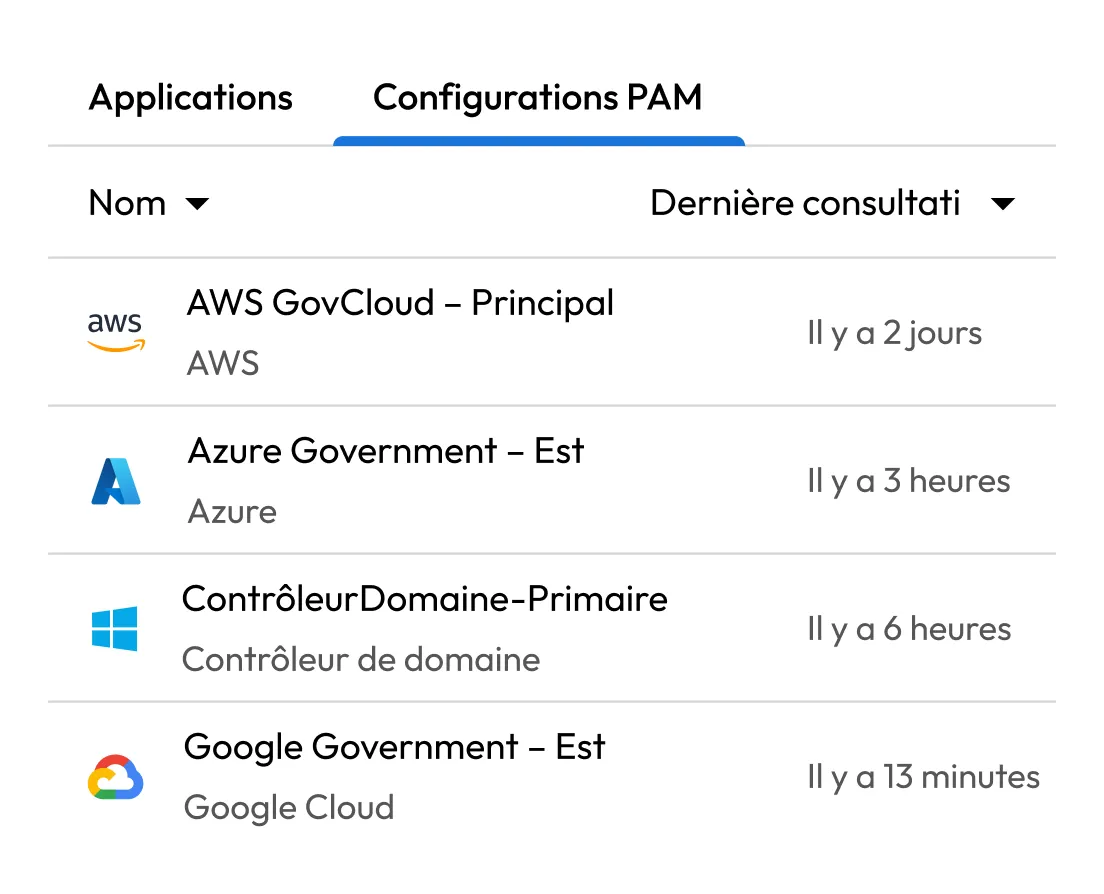
Liste des configurations Keeper PAM présentant des ressources AWS GovCloud, Azure Government, des contrôleurs de domaine et des ressources Google Government, accompagnées de l’indication du moment où elles ont été détectées pour la dernière fois.

Intégrez Keeper dans votre propre environnement

Foire aux questions

Qu’est-ce que le Self-Managed Keeper ?

Self-Managed Keeper est un déploiement auto-hébergé et basé sur des conteneurs de la plateforme Keeper. Il permet aux organisations d’exécuter Keeper's gestion des mots de passe, gestion des secrets et gestion des accès privilégiés entièrement au sein de leur propre infrastructure, incluant les centres de données sur site, les clouds privés et les réseaux « air-gapped ».

Self-Managed Keeper peut-il fonctionner complètement hors ligne ?

Oui, Self-Managed Keeper est une plateforme complète et autonome qui fonctionne entièrement au sein de votre infrastructure. Il ne nécessite aucune connexion au service cloud de Keeper pour fonctionner. C’est idéal pour les réseaux isolés et déconnectés.

Comment Self-Managed Keeper se compare-t-il à Keeper Cloud ?

Les deux offrent les mêmes Keeper de base : gestion des identifiants, gestion des secrets, gestion des sessions et accès à la base de données. La différence réside dans l’infrastructure : Self-Managed Keeper fonctionne sur votre environnement ; Keeper Cloud fonctionne sur une infrastructure gérée par Keeper.

Self-Managed Keeper peut-il fonctionner dans un environnement isolé ?

Oui, Self-Managed Keeper ne dépend pas du service cloud de Keeper, il peut donc fonctionner sur des réseaux entièrement isolés et déconnectés.

Puis-je utiliser à la fois le cloud et l’auto-gestion en même temps ?

Oui, de nombreuses organisations déploient Keeper Cloud pour l’informatique d’entreprise et Self-Managed Keeper pour les réseaux OT ou restreints. Chaque déploiement fonctionne comme un tenant indépendant avec des utilisateurs et des données séparés.

Quelles sont les exigences système pour Self-Managed Keeper ?

Self-Managed Keeper fonctionne comme un ensemble de conteneurs Docker sur une machine virtuelle Linux équipée d’un chipset AMD64. Vous pouvez l’héberger sur site, dans un cloud privé ou sur un réseau isolé.

Comment Self-Managed Keeper est-il utilisé pour l’accès à bris-vitre ?

Parce que Self-Managed Keeper fonctionne dans votre propre environnement, vos équipes peuvent continuer à accéder aux identifiants critiques et aux sessions privilégiées même si votre connexion internet ou vos services cloud deviennent indisponibles.

Comment les mises à jour sont-elles gérées ?

Self-Managed Keeper ne se met pas à jour automatiquement. L’équipe de Keeper travaille avec vous pour coordonner et déployer toutes les mises à jour du produit afin de garantir que les changements respectent nos directives de sécurité et nos protocoles de test.

Comment s'articule la licence de Self-Managed Keeper ?

Self-Managed Keeper suit le même modèle de licence que la plateforme cloud de Keeper. Chaque déploiement autogéré fait l’objet d’une licence en tant qu’instance distincte. Demandez une démonstration pour discuter de votre environnement avec notre équipe.

Le Self-Managed Keeper est-il toujours zero knowledge?

Oui, tout comme les autres produits Keeper, Self-Managed Keeper repose sur l’architecture zero trust et zero knowledge de Keeper. Les données sont chiffrées et déchiffrées sur l’appareil de l’utilisateur, donc Keeper n’a jamais accès à vos identifiants ou données, que vous utilisiez la plateforme cloud de Keeper ou que vous les hébergiez vous-même.

Comment bien démarrer avec Self-Managed Keeper ?

Demandez une démonstration pour voir Self-Managed Keeper en action et discuter avec notre équipe de vos besoins en déploiement.

Retirer l'autorisation d'utilisation de cookiesNous accordons de l'importance à votre vie privée

Nous utilisons des cookies sur notre site pour vous offrir la meilleure expérience de navigation possible, vous proposer des publicités personnalisées sur nos produits et notre contenu, et analyser le trafic sur le site Web. Pour en savoir plus, veuillez consulter notre politique de confidentialité.

Inscrivez-vous pour bénéficier d'un essai gratuit

Acheter maintenant