Contrôle d'accès basé sur les rôles

Associez votre annuaire à Keeper et accordez à chaque utilisateur les accès requis par ses fonctions

Votre fournisseur d’identité définit déjà la structure de votre organisation. Keeper correspond à cette structure, donc l’accès que vous imposez correspond à l’organisation que vous gérez réellement. Les équipes informatiques peuvent définir, appliquer et auditer les autorisations à grande échelle depuis une seule console d’administration.
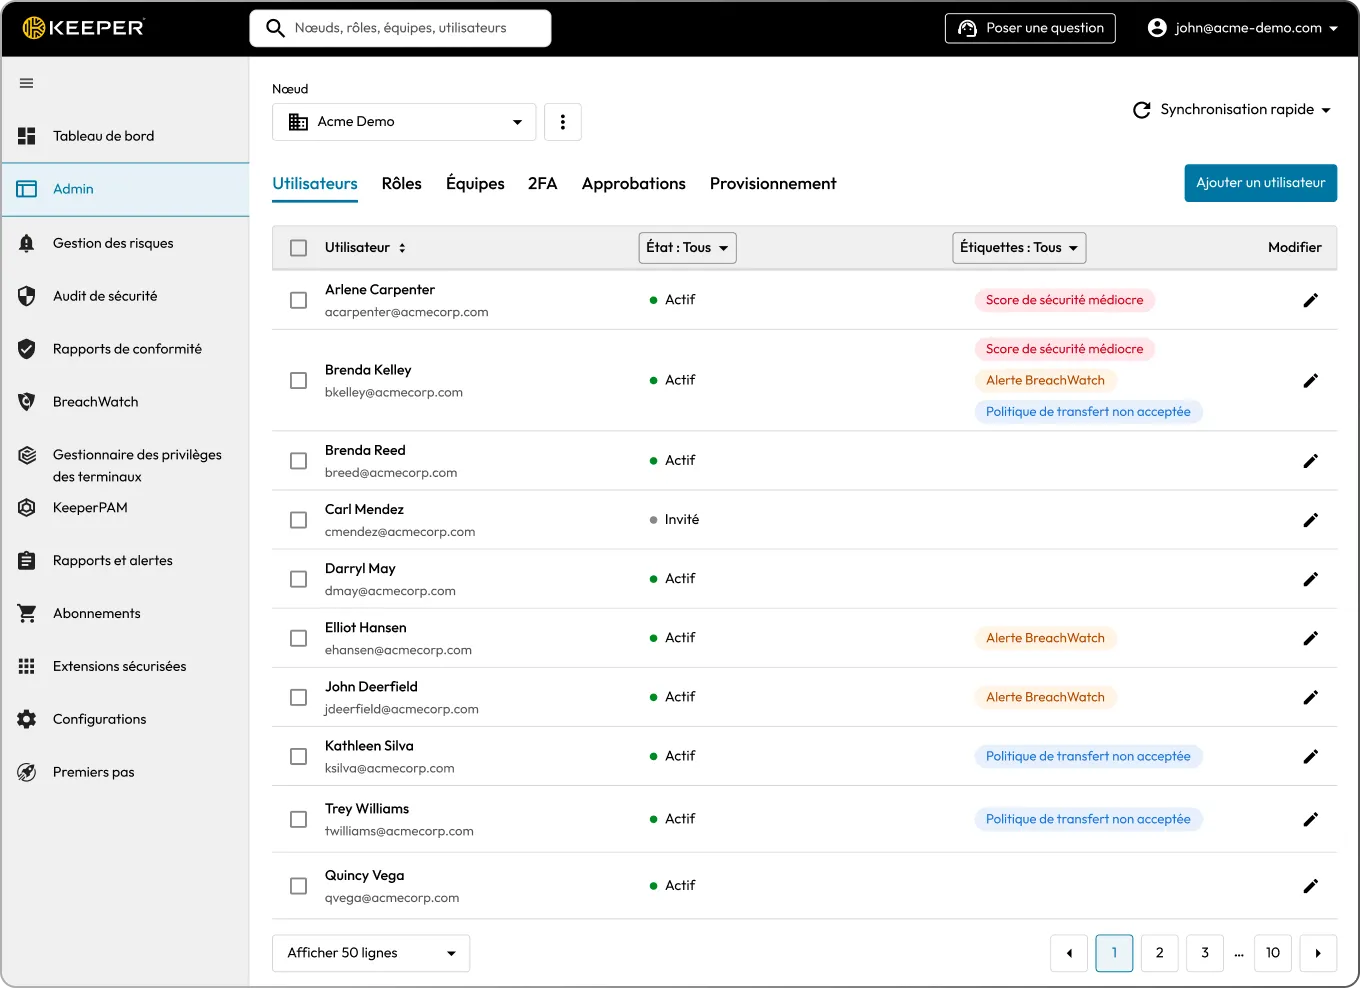
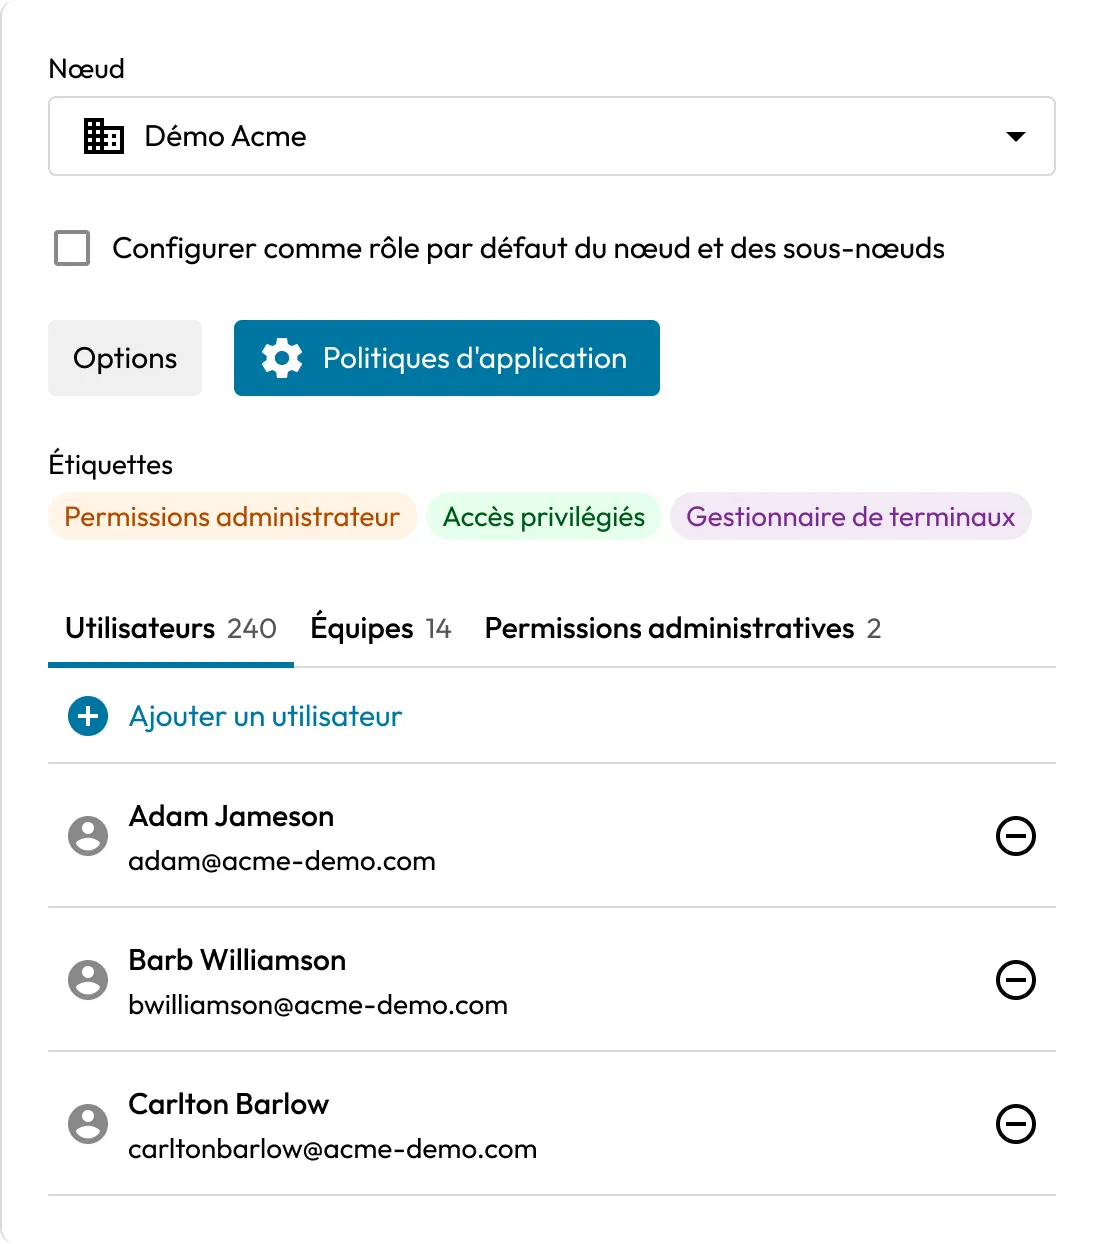
Console d'administration centralisée de Keeper affichant les utilisateurs, les rôles et les équipes de l'entreprise, illustrant le contrôle d'accès basé sur les rôles (RBAC) pour la gestion centralisée des autorisations et des accès des utilisateurs.

L'accès non contrôlé constitue votre plus grande vulnérabilité en matière de sécurité

L’accès se propage discrètement. Les gens gardent les autorisations dont ils n’ont plus besoin, l’informatique perd la trace de qui peut atteindre quoi et chaque identifiant supplémentaire élargit la surface d’attaque.

Les employés accumulent l’accès au fil du temps et conservent les autorisations des rôles qu’ils ont quittés.

L’informatique manque d’une vision claire de qui peut accéder à quels identifiants et systèmes.

Quand quelqu’un part, les identifiants qu’il connaissait partent avec lui.

Chaque équipe gère l’accès différemment, sans norme cohérente.

SOC 2, HIPAA et NIST 800-53 nécessitent tous des contrôles d’accès documentés et auditables.

Avec Keeper, chaque utilisateur bénéficie exactement de l’accès dont son rôle a besoin

Commencer avec l'annuaire dont vous disposez déjà

Votre annuaire source, Active Directory, Entra ID, Okta ou tout fournisseur d’identité SAML 2.0, définit votre structure organisationnelle. Keeper s'y aligne. Vous affectez vos groupes existants à des équipes et des rôles Keeper, et les droits d'accès suivent la structure que vous gérez déjà.

Les équipes contrôlent ce à quoi les utilisateurs peuvent accéder

L’équipe définit quelles ressources de coffre-fort ses membres peuvent accéder : mots de passe, secrets et ressources privilégiées comme les machines et les bases de données. Assignez un groupe à une équipe, et chaque membre hérite du même access.

Avec Workflow, vous pouvez les ajouter à la liste des éligibles d’une équipe à la place. Ils demandent l’accès quand ils en ont besoin et le renoncent à la fin, réduisant ainsi le privilège permanent.

Les contrôles d'accès basés sur les rôles de Keeper aident les équipes informatiques et de sécurité à appliquer le principe du moindre privilège et à améliorer la visibilité, sans la charge opérationnelle liée à une gestion manuelle des accès.

Les rôles contrôlent ce que les utilisateurs peuvent faire

Un rôle est un ensemble de politiques d’application appliquées à ses membres. Les rôles régissent les exigences de connexion et d'authentification à deux facteurs (2FA), les restrictions relatives à la plateforme et au coffre-fort, les règles de partage et d'exportation, ainsi que les fonctionnalités accessibles à l'utilisateur. Lorsqu’un utilisateur appartient à plusieurs rôles, Keeper applique les politiques les plus restrictives, donc le moindre privilège est appliqué par défaut.

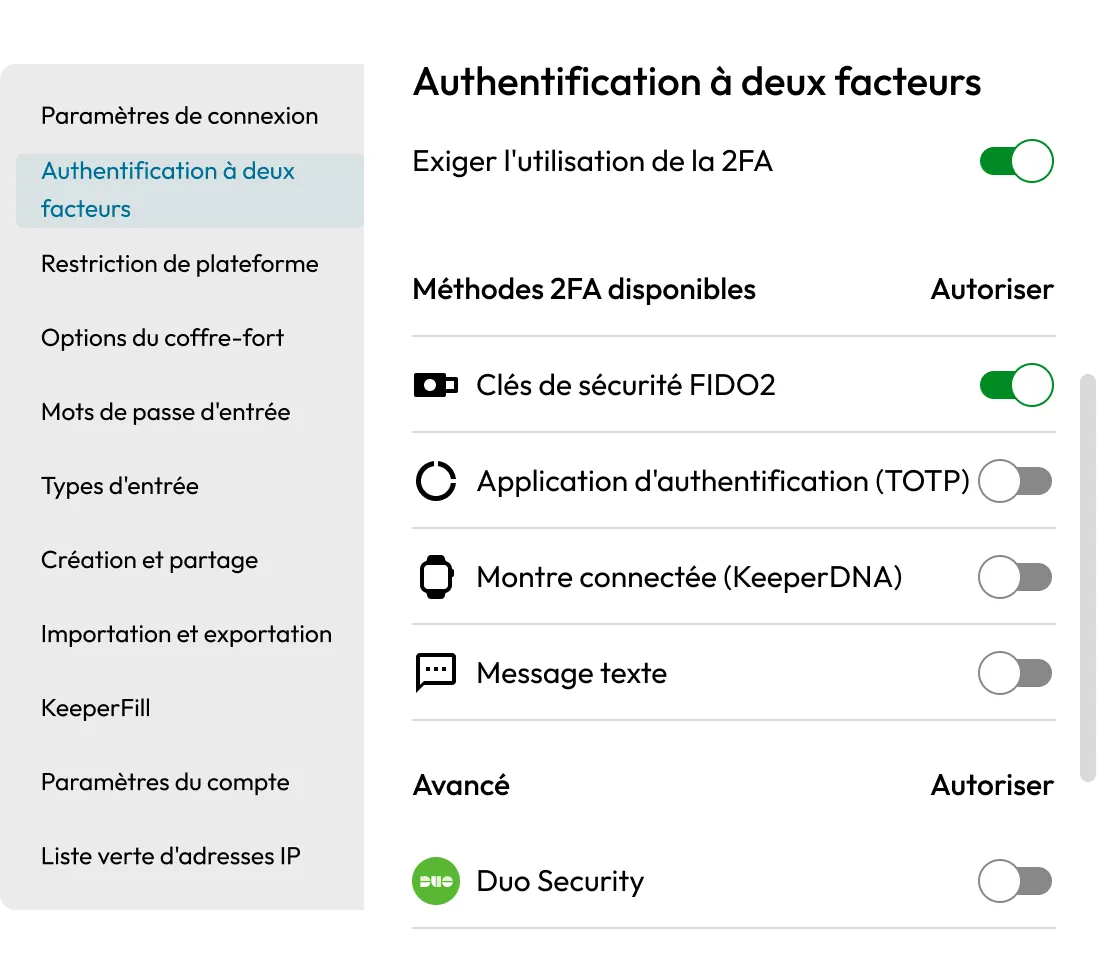
Paramètres de l'authentification à deux facteurs (2FA) de Keeper indiquant que la 2FA est requise, avec les clés de sécurité FIDO2 activées et des méthodes d'authentification supplémentaires disponibles.

Appliquer l’accès à grande échelle, pas un utilisateur à la fois

Les affectations aux équipes et aux rôles correspondent aux groupes de votre annuaire via le provisionnement SCIM, Keeper AD Bridge ou votre fournisseur d'identité. Quand quelqu’un rejoint, change d’équipe ou part, son accès se met à jour automatiquement. Pas de modifications manuelles, et pas d’autorisations obsolètes laissées d’un précédent travail.

Déléguer l'administration par nœud

La structure de nœuds de Keeper vous permet de confier à un administrateur délégué le contrôle d’une partie de l’organisation, d’une région, d’un département ou d’une unité commerciale, sans avoir accès à quoi que ce soit en dehors de celle-ci. Un administrateur informatique pour l’EMEA, par exemple, peut gérer les utilisateurs, les équipes et les rôles dans cette région et rien d’autre.

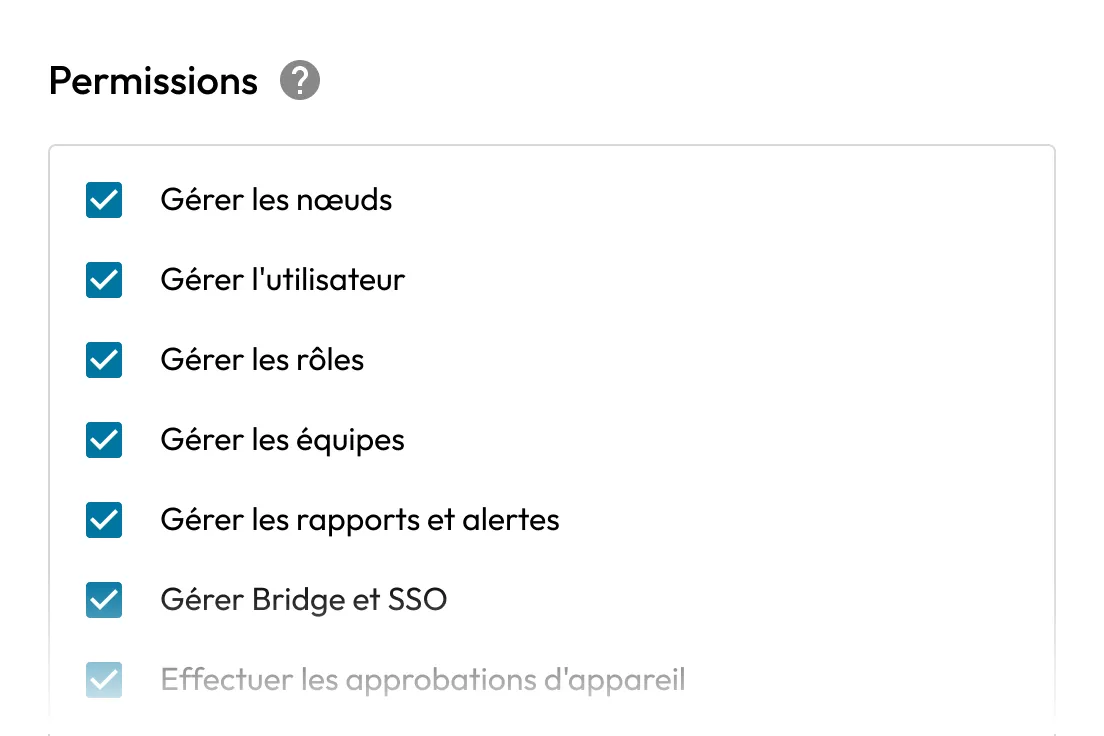
Autorisations RBAC de Keeper affichant les contrôles d'administration pour la gestion des nœuds, des utilisateurs, des rôles, des équipes, des rapports, du SSO et des approbations d'appareils.

Réduire le privilège permanent avec l’accès juste-à-temps (JIT)

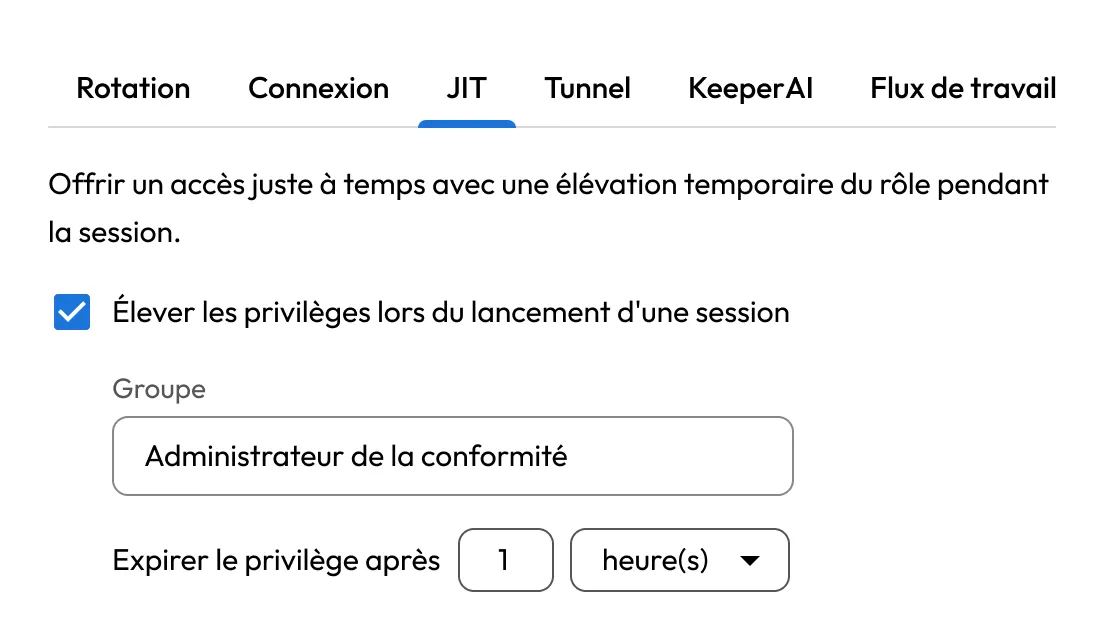
Grâce à la fonctionnalité Keeper Privileged Cloud de KeeperPAM®, vous pouvez accorder un accès juste-à-temps à toute ressource ou tout actif géré dans le coffre-fort. Les utilisateurs ne reçoivent un accès privilégié que lorsqu’ils en ont besoin et le perdent une fois la tâche terminée.

Paramètres d'accès JIT de Keeper affichant une élévation temporaire des privilèges pour un rôle d'administrateur de la conformité, avec un accès devant expirer au bout d'une heure.

Réduire le risque de départ

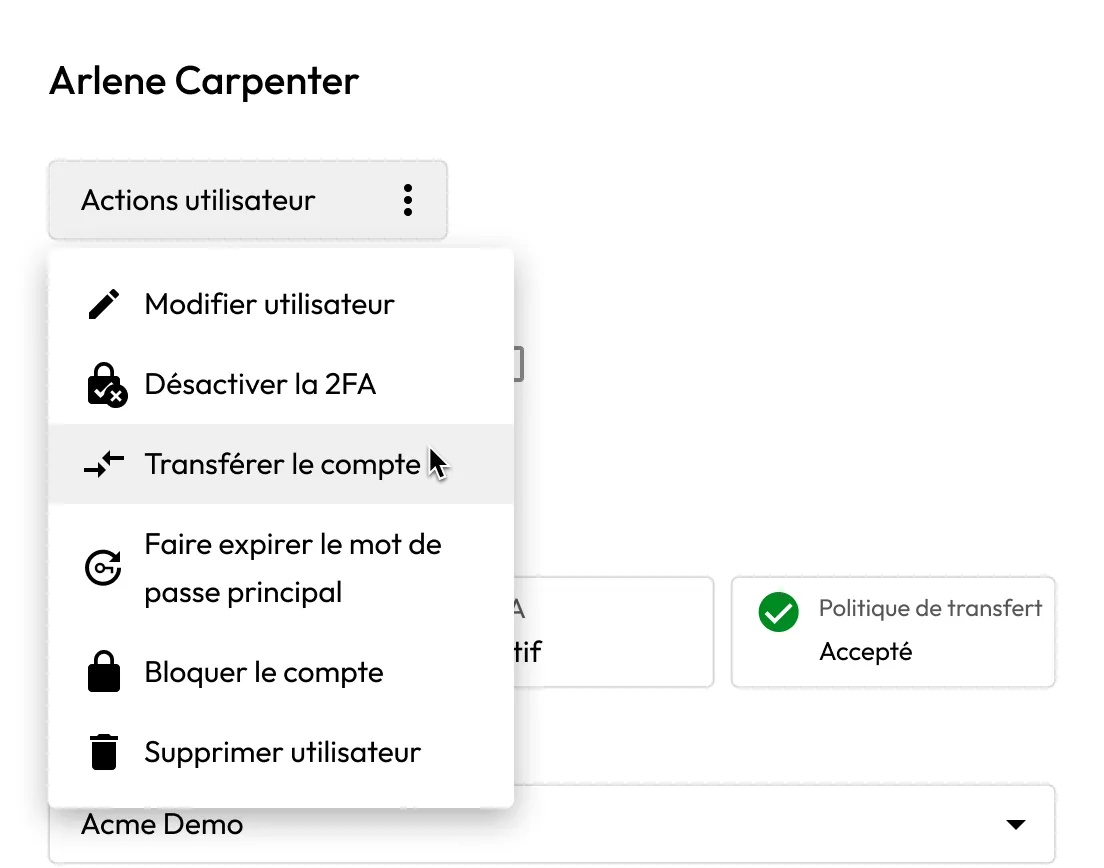
Quand un employé part, verrouillez son coffre-fort et transférez la propriété à un autre utilisateur. Les politiques de rôle contrôlent qui peut effectuer des transferts et pour quels utilisateurs. Le processus maintient le zero knowledge.

Menu de gestion des utilisateurs de Keeper affichant les actions administratives permettant de modifier un utilisateur, de désactiver la 2FA, de transférer le compte, d'imposer le renouvellement du mot de passe principal, de verrouiller le compte ou de supprimer l'utilisateur.

Visibilité intégrée pour l’audit et la revue

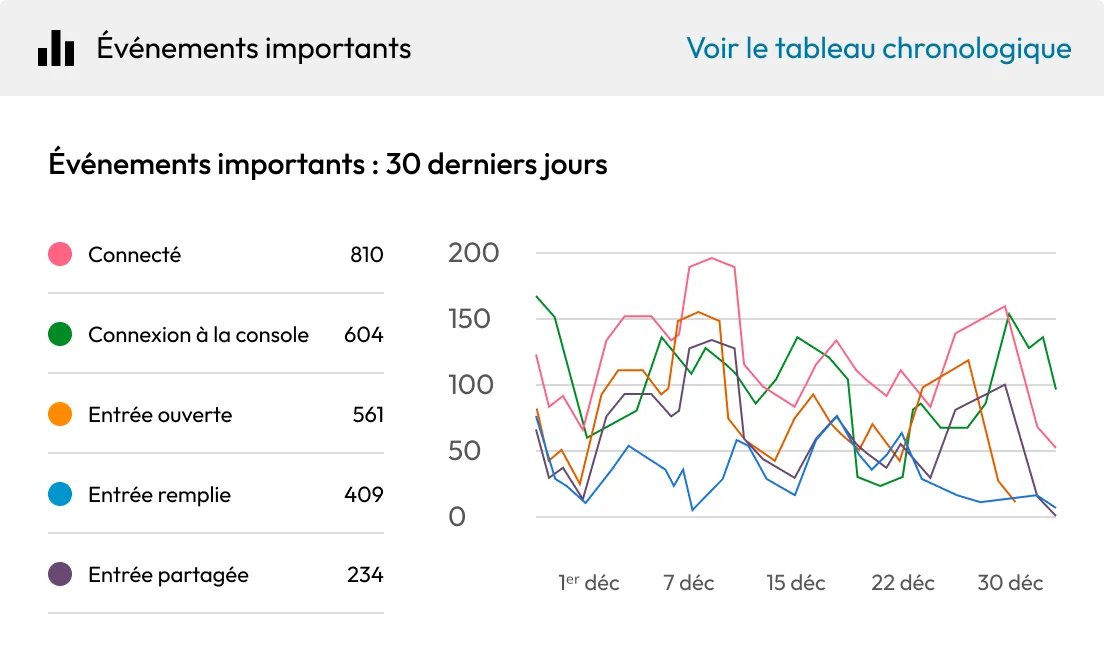
Les équipes de sécurité peuvent générer des rapports d'accès depuis la console d'administration Keeper, examiner les autorisations par utilisateur ou par équipe et produire les justificatifs demandés par les auditeurs. Chaque attribution de rôle, modification de politique et action sur le coffre-fort est consignée et peut faire l'objet d'un rapport.

Tableau de bord de rapports Keeper affichant les principaux événements utilisateurs des 30 derniers jours, avec le décompte des activités et un graphique chronologique pour les connexions, l'accès aux entrées, la saisie automatique et le partage.

Prenez le contrôle de qui peut accéder à quoi avant que quelqu’un d’autre ne le fasse

Les contrôles d'accès basés sur les rôles de Keeper aident les équipes informatiques et de sécurité à appliquer le principe du moindre privilège et à améliorer la visibilité, sans la charge opérationnelle liée à une gestion manuelle des accès.

Foire aux questions

Quelle est la différence entre une équipe et un rôle dans Keeper ?

Les équipes accordent l’accès aux ressources du coffre-fort telles que les mots de passe, les secrets et les ressources privilégiées. Les rôles appliquent des politiques de contrôle aux utilisateurs et activent des fonctionnalités telles que l'accès privilégié KeeperPAM et Keeper Secrets Manager. Les équipes déterminent ce à quoi un utilisateur peut accéder ; les rôles définissent les politiques et les droits qui s'appliquent. Des rôles peuvent être attribués aux équipes pour plus de flexibilité.

Comment les équipes et les rôles sont-ils créés et gérés ?

Les deux peuvent être créés manuellement dans la console d'administration, mappés automatiquement via le provisionnement SCIM, générés avec Keeper Commander® ou attribués depuis Active Directory via Keeper AD Bridge. Une fois créé, chaque rôle est configuré avec ses propres politiques d’application et chaque équipe dispose de son propre accès aux ressources.

Est-ce que Keeper s’intègre avec Active Directory et le fournisseur d’identité ?

Oui, Keeper s’intègre avec Active Directory, Azure AD/Entra ID, Okta et d’autres fournisseurs SSO. L’attribution des équipes et des rôles peut être basée sur l’appartenance au groupe d’annuaire, afin que les permissions restent à jour sans mises à jour manuelles.

Quelles politiques d’application peuvent être définies par rôle ?

Les rôles couvrent les réglages de connexion, les exigences 2FA, les restrictions de plateforme, les options du coffre-fort, les règles de mot de passe, les contrôles de partage et d'exportation, le comportement de KeeperFill®, la liste blanche des adresses IP, les autorisations de transfert de compte, l'accès à Keeper Secrets Manager et les paramètres d'accès privilégié de KeeperPAM. Chaque zone est configurée indépendamment par rôle.

Puis-je accorder un accès éphémère au lieu d’un accès permanent ?

Oui, avec KeeperPAM et Keeper Privileged Cloud, vous pouvez accorder un accès juste-à-temps aux ressources privilégiées, donc les utilisateurs ne détiennent l’accès que pour la tâche en cours et le privilège permanent reste proche de zéro.

Différents administrateurs peuvent-ils gérer différentes parties de l’organisation ?

Oui, un administrateur délégué peut se voir attribuer une partie ou la totalité des administrateurs des autorisations sur un nœud ou un sous-nœud assigné, sans visibilité sur le reste de l’organisation.

Que se passe-t-il avec les identifiants lorsqu’un employé part ?

Les administrateurs peuvent verrouiller le coffre-fort de l’utilisateur partant et transférer la propriété à un autre utilisateur. Le processus est zero knowledge et est régi par les rôles ; seuls les utilisateurs disposant des autorisations appropriées peuvent initier un transfert.

Comment Keeper soutient-il les audits de conformité ?

La Console d’administration fournit des rapports détaillés sur l’accès des utilisateurs, les attributions de rôles et l’activité des coffres-forts, créant la piste d’audit requise par SOC 2, HIPAA, NIST 800-53, ISO 27001 et des cadres similaires.

Retirer l'autorisation d'utilisation de cookiesNous accordons de l'importance à votre vie privée

Nous utilisons des cookies sur notre site pour vous offrir la meilleure expérience de navigation possible, vous proposer des publicités personnalisées sur nos produits et notre contenu, et analyser le trafic sur le site Web. Pour en savoir plus, veuillez consulter notre politique de confidentialité.

Inscrivez-vous pour bénéficier d'un essai gratuit

Acheter maintenant