Gestion des mots de passe en entreprise

Sécurisez les identifiants d’entreprise avec le gestionnaire de mots de passe zero trust de Keeper

Le gestionnaire de mots de passe d’entreprise de Keeper vérifie toutes les demandes d’accès, protège les identifiants avec un chiffrement de bout en bout et applique le moindre privilège.

L'importance de la gestion des mots de passe en entreprise

Les cybercriminels ciblent les identifiants pour accéder aux systèmes d’entreprise. Des mots de passe faibles, réutilisés et compromis exposent les organisations à des violations de données, des attaques rançongiciel et des prises de contrôle massives de comptes.

46 %

des environnements d'entreprise testés ont vu au moins un hachage de mot de passe déchiffré en 2025

22 %

des vecteurs d'attaque initiaux à l'origine de violations de données en 2025 étaient liés à une utilisation abusive des identifiants

Sécurisez les mots de passe de votre organisation avec Keeper

La plateforme unifiée de sécurité des identités de Keeper offre aux organisations la visibilité et le contrôle nécessaires pour sécuriser les identifiants, appliquer les politiques d’accès et protéger les données sensibles sur chaque utilisateur, appareil et système. Keeper est reconnu par des milliers d’organisations à travers le monde, des PME aux entreprises du Fortune 500 en passant par les agences fédérales américaines.

Tout ce dont vous avez besoin pour sécuriser, contrôler et gérer les identifiants à grande échelle

Architecture zero knowledge

Construit sur une architecture zero knowledge, Keeper garantit une confidentialité totale des données grâce au chiffrement de bout en bout. Tout le chiffrement et le déchiffrement se font localement sur l’appareil de l’utilisateur, ce qui signifie que seul l’utilisateur final — pas même Keeper — peut consulter ou déchiffrer les données.

Coffre-fort sécurisé pour chaque utilisateur

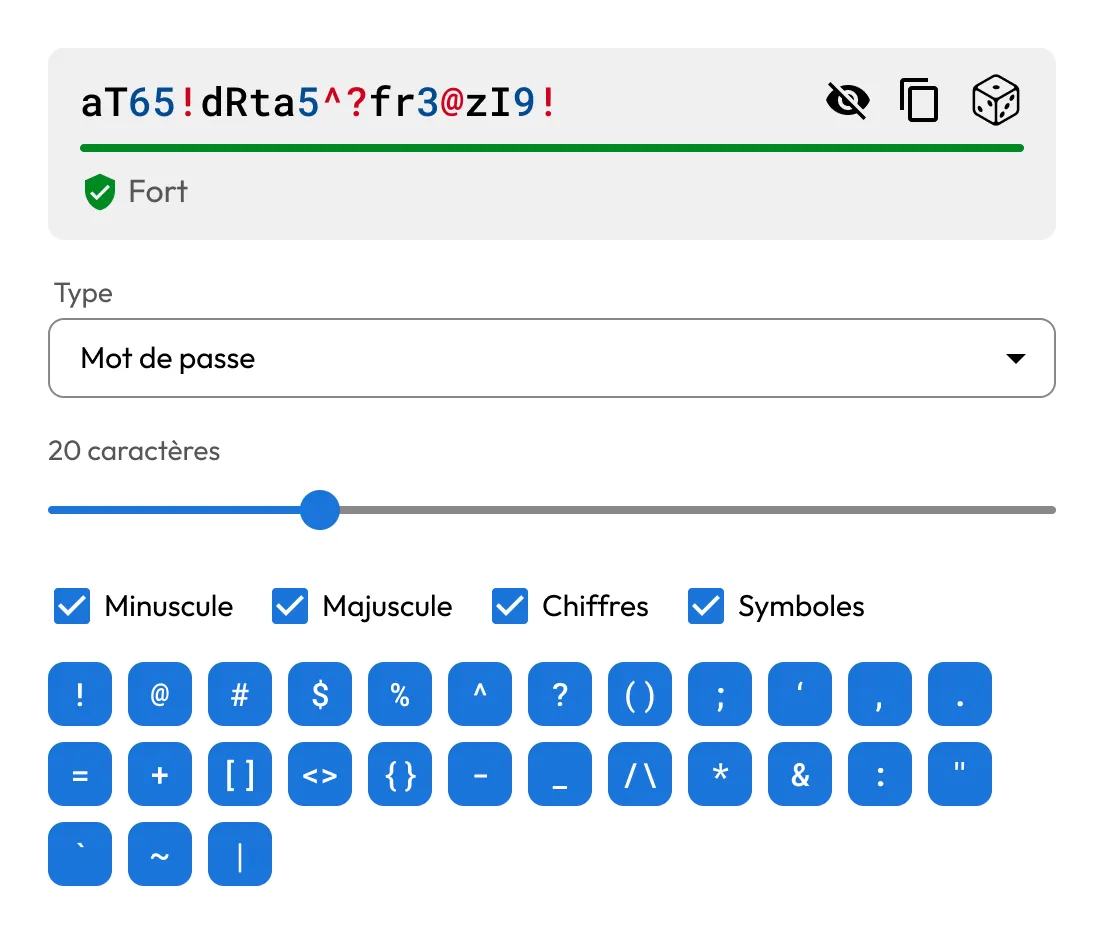
Chaque employé dispose d’un coffre-fort privé et chiffré pour stocker des mots de passe, des clés d’accès, des secrets et d’autres données sensibles utilisées aussi bien par les humains que par les machines. Le générateur de mots de passe intégré de Keeper et la saisie automatique sécurisée travaillent ensemble pour créer et remplir des mots de passe forts et uniques ainsi que des clés d’accès, éliminant ainsi la réutilisation des mots de passe sans ajouter de friction.

Prise en charge de la MFA et de l’authentification sans mot de passe

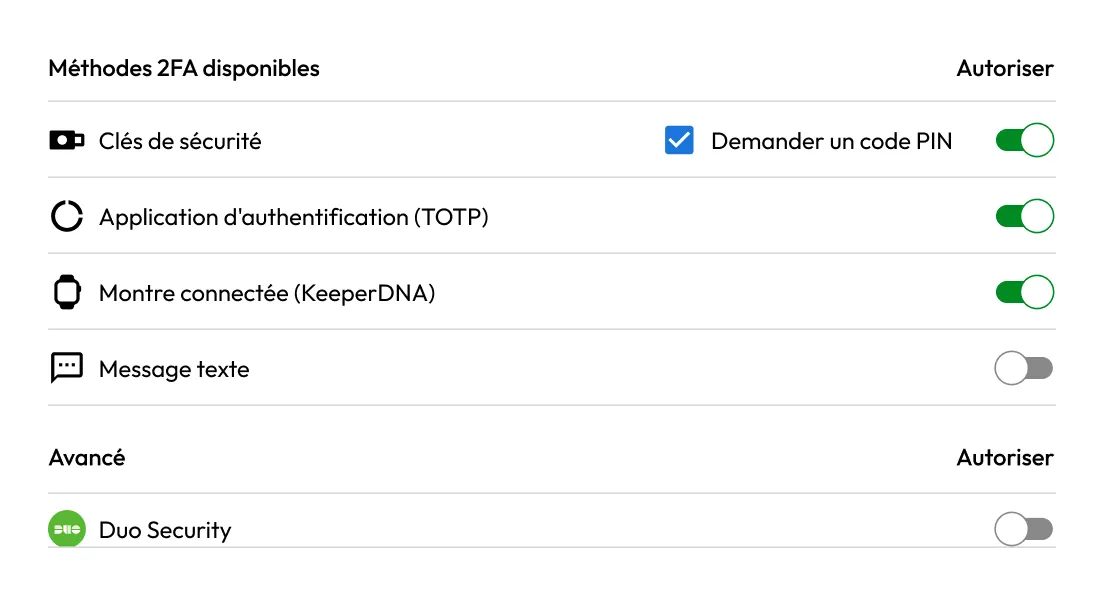
Keeper renforce la sécurité des accès grâce à la prise en charge de plusieurs méthodes MFA, notamment TOTP, les clés de sécurité matérielles et les données biométriques.

Avec Keeper SSO Connect, les organisations peuvent activer l’authentification sans mot de passe via leur fournisseur d’identité (IdP) existant, garantissant un accès sécurisé au coffre-fort Keeper. Cela aide à réduire la dépendance aux mots de passe traditionnels, renforçant la sécurité zero trust pour tous les utilisateurs et les appareils.

Contrôles d'accès fondés sur le principe du moindre privilège

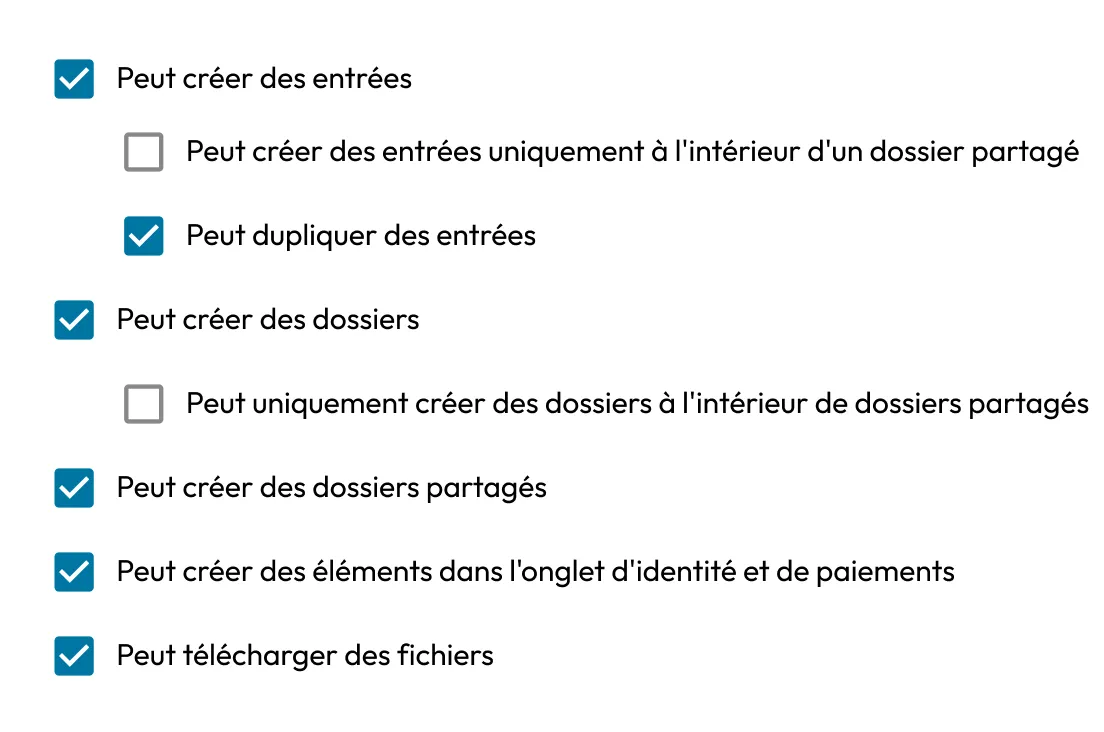
Keeper offre aux organisations des contrôles précis sur qui peut accéder à quoi et quand. En combinant le contrôle d’accès basé sur les rôles (RBAC) avec les contrôles d’accès basés sur les attributs (ABAC), ainsi que des restrictions basées sur le temps et le contexte, les équipes peuvent faire respecter le moindre privilège grâce à des politiques intentionnelles et granulaires à travers tous les utilisateurs et les systèmes.

Partage sécurisé des identifiants

Keeper permet le partage sécurisé des mots de passe et des secrets via le chiffrement de bout en bout, des contrôles d’accès granulaires et un accès à temps limité, facilitant la collaboration des employés sur des données confidentielles.

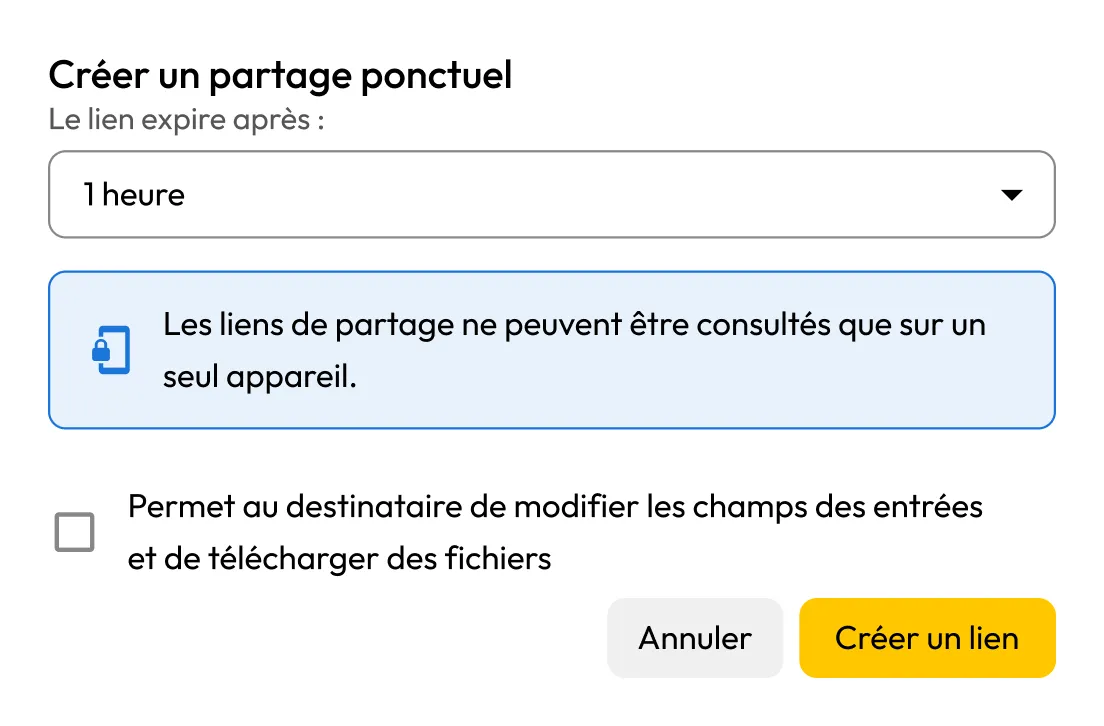
Avec le partage ponctuel, les employés peuvent échanger en toute sécurité des identifiants temporaires ou des données privées avec des tiers lorsque cela est approprié et dans le respect des politiques de contrôle d’accès. Le partage ponctuel est le moyen le plus sûr d'envoyer des informations confidentielles à une personne externe ou à un prestataire sans les exposer via e-mail, SMS ou messagerie instantanée.

Paramètres de partage ponctuel de Keeper pour partager en toute sécurité des identifiants via un lien restreint à un appareil, qui expire au bout d'une heure.

Intégration fluide avec votre infrastructure et votre pile technologique

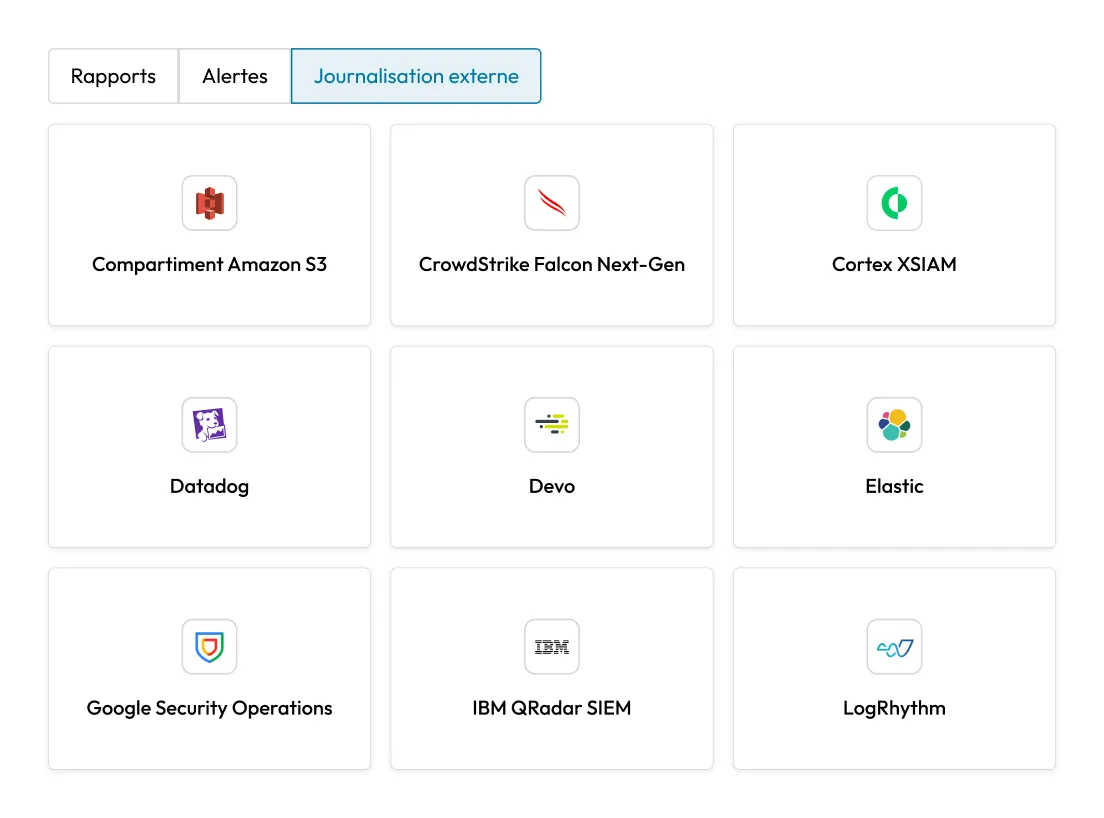
Keeper s’intègre parfaitement à votre infrastructure existante d’identité et de sécurité, incluant des IdP comme Microsoft Entra ID, Okta et Google Workspace ; des services d’annuaire comme Active Directory et LDAP ; et des outils de gestion des informations et des événements de sécurité (SIEM). Cela permet un déploiement rapide à travers des environnements sur site, hybrides et multi-cloud.

Surveillance du dark-web avec BreachWatch

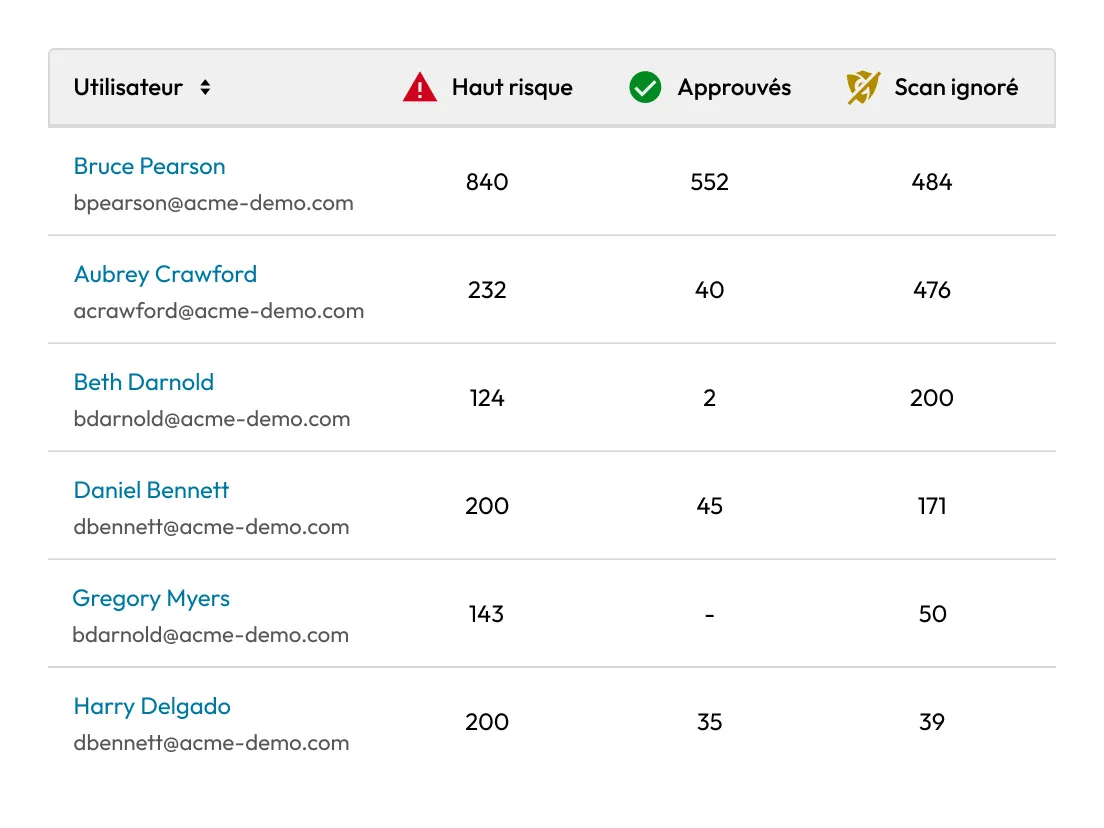
BreachWatch surveille en permanence le dark web, scanne les identifiants stockés pour ceux connus compromis et alerte les utilisateurs en temps réel dès qu’une correspondance est trouvée. BreachWatch utilise une architecture de correspondance zero knowledge. Les identifiants sont anonymisés avant toute comparaison, de sorte que ni Keeper ni aucun service externe ne peuvent voir vos mots de passe en clair pendant le processus. Cela donne aux organisations la visibilité nécessaire pour réagir rapidement à l’exposition des identifiants et anticiper les prises de contrôle de comptes.

Tableau de bord Keeper BreachWatch affichant les utilisateurs associés à des résultats d'analyse à haut risque, validés ou ignorés, ce qui aide les administrateurs à surveiller l'exposition sur le dark web et à identifier les identifiants compromis.

Rapports de conformité et audits

Keeper offre aux administrateurs une visibilité complète de l’activité des utilisateurs grâce à des pistes d’audit détaillées, des rapports personnalisables et un suivi sur plus de 300 types d’événements. Keeper soutient la conformité avec des cadres majeurs tels que SOC 2 et ISO 27001, transformant la préparation à l’audit d’une charge en un processus simple et reproductible.

Foire aux questions

Qu’est-ce que la gestion des mots de passe en entreprise ?

La gestion des mots de passe en entreprise permet aux organisations de stocker, gérer et partager des identifiants de manière sécurisée entre les employés, les départements et les équipes. Il offre aux équipes informatiques et de sécurité la possibilité d’appliquer des politiques de mots de passe strictes, de réduire les menaces basées sur les identifiants et d’obtenir une visibilité complète sur la gestion de l’accès à travers les utilisateurs, les applications et les systèmes.

Comment Keeper simplifie-t-il la gestion des mots de passe en entreprise pour les utilisateurs finaux ?

Keeper simplifie la gestion des mots de passe en entreprise en fournissant à chaque utilisateur son propre coffre-fort sécurisé et chiffré qui génère, stocke et enregistre automatiquement des identifiants de saisie automatique sur les appareils et les applications. Avec Keeper, les utilisateurs n’ont plus besoin de se fier à la mémoire ni de réutiliser des mots de passe faibles. Des fonctionnalités comme la saisie automatique, le partage sécurisé et l’authentification sans mot de passe permettent Keeper de simplifier l’accès tout en maintenant une forte protection des identifiants et des données.

Keeper est-il simplement un gestionnaire de mots de passe pour entreprises ?

Keeper est une plateforme unifiée de sécurité des identités qui va bien au-delà de la gestion traditionnelle des mots de passe. Non seulement Keeper stocke et saisit automatiquement des mots de passe, mais il sécurise aussi les secrets, applique des contrôles d’accès précis et offre des capacités de gestion des accès privilégiés (PAM). Keeper intègre également des solutions de sécurité avancées telles que la RBI, la gestion des privilèges des terminaux et la gestion des sessions privilégiées, permettant aux organisations de contrôler les accès, de sécuriser les infrastructures et de protéger les identités humaines comme celles des machines.

Comment Keeper améliore-t-il la visibilité des identifiants d’entreprise ?

Keeper offre aux équipes de sécurité et informatique une visibilité et un contrôle complets sur l’utilisation des identifiants dans toute leur organisation. Les administrateurs peuvent faire appliquer le RBAC, surveiller l’activité des utilisateurs et générer en temps réel des pistes d’audit détaillées. Cette supervision aide les organisations à répondre plus efficacement aux cybermenaces potentielles et à maintenir le respect des exigences réglementaires.

Retirer l'autorisation d'utilisation de cookiesNous accordons de l'importance à votre vie privée

Nous utilisons des cookies sur notre site pour vous offrir la meilleure expérience de navigation possible, vous proposer des publicités personnalisées sur nos produits et notre contenu, et analyser le trafic sur le site Web. Pour en savoir plus, veuillez consulter notre politique de confidentialité.

Inscrivez-vous pour bénéficier d'un essai gratuit

Acheter maintenant