Privilegio de permanencia cero

Logre el privilegio permanente cero con KeeperPAM®

Keeper ayuda a las organizaciones a eliminar los privilegios permanentes al reemplazar los derechos administrativos permanentes con acceso justo a tiempo (JIT), credenciales efímeras y rotación automatizada de credenciales, todo desde una plataforma de confianza cero y conocimiento cero.
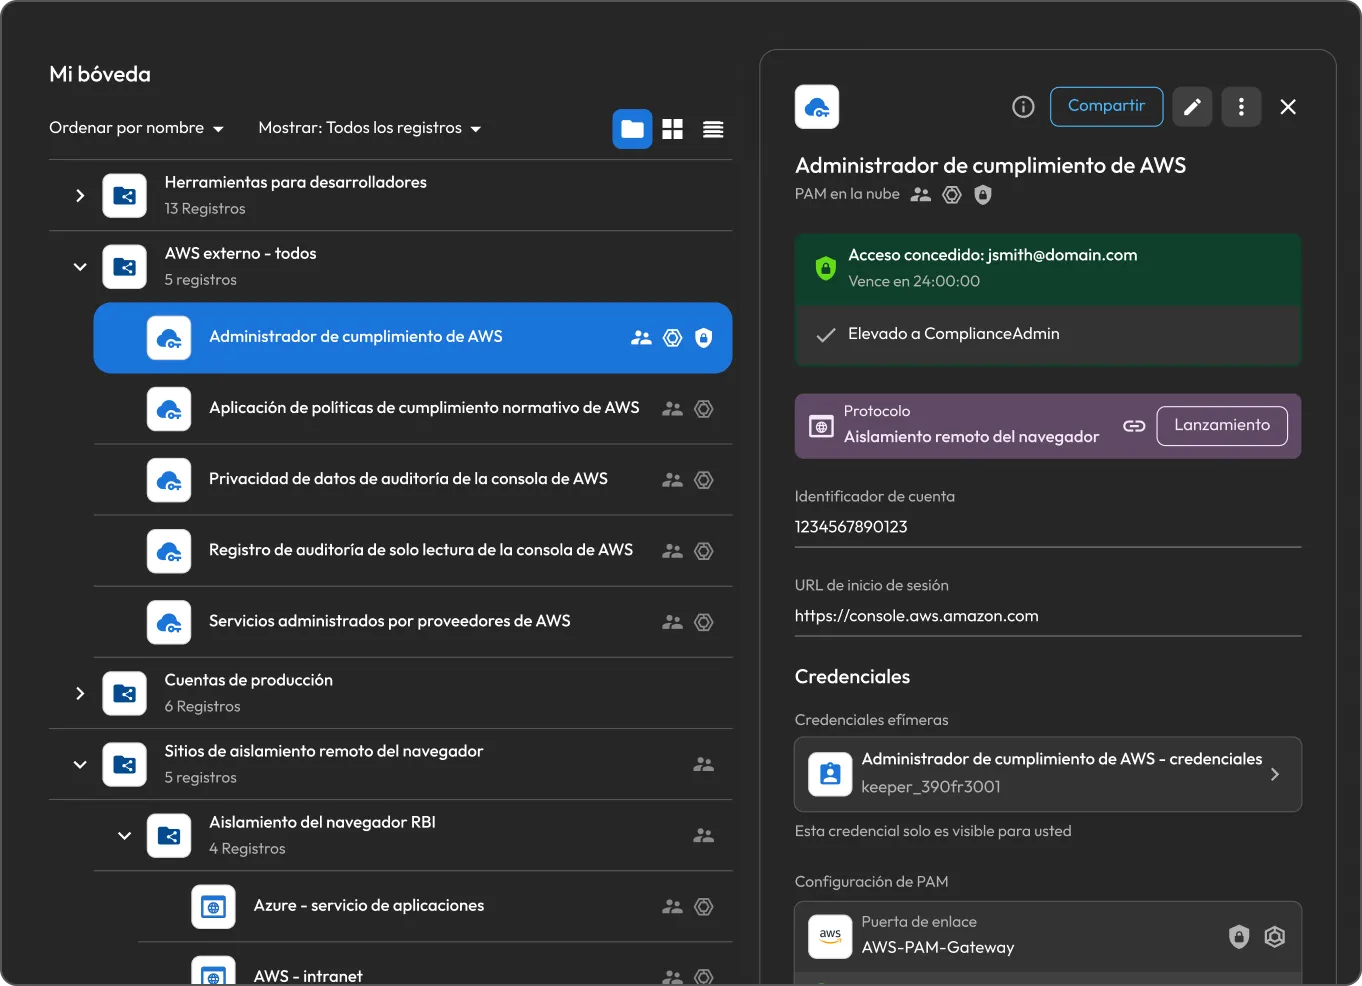
Interfaz de KeeperPAM que muestra el acceso temporal de administrador de cumplimiento de AWS con credenciales efímeras, vencimiento de 24 horas y aislamiento remoto del navegador. v

Por qué los privilegios permanentes ponen en riesgo a las organizaciones

Superficie de ataque amplia

Cada cuenta con acceso privilegiado permanente es un objetivo. Si una se ve comprometida, el atacante puede llegar a sistemas críticos y datos sensibles.

Aumento de privilegios

Los usuarios acumulan acceso y lo conservan después de que finalizan los proyectos. El acceso que se pensó como temporal se vuelve permanente y, con el tiempo, más personas tienen más acceso del que necesita su trabajo.

Movimiento lateral

Los atacantes pueden usar credenciales robadas para moverse entre entornos y escalar privilegios, lo que puede provocar una filtración más amplia.

Difícil de demostrar el privilegio mínimo

Los auditores esperan que se aplique el privilegio mínimo. Demostrar que nadie tiene acceso permanente innecesario es difícil sin un sistema diseñado para exigirlo.

Cómo ayuda KeeperPAM a aplicar el privilegio permanente cero

Otorga acceso justo a tiempo

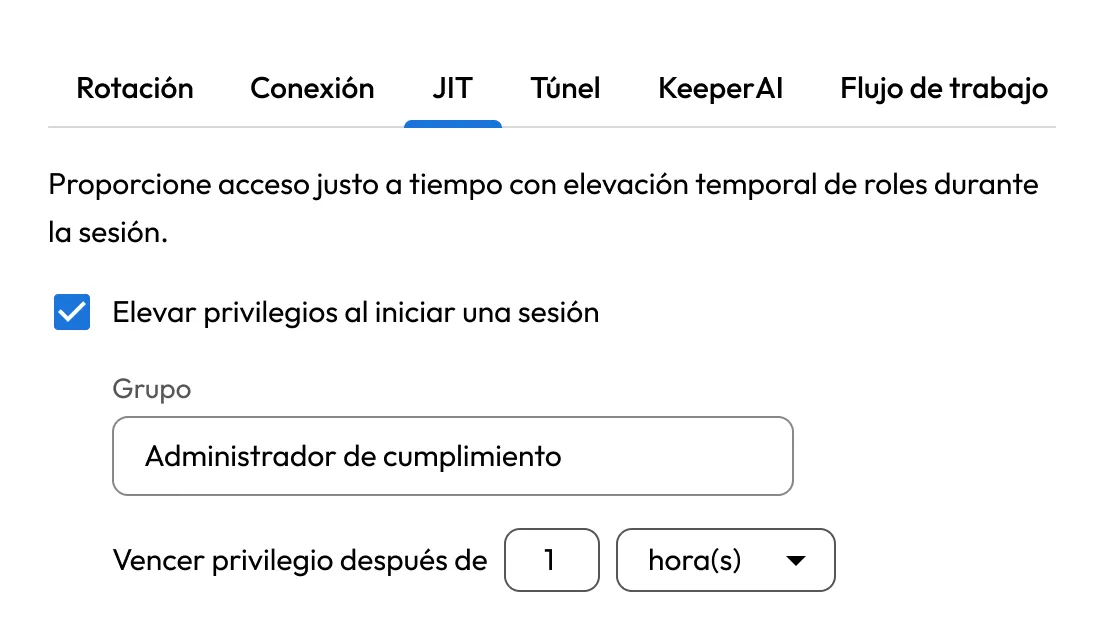
KeeperPAM elimina los privilegios permanentes con acceso JIT. Los usuarios obtienen el acceso que necesita una tarea, lo conservan solo durante un período definido y lo pierden automáticamente cuando ese período finaliza.

Configuración de JIT de Keeper que otorga privilegios temporales de administrador de cumplimiento al iniciar una sesión, con un acceso elevado configurado para vencer después de una hora.

Requiere aprobación antes de otorgar el acceso

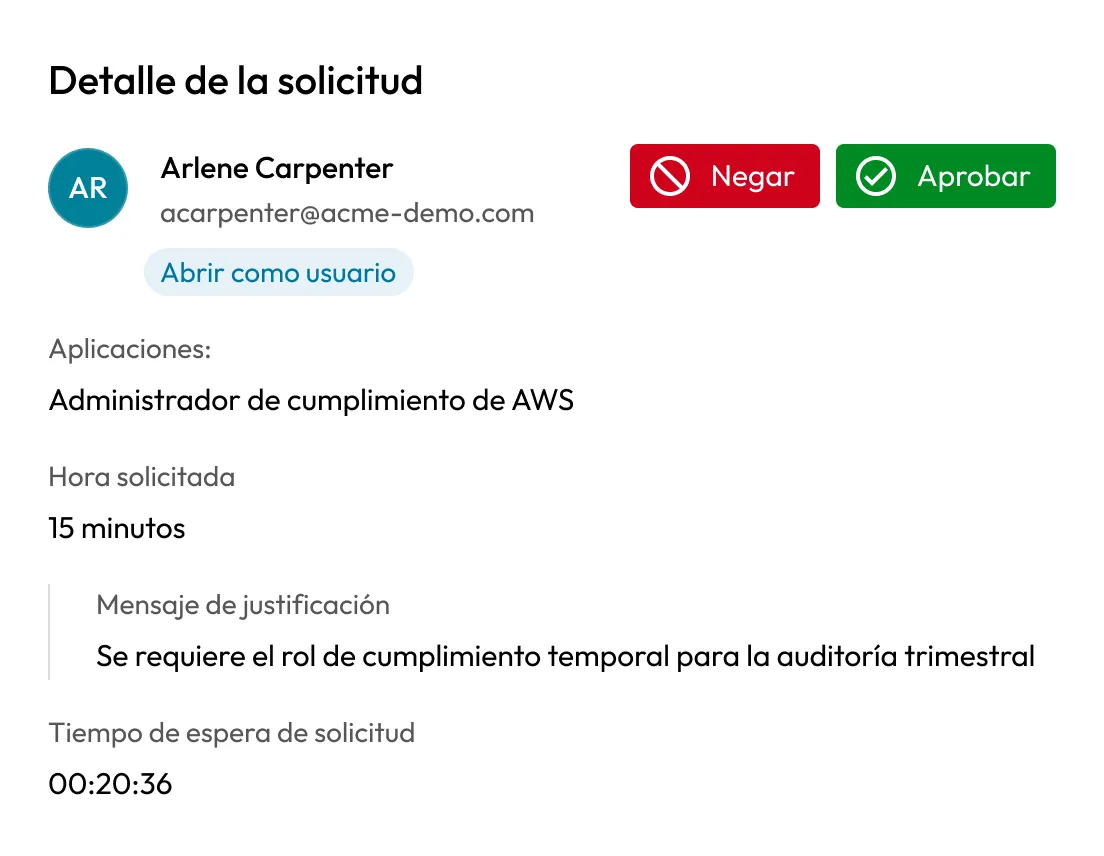
El acceso privilegiado no tiene que ser automático. KeeperPAM puede dirigir cada solicitud a través de un flujo de aprobación, de modo que un aprobador designado pueda autorizar el acceso antes de que se otorgue. Las solicitudes pueden requerir justificación y MFA, y cada solicitud, aprobación y denegación queda registrada en un registro de auditoría.

Solicitud de acceso de Keeper que muestra un rol temporal de administrador de cumplimiento de AWS que requiere aprobación, con la duración solicitada, la justificación y opciones para aprobar o denegar el acceso.

Inyecta credenciales sin exponerlas

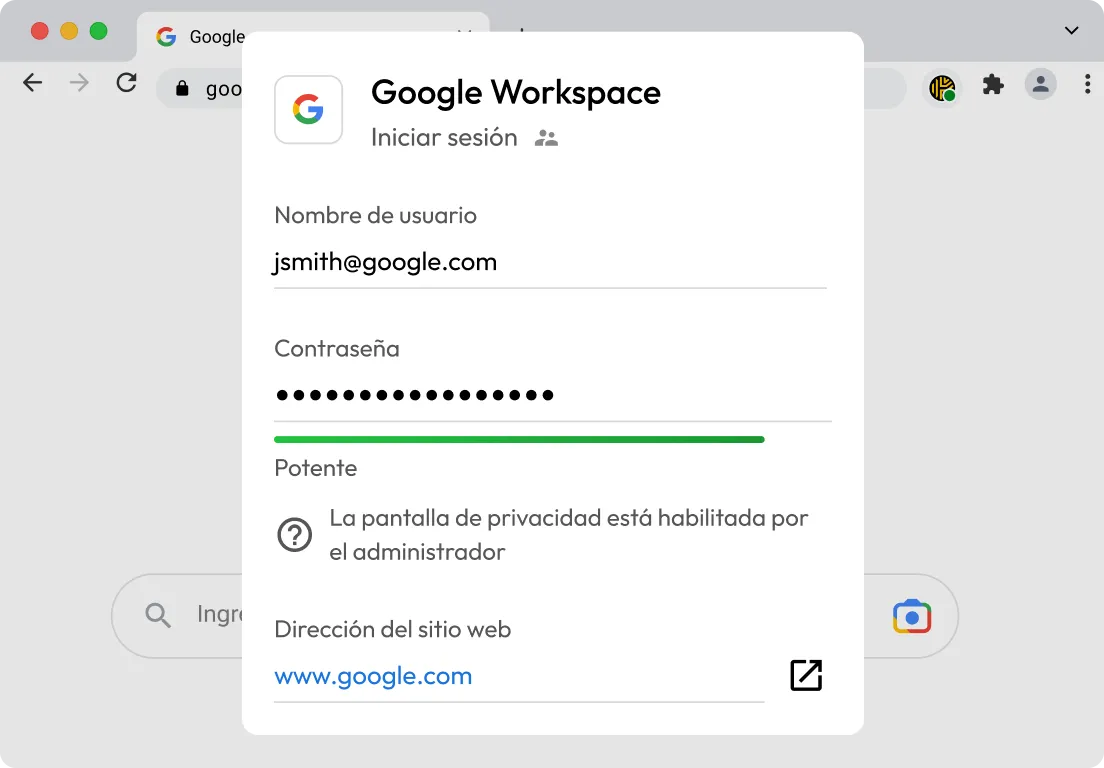
Keeper recupera la credencial almacenada en la bóveda de Keeper al iniciar la sesión y la inyecta en ella a través del Keeper Gateway implementado por el cliente. El usuario nunca ve ni manipula el secreto subyacente, lo que reduce el riesgo de credenciales robadas o reutilizadas.

La inyección de credenciales de Keeper completa de forma segura un inicio de sesión de Google Workspace, mientras mantiene la contraseña enmascarada y oculta para el usuario.

Aprovisiona cuentas temporales y eleva roles a demanda

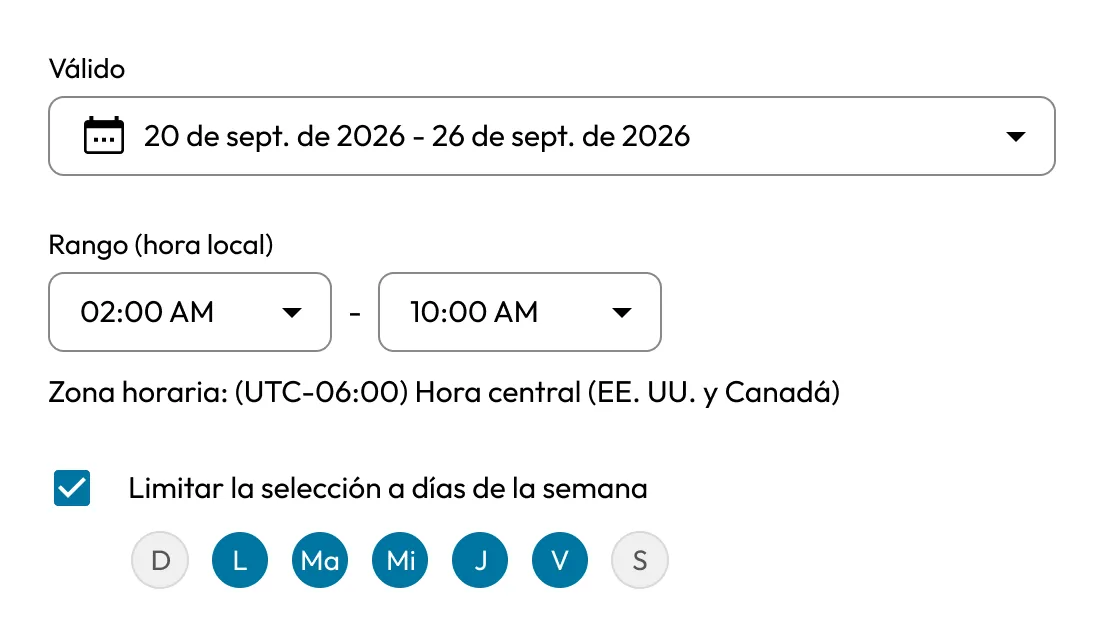
En lugar de dejar cuentas privilegiadas permanentes, Keeper puede crear cuentas de corta duración en el sistema de destino para la sesión y eliminarlas cuando esta finaliza. Para plataformas en la nube y Endpoints, Keeper puede elevar el rol de un usuario durante la duración de la tarea y luego eliminarlo automáticamente.

Programación de acceso de Keeper que define fechas, horas y días de la semana aprobados para aprovisionar cuentas temporales y elevar roles a demanda.

Rota y retira credenciales automáticamente

Keeper detecta las cuentas privilegiadas y rota sus credenciales a demanda o según un cronograma establecido, de modo que ningún secreto permanezca sin cambios durante meses.

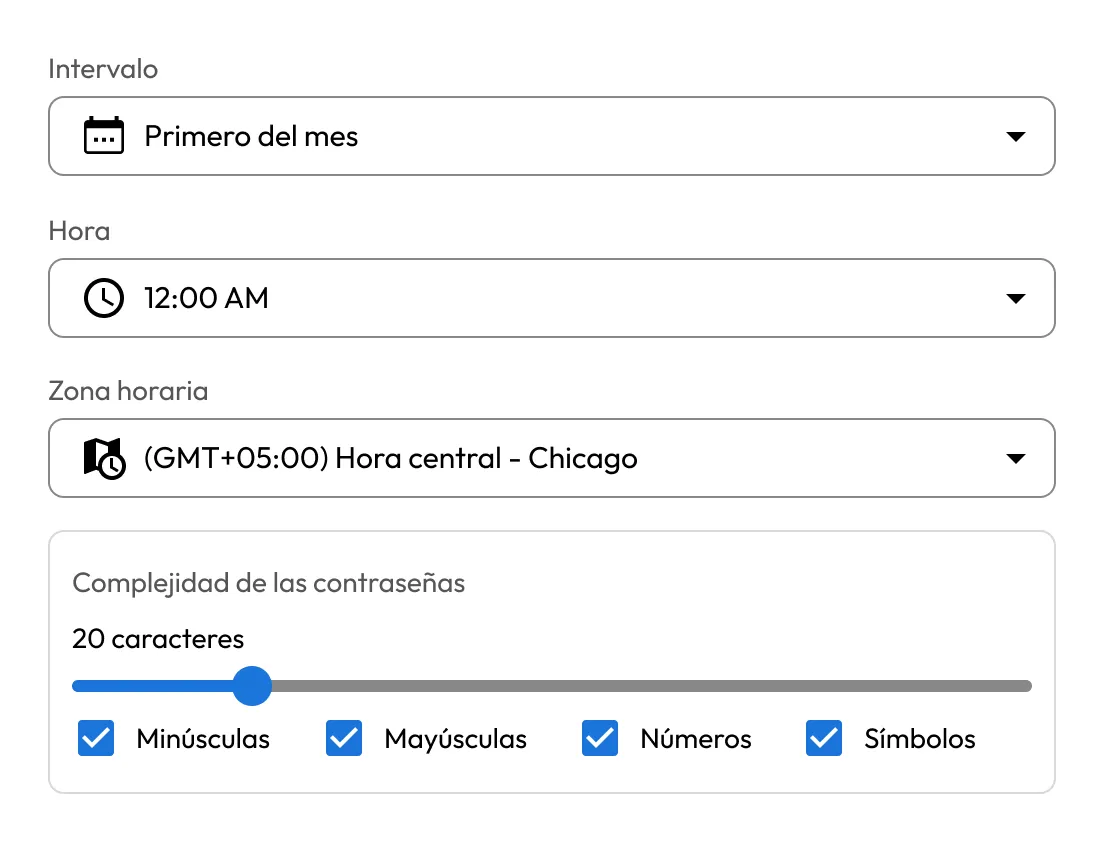
Configuración de rotación de credenciales de Keeper que muestra la rotación automatizada mensual de contraseñas, con tiempos configurables y complejidad de contraseña para rotar y retirar credenciales de forma segura.

Aplica la confianza cero en toda la infraestructura moderna

El Keeper Gateway intermedia el acceso mediante una conexión solo de salida a Keeper Cloud, por lo que no se exponen puertos de entrada y los sistemas de destino permanecen protegidos. El privilegio mínimo se aplica de forma consistente en la infraestructura local, los entornos híbridos, las plataformas en la nube y las bases de datos.

Beneficios del privilegio permanente cero con Keeper

Mantenga a los equipos productivos

El privilegio permanente cero no tiene que ralentizar el trabajo. Los usuarios inician sesiones hacia destinos autorizados y trabajan con sus propias herramientas nativas (SSH, RDP y clientes de bases de datos), mientras las aprobaciones avanzan rápidamente sin que una VPN se interponga.

Reduzca la sobrecarga de administrar cuentas privilegiadas

Las cuentas permanentes y las credenciales compartidas deben inventariarse, aprovisionarse, rotarse y eliminarse, por lo general de forma manual. Keeper automatiza ese ciclo de vida, creando acceso cuando se solicita y revocándolo cuando se completa una tarea.

Simplifique las auditorías y los informes

Cada solicitud de acceso, aprobación y sesión se registra automáticamente, con informes integrados. En lugar de recopilar evidencia manualmente durante las auditorías, los equipos de seguridad cuentan con un registro ya preparado que demuestra los controles para marcos como ISO 27001, HIPAA y SOC 2.

Modernícese sin PAM heredado

Keeper se implementa a través de una puerta de enlace ligera y una arquitectura de confianza cero, sin VPN ni cambios en el firewall de entrada. Su plataforma unificada ayuda a las organizaciones a lograr el privilegio permanente cero sin tener que reconstruir toda la red.

Avance hacia el privilegio permanente cero con Keeper

Preguntas frecuentes

¿Cómo elimina Keeper los privilegios permanentes?

KeeperPAM reemplaza los privilegios permanentes con acceso JIT, aprovisiona credenciales solo cuando es necesario y puede crear y eliminar cuentas temporales automáticamente durante cada sesión. Las solicitudes pueden dirigirse a través de flujos de aprobación, y las credenciales estáticas restantes se detectan y rotan según un cronograma o a demanda, lo que reduce el acceso persistente en todos los entornos.

¿En qué se diferencia el privilegio permanente cero del privilegio mínimo?

El privilegio mínimo se centra en limitar el alcance del acceso, otorgando a cada usuario solo los permisos necesarios para su rol. El privilegio permanente cero va más allá al limitar también la duración, de modo que los privilegios necesarios se otorgan de forma temporal y se eliminan automáticamente. En términos simples, el acceso JIT es lo que hace posible el privilegio permanente cero.

¿El privilegio permanente cero con Keeper requiere una VPN?

No. Keeper intermedia el acceso a través del Keeper Gateway mediante conexiones solo de salida y una arquitectura de confianza cero, por lo que el acceso JIT se puede ofrecer sin una VPN ni cambios en el firewall de entrada.

¿Cómo respalda el privilegio permanente cero el cumplimiento normativo?

Al aplicar el privilegio mínimo en la práctica y registrar auditorías detalladas de la actividad privilegiada, Keeper les brinda a los equipos evidencia concreta para auditorías y revisiones. Esto ayuda a abordar los controles de acceso privilegiado en marcos como ISO 27001, HIPAA, SOC 2 y NIST 800-53.

Retirar el consentimiento de cookiesValoramos su privacidad

Utilizamos cookies en nuestro sitio web para ofrecerle la mejor experiencia de navegación, brindar anuncios personalizados sobre nuestros productos y contenido, y analizar el tráfico del sitio web. Para obtener más información, consulte nuestra Política de privacidad.

Regístrese para una prueba gratuita

Comprar Ahora