Gestión de contraseñas para redes sociales

Secure your enterprise social media accounts

El gestor empresarial de contraseñas de Keeper protege las cuentas de redes sociales de su organización mediante control centralizado, uso compartido seguro de credenciales y auditabilidad completa.
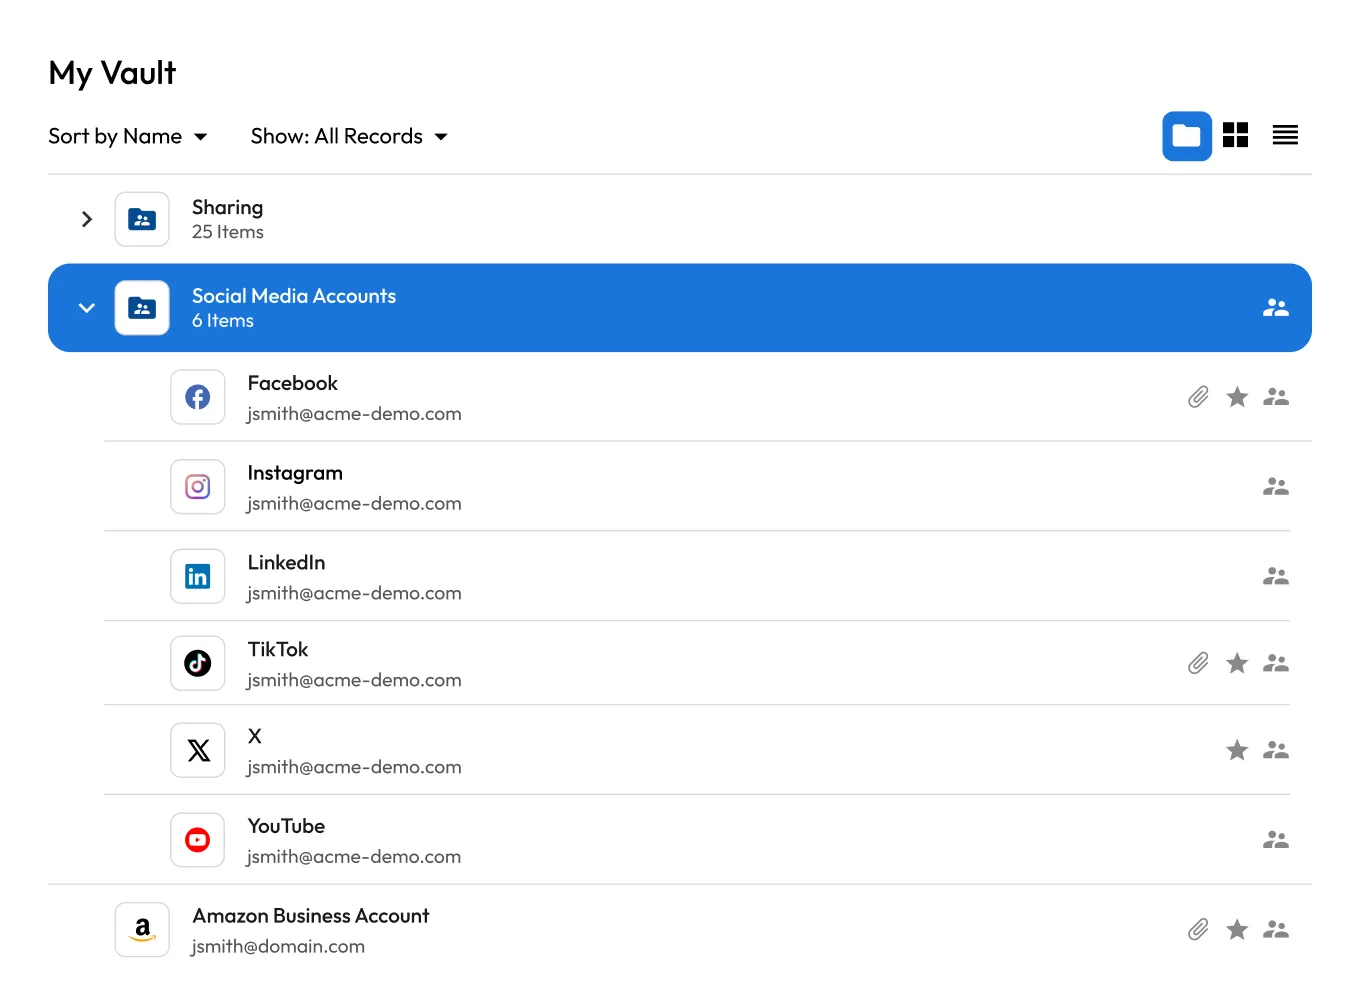
Bóveda de Keeper con credenciales de Facebook, Instagram, LinkedIn, TikTok, X y YouTube en una carpeta compartida de cuentas de redes sociales para gestionar de forma segura las contraseñas de redes sociales.

Por qué es importante la gestión de contraseñas de redes sociales

Evita la apropiación de cuentas

Las cuentas corporativas de redes sociales son objetivos frecuentes del relleno de credenciales, el phishing y la ingeniería social. Una sola cuenta comprometida puede dar lugar a publicaciones no autorizadas, daños a la marca y pérdida de confianza de la audiencia, a menudo pocos minutos después de la vulneración. Centralizar las credenciales en una bóveda cifrada y aplicar contraseñas seguras y únicas reduce significativamente este riesgo.

Protege la reputación de la marca

Las publicaciones no autorizadas o maliciosas en redes sociales pueden dañar la credibilidad de la marca de maneras difíciles de revertir. Proteger el acceso garantiza que solo los usuarios autorizados puedan iniciar sesión y publicar contenido en nombre de la organización.

Controla quién tiene acceso

Los equipos de marketing, las agencias y los contratistas suelen necesitar acceso compartido a las cuentas de redes sociales de la empresa. Sin los controles adecuados, las organizaciones pierden visibilidad de quién puede iniciar sesión, qué acciones puede realizar y si exempleados o contratistas aún tienen acceso.

Cómo Keeper protege las cuentas de redes sociales a escala

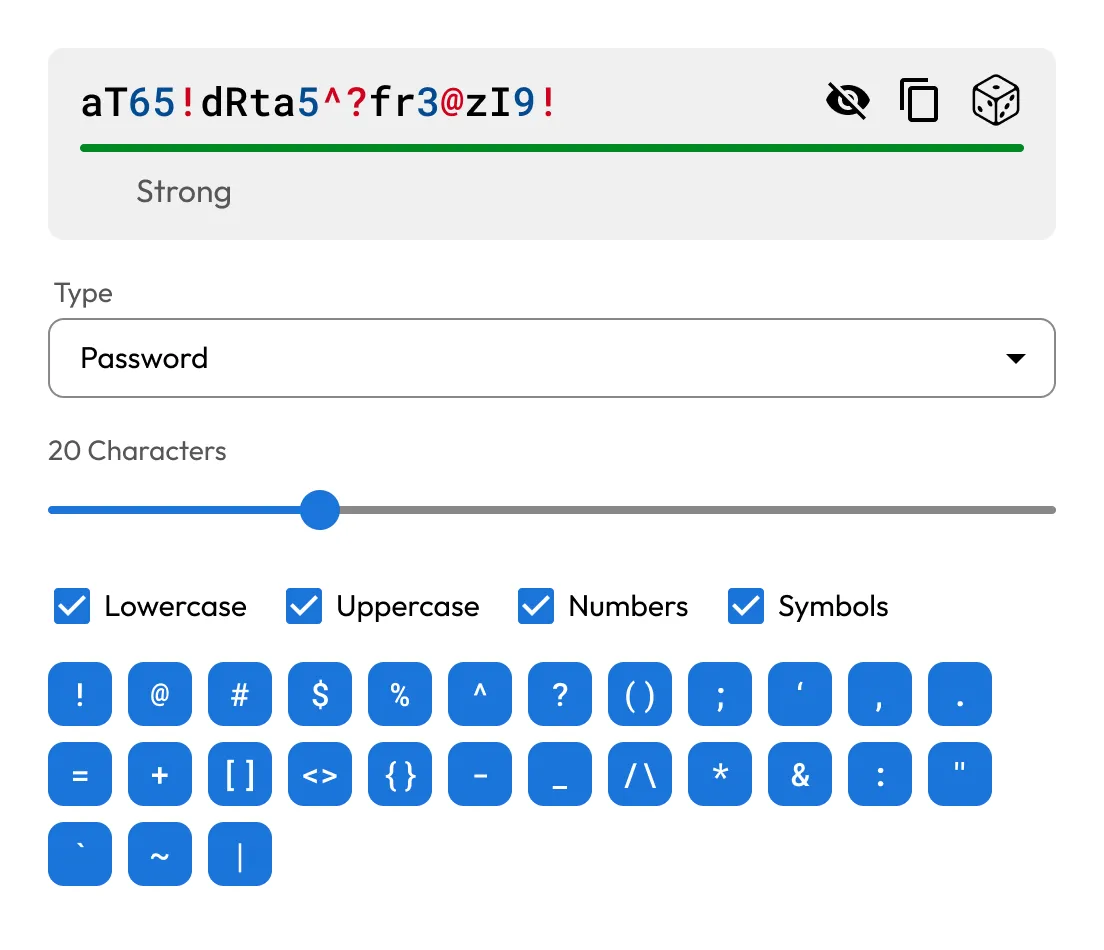
Generador de contraseñas de Keeper que crea una contraseña segura de 20 caracteres mediante letras mayúsculas y minúsculas, números y símbolos personalizables para proteger las cuentas de redes sociales.

Centraliza, genera y protege las credenciales

Almacene todas las credenciales de las cuentas de redes sociales en una bóveda cifrada de conocimiento cero. Cada cuenta utiliza contraseñas seguras y únicas creadas por el generador de contraseñas integrado de Keeper, lo que evita su reutilización.

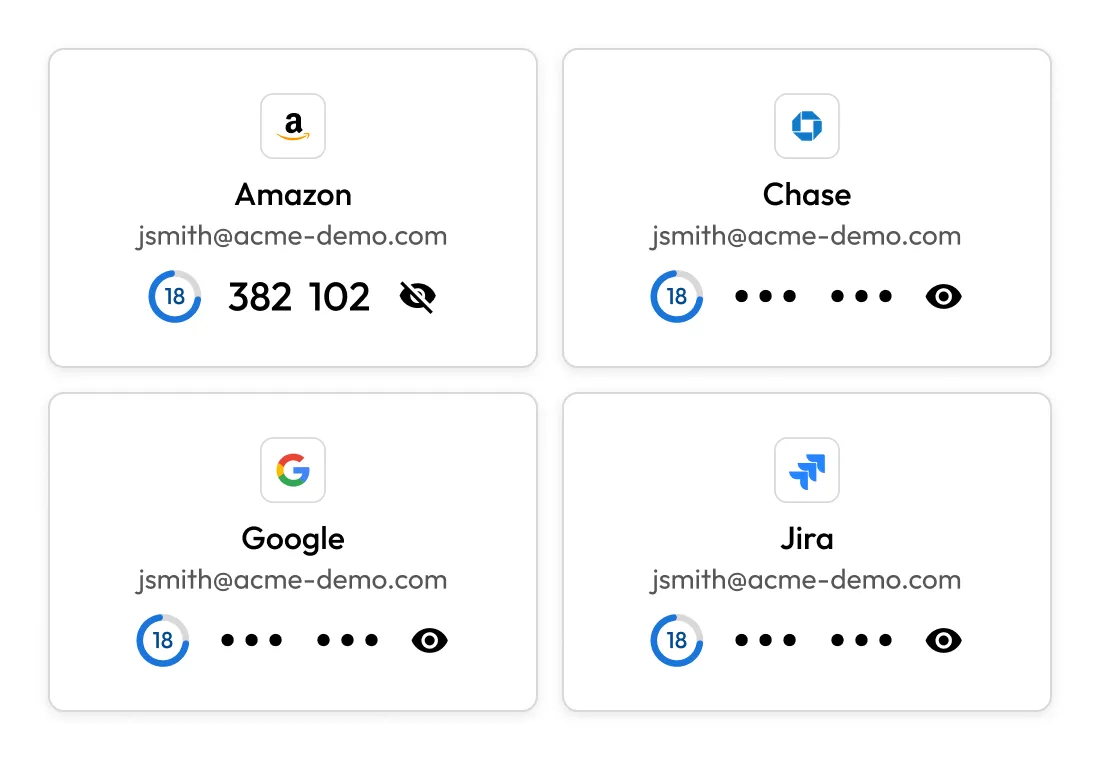
Tarjetas de la bóveda de Keeper para Amazon, Chase, Google y Jira que muestran códigos 2FA integrados, lo que ilustra el almacenamiento y la gestión seguros de 2FA junto con las credenciales de las cuentas.

Comparte códigos TOTP y claves de acceso

Keeper almacena códigos TOTP y claves de acceso asociados con cada cuenta y los comparte de forma segura con todas las personas que tienen acceso. Cualquier miembro autorizado del equipo puede generar el código de inicio de sesión o autenticarse con la clave de acceso desde su propia bóveda, sin que el propietario de la cuenta tenga que estar en línea ni entregar su dispositivo.

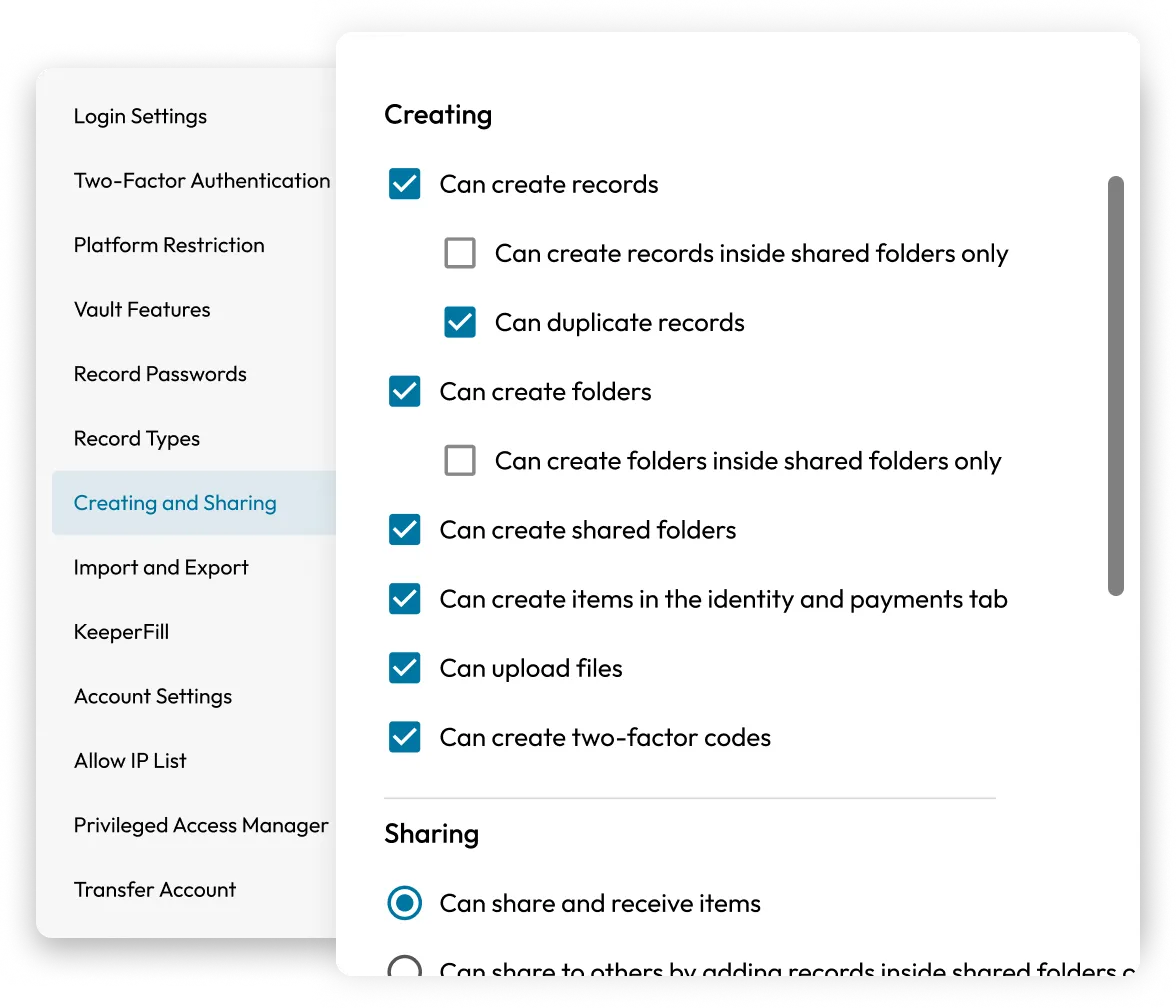
Configuración de administración de Keeper que muestra controles granulares para crear y compartir registros de la bóveda, carpetas, archivos y códigos 2FA.

Aplica controles de acceso basados en roles (RBAC)

Los administradores definen quién puede acceder a cada cuenta según el rol, el equipo o el proyecto. Las credenciales se inyectan mediante KeeperFill, lo que permite a los usuarios autenticarse sin ver nunca la contraseña subyacente.

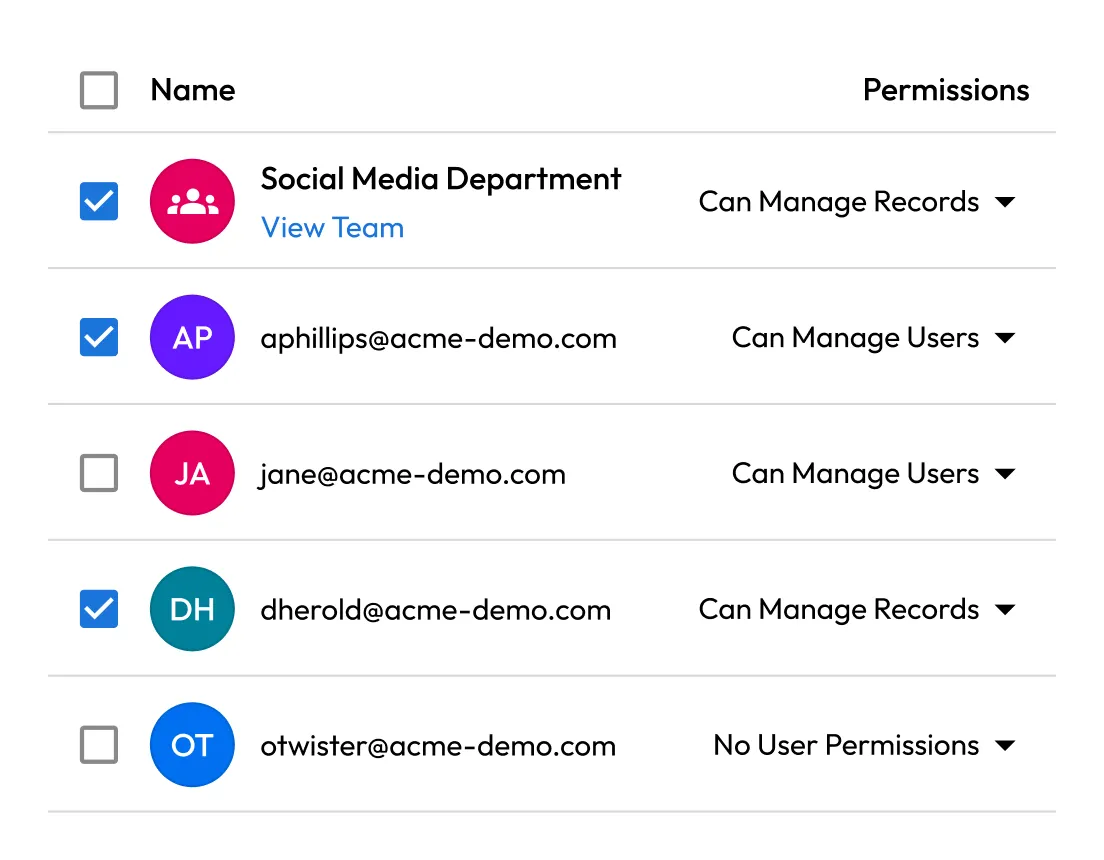
Permisos de carpetas compartidas de Keeper que muestran un equipo de redes sociales y usuarios individuales con acceso basado en roles para gestionar registros, gestionar usuarios o no tener permisos.

Permite compartir de forma segura entre equipos sin exposición

Se puede conceder acceso a las cuentas a equipos, agencias y terceros sin compartir directamente la contraseña. Los permisos de acceso pueden configurarse para que caduquen automáticamente cuando finalice un proyecto o una colaboración, de modo que el acceso de los contratistas no permanezca activo.

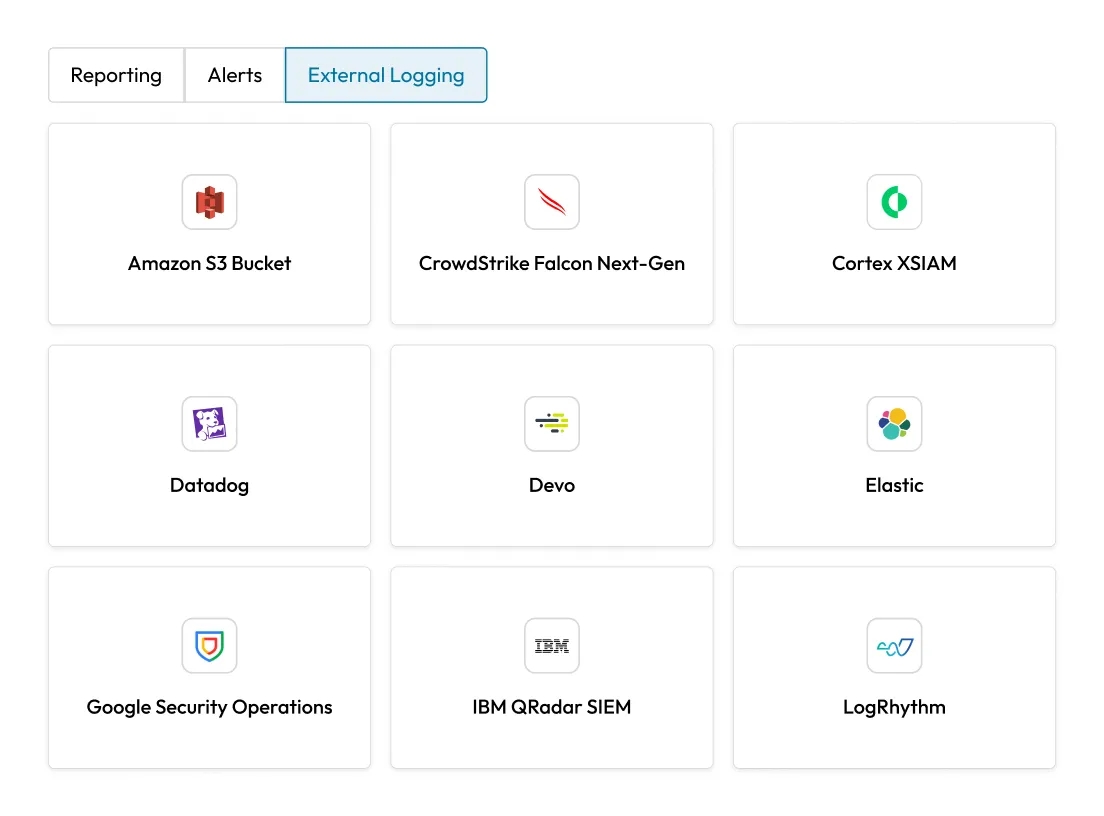
Configuración de registro externo de Keeper que muestra integraciones con plataformas SIEM y de seguridad, incluidas Amazon S3, CrowdStrike, Cortex XSIAM, Datadog, Devo, Elastic, Google Security Operations, IBM QRadar y LogRhythm.

Proporciona visibilidad completa y facilita el cumplimiento

Cada inicio de sesión, solicitud de acceso y cambio de credenciales se registra con una marca de tiempo y la identidad del usuario. Los registros de auditoría pueden exportarse a plataformas SIEM para un monitoreo centralizado y utilizarse para respaldar los requisitos de cumplimiento. Los administradores disponen de un registro completo de quién accedió a cada cuenta y cuándo.

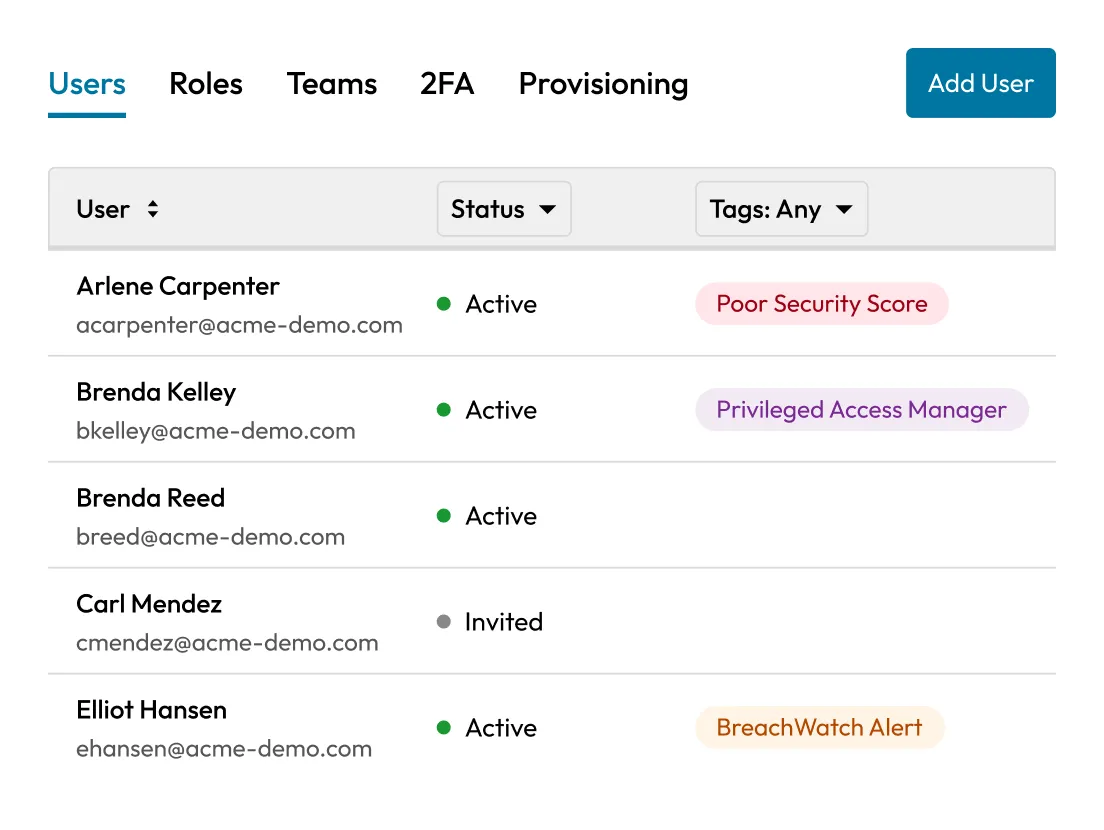
Consola de administración centralizada de Keeper que muestra usuarios empresariales con el estado de las cuentas y etiquetas de seguridad, incluidas Puntuación de seguridad baja, Privileged Access Manager y Alerta de BreachWatch.

Simplifican los procesos de incorporación y desvinculación

Los nuevos miembros del equipo obtienen acceso en cuestión de minutos. Cuando alguien deja la organización o cambia de rol, el acceso se revoca inmediatamente desde la consola de administración. Para garantizar una seguridad completa durante la desvinculación, las credenciales deben rotarse junto con la revocación del acceso a la bóveda. El generador de contraseñas de Keeper convierte esto en un proceso de un solo paso.

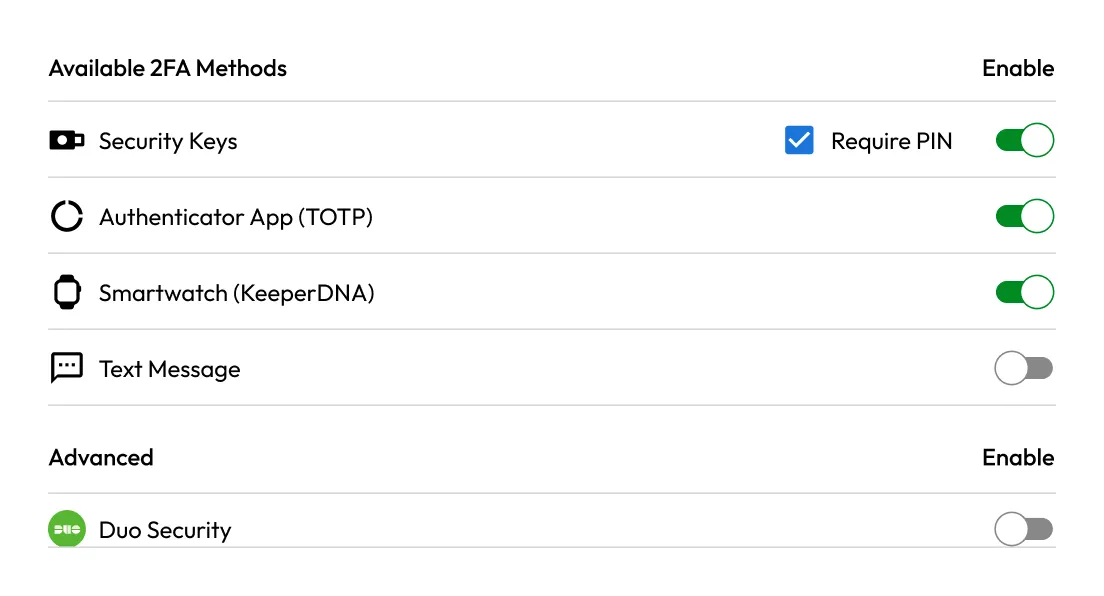
Configuración de 2FA de Keeper que muestra claves de seguridad habilitadas, aplicaciones de autenticación y autenticación mediante reloj inteligente KeeperDNA, con opciones adicionales para mensajes de texto y Duo Security.

Refuerza la autenticación con MFA

La autenticación multifactor (MFA) protege las cuentas de redes sociales contra el acceso no autorizado incluso si una contraseña se ve comprometida. Keeper almacena estos códigos MFA en la misma bóveda que la cuenta, por lo que habilitar MFA no requiere una aplicación de autenticación independiente que su equipo deba gestionar o mantener sincronizada.

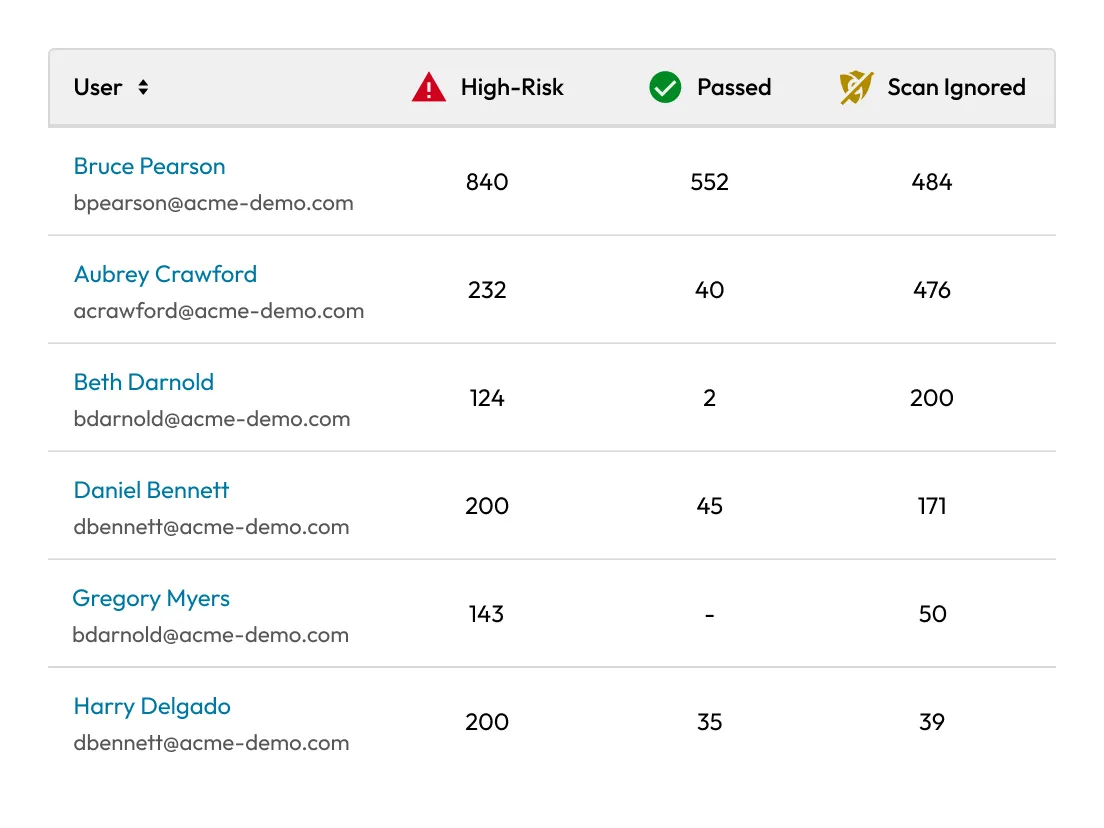
Informe de seguridad de Keeper que muestra una lista de usuarios con el número de análisis de contraseñas de alto riesgo, aprobados e ignorados, lo que ayuda a los administradores a identificar las cuentas que requieren atención en materia de seguridad.

Detecta credenciales comprometidas mediante el monitoreo de la web oscura

BreachWatch® de Keeper monitorea continuamente la web oscura en busca de credenciales comprometidas almacenadas. Si un empleado reutiliza una contraseña que ha quedado expuesta en una filtración de datos conocida, Keeper alerta tanto al empleado como a los administradores para que las credenciales puedan actualizarse inmediatamente.

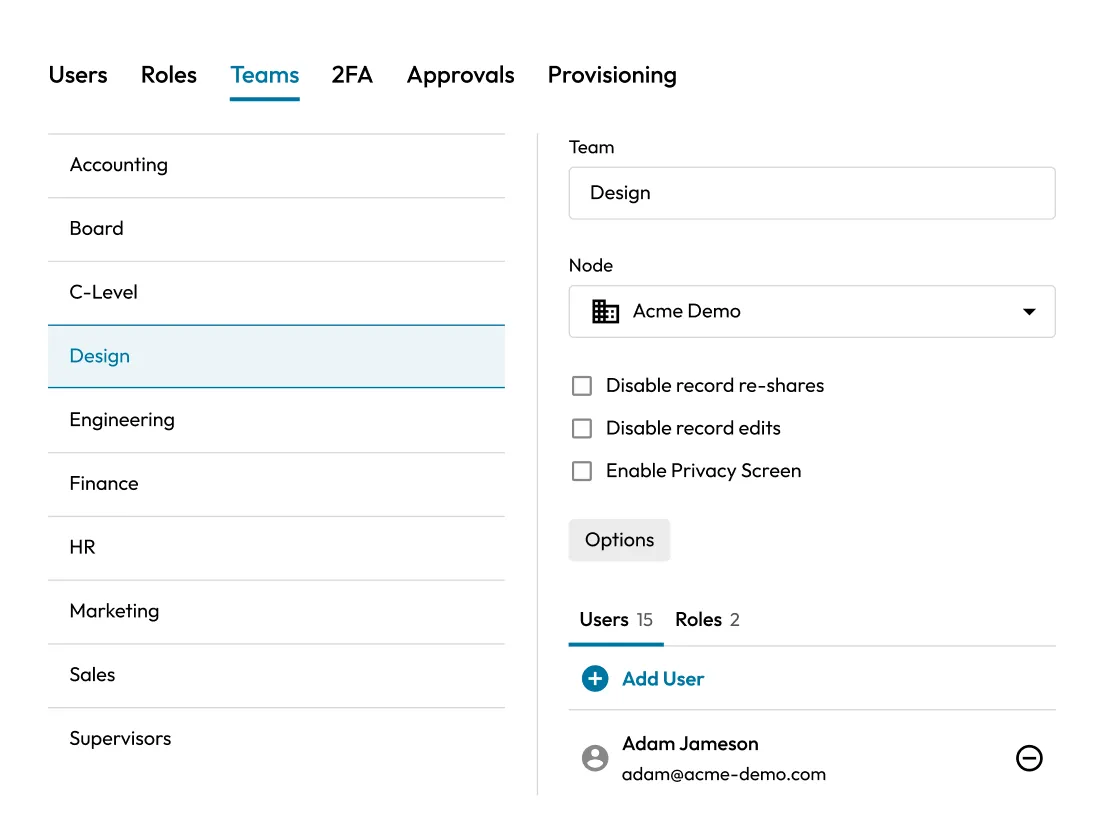
Consola de administración centralizada de Keeper que muestra la configuración de gestión de equipos con el equipo de diseño seleccionado, incluidas las asignaciones de usuarios y roles, la configuración de nodos y los controles de seguridad a nivel de equipo.

Extiende la seguridad más allá de los controles nativos de la plataforma

Algunas plataformas de redes sociales no ofrecen controles de acceso para múltiples usuarios ni configuraciones granulares de permisos. Keeper permite el uso compartido seguro, el acceso basado en permisos y la supervisión centralizada para las cuentas que carecen de funciones nativas de gestión de equipos.

Cómo proteger las cuentas de redes sociales con Keeper

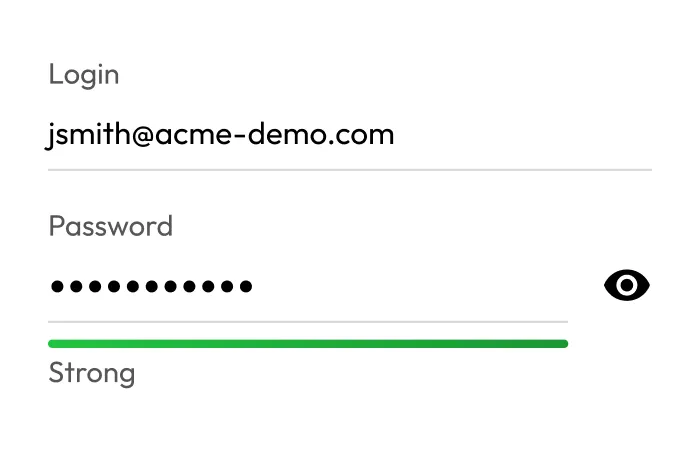
Registro de Keeper que muestra una dirección de correo electrónico y una contraseña enmascarada con una calificación de seguridad de contraseña alta.

Añada las credenciales de redes sociales a la bóveda

Almacene las credenciales de inicio de sesión de cada cuenta como un registro de la bóveda. El generador de contraseñas de Keeper crea una contraseña segura y única para cada cuenta.

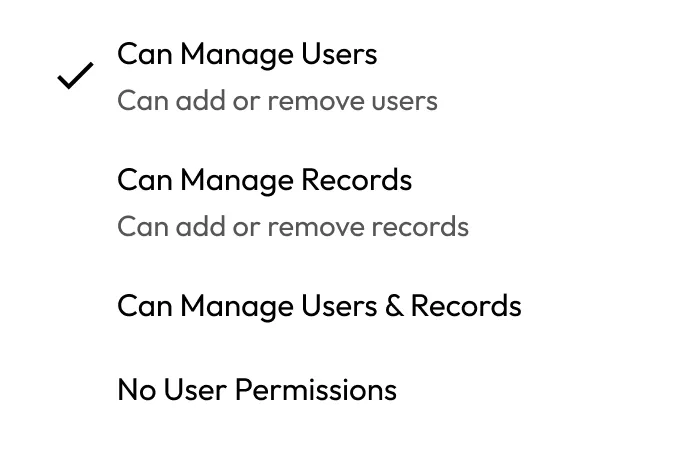
Menú de permisos de Keeper con opciones para gestionar usuarios, gestionar registros, gestionar ambos o no asignar permisos de usuario.

Asigne el acceso por rol o equipo

Utilice carpetas compartidas para agrupar cuentas por marca, plataforma o región y, luego, asigne el acceso al equipo, la agencia o la persona correspondiente. Establezca permisos para controlar si los usuarios pueden ver, editar o compartir credenciales.

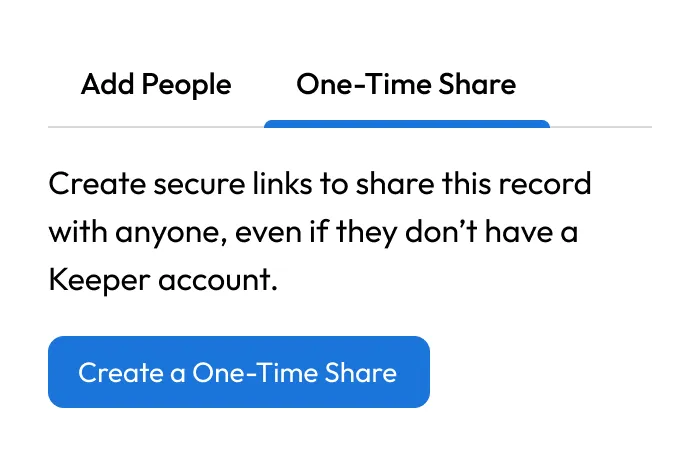
Función de uso compartido de una sola vez de Keeper que crea un enlace seguro para compartir un registro de la bóveda con cualquier persona, incluidas aquellas que no tienen una cuenta de Keeper.

Habilite el uso compartido seguro

Comparta el acceso con agencias externas o contratistas mediante el uso compartido por tiempo limitado. Los destinatarios se autentican mediante Keeper y acceden a la cuenta a través de KeeperFill.

Preguntas frecuentes

¿Cómo protege Keeper las cuentas compartidas de redes sociales?

Las credenciales se almacenan en una bóveda cifrada de conocimiento cero y se comparten mediante el modelo de uso compartido basado en permisos de Keeper, mientras que los usuarios se autentican en las cuentas mediante KeeperFill. La contraseña se inyecta automáticamente y nunca se muestra. El acceso puede limitarse según el rol, configurarse para que caduque en una fecha específica y revocarse de inmediato desde la consola de administración.

¿Puede Keeper eliminar el acceso a las cuentas de inmediato?

Sí, los administradores pueden revocar inmediatamente el acceso a la bóveda desde la consola de administración. Para garantizar una seguridad completa, las credenciales también deben rotarse durante la desvinculación. El generador de contraseñas y el autocompletado de Keeper hacen que este sea un proceso rápido de un solo paso que garantiza que un exempleado no pueda acceder a la cuenta, incluso si anotó la contraseña en otro lugar.

¿Keeper admite SSO y MFA para proteger las cuentas de redes sociales?

Keeper se integra con proveedores de identidad (IdP) compatibles con SAML 2.0 para habilitar el inicio de sesión único (SSO) para el acceso a la bóveda y aplica MFA a nivel de la bóveda. Esto significa que los miembros del equipo se autentican mediante su proveedor de identidad existente para acceder a su bóveda de Keeper, donde las credenciales de redes sociales se almacenan e inyectan de forma segura. MFA también puede configurarse para cuentas individuales de redes sociales mediante el almacenamiento TOTP integrado de Keeper.

¿Es difícil implementar Keeper para los equipos de marketing?

No. Keeper está diseñado para ser fácil de usar y rápido de implementar, sin requerir conocimientos técnicos especializados. Los equipos de marketing y relaciones públicas pueden importar las credenciales existentes, organizar las cuentas en carpetas compartidas y comenzar a compartir el acceso de forma segura en menos de una hora. No se requiere la participación de TI para el uso diario.

Retirar el consentimiento de cookiesValoramos su privacidad

Utilizamos cookies en nuestro sitio web para ofrecerle la mejor experiencia de navegación, brindar anuncios personalizados sobre nuestros productos y contenido, y analizar el tráfico del sitio web. Para obtener más información, consulte nuestra Política de privacidad.

Regístrese para una prueba gratuita

Comprar Ahora