
¿Qué es la defensa en profundidad (DiD)?
- Glosario IAM
- ¿Qué es la defensa en profundidad (DiD)?
La defensa en profundidad (DiD) es una estrategia de ciberseguridad que protege los sistemas y los datos de una organización mediante la superposición de múltiples controles de seguridad independientes. Este enfoque garantiza que, si un control falla, los demás puedan seguir defendiendo la red, los datos y los usuarios. En lugar de depender de una sola barrera, la DiD crea una serie de medidas de seguridad superpuestas que un atacante tendría que vulnerar de forma secuencial. El concepto de DiD se origina en la estrategia militar, donde las fuerzas utilizaban líneas sucesivas de defensa. Adaptada a la seguridad de la información, la DiD reconoce la realidad de que ningún control es infalible. Al superponer las defensas, una organización reduce su dependencia de un único control, ralentiza a los atacantes y le da a los equipos de seguridad tiempo para detectar y contener una amenaza antes de que esta llegue a sus datos más valiosos.
Las capas de la defensa en profundidad
La defensa en profundidad organiza sus controles en tres categorías principales. Una estrategia de DiD sólida combina las tres, ya que cada una aborda una forma diferente en que un atacante puede comprometer un sistema.
- Controles físicos: protegen el hardware y las instalaciones donde residen los sistemas, incluidos cerraduras, guardias de seguridad, acceso mediante tarjetas y cámaras de vigilancia que disuaden a usuarios no autorizados de acercarse a servidores y estaciones de trabajo.
- Controles técnicos: defienden la tecnología en redes, dispositivos y aplicaciones. Algunos ejemplos son los cortafuegos, el software antivirus, la detección de intrusiones, el cifrado y la autenticación multifactor (MFA).
- Controles administrativos: rigen la forma en que las personas trabajan mediante políticas y cómo responde una organización ante las amenazas. Estos controles abarcan las políticas de seguridad, los procedimientos de respuesta a incidentes y la capacitación de concientización para empleados que reduce el riesgo de error humano.
Capas comunes en un modelo de DiD
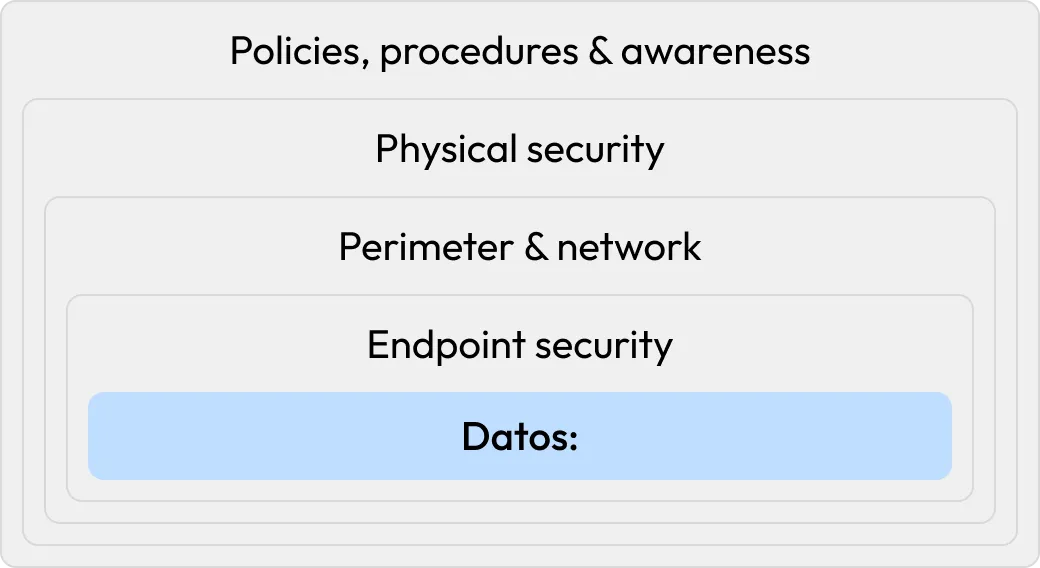
En la práctica, los controles de DiD se implementan en múltiples capas que protegen los activos más valiosos de una organización. Cada capa combina controles físicos, técnicos y administrativos para defenderse de un conjunto diferente de ciberamenazas. Juntas, obligan a un atacante a vulnerar una barrera a la vez para llegar a los datos que se encuentran en el núcleo.
- Seguridad perimetral: el límite externo entre una organización e internet, protegido con cortafuegos y puertas de enlace
- Seguridad de red: la segmentación y la supervisión limitan lo que un atacante puede hacer una vez que está dentro de una red
- Seguridad de endpoints: protección para dispositivos móviles, computadoras y servidores, como el software antivirus y la detección y respuesta de endpoints (EDR)
- Seguridad de las aplicaciones: protecciones integradas en el software para minimizar la explotación de vulnerabilidades
- Seguridad de los datos: cifrado, prevención de pérdida de datos y copias de seguridad que protegen la información directamente
- Gestión de identidades y accesos (IAM): controles que verifican quiénes son los usuarios y a qué pueden acceder
- Seguridad física: protecciones a nivel de instalaciones que mantienen a los atacantes alejados de los sistemas
- Políticas y procedimientos: la capa de gobernanza y concientización que conecta a todas las demás capas
Dado que la identidad suele ser la vía que los atacantes utilizan para moverse entre capas, una sólida gestión de identidades y accesos (IAM) refuerza eficazmente varias capas a la vez en lugar de limitarse a una sola.
Cómo funciona la defensa en profundidad
La defensa en profundidad funciona sobre el principio de que ningún control de seguridad puede ser infalible. Los cortafuegos pueden estar mal configurados, el software contiene vulnerabilidades que aún no se han corregido y los empleados pueden ocasionalmente hacer clic en un enlace de phishing. Cualquier defensa, sin importar cuán sólida sea, puede eventualmente fallar o ser eludida. En lugar de depender de una sola barrera, la DiD superpone múltiples controles independientes para que la falla de una capa no exponga todo el sistema.
Imagine esto como un castillo medieval que no está protegido por una sola muralla. Un atacante que logra pasar el foso todavía se enfrenta a la muralla exterior; una vez que la escala, todavía tiene que pasar a los guardias. La DiD aplica la misma filosofía a la seguridad informática, envolviendo los datos más valiosos de una organización en capas concéntricas de protección que un atacante debe vulnerar una tras otra.
Beneficios de la defensa en profundidad
Superponer controles de seguridad ofrece beneficios que ninguna defensa por sí sola puede proporcionar. Los principales beneficios de la DiD incluyen:
- Elimina la dependencia de un único control: dado que las protecciones son redundantes, es mucho menos probable que la vulneración de un control provoque un compromiso total. Si un atacante logra superar una capa, la siguiente capa ya está lista para ralentizarlo o detenerlo, lo que elimina el único punto de error que implica depender de una sola defensa.
- Gana tiempo para detectar y responder: cada capa que un atacante debe superar toma tiempo y genera actividad que las herramientas de supervisión pueden detectar, lo que le da a los equipos de seguridad una ventana de oportunidad más amplia para detectar y responder a una intrusión.
- Defiende contra toda la gama de amenazas: una estrategia de seguridad por capas aborda muchos tipos de riesgo a la vez, incluidos los ataques externos, las amenazas internas y las acciones negligentes de los empleados. Dado que cada capa contrarresta un tipo diferente de amenaza, la combinación protege contra muchos más escenarios de los que podría cubrir un único control.
- Respalda el cumplimiento normativo y la gestión de riesgos: muchas regulaciones y marcos de seguridad prevén que las organizaciones aplicarán protecciones superpuestas y en capas. Un enfoque de DiD ayuda a demostrar la diligencia debida y se alinea de forma natural con la mayoría de los requisitos de cumplimiento normativo y gestión de riesgos.
Defensa en profundidad frente a confianza cero
La defensa en profundidad es una estrategia de redundancia por capas, con múltiples controles independientes apilados de modo que, si uno falla, los demás sigan protegiendo el sistema. La confianza cero es un modelo de seguridad basado en el principio de "nunca confiar, siempre verificar", lo que significa que cada solicitud de acceso se autentica y autoriza, sin importar si proviene de dentro o fuera de la red. La DiD se centra en superponer controles diversos en todo el entorno, mientras que la confianza cero se concentra en verificar continuamente la identidad y el acceso en cada punto. Estos dos conceptos son complementarios: la confianza cero refuerza las capas de identidad y acceso dentro de una estrategia de DiD más amplia, y la DiD garantiza que los controles de acceso de la confianza cero estén respaldados por medidas adicionales.
| Defensa en profundidad | Confianza cero | |
|---|---|---|
| Principio principal | Superponer múltiples controles redundantes | Nunca confiar, siempre verificar |
| Enfoque principal | Protección superpuesta en todas las capas | Verificación continua de la identidad y el acceso |
| Suposición | Cualquier control individual puede fallar | Segmentación, microsegmentación, confianza cero |
| Telescopio | Todo el entorno | Cada solicitud de acceso |
| Relación | Proporciona la base por capas | Refuerza las capas de identidad y acceso |
Cómo implementar la defensa en profundidad
La defensa en profundidad es un proceso continuo que consiste en identificar qué proteger, superponer controles y revisarlos constantemente a medida que cambian las amenazas y la infraestructura. Las organizaciones pueden poner en práctica la DiD siguiendo estos pasos:
- Inventariar y clasificar los activos. Identifique qué es necesario proteger, incluidos los datos, sistemas, aplicaciones y usuarios, y luego realice una evaluación de riesgos para determinar qué es lo más valioso y lo más expuesto.
- Mapear la superficie de ataque. Identifique las amenazas, vulnerabilidades y puntos de entrada que un atacante podría aprovechar en cada capa, desde los sistemas expuestos a internet hasta las aplicaciones internas.
- Seleccionar controles superpuestos para cada capa. Asigne controles físicos, técnicos y administrativos a las capas del entorno (perímetro, red, endpoint, etc.). Priorice la diversidad de controles utilizando diferentes proveedores y tecnologías en las distintas capas, de modo que una sola vulnerabilidad no pueda comprometer toda la pila.
- Aplicar el acceso con privilegios mínimos y una gestión de identidades sólida. Limite el acceso de cada usuario únicamente a lo necesario y refuércelo con IAM y MFA. Agregar gobernanza y administración de identidades (IGA) y gestión de acceso privilegiado (PAM) limita aún más el movimiento lateral de un atacante si logra vulnerar una capa externa.
- Implementar supervisión, registro y detección. La supervisión y el registro continuos en todas las capas permiten detectar y contener una vulneración en una capa antes de que esta llegue a los datos principales. Cuanto antes se detecte y se aborde una vulneración, menor será el daño que pueda causar.
- Preparar la respuesta a incidentes y la recuperación. Mantenga planes de respuesta a incidentes documentados y copias de seguridad confiables para que, cuando algo logre pasar, los equipos puedan contener rápidamente la amenaza, remediar los sistemas afectados y recuperar los datos comprometidos.
- Preparar la respuesta a incidentes y la recuperación. Mantenga planes de respuesta a incidentes documentados y copias de seguridad confiables para que, cuando algo logre pasar, los equipos puedan contener rápidamente la amenaza, remediar los sistemas afectados y recuperar los datos comprometidos.
- Capacitar a los empleados. La capacitación periódica de concientización en seguridad pone en práctica la capa administrativa y aborda el error humano como causa de las vulneraciones. Los empleados que pueden reconocer el phishing, la ingeniería social y las prácticas riesgosas en línea se convierten en una capa activa de defensa en lugar de un punto débil.