التهديد السيبراني: التصيد

ما المقصود بالتصيد الاحتيالي؟

التصيد الاحتيالي هجوم إلكتروني ينتحل فيه المجرمون الإلكترونيون صفة أفراد أو مؤسسات موثوقة لخداع الضحايا ودفعهم إلى الكشف عن معلومات حساسة، مثل كلمات المرور أو التفاصيل المالية. ويستخدمون رسائل بريد إلكتروني ورسائل نصية ومواقع إلكترونية مزيفة، فضلًا عن المكالمات الهاتفية ورسائل وسائل التواصل الاجتماعي، للوصول دون تصريح إلى الأنظمة والحسابات الحساسة.
رسم توضيحي لحماية Keeper من التصيد الاحتيالي، يبرز عنوان URL مشبوهًا لموقع مصرفي باللون الأحمر.
82%

من رسائل التصيد الإلكتروني، قُدِّر أنها استخدمت محتوى مولَّد بالذكاء الاصطناعي في عام 2025.

57%

من المؤسسات أفادت بتعرضها لعمليات التصيد الاحتيالي أسبوعياً أو حتى يومياً في عام 2025.

16%

من مجرمي الإنترنت الذين أفادوا باستخدام التصيد الاحتيالي كوسيلة للوصول الأولي في عام 2025.

كيف تُنفَّذ هجمات التصيد الاحتيالي؟

تتعدد أنواع هجمات التصيد الاحتيالي، لكنها غالبًا ما تتبع نمطًا متشابهًا.

1. خداع الضحية

ينتحل المجرمون الإلكترونيون صفة علامات تجارية موثوقة في رسائل توحي بضرورة التصرف على الفور، للضغط على المستخدمين ودفعهم إلى اتخاذ إجراء قبل التحقق من صحة الطلب.

2. الحث على اتخاذ إجراء

تحثّ الرسالة المستخدم على النقر على رابط أو فتح مرفق، وقد يؤدي ذلك إلى توجيه المستخدم إلى موقع إلكتروني مزيف أو تنزيل برمجيات ضارة على جهازه.

3. جمع البيانات

بعد أن يتفاعل المستخدم مع المحتوى الضار، يستطيع المجرمون الإلكترونيون سرقة بيانات اعتماد تسجيل الدخول وغيرها من البيانات الحساسة لسرقة هويته أو الاستيلاء على حساباته.

ثمانية أنواع شائعة من هجمات التصيد الاحتيالي

التصيد الاحتيالي عبر البريد الإلكتروني

التصيّد الاحتيالي عبر البريد الإلكتروني هو أكثر أنواع التصيّد الاحتيالي شيوعًا، إذ يرسل فيه المجرمون الإلكترونيون رسائل بريد إلكتروني تبدو وكأنها واردة من جهات موثوقة. تحتوي هذه الرسائل عادةً على روابط أو مرفقات ضارة تهدف إلى سرقة بيانات الاعتماد أو تثبيت برامج ضارة.

رسم توضيحي لتنبيه من Keeper بشأن التصيد الاحتيالي، يُظهر إشعار بريد إلكتروني مشبوهًا مميزًا باللون الأحمر على شاشة كمبيوتر.

الاحتيال عبر الرسائل النصية القصيرة

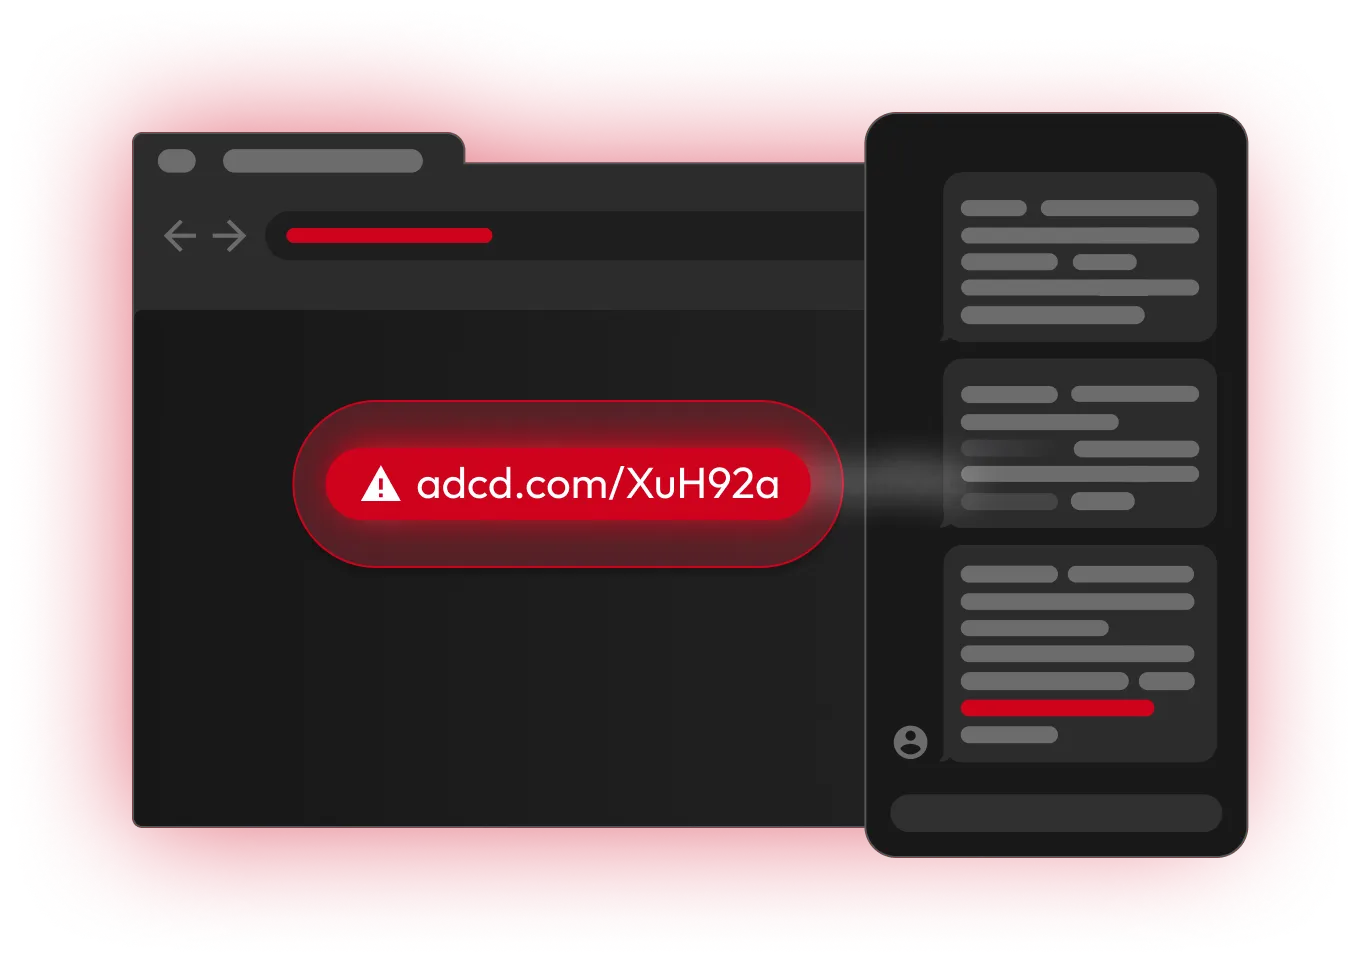
التصيد عبر الرسائل النصية، أو التصيد الاحتيالي عبر الرسائل القصيرة، يستخدم الرسائل النصية لانتحال صفة مؤسسات موثوقة، مثل البنوك أو خدمات التوصيل. ويُحثّ الضحايا على النقر على روابط ضارة أو الرد على الرسائل بإرسال معلومات حساسة.

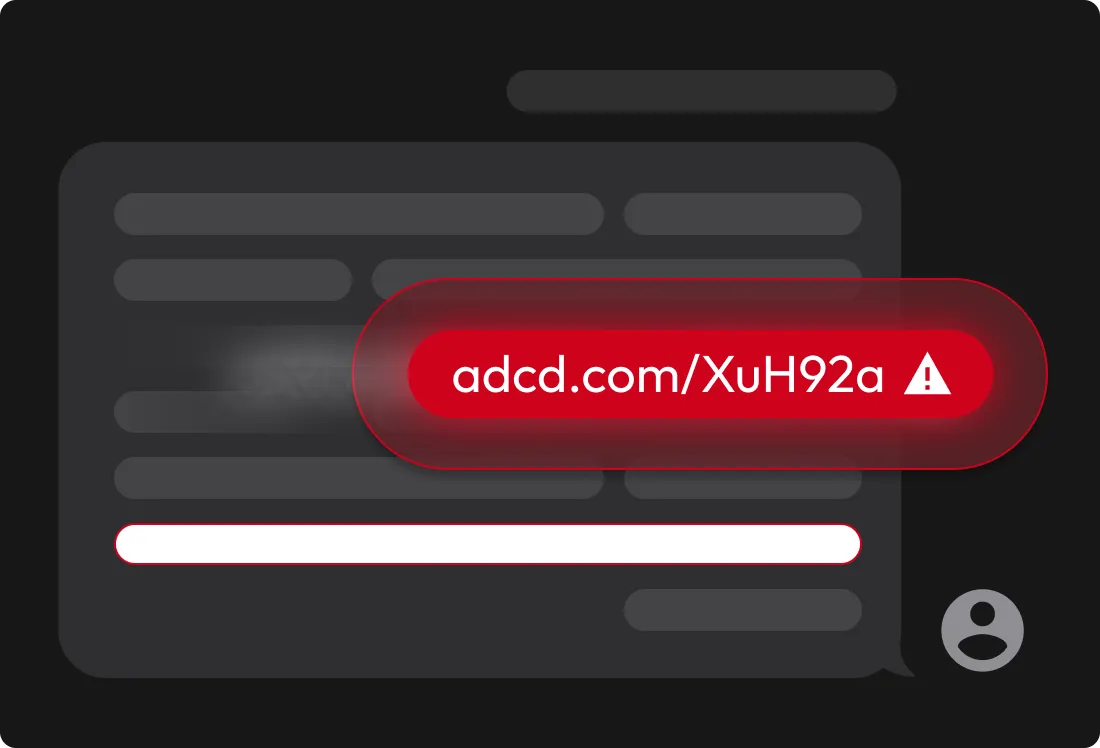
رسم توضيحي لحماية Keeper من التصيد الاحتيالي، يبرز رابطًا مصرفيًا مشبوهًا في رسالة دردشة.

التصيد الصوتي

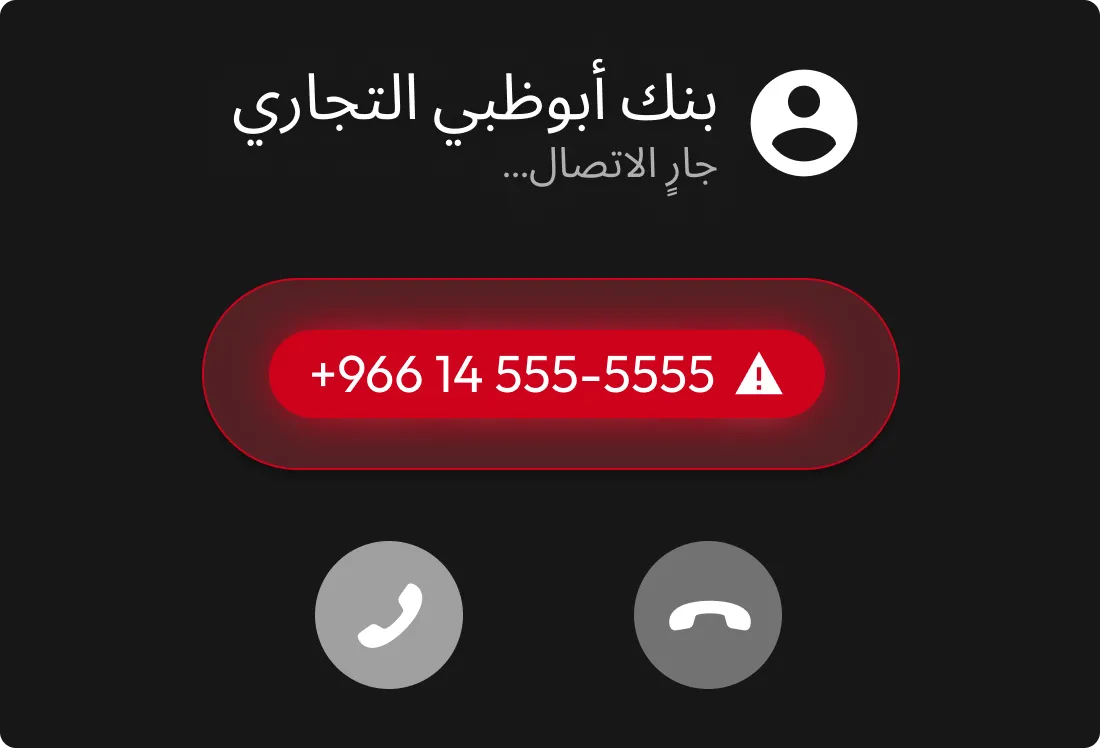
التصيد الصوتي، أو التصيد الاحتيالي عبر الهاتف، يستخدم المكالمات الهاتفية للاحتيال على الضحايا، وغالباً ما يكون ذلك عبر انتحال صفة دعم تقنية المعلومات أو الجهات الحكومية أو البنوك. وتعتمد هذه الهجمات على الهندسة الاجتماعية للضغط على الضحايا ودفعهم إلى كشف بيانات الاعتماد أو كلمات المرور الصالحة لمرة واحدة (OTPs).

رسم توضيحي لحماية Keeper من التصيد الاحتيالي، يبرز رقم هاتف مشبوهًا في مكالمة تنتحل صفة Bank of America.

الإعلانات الخبيثة

الإعلانات الخبيثة تتضمن وضع إعلانات ضارة على مواقع إلكترونية شرعية أو شبكات إعلانية. عند النقر على هذه الإعلانات، يُعاد توجيه المستخدمين إلى صفحات تسجيل دخول مزيفة أو تُصاب أجهزتهم ببرامج ضارة.

رسم توضيحي لحماية Keeper من التصيد الاحتيالي، يعرض نافذة منبثقة مشبوهة مميزة باللون الأحمر في متصفح ويب.

اختراق البريد الإلكتروني للأعمال (BEC)

يستهدف BEC الموظفين عبر انتحال صفة المسؤولين التنفيذيين أو المورّدين الخارجيين لطلب المال أو المعلومات الحساسة. تبدو هذه الرسائل موثوقة للغاية، وتستغل الثقة داخل المؤسسة.

رسم توضيحي لحماية Keeper من التصيد الاحتيالي، يعرض رسالة مشبوهة مميزة باللون الأحمر على شاشة كمبيوتر.

التصيد الاحتيالي الموجه

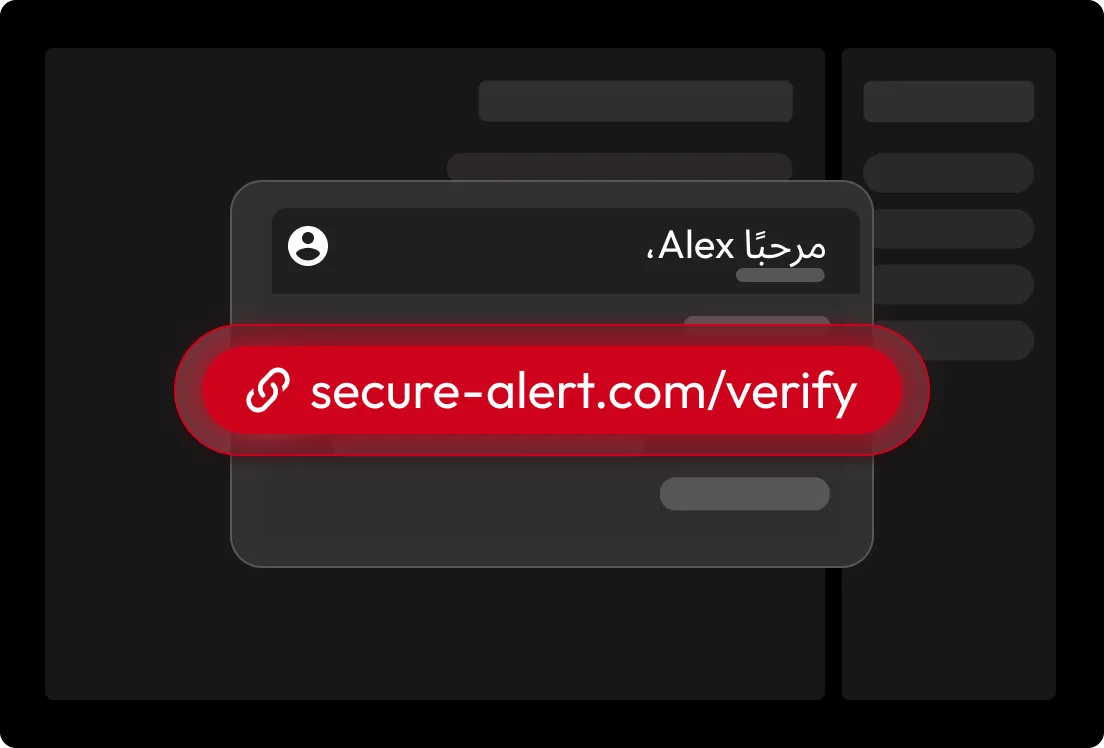
في حين لا يستهدف التصيد الاحتيالي العام شخصًا محددًا، فإن التصيد بالرمح يستهدف أفرادًا بعينهم، ويستخدم بيانات متاحة للعامة أو مسرّبة سابقًا لصياغة رسائل شخصية مقنعة. يهدف التصيد بالرمح إلى خداع شخص محدد لدفعه إلى النقر على رابط أو مشاركة بيانات حساسة.

رسم توضيحي لحماية Keeper من التصيد الاحتيالي، يبرز رابط تحقق مشبوهًا في رسالة.

تصيّد كبار الشخصيات

تستهدف هجمات التصيّد التي تستهدف كبار الشخصيات المديرين التنفيذيين أو غيرهم من الشخصيات رفيعة المستوى برسائل تصيد احتيالي تحاكي المراسلات القانونية أو المالية. تهدف هذه الهجمات إلى الوصول إلى حسابات ذات صلاحيات مرتفعة أو معلومات بالغة السرية.

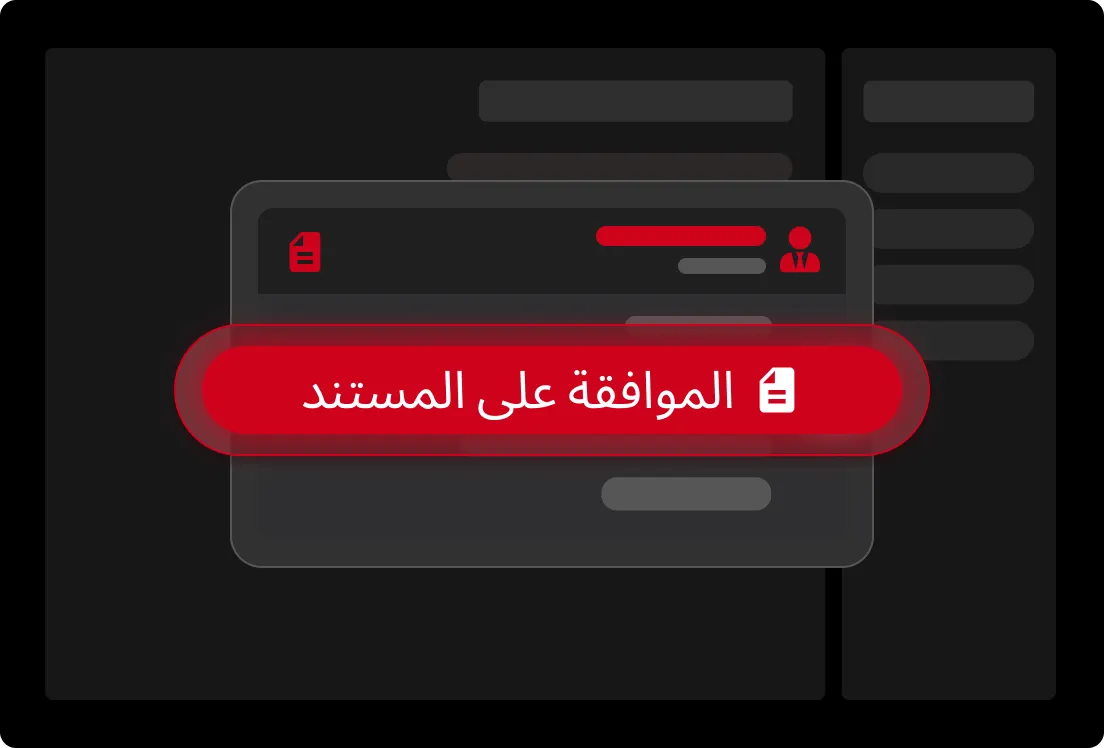
رسم توضيحي لحماية Keeper من التصيد الاحتيالي، يبرز زرًا مشبوهًا يحمل العبارة "Approve Document" (الموافقة على المستند) داخل رسالة.

التصيد الاحتيالي عبر المواقع التي يرتادها المستهدفون

في هجوم يستهدف المواقع التي يكثر الضحايا من زيارتها، يخترق المجرمون الإلكترونيون مواقع الويب التي يزورها الأشخاص المستهدفون بكثرة، مثل المنتديات عبر الإنترنت أو بوابات تسجيل الدخول. عندما يزور أحد الضحايا موقعًا مخترقًا، فقد يُنزّل دون علمه برنامجًا ضارًا أو يُعاد توجيهه إلى موقع إلكتروني مزيف.

رسم توضيحي لحماية Keeper من التصيد الاحتيالي، يعرض صفحة تسجيل دخول مشبوهة مع تمييز حقلي اسم المستخدم وكلمة المرور.

ماذا يحدث إذا نقرت على رابط تصيد احتيالي؟

قد تترتب على النقر على رابط تصيد احتيالي عواقب فورية أو مؤجلة. قد يُعاد توجيهك إلى موقع إلكتروني مزيف يسرق بيانات اعتماد تسجيل الدخول الخاصة بك، أو قد يؤدي النقر إلى إصابة خفية ببرنامج ضار — مثل برامج الفدية أو برامج التجسس أو برامج تسجيل ضغطات المفاتيح — ما يعرّض جهازك أو شبكتك بالكامل للخطر.

كيفية اكتشاف محاولات التصيد الاحتيالي

نطاق غير معتاد لعنوان المرسل

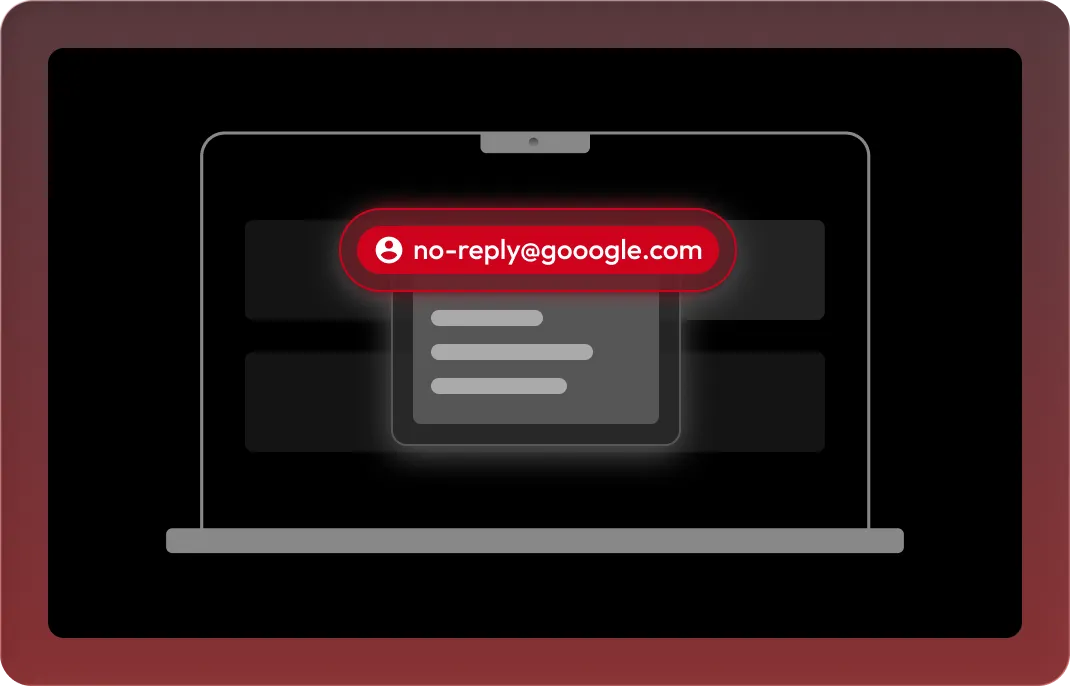
قد تبدو رسالة تصيّد إلكتروني وكأنها واردة من علامة تجارية موثوقة، لكن نطاق المرسل يثير الشكوك أو يحتوي على خطأ إملائي بسيط.

رسم توضيحي لحماية Keeper من التصيد الاحتيالي، يبرز مرسل رسالة بريد إلكتروني مشبوهًا ينتحل صفة Google.

اللغة الملحّة

تُستخدم عبارات تزعم ضرورة اتخاذ إجراء فوري أو تحذّر من حذف حسابك لإثارة الذعر ودفعك إلى التصرف دون تفكير.

رسم توضيحي لحماية Keeper من التصيد الاحتيالي، يعرض رسالة عاجلة مميزة باللون الأحمر على شاشة كمبيوتر محمول.

روابط أو مرفقات غير مطلوبة

قد تتضمن رسائل البريد الإلكتروني روابط أو مرفقات غير مألوفة متنكرة في هيئة إيصالات أو فواتير أو ملفات PDF أخرى.

رسم توضيحي لحماية Keeper من التصيد الاحتيالي، يبرز مرفقًا مشبوهًا في رسالة بريد إلكتروني على شاشة كمبيوتر محمول.

عبارات تحية عامة

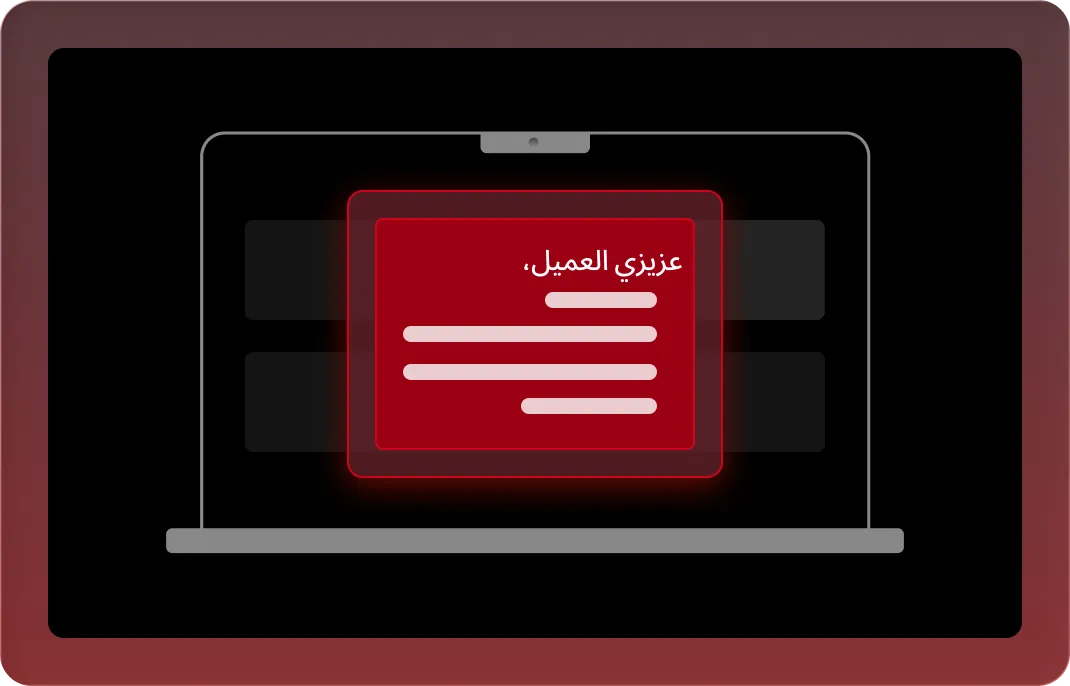
غالبًا ما تستخدم رسائل التصيد الاحتيالي عبارات تحية عامة، مثل "عزيزي العميل"، بدلًا من مخاطبتك باسمك.

رسم توضيحي لحماية Keeper من التصيد الاحتيالي، يُظهر رسالة بريد إلكتروني تبدأ بعبارة "عزيزي العميل"، مع تمييزها باللون الأحمر للتحذير من التصيد الاحتيالي.

كيفية الحماية من هجمات التصيد الاحتيالي

لا تنقر أبدًا على روابط أو مرفقات لم تطلبها

تجنّب النقر على الروابط أو فتح الملفات الواردة في رسائل بريد إلكتروني أو رسائل نصية غير متوقعة، حتى لو بدت صادرة عن جهة تعرفها. تحقق دائمًا من هوية المرسل باستخدام وسيلة تواصل أخرى قبل الاستجابة لما ورد في الرسالة.

استخدم ماسح رسائل البريد الإلكتروني

فعِّل أدوات تصفية البريد الإلكتروني ومكافحة التصيد الاحتيالي التي تفحص الرسائل تلقائيًا بحثًا عن محتوى ضار. توفّر العديد من منصات البريد الإلكتروني ميزات أمنية مدمجة ينبغي ضبط إعداداتها ومراقبتها بانتظام للحفاظ على الحماية.

تشغيل برنامج مكافحة الفيروسات

احرص على إبقاء برنامج مكافحة الفيروسات محدّثًا لاكتشاف التهديدات الإلكترونية المرتبطة بالتصيد الاحتيالي والقضاء عليها، مثل برامج الفدية أو برامج التجسس، التي قد تصل عبر روابط أو مرفقات ضارة.

الاستثمار في مدير كلمات مرور يوفر الحماية من التصيد الاحتيالي

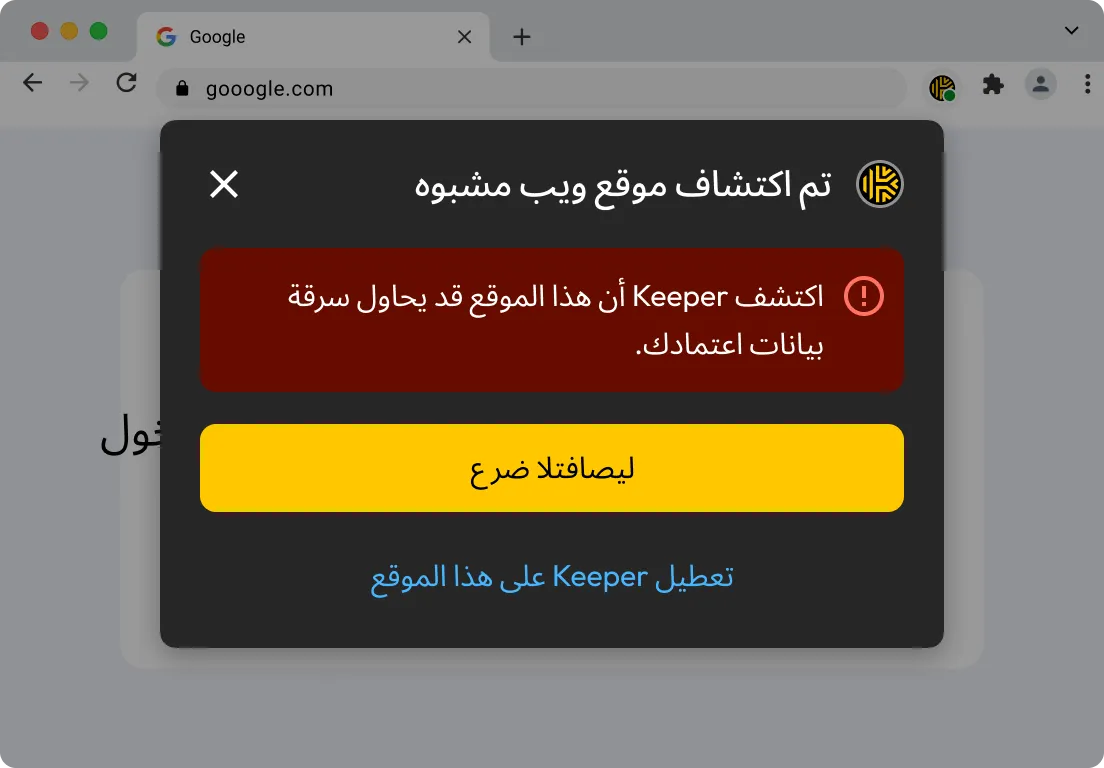
يساعد مدير كلمات المرور من Keeper على منع التصيد الاحتيالي من خلال الملء التلقائي لبيانات تسجيل الدخول على المواقع التي حُفظت فيها فقط. وتحذّرك أيضًا ميزة Verify Mode لمكافحة التصيد الاحتيالي إذا أُلصقت كلمات مرور في مواقع إلكترونية لا تطابق المواقع المحفوظة في خزنتك.

لقطة لإضافة Keeper للمتصفح تعرض تحذيرًا بشأن موقع إلكتروني مشبوه، مع خيارين لعرض التفاصيل أو تعطيل Keeper على الموقع.

اكتشاف مواقع التصيد الاحتيالي باستخدام ميزة Phishing Protection المدعومة بالذكاء الاصطناعي من Keeper

قد تبدو بعض مواقع التصيد الاحتيالي مقنعة للغاية، لكن ميزة Phishing Protection المدعومة بالذكاء الاصطناعي من Keeper تفحص المواقع التي تزورها بحثًا عن العلامات التحذيرية الشائعة لصفحات تسجيل الدخول المزيفة. تستخدم Keeper نموذجًا للذكاء الاصطناعي قائمًا على مبدأ انعدام المعرفة ويعمل محليًا في متصفحك، لتنبيهك إلى المواقع التي تبدو مشبوهة قبل تسجيل الدخول إليها.

سحب موافقة ملفات تعريف الارتباطنحن نقدّر خصوصيتك

نستخدم ملفات تعريف الارتباط في موقعنا لمنحك أفضل تجربة تصفح، وتقديم إعلانات مخصصة لك عن منتجاتنا ومحتوانا، وتحليل حركة زيارة موقع الويب. لمعرفة المزيد، يُرجى الرجوع إلى سياسة الخصوصية الخاصة بنا.

قم بتسجل الاشتراك في نسخة تجريبية مجانية

شراء الآن