Отсутствие постоянных привилегий

Обеспечьте отсутствие постоянных привилегий с KeeperPAM®

Keeper помогает организациям устранить постоянные привилегии, заменяя бессрочные права администратора временным доступом по требованию (JIT), временными учётными данными и автоматической ротацией учётных данных — и всё это на платформе с нулевым доверием и нулевым разглашением.
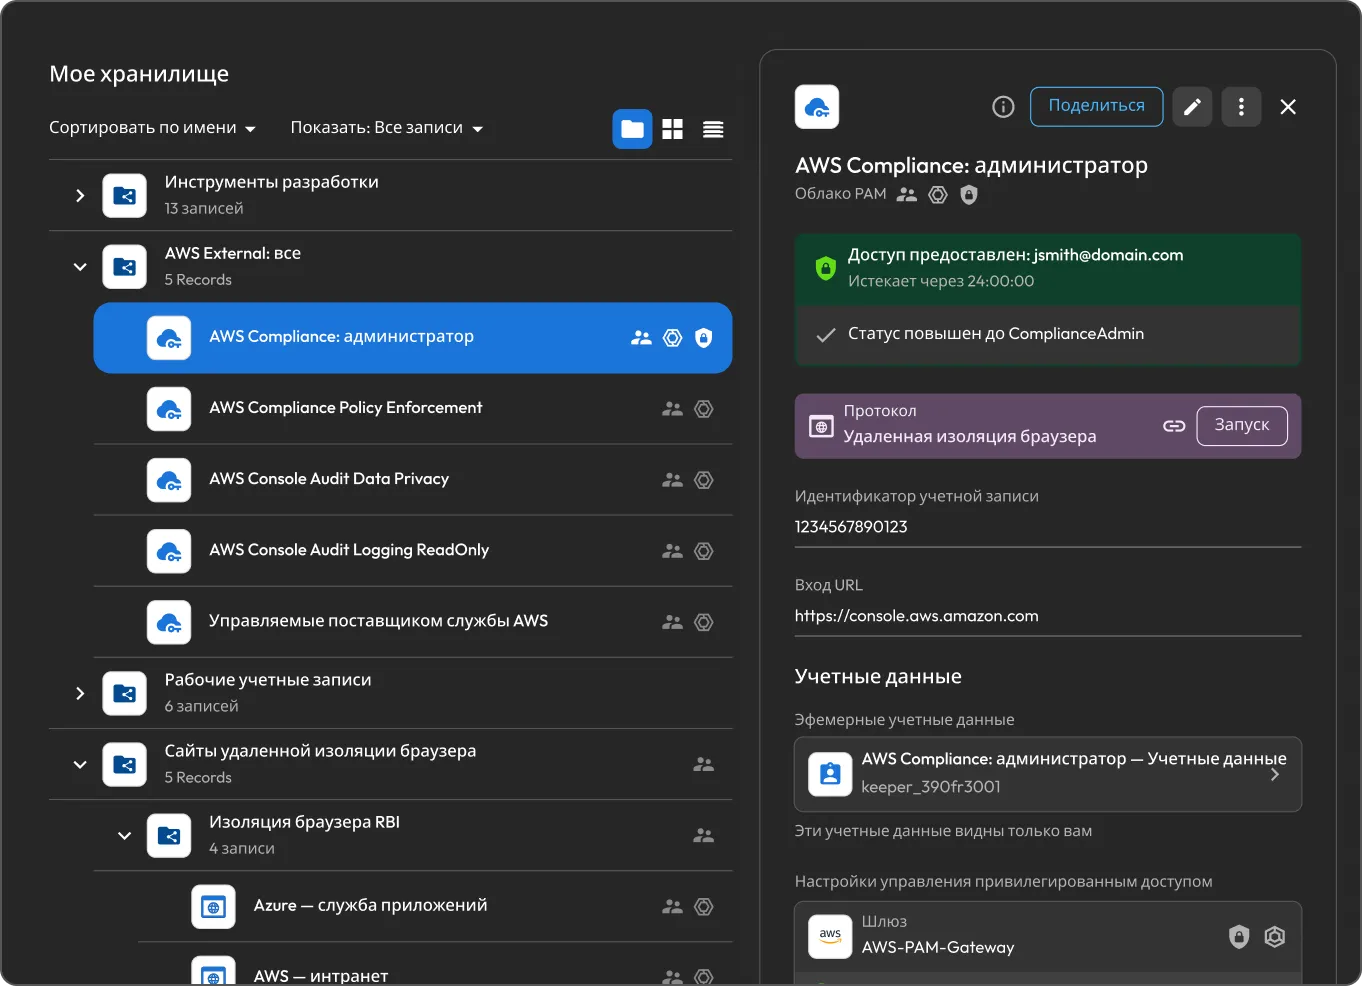
Интерфейс KeeperPAM с временным доступом AWS Compliance Admin, временными учётными данными со сроком действия 24 часа и изоляцией удалённого браузера.

Почему постоянные привилегии подвергают организации риску

Большая поверхность атаки

Любая учетная запись с постоянным привилегированным доступом является потенциальной целью. Если одна из них будет скомпрометирована, злоумышленник сможет получить доступ к критически важным системам и конфиденциальным данным.

Накопление привилегий

Пользователи накапливают права доступа и сохраняют их после завершения проектов. Доступ, который должен был быть временным, становится постоянным, и со временем все больше людей имеют больше прав доступа, чем требуется для их работы.

Латеральное перемещение

Злоумышленники могут использовать похищенные учетные данные для перемещения между средами и повышения привилегий, что может привести к более масштабной компрометации.

Сложно подтвердить соблюдение принципа минимальных привилегий

Аудиторы ожидают соблюдения принципа минимальных привилегий. Без системы, обеспечивающей соблюдение этого принципа, сложно доказать, что ни у кого нет ненужного постоянного доступа.

Как KeeperPAM помогает устранить постоянные привилегии

Предоставление временного доступа по требованию

KeeperPAM устраняет постоянные привилегии с помощью JIT-доступа. Пользователи получают доступ, необходимый для выполнения задачи, сохраняют его только в течение заданного периода и автоматически теряют его по истечении этого периода.

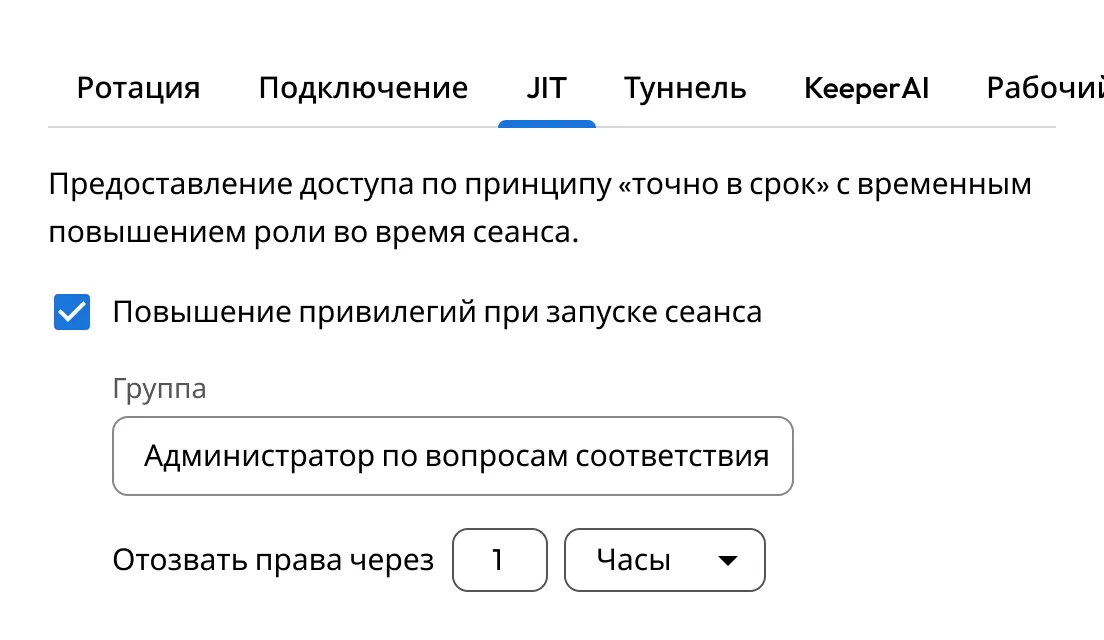
Настройки JIT в Keeper предоставляют временные привилегии администратора по соблюдению нормативных требований при запуске сеанса, а срок действия расширенного доступа истекает через один час.

Перед предоставлением доступа требуется одобрение

Привилегированный доступ не обязательно должен предоставляться автоматически. KeeperPAM может направлять каждый запрос по процессу одобрения, чтобы назначенный согласующий мог разрешить доступ до его предоставления. Для запросов может требоваться обоснование и MFA, а каждый запрос, решение об одобрении или отклонении фиксируется в журнале аудита.

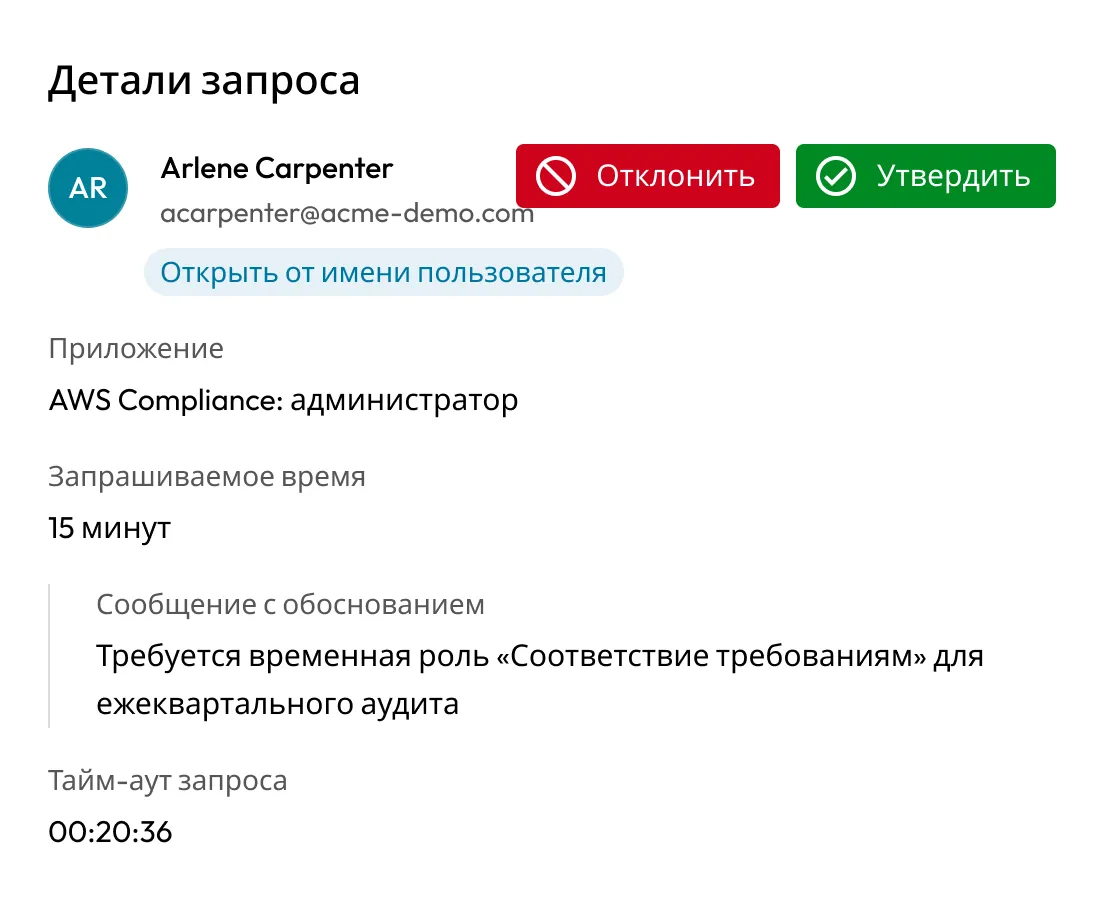
Запрос доступа в Keeper к временной роли администратора AWS Compliance, требующий одобрения и содержащий запрашиваемую продолжительность доступа, обоснование, а также варианты одобрения или отклонения запроса.

Подстановка учётных данных без их раскрытия

При запуске сеанса Keeper извлекает сохраненные учетные данные из Keeper Vault и подставляет их в сеанс через Keeper Gateway, развёрнутый клиентом. Пользователь никогда не видит и не обрабатывает сам секрет, что снижает риск кражи или повторного использования учетных данных.

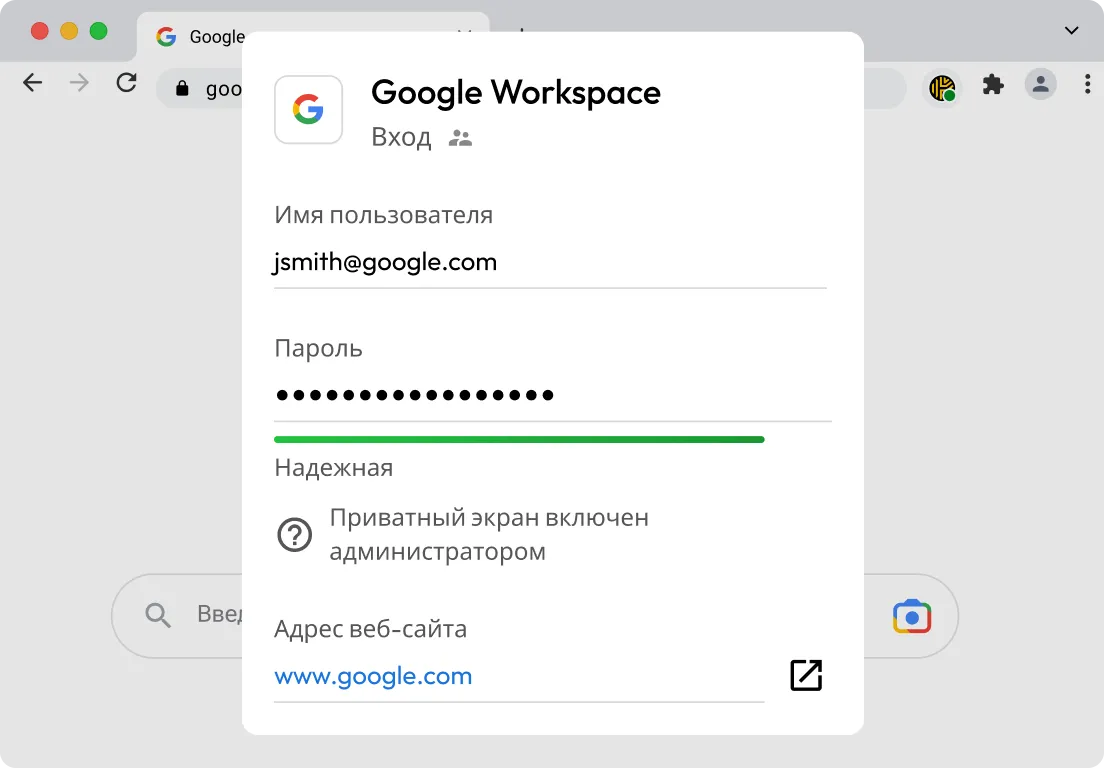
Подстановка учетных данных Keeper обеспечивает безопасный вход в Google Workspace, при этом пароль остается скрытым и недоступным пользователю.

Создание временных учетных записей и повышение ролей по требованию

Вместо сохранения привилегированных учетных записей Keeper может создавать в целевой системе краткосрочные учетные записи на время сеанса и удалять их после его завершения. Для облачных платформ и конечных точек Keeper может повысить роль пользователя на время выполнения задачи, а затем автоматически отменить повышение.

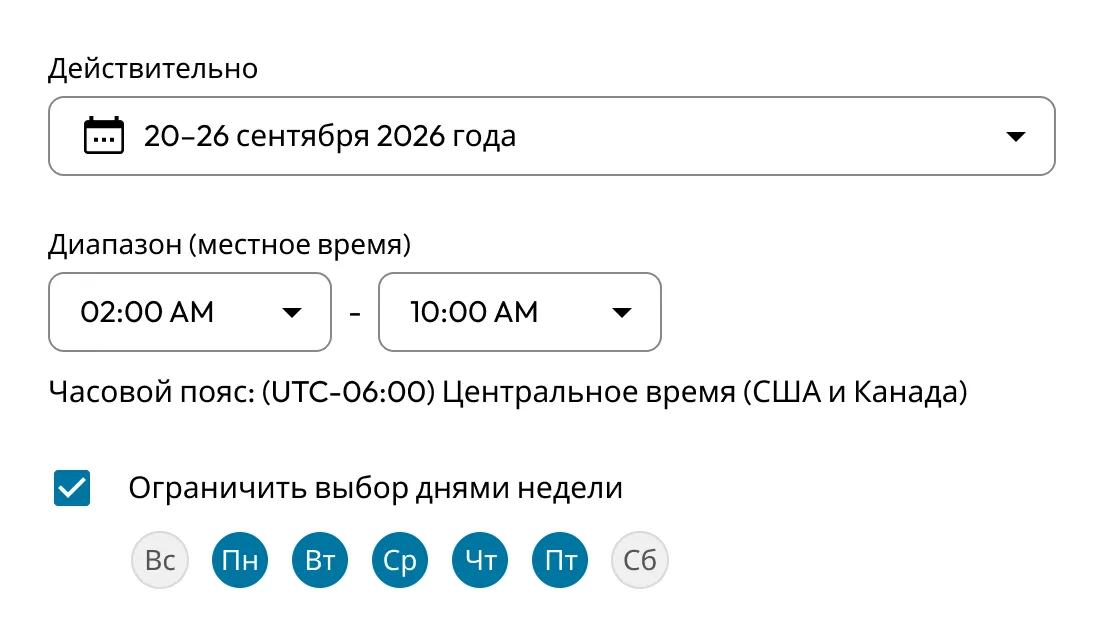
Расписание доступа в Keeper с указанием разрешенных дат, часов и дней недели для создания временных учетных записей и повышения ролей по требованию.

Автоматическая ротация и вывод учетных данных из использования

Keeper обнаруживает привилегированные учетные записи и выполняет ротацию их учетных данных по требованию или заданному расписанию, чтобы секреты не оставались неизменными месяцами.

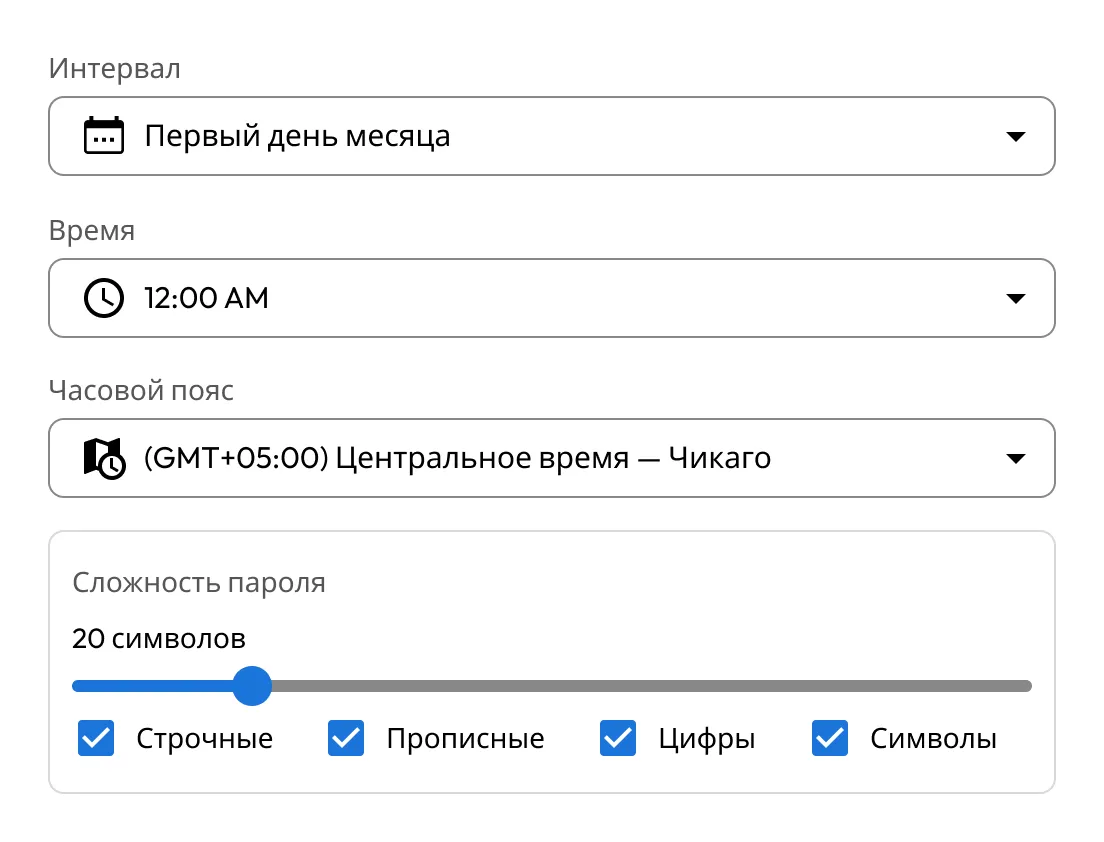
Настройки ротации учетных данных в Keeper с автоматической ежемесячной сменой паролей, настраиваемым временем и требованиями к сложности паролей для безопасной ротации и вывода учетных данных из использования.

Обеспечение нулевого доверия во всей современной инфраструктуре

Keeper Gateway обеспечивает доступ через исходящее подключение к Keeper Cloud, поэтому входящие порты не открываются, а целевые системы остаются недоступными извне. Принцип минимальных привилегий последовательно применяется в локальной инфраструктуре, гибридных средах, облачных платформах и базах данных.

Преимущества отсутствия постоянных привилегий с Keeper

Сохранение продуктивности команд

Отсутствие постоянных привилегий не должно замедлять работу. Пользователи запускают сеансы для подключения к разрешённым целевым системам и работают в привычных инструментах — SSH, RDP и клиентах баз данных, — а запросы одобряются быстро и без помех со стороны VPN.

Снижение затрат на управление привилегированными учетными записями

Постоянные учетные записи и общие учетные данные необходимо инвентаризировать, предоставлять, регулярно менять и выводить из эксплуатации, как правило, вручную. Keeper автоматизирует этот жизненный цикл, предоставляя доступ по запросу и отзывая его после выполнения задачи.

Упрощение аудита и отчетности

Каждый запрос доступа, каждое решение об одобрении и каждый сеанс автоматически регистрируются, а встроенные функции позволяют формировать отчеты. Вместо ручного сбора доказательств во время аудитов специалисты по безопасности получают готовый журнал, подтверждающий соблюдение требований таких стандартов, как ISO 27001, HIPAA и SOC 2.

Модернизация без устаревших решений PAM

Keeper развертывается с помощью легковесного шлюза и использует архитектуру нулевого доверия, не требуя VPN или изменения правил для входящего трафика в межсетевом экране. Единая платформа помогает организациям устранить постоянные привилегии без перестройки всей сети.

Устраните постоянные привилегии с Keeper

Вопросы и ответы

Как Keeper устраняет постоянные привилегии?

KeeperPAM заменяет постоянные привилегии JIT-доступом, предоставляет учетные данные только при необходимости и может автоматически создавать и удалять временные учетные записи во время каждого сеанса. Запросы могут направляться по процессам одобрения, а оставшиеся статические учетные данные обнаруживаются и меняются по расписанию или по требованию, что сокращает постоянный доступ в разных средах.

Чем отсутствие постоянных привилегий отличается от принципа минимальных привилегий?

Принцип минимальных привилегий направлен на ограничение объема доступа: каждому пользователю предоставляются только те разрешения, которые необходимы для его роли. Отсутствие постоянных привилегий расширяет этот принцип, дополнительно ограничивая продолжительность доступа: необходимые привилегии предоставляются временно и отзываются автоматически. Проще говоря, именно JIT-доступ позволяет устранить постоянные привилегии.

Требуется ли VPN для устранения постоянных привилегий с помощью Keeper?

Нет. Keeper обеспечивает доступ через Keeper Gateway с использованием только исходящих подключений и архитектуры нулевого доверия, поэтому JIT-доступ можно предоставлять без VPN и изменения правил для входящего трафика в межсетевом экране.

Как отсутствие постоянных привилегий помогает обеспечить соответствие требованиям?

Keeper обеспечивает практическое соблюдение принципа минимальных привилегий и ведет подробные журналы аудита привилегированной активности, предоставляя командам конкретные доказательства для аудитов и проверок. Это помогает выполнять требования к контролю привилегированного доступа в рамках таких стандартов, как ISO 27001, HIPAA, SOC 2 и NIST 800-53.

Отказаться от согласия с использованием cookie-файловМы ценим вашу конфиденциальность

Мы используем файлы cookie на нашем веб-сайте, чтобы предоставить вам наилучшие возможности при просмотре веб-страниц, предоставлять персонализированную рекламу наших продуктов и контента, а также анализировать трафик веб-сайта. Чтобы узнать больше, ознакомьтесь с нашей Политикой конфиденциальности.

Подпишитесь на бесплатный пробный период

Купить сейчас