
Что такое многоуровневая защита (DiD)?
- Глоссарий IAM
- Что такое многоуровневая защита (DiD)?
Многоуровневая защита (DiD) — это стратегия кибербезопасности, основанная на использовании нескольких независимых уровней защиты систем и данных организации. Такой подход позволяет сохранять защиту сети, данных и пользователей даже в случае отказа одного из этих уровней. Вместо единственного защитного барьера DiD предусматривает несколько взаимодополняющих мер безопасности, которые злоумышленнику пришлось бы преодолевать одну за другой. Концепция DiD пришла из военной стратегии, где применялись последовательные рубежи обороны. В информационной безопасности этот подход исходит из того, что ни один отдельно взятый механизм защиты не может быть абсолютно надежным. Многоуровневая защита снижает зависимость организации от какого-либо одного средства безопасности, замедляет продвижение злоумышленника и дает специалистам время обнаружить и локализовать угрозу до того, как она достигнет наиболее ценных данных.
Уровни многоуровневой защиты
Многоуровневая защита объединяет средства защиты в три основные категории. Эффективная стратегия DiD включает все три, поскольку каждая из них противодействует своему способу компрометации системы.
- Физические меры защиты: защищают оборудование и помещения, где размещены системы. К ним относятся замки, охрана, доступ по картам и камеры видеонаблюдения, которые препятствуют несанкционированному доступу к серверам и рабочим станциям.
- Технические меры защиты: защищают сети, устройства и приложения. К ним относятся, например, межсетевые экраны, антивирусное ПО, системы обнаружения вторжений, шифрование и многофакторная аутентификация (MFA).
- Административные меры защиты: регулируют работу сотрудников с помощью политик и определяют порядок реагирования организации на угрозы. К ним относятся политики безопасности, процедуры реагирования на инциденты и обучение сотрудников, направленное на повышение осведомленности и снижение риска ошибок сотрудников.
Типичные уровни модели DiD
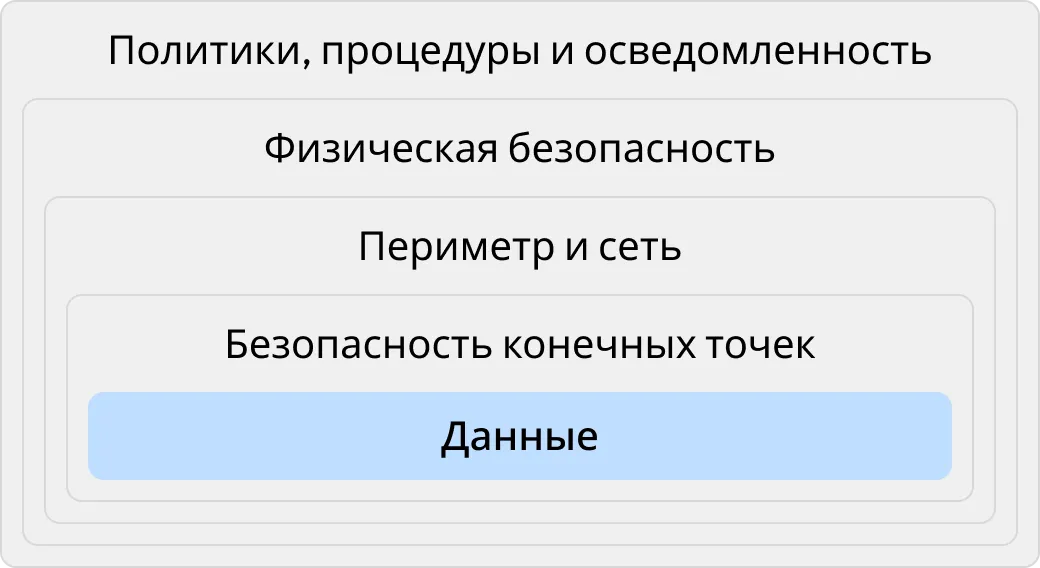
На практике средства многоуровневой защиты распределяются по нескольким уровням, которые защищают наиболее ценные активы организации. Каждый уровень сочетает физические, технические и административные меры и предназначен для защиты от определенного набора киберугроз. В совокупности эти уровни вынуждают злоумышленника последовательно преодолевать один защитный барьер за другим, прежде чем он сможет добраться до наиболее важных данных.
- Защита периметра: внешняя граница между организацией и интернетом, защищенная межсетевыми экранами и шлюзами
- Сетевая безопасность: сегментация и мониторинг сети ограничивают возможности злоумышленника после проникновения в нее
- Безопасность конечных устройств: защита мобильных устройств, компьютеров и серверов с помощью таких средств, как антивирусное ПО и системы обнаружения и реагирования на угрозы на конечных устройствах (EDR)
- Безопасность приложений: встроенные в программное обеспечение средства защиты, снижающие риск эксплуатации уязвимостей
- Защита данных: шифрование, предотвращение утечек данных и резервное копирование, непосредственно защищающие информацию
- Управление идентификацией и доступом (IAM): средства, которые позволяют проверить, кто является пользователем и к каким ресурсам он может получить доступ
- Физическая безопасность: меры защиты на уровне помещений, не позволяющие злоумышленникам получить физический доступ к системам
- Политики и процедуры: уровень управления и повышения осведомленности, который связывает все остальные уровни защиты
Поскольку злоумышленники часто используют идентификацию для перемещения между уровнями защиты, эффективное управление идентификацией и доступом (IAM) усиливает сразу несколько уровней, а не действует только в одном из них.
Как работает многоуровневая защита
Многоуровневая защита основана на принципе, что ни одно средство безопасности не может быть абсолютно надежным. Межсетевой экран может быть настроен неправильно, в программном обеспечении могут оставаться неустраненные уязвимости, а сотрудники иногда могут переходить по фишинговым ссылкам. Любой отдельный механизм защиты, каким бы надежным он ни был, в конечном итоге может дать сбой или быть обойден. Поэтому вместо одного защитного барьера DiD использует несколько независимых уровней защиты, чтобы отказ одного из них не ставил под угрозу всю систему.
Представьте средневековый замок, который защищает не одна стена. Даже если злоумышленник преодолеет ров, ему все еще нужно пройти внешнюю стену, а затем — охрану. Тот же принцип DiD применяет и к ИТ-безопасности: наиболее ценные данные организации окружены несколькими уровнями защиты, которые злоумышленнику приходится преодолевать один за другим.
Преимущества многоуровневой защиты
Использование нескольких уровней средств безопасности дает преимущества, которых невозможно добиться с помощью одного механизма защиты. Основные преимущества DiD:
- Снижение зависимости от одного средства защиты: поскольку защитные механизмы дублируют друг друга, обход одного из них с гораздо меньшей вероятностью приведет к полной компрометации системы. Если злоумышленнику удается преодолеть один уровень защиты, следующий уже готов замедлить или остановить его. Это устраняет единую точку отказа, которая возникает при использовании только одного защитного механизма.
- Больше времени на обнаружение угрозы и реагирование: преодоление каждого уровня требует времени и создает активность, которую могут зафиксировать средства мониторинга. Благодаря этому у специалистов по безопасности остается больше времени, чтобы обнаружить угрозу и отреагировать на вторжение.
- Защита от широкого спектра угроз многоуровневая стратегия безопасности одновременно учитывает различные виды рисков, включая внешние атаки, внутренние угрозы и неосторожные действия сотрудников. Поскольку каждый уровень рассчитан на противодействие определенному типу угроз, их сочетание позволяет защититься от большего числа сценариев, чем одно отдельное средство защиты.
- Поддержка соблюдения нормативных требований и управления рисками: многие нормативные требования и стандарты безопасности предполагают использование нескольких взаимодополняющих уровней защиты. Подход DiD помогает продемонстрировать должную осмотрительность и хорошо соответствует большинству требований в области нормативного соответствия и управления рисками.
Многоуровневая защита и нулевое доверие
Многоуровневая защита — это стратегия, основанная на резервировании: используются несколько независимых средств защиты, дополняющих друг друга, поэтому отказ одного из них не лишает систему защиты в целом. Нулевое доверие — это модель безопасности, построенная на принципе «никому не доверяй, всегда проверяй». Каждый запрос на доступ проходит аутентификацию и авторизацию независимо от того, поступает он изнутри сети или извне. В DiD основное внимание уделяется сочетанию различных средств защиты на всех уровнях среды, тогда как модель нулевого доверия предполагает постоянную проверку личности пользователя и прав доступа при каждом обращении. Эти два подхода дополняют друг друга: нулевое доверие усиливает управление идентификацией и доступом в рамках более широкой стратегии DiD, а многоуровневая защита дополняет механизмы доступа нулевого доверия другими мерами безопасности.
| Многоуровневая защита | Нулевое доверие | |
|---|---|---|
| Основной принцип | Несколько взаимодополняющих средств защиты | Никому не доверяй, всегда проверяй |
| Главное внимание | Перекрывающиеся уровни защиты | Непрерывная проверка личности пользователя и прав доступа |
| Допущение | Любое отдельное средство защиты может дать сбой | Сегментация, микросегментация, нулевое доверие |
| Область действия | Вся среда | Каждый запрос на доступ |
| Отношения | Создает основу для многоуровневой защиты | Усиливает уровни управления идентификацией и доступом |
Как внедрить многоуровневую защиту
Многоуровневая защита — это непрерывный процесс: необходимо определить, что именно требуется защищать, выстроить несколько уровней защиты и регулярно пересматривать их по мере изменения угроз и инфраструктуры. Организации могут внедрить DiD, выполнив следующие шаги:
- Проведите инвентаризацию и классификацию активов. Определите, какие данные, системы, приложения и пользователи нуждаются в защите, а затем оцените риски, чтобы понять, какие активы наиболее ценны и наиболее уязвимы.
- Определите поверхность атаки. Выявите угрозы, уязвимости и точки входа, которыми злоумышленник может воспользоваться на каждом уровне — от систем, доступных из интернета, до внутренних приложений.
- Подберите взаимодополняющие меры защиты для каждого уровня. Распределите физические, технические и административные меры защиты по уровням среды (периметру, сети, конечным устройствам и т.д.). Отдавайте предпочтение разнообразию средств защиты: используйте на разных уровнях решения разных поставщиков и различные технологии, чтобы одна уязвимость не могла скомпрометировать всю систему защиты.
- Применяйте принцип минимальных привилегий и надежное управление идентификацией. Ограничьте доступ каждого пользователя только тем, что ему действительно необходимо, и усилите защиту с помощью IAM и MFA. Дополнительное использование управления идентификацией и администрированием (IGA) и управления привилегированным доступом (PAM) еще больше ограничивает возможность злоумышленника перемещаться внутри инфраструктуры после преодоления внешнего уровня защиты.
- Настройте мониторинг, ведение журналов и обнаружение угроз. Непрерывный мониторинг и ведение журналов на всех уровнях позволяют обнаружить и локализовать нарушение на одном из уровней до того, как оно затронет ключевые данные. Чем раньше нарушение будет обнаружено и устранено, тем меньший ущерб оно сможет нанести.
- Подготовьте меры реагирования на инциденты и восстановления. Поддерживайте актуальные документированные планы реагирования на инциденты и надежные резервные копии, чтобы при возникновении проблемы специалисты могли быстро локализовать угрозу, восстановить затронутые системы и скомпрометированные данные.
- Подготовьте меры реагирования на инциденты и восстановления. Поддерживайте актуальные документированные планы реагирования на инциденты и надежные резервные копии, чтобы при возникновении проблемы специалисты могли быстро локализовать угрозу, восстановить затронутые системы и скомпрометированные данные.
- Обучайте сотрудников. Регулярное обучение информационной безопасности усиливает административный уровень защиты и помогает снизить риск инцидентов, вызванных ошибками сотрудников. Сотрудники, которые умеют распознавать фишинг, методы социальной инженерии и небезопасные действия в интернете, становятся полноценным уровнем защиты, а не ее слабым звеном.