
Расширяемая архитектура плагинов
Обновляйте учетные данные с помощью встроенных, доступных в каталоге и пользовательских плагинов. Keeper предлагает как официальные интеграции, так и поддержку проприетарных и специализированных SaaS-платформ.
Характеристика: SaaS Rotation
Обновляйте данные по расписанию или по запросу. Шлюз KeeperPAM устанавливает безопасное подключение к SaaS-приложениям и автоматически обновляет учетные данные. Все изменения сохраняются в хранилище Keeper, а для поддерживаемых приложений даже не требуются скрипты.
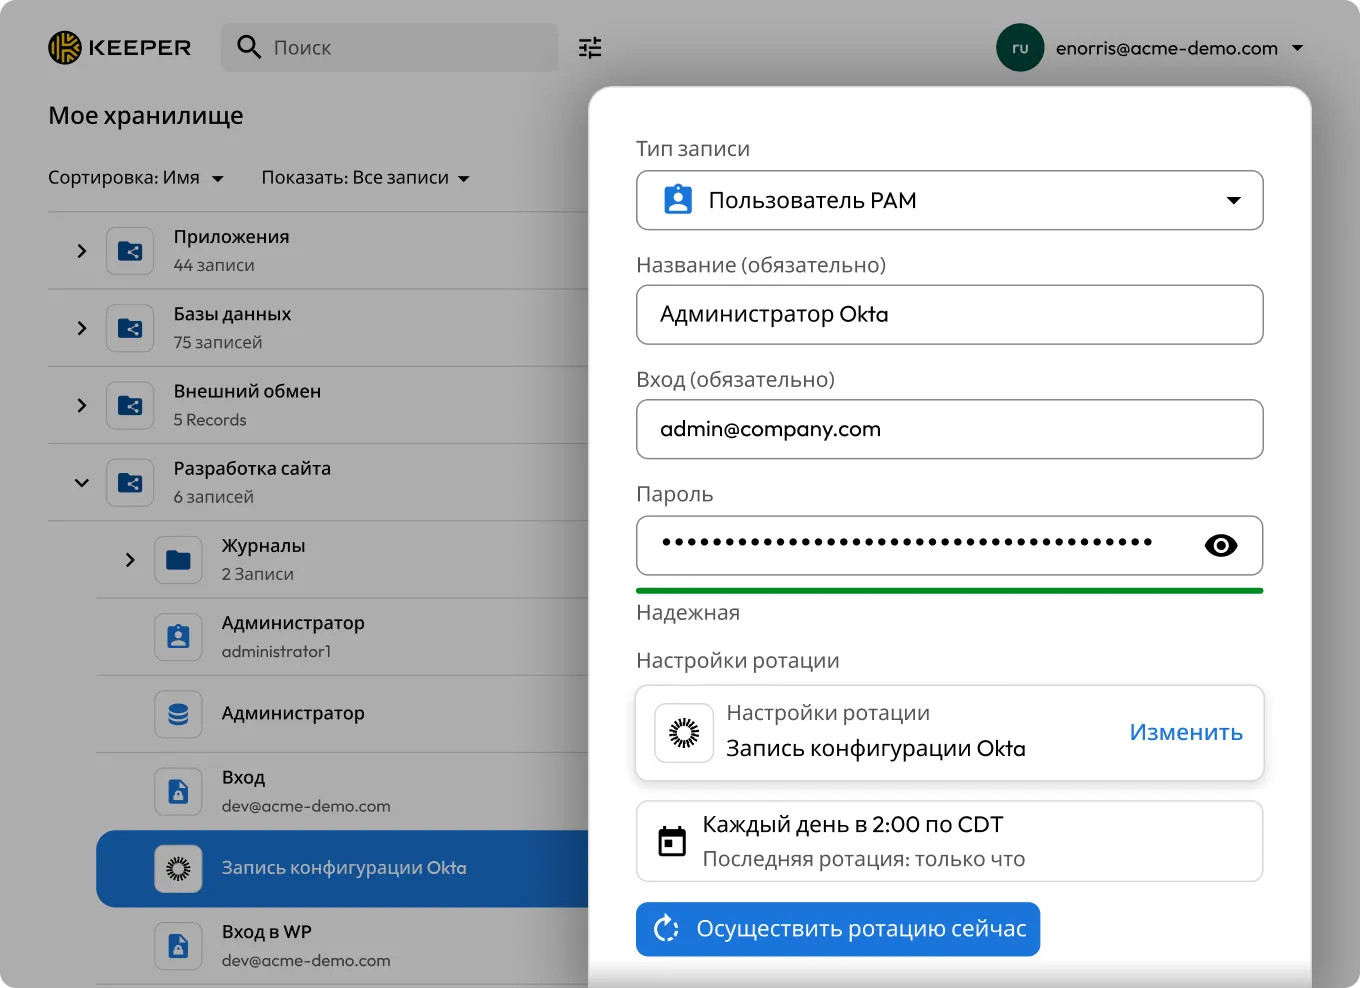
Создайте конфигурацию для обновления SaaS с помощью встроенного, доступного в каталоге или пользовательского плагина. Администраторы могут настраивать периодичность обновлений через веб-хранилище Keeper или Keeper Commander®.
Свяжите конфигурацию SaaS с одной или несколькими учетными записями PAM и задайте нужные параметры смены паролей.
Запускайте процесс по расписанию или по запросу. Шлюз KeeperPAM безопасно подключается к SaaS-приложению и обновляет учетные данные через его API.
Обновленные учетные данные автоматически сохраняются в хранилище Keeper. Каждое обновление регистрируется для аудита, проверки на соответствие требованиям и интеграции с SIEM.
Обновляйте учетные данные с помощью встроенных, доступных в каталоге и пользовательских плагинов. Keeper предлагает как официальные интеграции, так и поддержку проприетарных и специализированных SaaS-платформ.
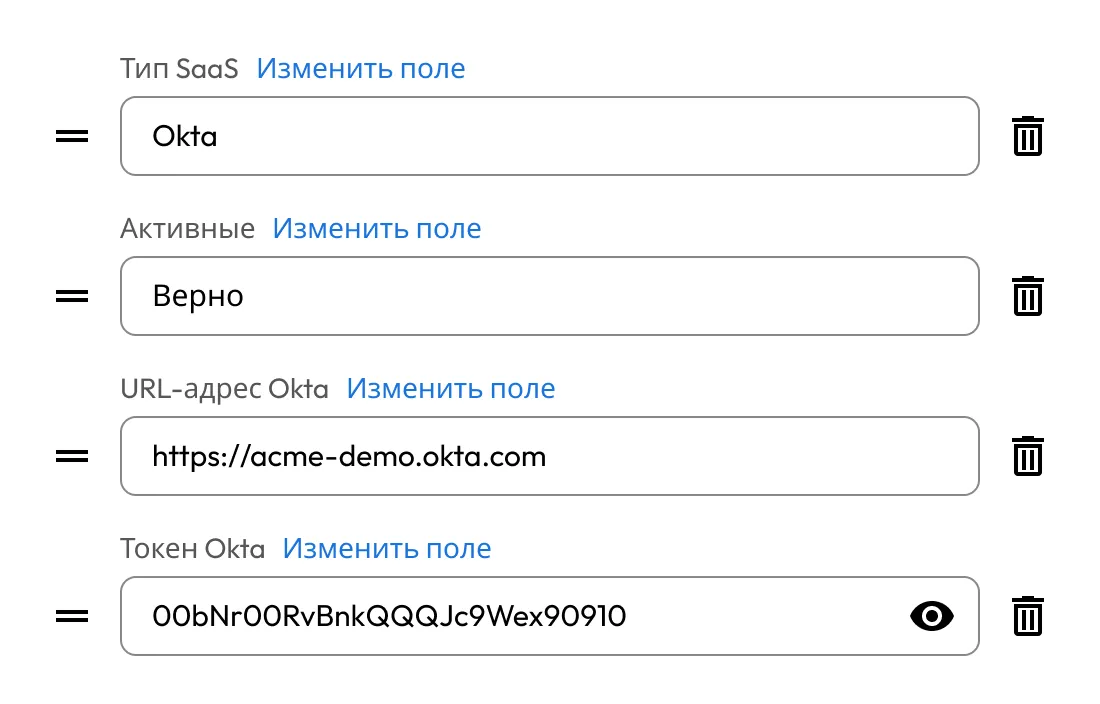
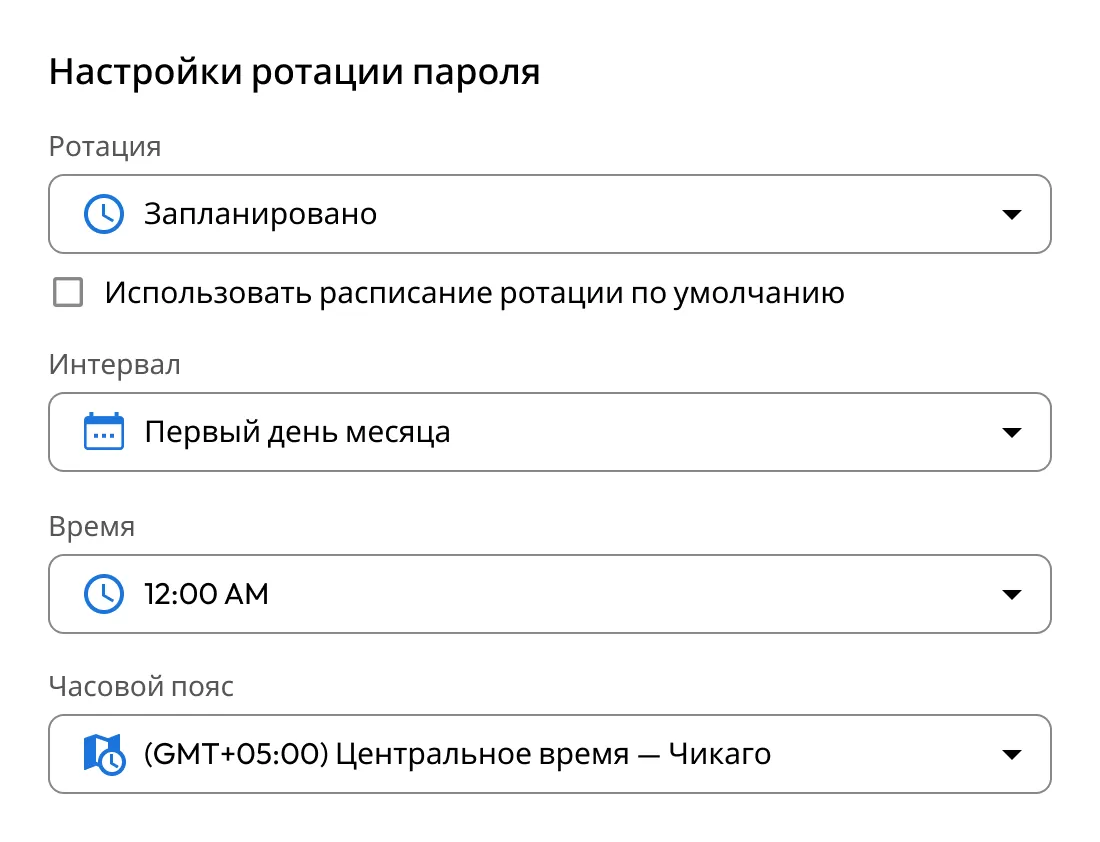
Настройте регулярное обновление учетных данных по расписанию или запускайте его немедленно, если этого требуют политики или события безопасности. Одна и та же конфигурация позволяет обновлять учетные данные как автоматически, так и по запросу.
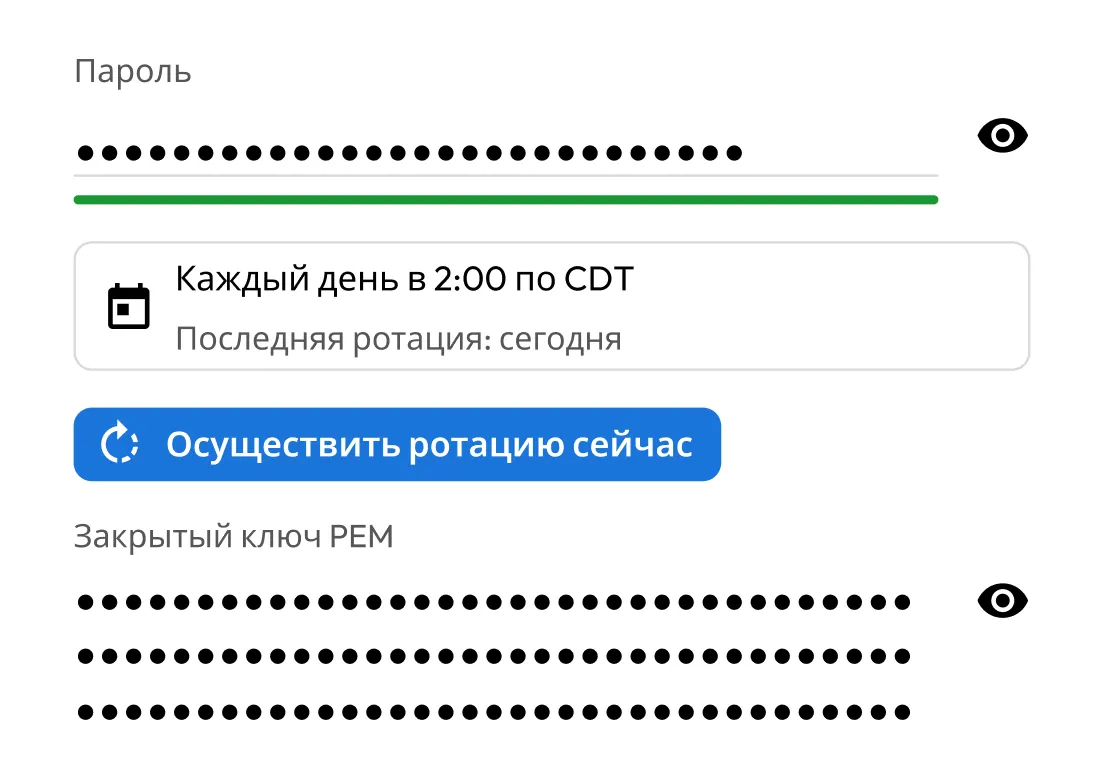
Управляйте конфигурациями обновления для SaaS через веб-хранилище Keeper или Keeper Commander. Конфигурации хранятся в зашифрованном хранилище Keeper в виде записей. Вы можете управлять и делиться ими с помощью тех же механизмов, что применяются к другим привилегированным учетным данным и секретам.
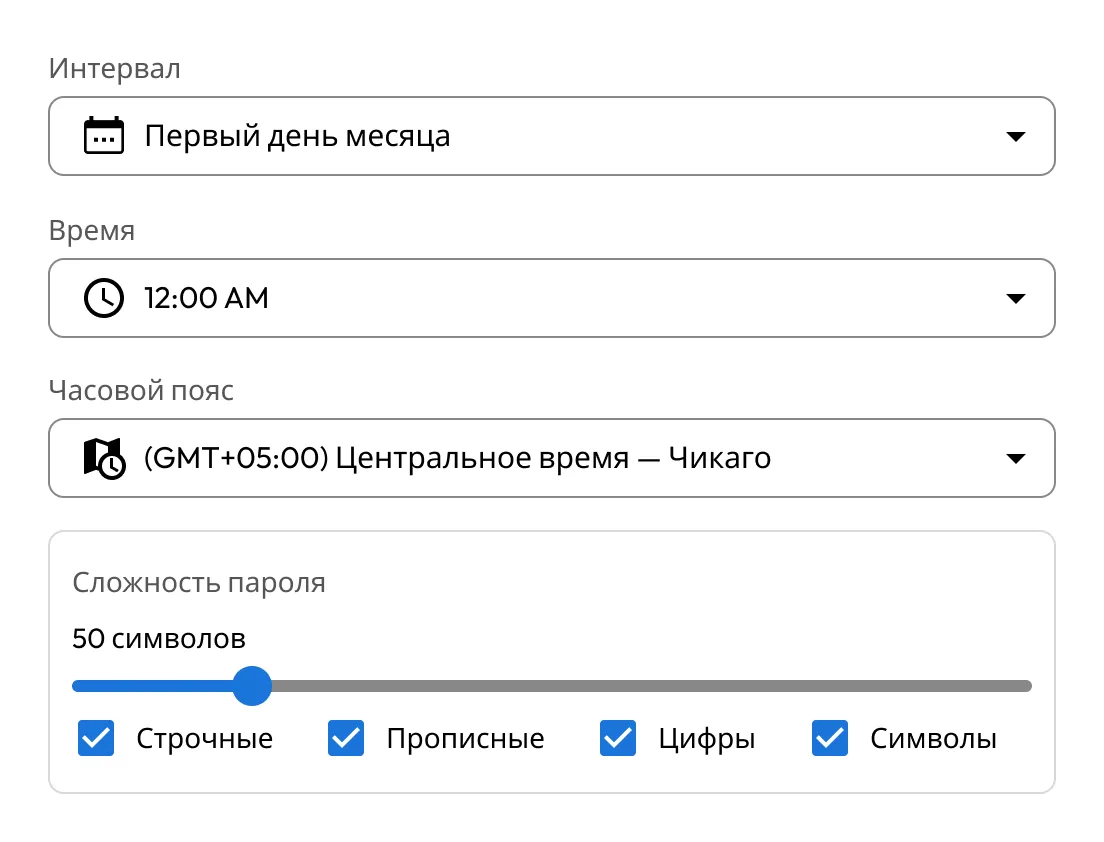
Шлюз KeeperPAM безопасно подключается к поддерживаемым SaaS-приложениям и обновляет учетные данные через их API. Администраторам не приходится вручную работать с учетными данными после их смены.
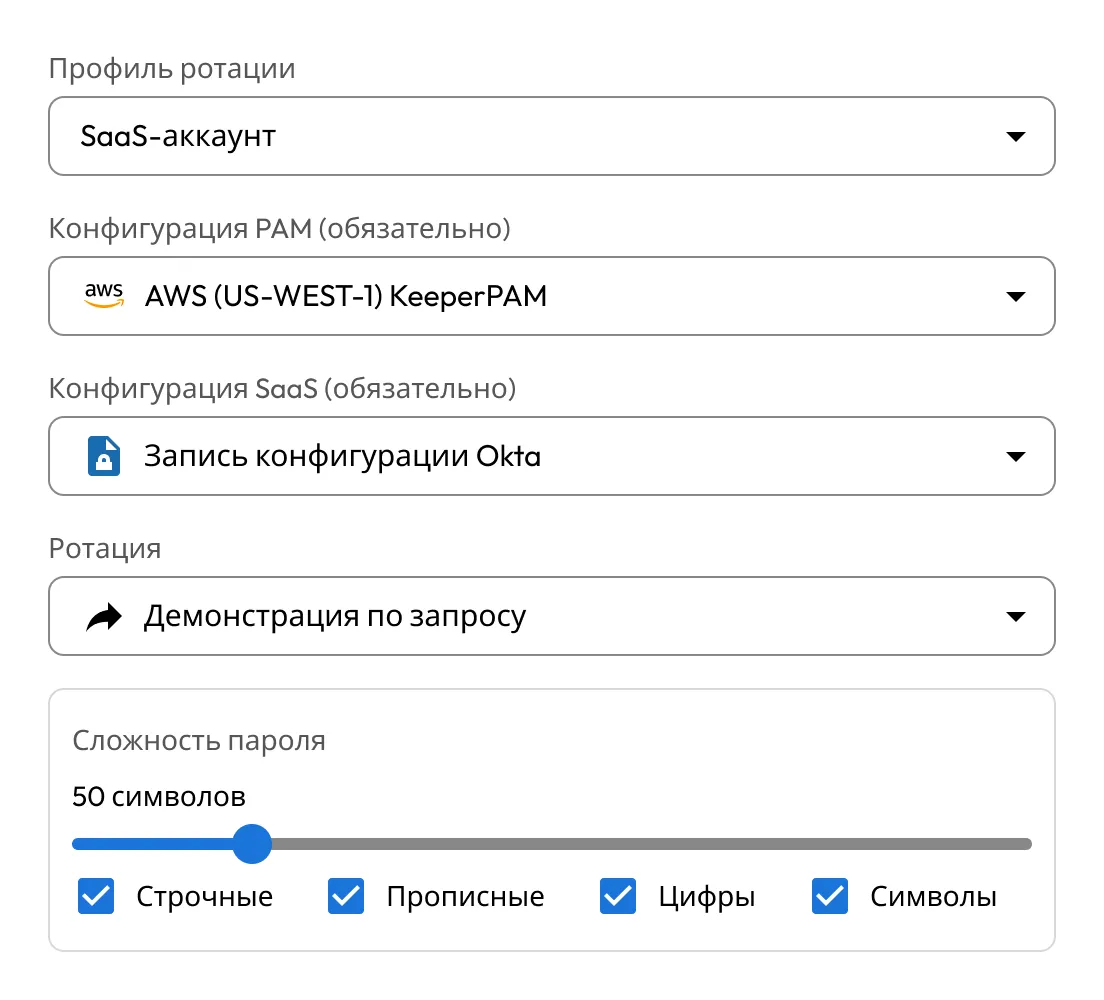
Включайте, отключайте или удаляйте расписание смены паролей в любое время. Приостанавливайте обновления, не удаляя конфигурацию, и возобновляйте их позже без повторной настройки интеграции.
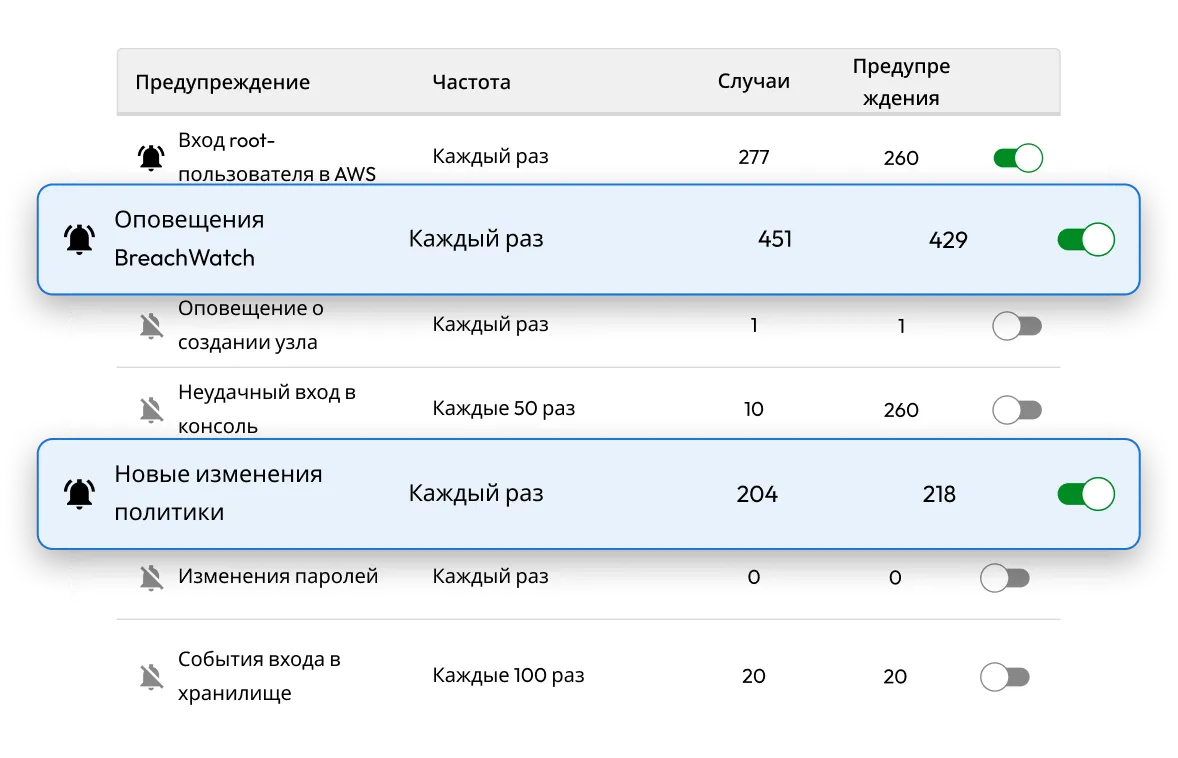
Каждое обновление учетных данных фиксируется для работы служб безопасности, аудита и соблюдения нормативных требований. Экспортируйте события в SIEM с помощью модуля расширенной отчетности и оповещений Keeper (ARAM) для централизованного мониторинга.

Для обновления данных в SaaS применяются стандартные компоненты KeeperPAM, включая хранилище, шлюз, средства контроля доступа и журнал аудита. Смена учетных данных для машин, баз данных, служб каталогов и SaaS-приложений происходит на единой платформе. Развертывать и обслуживать отдельные инструменты больше не требуется.

Развернутый в инфраструктуре клиента шлюз KeeperPAM построен на архитектуре нулевого разглашения. Он обновляет учетные данные и шифрует их в хранилище, обеспечивая сквозную защиту.

Встроенные и доступные в каталоге плагины автоматизируют смену паролей, избавляя от необходимости создавать, обслуживать и отлаживать собственные скрипты.

Подробные журналы аудита и автоматическое обновление учетных данных помогают организациям соблюдать требования стандартов безопасности, включая NIST, ISO 27001, SOC 2, HIPAA и PCI DSS.
Обновление учетных данных SaaS — это автоматическая смена паролей и ключей для SaaS-приложений, включая привилегированные и сервисные учетные записи, секреты приложений и ключи API. Автоматизация этого процесса защищает от угроз при долгом использовании одних и тех же данных, помогая компаниям соблюдать политики управления доступом.
Keeper предлагает встроенные интеграции с Okta, Snowflake, AWS Access Key, Azure Client Secret, Check Point Gaia OS, Cisco IOS XE, Cisco Meraki и сервисами на основе REST. С помощью плагинов из каталога можно настроить интеграцию с AWS Cognito, Cisco APIC и Oracle Identity Domain User, а также с рядом других сервисов. Кроме того, организации могут развертывать пользовательские плагины через шлюз KeeperPAM для проприетарных или пока не поддерживаемых приложений.
Нет. Плагины Keeper автоматически обновляют данные в поддерживаемых SaaS-приложениях. Администраторам достаточно настроить приложение и задать политики смены паролей. При необходимости компании могут развертывать собственные плагины, если для нужного приложения еще нет готовой или встроенной интеграции.
Да. Keeper поддерживает пользовательские плагины для обновления учетных данных SaaS через шлюз KeeperPAM. С их помощью организации могут автоматизировать смену паролей в тех приложениях, для которых нет готовых решений в Keeper.
Да, одна учетная запись PAM может быть связана с несколькими конфигурациями обновления SaaS, что позволяет распространять изменения учетных данных на несколько платформ SaaS в рамках единого рабочего процесса обновления.
Чтобы использовать онлайн-чат, необходимо разрешить использование cookie-файлов.