

Akeyless
Abordagem de plataforma
O KeeperPAM® é uma plataforma de gerenciamento de acesso privilegiado nativa da nuvem que unifica o gerenciamento de senhas corporativas, o gerenciamento de segredos, o gerenciamento de sessões privilegiadas e o gerenciamento de privilégios de endpoint em uma única interface. É uma plataforma unificada de segurança de identidade que governa o acesso de humanos, máquinas, identidades não humanas e agentes de IA no mesmo Cofre do Keeper, além de adicionar detecção de ameaças em tempo real com tecnologia de IA em todas as sessões privilegiadas. O Keeper foi reconhecido no Gartner® Magic Quadrant™ de 2025 para gerenciamento de acesso privilegiado.
Com base na documentação disponível ao público, o Akeyless é uma plataforma de segurança de identidade desenvolvida principalmente em torno da identidade de máquinas e do gerenciamento de segredos. Ele unifica gerenciamento de segredos, gerenciamento de ciclo de vida de certificados, gerenciamento de chaves e acesso remoto seguro sob um único plano de controle, com forte foco em DevOps, infraestrutura multinuvem e identidades de agentes de IA.
Arquitetura e criptografia
O Keeper usa uma arquitetura de conhecimento zero e confiança zero. Toda a criptografia e descriptografia ocorrem no lado do cliente usando AES-256 com PBKDF2 e criptografia de curva elíptica (ECC). Os servidores do Keeper armazenam apenas texto cifrado.
O Keeper armazena segredos criptografados na nuvem, e o acesso é intermediado pelo leve Keeper Gateway, que requer apenas uma conexão de saída pela porta 443.
O Keeper também lançou a criptografia resistente a ataques quânticos como uma camada adicional de criptografia.
O Akeyless usa uma arquitetura vaultless baseada na patenteada Distributed Fragments Cryptography (DFC). Em vez de armazenar uma chave de criptografia completa, a DFC divide o material da chave em fragmentos distribuídos entre regiões e provedores; a chave completa nunca é montada.
Com fragmento opcional mantido pelo cliente, o Akeyless não pode descriptografar os segredos do cliente, chegando ao modelo de conhecimento zero. O Akeyless também oferece criptografia pós-quântica híbrida.
Gerenciamento de segredos para DevOps
O Keeper Secrets Manager é uma solução totalmente baseada na nuvem e com conhecimento zero para proteger segredos de infraestrutura, incluindo chaves de API, senhas de bancos de dados, certificados e chaves de acesso. Ele trabalha com segredos estáticos e dinâmicos, rotação automatizada de senhas e integrações nativas com GitHub Actions, GitLab, Jenkins, Kubernetes, Terraform, Ansible e Docker por meio do Commander CLI e SDKs de desenvolvedor.
O Keeper Universal Secrets Sync distribui automaticamente segredos rotacionados para o AWS Secrets Manager, o Azure Key Vault e o Google Cloud Secret Manager para eliminar o desvio de credenciais.
O Akeyless trabalha com segredos estáticos, dinâmicos e de curta duração com rotação automatizada, acesso Just-In-Time (JIT) e injeção de segredos em pipelines de CI/CD e IDEs. Seu Universal Secrets Connector e Multi-Vault Governance ("Bring Your Own Vault") permitem que as equipes governem repositórios de segredos externos, como HashiCorp Vault, AWS Secrets Manager e Azure Key Vault, em um único plano de controle, sem migrar os segredos associados.
Segredos dinâmicos e zero privilégio permanente
O KeeperPAM faz provisionamento dinâmico e efêmero de credenciais e acesso JIT. Os usuários podem receber credenciais temporárias com rotação automática pós-sessão, acessar recursos em modelos de conexão sem nunca ver a credencial ou usar o provisionamento de contas efêmeras com elevação dinâmica de função.
Os privilégios permanentes são reduzidos graças ao acesso com tempo limitado e rotação automática após o acesso ser revogado.
O Akeyless gera credenciais dinâmicas e just-in-time que existem apenas durante a sessão e nunca são armazenadas. Máquinas e cargas de trabalho se autenticam usando identidades nativas de nuvem (funções IAM da AWS, Identidades Gerenciadas do Azure, contas de serviço do GCP), permitindo o acesso sem segredos.
Gerenciamento e gravação de sessões privilegiadas
O KeeperPAM oferece gerenciamento completo de sessões privilegiadas com gravação segura de sessões de ponta a ponta para sessões SSH, RDP, VNC, de banco de dados e de navegador remoto. As gravações são criptografadas e descriptografadas localmente usando chaves exclusivas por sessão.
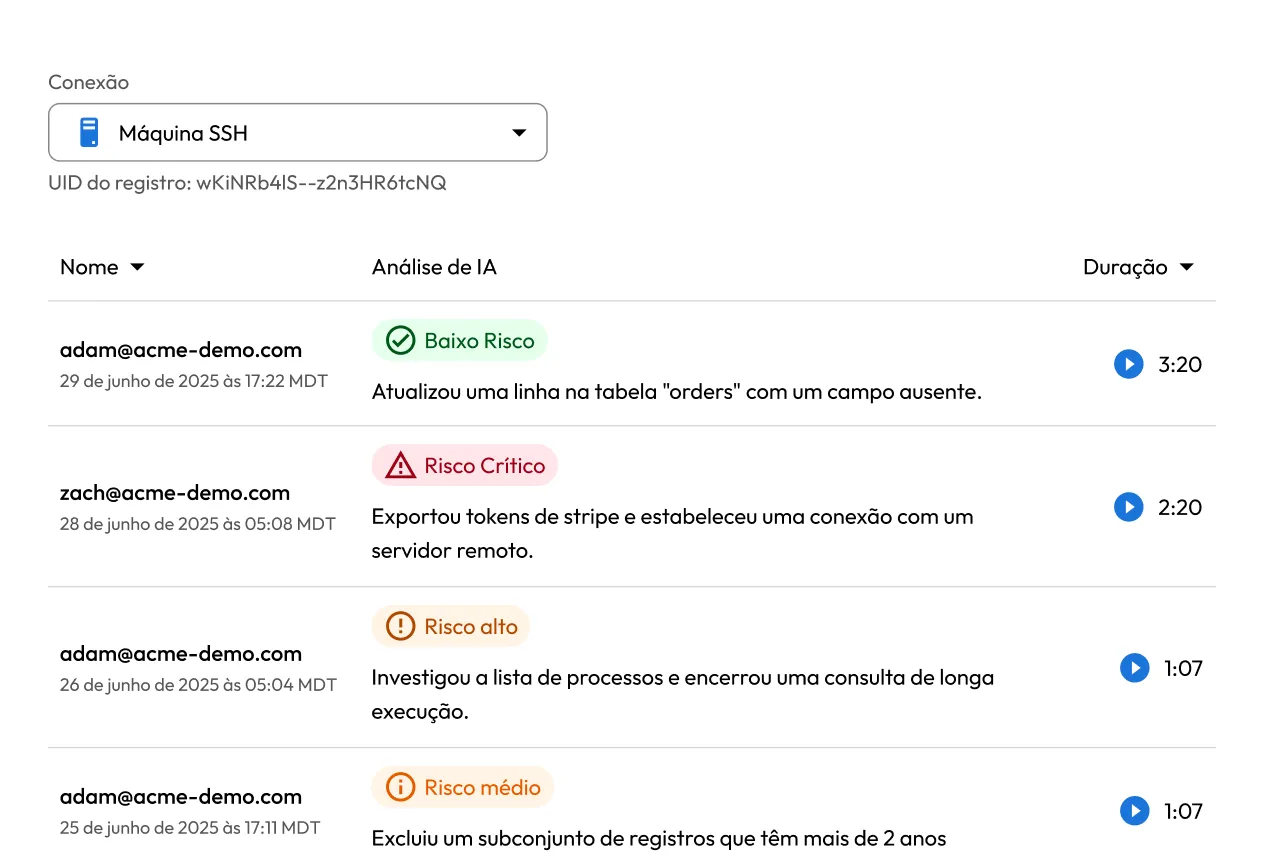
O KeeperAI® adiciona detecção de ameaças em tempo real com tecnologia de IA que analisa a atividade da sessão, classifica riscos e pode encerrar automaticamente uma sessão quando uma atividade suspeita é detectada.
O Akeyless oferece Acesso Remoto Seguro com acesso JIT sem senha à infraestrutura e registro de atividades de sessão. Seu foco é o acesso à infraestrutura sem credenciais em vez de gravação e reprodução completas de sessões em todos os protocolos, o que significa que a auditoria pode ser mais problemática.
IA e detecção de ameaças
O KeeperAI oferece detecção de ameaças nativa com IA em tempo real em todas as sessões privilegiadas, classificando as ações dos usuários por nível de risco e encerrando automaticamente as sessões quando atividades de alto risco são detectadas. Todo o processamento acontece dentro do ambiente do cliente, e o KeeperAI é compatível com qualquer provedor de LLM compatível com OpenAI.
O KeeperPAM também governa o acesso a identidades não humanas (NHIs) e permite que as organizações protejam agentes de IA no plano de controle unificado. Os administradores têm visibilidade total sobre o número de agentes de IA no ambiente e o número de cargas de trabalho que cada um está executando.
O Akeyless AI Agent Identity Security protege agentes de IA autônomos com acesso sem segredos, e o Akeyless Jarvis/AI Insights fornece inteligência de identidade em linguagem natural.
O foco em IA do Akeyless se concentra em proteger e governar identidades de máquinas e agentes, em vez da detecção de ameaças em sessões em tempo real e resposta automatizada.
Gerenciamento de certificados e chaves
O Keeper se concentra em segredos, senhas e acesso privilegiado. Os certificados podem ser armazenados e gerenciados como segredos no Keeper Secrets Manager, e o Keeper se integra a sistemas externos de KMS e PKI.
O Akeyless automatiza a emissão, a renovação e a PKI de certificados, além de fornecer criptografia como serviço, tokenização e KMS multinuvem com integração com HSM.
Gerenciamento de senhas humanas
O gerenciamento de senhas é um recurso fundamental do Keeper. Além de armazenar senhas, passkeys, códigos TOTP, arquivos seguros e registros personalizados sob criptografia de conhecimento zero, o Keeper oferece compartilhamento seguro de senhas, Controles de Acesso Baseados em Funções (RBAC) granulares, políticas de imposição, compartilhamento criptografado de registros e pastas, integração SSO com qualquer provedor de identidade SAML 2.0, provisionamento de SCIM e Active Directory, monitoramento da dark web BreachWatch® e um Painel Central de Gestão de Riscos com relatórios de conformidade e auditoria.
O Akeyless inclui gerenciamento de senhas corporativas que oferece geração, armazenamento e compartilhamento de senhas e preenchimento automático no navegador para pessoas e equipes.
Modelo de implantação
O KeeperPAM é nativo de SaaS e totalmente baseado na nuvem, com serviços de backend hospedados na AWS e nenhuma infraestrutura para o cliente provisionar, dimensionar ou manter. Os clientes implantam apenas o Keeper Gateway leve, que requer uma conexão de saída na porta 443, portanto a implantação é rápida.
O Akeyless é nativo de SaaS com um gateway sem estado implantado no ambiente do cliente que se comunica apenas de saída. Sendo modelo vaultless, não há clusters de cofres para provisionar, dimensionar ou replicar, o que simplifica implantações multirregião. O Akeyless cobre ambientes híbridos e locais e não está disponível como código aberto para equipes que exigem auto-hospedagem completa ou transparência de código.
Certificações de conformidade
O Keeper tem SOC 2 Tipo II, ISO 27001/27017/27018, certificação FedRAMP High, autorização GovRAMP High, HIPAA, GDPR, PCI DSS, FIPS 140-3 e ITAR. A certificação FedRAMP High faz do Keeper uma das opções mais sólidas para organizações federais e adjacentes à defesa.
O Akeyless tem SOC 2 Tipo II, ISO 27001/27701, PCI DSS, HIPAA, DORA e FIPS 140-2. Atualmente, a Akeyless não possui certificação FedRAMP nem autorização GovRAMP, o que pode ser importante para o governo dos EUA e ambientes regulamentados.


