Gerenciamento de acesso privilegiado auto-hospedado para redes federais e de OT

O Keeper autogerenciado (SMK) é uma plataforma de segurança de identidade local e isolada de redes externas, desenvolvida para ambientes isolados de Tecnologia Operacional (OT), Tecnologia da Informação (TI) e defesa. Proteja a infraestrutura crítica, gerencie o acesso privilegiado e cumpra exigências rigorosas de conformidade regulamentar.
Quando o PAM auto-hospedado é essencial

Quando a organização precisa de gerenciamento de acesso privilegiado de confiança zero dentro de perímetros de OT, protegendo ativos críticos, evitando tempo de inatividade e garantindo a conformidade totalmente offline sem dependências da nuvem.

Tecnologia operacional (OT)

Proteja o acesso privilegiado a sistemas de controle industrial, redes de plantas industriais e infraestrutura de campo sem encaminhar credenciais por meio de um serviço externo.

Energia e gás natural

Proteja o acesso privilegiado a dutos e sistemas de produção com um gerenciamento de sessões que permanece operacional mesmo quando a conexão com a internet é interrompida.

Energia e serviços públicos

Aplique o princípio do menor privilégio em todas as redes de geração, transmissão e distribuição, mantendo seu próprio limite de dados.

Agências federais e setor público

Atenda a rigorosos requisitos de soberania de dados e hospedagem implantando o Keeper na infraestrutura controlada pela agência.

Redes isoladas

Execute o PAM em ambientes totalmente isolados, sem dependências externas.

Como funciona o Keeper autogerenciado

O Keeper autogerenciado é executado em contêineres no seu ambiente. A equipe de implementação do Keeper ajuda na implantação e nas atualizações.

  1. Implante na sua infraestrutura

    Instale o SMK em uma máquina virtual baseada em Linux de 64 bits usando o Docker, compatível com ambientes locais, de nuvem privada ou isolados.

  2. Controle o ponto de acesso

    Seus usuários e aplicativos se conectam a um endereço interno que você gerencia, não a um serviço externo. Todos os dados criptografados residem na VM e nos contêineres.

  3. Atualizações coordenadas sob a orientação do Keeper

    A equipe de implementação do Keeper coordena todas as atualizações do produto, garantindo segurança e estabilidade em todas as implantações. As alterações seguem as diretrizes de segurança e os protocolos de teste do Keeper.

  4. Utilize a plataforma completa de segurança de identidade

    O SMK é desenvolvido com base na arquitetura central e nos recursos funcionais do Keeper, com o mesmo cofre, os mesmos recursos de gerenciamento de acesso privilegiado e o mesmo Console de administração da versão hospedada na nuvem.

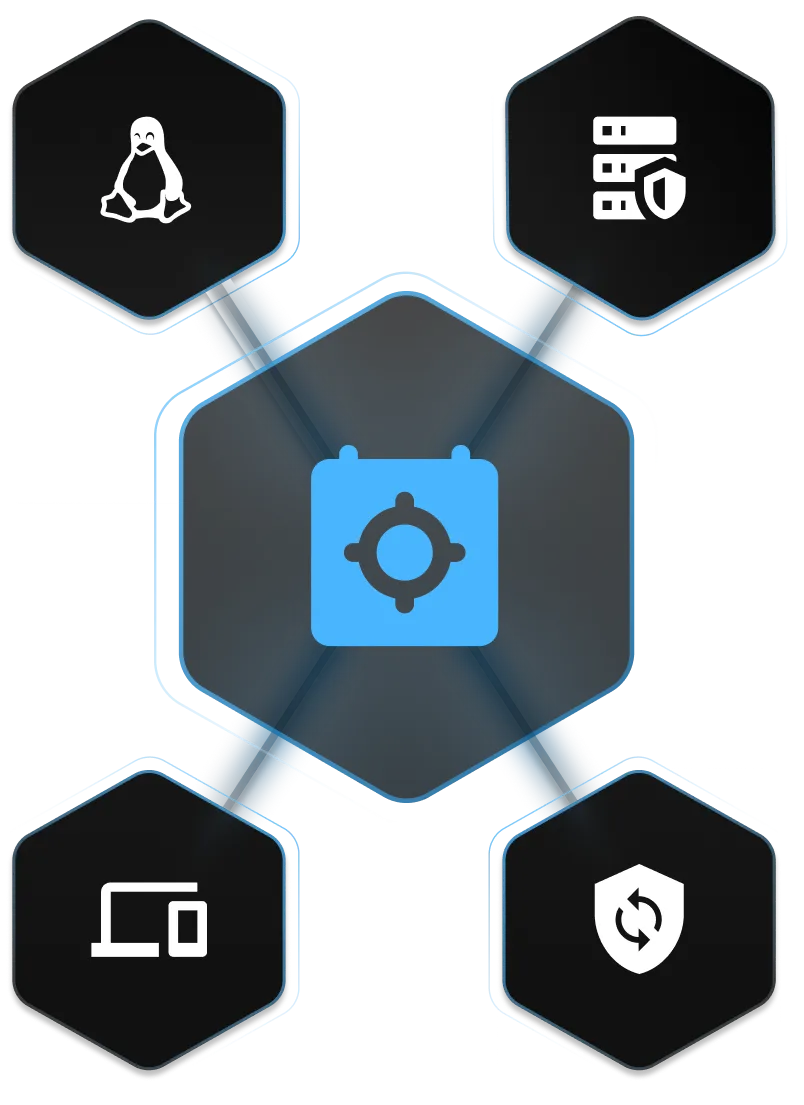
Gráfico da Keeper Security mostrando ícones de Linux, servidor, dispositivo e rotação conectados a um cofre central.

Recursos essenciais de PAM, totalmente auto-hospedados

O Keeper autogerenciado inclui os recursos completos de gerenciamento de credenciais e gerenciamento de acesso privilegiado de que sua organização precisa.

Gerenciamento de senhas e credenciais

Armazene, compartilhe e controle o acesso às credenciais no Cofre do Keeper, com permissões baseadas em funções e controles granulares de compartilhamento.

Gerenciamento de segredos

Remova credenciais embutidas no código de scripts, aplicativos e infraestrutura com o Keeper Secrets Manager.

Gerenciamento de sessões privilegiadas

Inicie sessões privilegiadas seguras em sistemas críticos por meio do KeeperPAM Gateway, sem expor as credenciais ao dispositivo do usuário final.

Acesso seguro a bancos de dados com o KeeperDB

Conecte-se a bancos de dados corporativos por meio do KeeperDB, com credenciais gerenciadas pelo cofre e sessões privilegiadas sujeitas à governança.

Administração centralizada

Aplique políticas, gerencie usuários e analise a atividade no Console de administração do Keeper.

APIs e integrações

Integre o Keeper autogerenciado às suas ferramentas e fluxos de trabalho internos por meio das APIs do Keeper.

Acesso de emergência quando a internet está fora do ar

O que acontece se seu ambiente de nuvem ficar fora do ar ou sua conexão com a internet for interrompida? O Keeper autogerenciado é executado de forma independente no seu próprio ambiente, para que suas equipes mantenham acesso a credenciais críticas e sessões privilegiadas durante interrupções, isolamento de rede e falhas de conectividade.

Para organizações que operam infraestrutura crítica, essa continuidade é a diferença entre um incidente contido e uma paralisação prolongada.

Execute o Keeper autogerenciado independentemente da nuvem do Keeper

As organizações podem usar a plataforma em nuvem do Keeper para a TI corporativa e o Keeper autogerenciado para suas redes de OT ou restritas. Cada implantação é executada como um tenant independente e totalmente isolado.

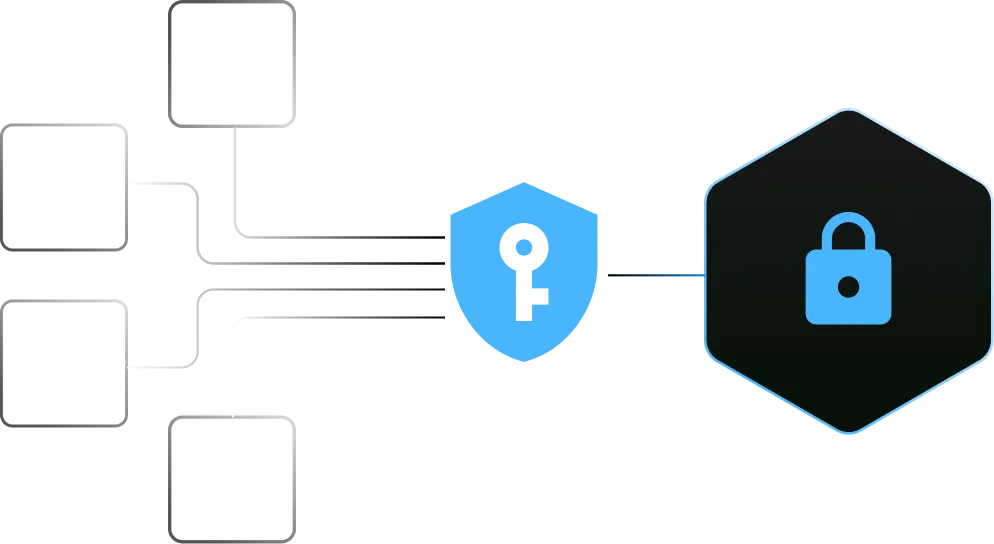
Gráfico de controle de acesso do Keeper mostrando ações bloqueadas fluindo por um escudo com chave até um cadeado.

Por que as organizações escolhem o Keeper autogerenciado

Verdadeira resiliência

O acesso privilegiado continua mesmo que a nuvem ou a internet estejam indisponíveis.

Soberania de dados

Todos os dados permanecem em sua infraestrutura, sob seu controle.

Confiança zero, conhecimento zero

Os dados são criptografados e descriptografados no dispositivo do usuário.

Pronto para ambientes isolados

Totalmente funcional em redes desconectadas, sem nenhuma dependência externa.

Pronto para a conformidade

Atende aos requisitos de residência de dados, hospedagem e segurança para o setor federal e os setores regulamentados.

Atualizações controladas

Sua equipe controla cada versão e aplica atualizações durante as janelas de mudança aprovadas.

Gerenciamento de acesso auto-hospedado para órgãos governamentais

Órgãos governamentais e organizações do setor público geralmente precisam executar ferramentas de segurança dentro da infraestrutura que possuem e operam. O Keeper autogerenciado permite que os órgãos implantem o gerenciamento de acesso privilegiado, o gerenciamento de segredos, o gerenciamento de privilégios de endpoint e o gerenciamento de credenciais em ambientes controlados pelos próprios órgãos, incluindo redes desconectadas, mantendo controle total sobre a hospedagem, o acesso e as atualizações.

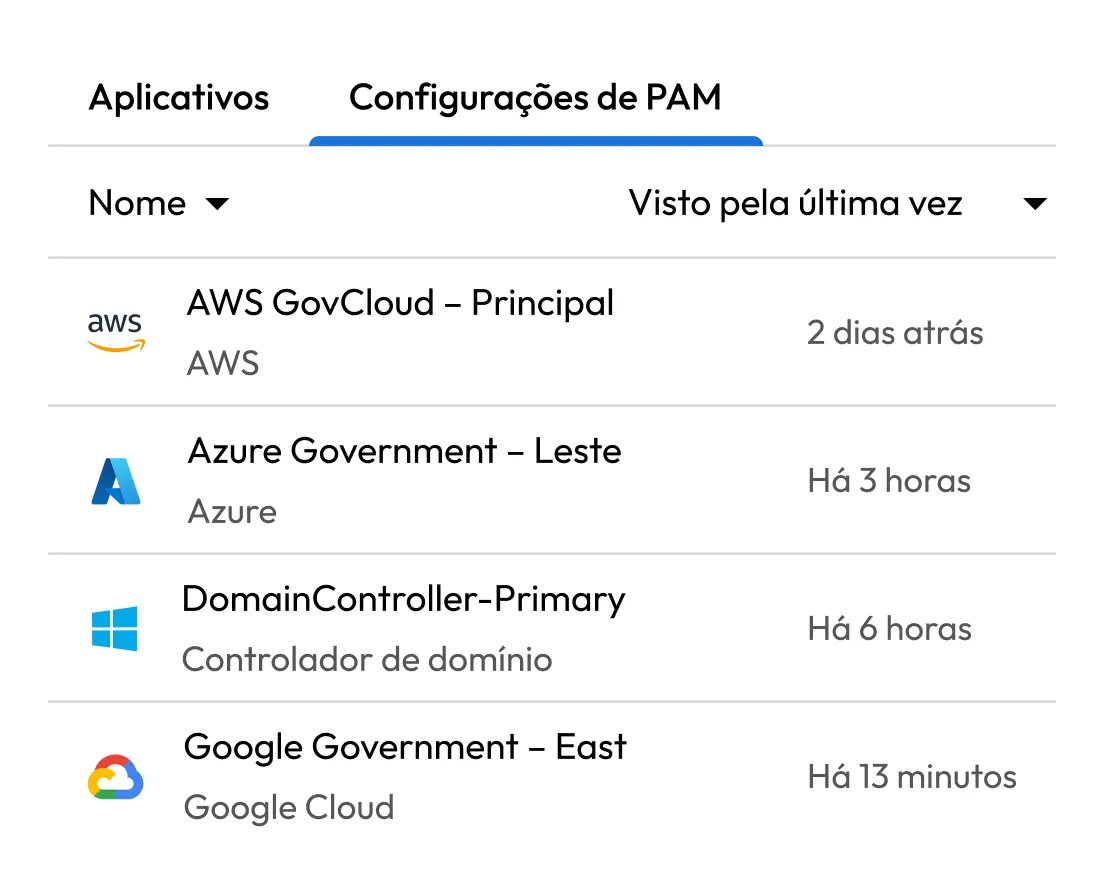
Lista de configurações do PAM do Keeper mostrando recursos do AWS GovCloud, Azure Government, Controlador de domínio e Google Government, com os horários em que foram vistos pela última vez.

Traga o Keeper para o seu próprio ambiente

Perguntas frequentes

O que é o Keeper autogerenciado?

O Keeper autogerenciado é uma implantação auto-hospedada e baseada em contêineres da plataforma Keeper. Ele permite que as organizações executem o gerenciamento de senhas, o gerenciamento de segredos e o gerenciamento de acesso privilegiado do Keeper inteiramente em sua própria infraestrutura, incluindo data centers locais, nuvens privadas e redes isoladas.

O Keeper autogerenciado pode funcionar completamente offline?

Sim, o Keeper autogerenciado é uma plataforma completa e independente que funciona inteiramente dentro da sua infraestrutura. Não requer nenhuma conectividade com o serviço de nuvem do Keeper para funcionar. É ideal para redes isoladas e desconectadas.

Como o Keeper autogerenciado se compara ao Keeper Cloud?

Ambos fornecem os mesmos recursos essenciais do Keeper: gerenciamento de credenciais, gerenciamento de segredos, gerenciamento de sessões e acesso a bancos de dados. A diferença é a infraestrutura: o Keeper autogerenciado é executado em seu ambiente; o Keeper Cloud é executado em uma infraestrutura gerenciada pelo Keeper.

O Keeper autogerenciado pode funcionar em um ambiente isolado?

Sim, o Keeper autogerenciado não depende do serviço de nuvem do Keeper, portanto pode operar em redes totalmente isoladas e desconectadas.

Posso usar as opções em nuvem e autogerenciada simultaneamente?

Sim, muitas organizações implantam o Keeper Cloud para TI corporativa e o Keeper autogerenciado para OT ou redes restritas. Cada implantação opera como um tenant independente, com usuários e dados separados.

Quais são os requisitos do sistema para o Keeper autogerenciado?

O Keeper autogerenciado é executado como um conjunto de contêineres Docker em uma máquina virtual Linux com um chipset AMD64. Você pode hospedá-lo em ambiente local, em uma nuvem privada ou em uma rede isolada.

Como o Keeper autogerenciado é usado para acesso de emergência?

Como o Keeper autogerenciado é executado dentro do seu próprio ambiente, suas equipes podem continuar acessando credenciais críticas e sessões privilegiadas mesmo que sua conexão com a internet ou os serviços de nuvem fiquem indisponíveis.

Como as atualizações são tratadas?

O Keeper autogerenciado não se atualiza automaticamente. A equipe do Keeper trabalha com você para coordenar e implantar todas as atualizações do produto para garantir que as alterações sigam nossas orientações de segurança e protocolos de teste.

Como é licenciado o Keeper autogerenciado?

O Keeper autogerenciado segue o mesmo modelo de licenciamento da plataforma em nuvem do Keeper. Cada implantação autogerenciada é licenciada como um tenant próprio. Solicite uma demonstração para discutir seu ambiente com nossa equipe.

O Keeper autogerenciado ainda é baseado em conhecimento zero?

Sim, como todos os produtos Keeper, o Keeper autogerenciado é baseado na arquitetura de confiança zero e conhecimento zero do Keeper. Os dados são criptografados e descriptografados no dispositivo do usuário, portanto o Keeper nunca tem acesso às suas credenciais ou aos seus dados, independentemente de você usar a plataforma em nuvem do Keeper ou hospedá-lo por conta própria.

Como começar a usar o Keeper autogerenciado?

Solicite uma demonstração para ver o Keeper autogerenciado em ação e conversar com nossa equipe sobre os requisitos da sua implantação.

Retirar consentimento para cookiesValorizamos sua privacidade

Usamos cookies em nosso site para oferecer a melhor experiência de navegação, exibir anúncios personalizados sobre nossos produtos e conteúdo e analisar o tráfego do site. Para saber mais, consulte nossa Política de privacidade.

Registre-se para uma avaliação gratuita

Compre agora