Remedie los hallazgos de Wiz de forma fluida con Keeper

Wiz identifica identidades expuestas, rutas de acceso riesgosas y configuraciones incorrectas en la nube. KeeperPAM® convierte los hallazgos relevantes en rotación de credenciales, acceso gestionado o acceso JIT, y luego devuelve el estado de la remediación a Wiz.

Gráfico de la integración de Keeper y Wiz que muestra el logotipo de Wiz conectado al logotipo de Keeper.

Del hallazgo en la nube a la remediación verificada

Wiz identifica identidades expuestas, rutas de acceso riesgosas y configuraciones incorrectas en la nube. Keeper Cloud Security incorpora los hallazgos relevantes a KeeperPAM, los asocia con identidades e infraestructura y los convierte en remediaciones monitoreadas mediante rotación de credenciales, acceso gestionado o JIT. Keeper Encrypter protege el intercambio y preserva la arquitectura de conocimiento cero de Keeper.
Cómo funciona el flujo de trabajo de Keeper + Wiz

1. Hallazgo enviado a Keeper

Un administrador envía un hallazgo de identidad o credencial desde Wiz a Keeper. Llega al panel de Cloud Security con su contexto intacto, sin exportaciones ni cambios de herramienta.

2. Recurso afectado incorporado

Un administrador de Keeper asocia el hallazgo a un recurso existente de KeeperPAM o incorpora una nueva identidad, máquina, base de datos, directorio, navegador remoto o recurso en la nube. Las identidades comprometidas en la nube pueden incorporarse directamente como registros de usuario PAM.

3. Control adecuado aplicado

Aplique el control que se ajuste al riesgo: rote la credencial, otorgue acceso por tiempo limitado mediante flujos de aprobación o intermedie una sesión supervisada a través de Conexiones.

4. Resolución verificada

Tras la remediación, Keeper marca el hallazgo como En progreso y notifica a Wiz. Wiz valida la corrección durante su siguiente escaneo y devuelve el hallazgo resuelto a Keeper.

Todo lo que necesita para actuar sobre un hallazgo de Wiz

Rote las credenciales comprometidas

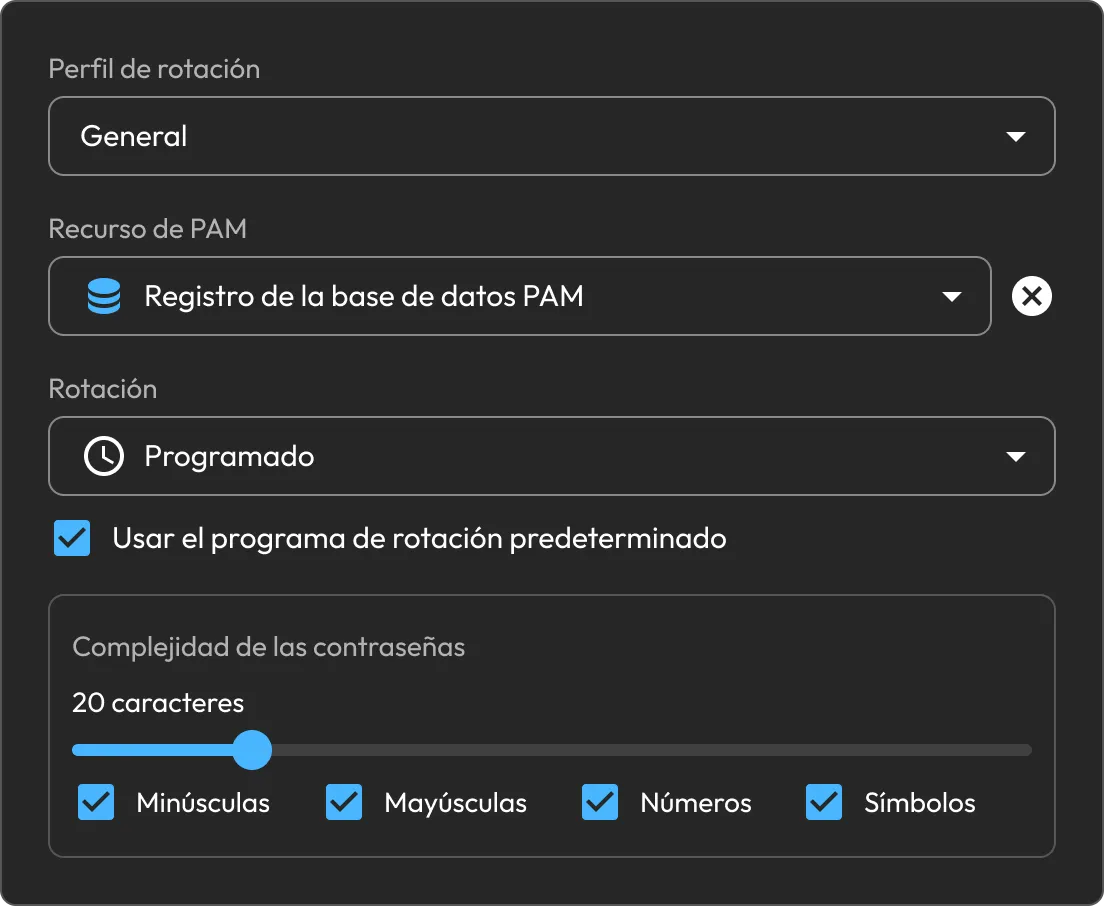
Rote credenciales obsoletas o comprometidas y almacene el reemplazo en la  bóveda de Keeper, sin copiar secretos entre herramientas ni depender de un proceso fuera de banda.

Configuración de rotación de contraseñas de Keeper que muestra la rotación programada de credenciales de bases de datos PAM y las opciones de complejidad de contraseña.

Reemplace el acceso permanente con JIT

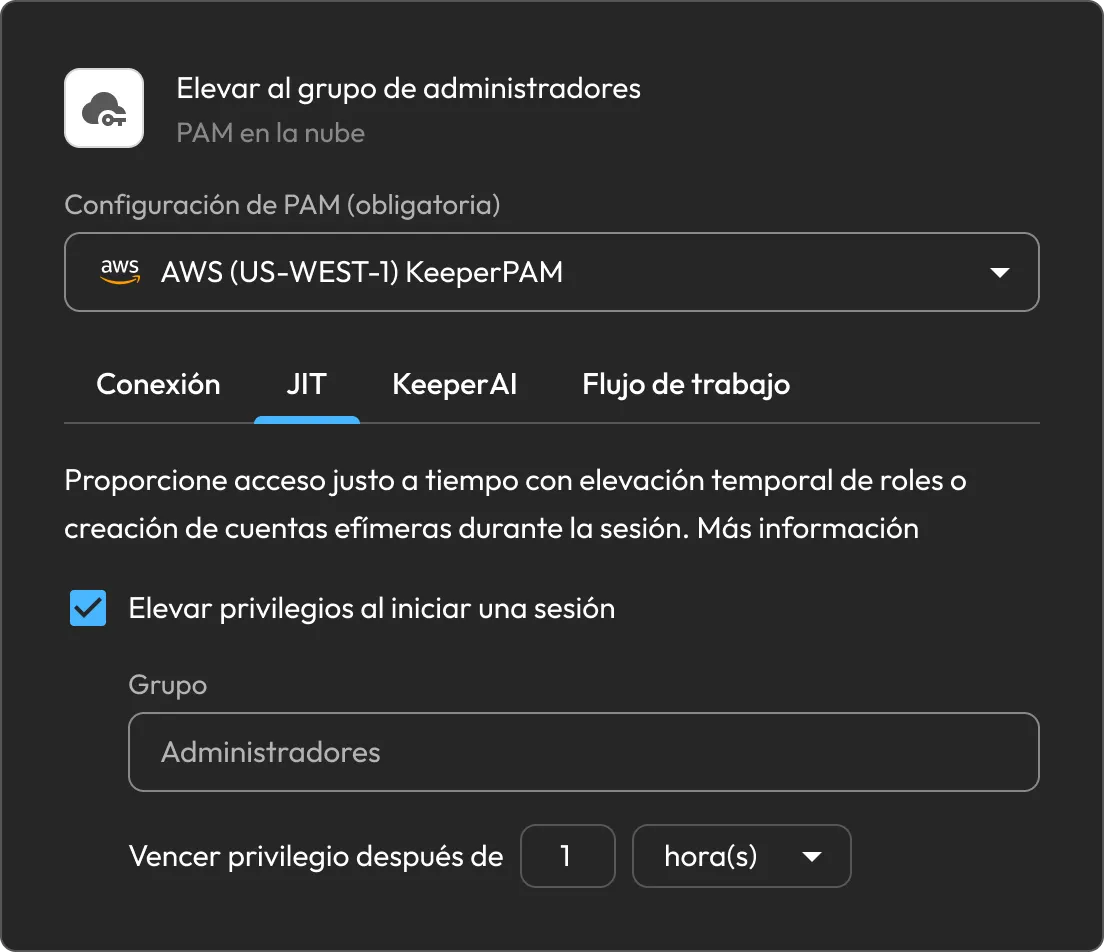
Otorgue acceso por tiempo limitado mediante flujos de aprobación, ventanas de acceso definidas, registro de entrada y MFA, sin dejar privilegios permanentes activos.

Configuración de acceso JIT de Keeper que muestra la elevación temporal de privilegios al grupo Admins durante una hora.

Intermedie el acceso sin exponer credenciales

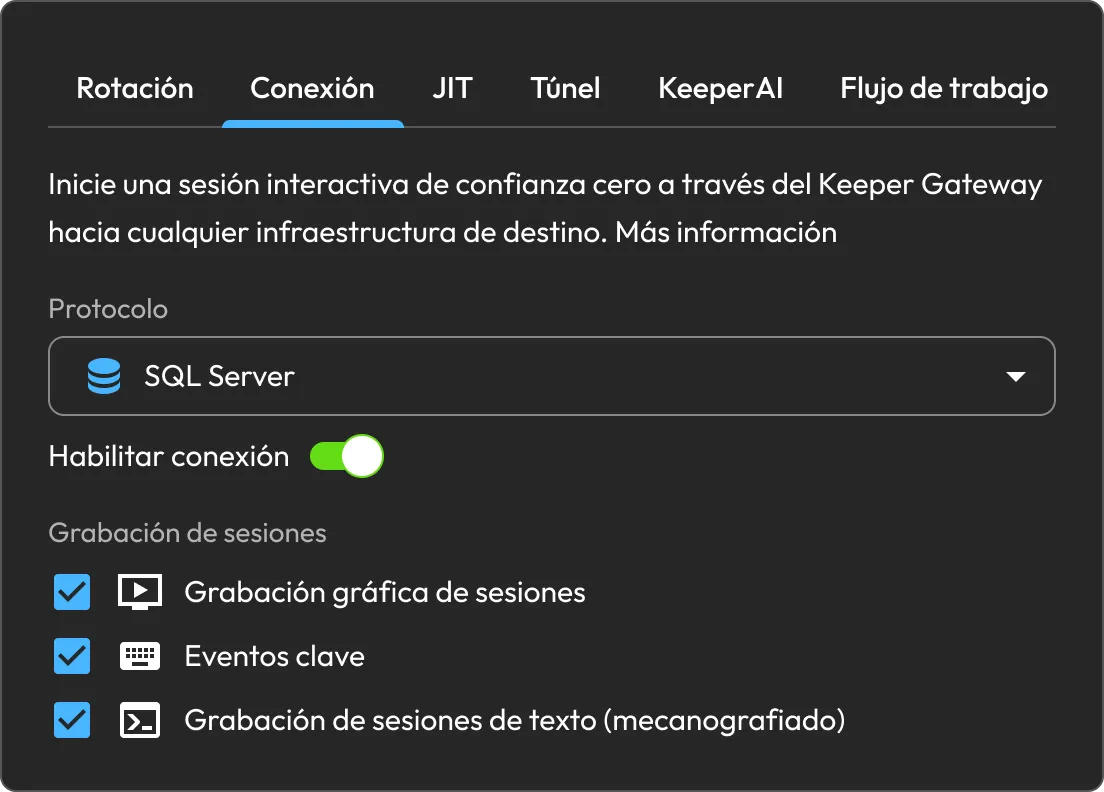
Configure Gestionar acceso para iniciar una sesión interactiva de confianza cero a través de Keeper Gateway, sin exponer la credencial subyacente al usuario.

Configuración de conexión de KeeperPAM que muestra la grabación de sesiones de SQL Server con grabación gráfica, eventos clave y grabación de texto habilitados.

Incorpore los recursos afectados

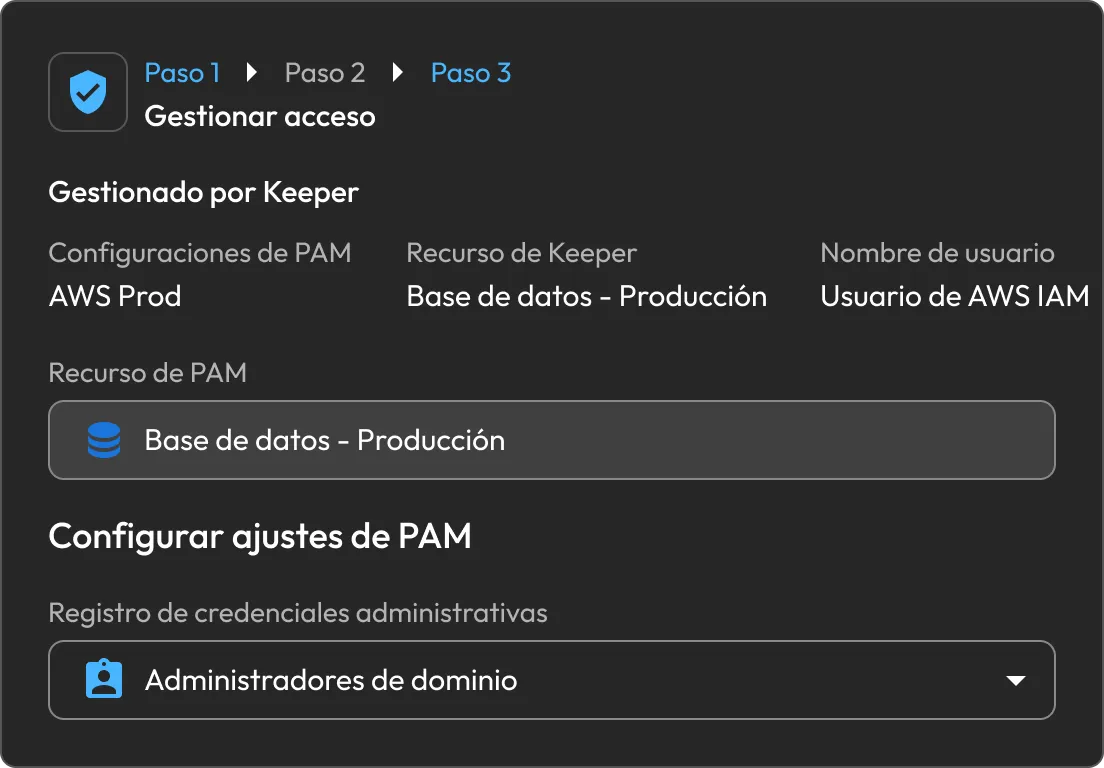
Incorpore la identidad, máquina, base de datos, directorio o recurso en la nube afectado a la gobernanza de KeeperPAM directamente desde el hallazgo.

Flujo de Gestionar acceso de Keeper que muestra un recurso PAM de base de datos de producción y la configuración de credenciales administrativas.

Dé seguimiento a cada hallazgo en un solo lugar

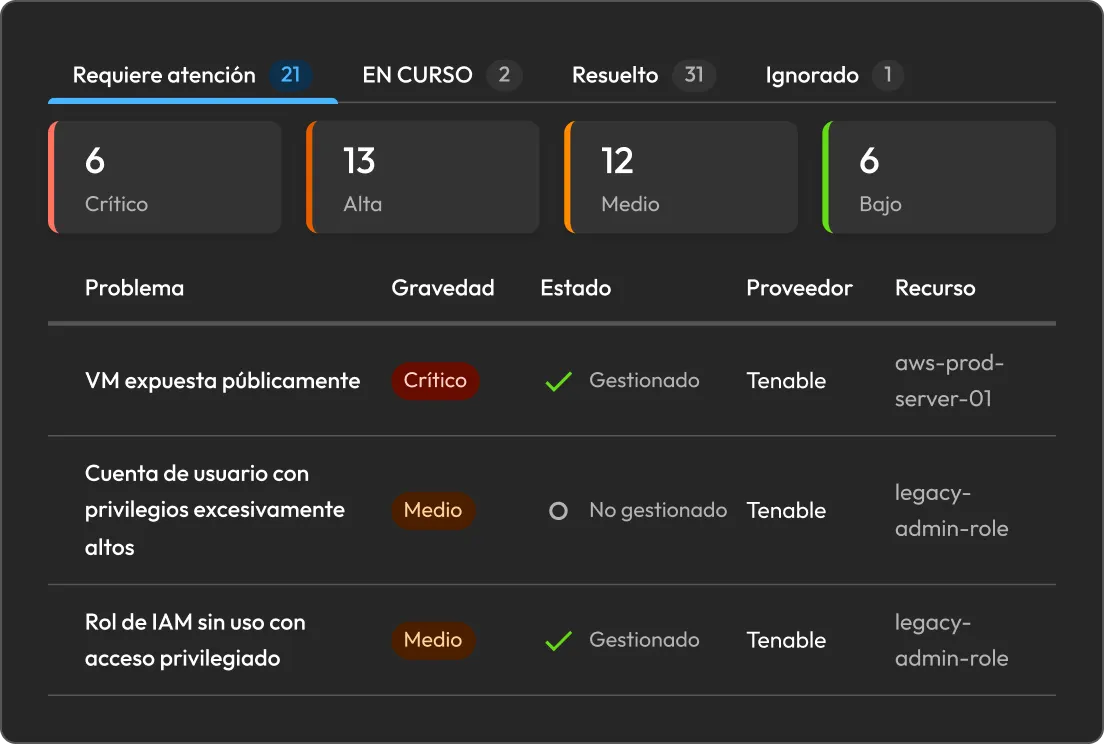
Revise los hallazgos y dé seguimiento al estado de la remediación en el panel de Cloud Security. Los hallazgos atendidos pasan a En progreso; una vez que Wiz valida la corrección, pasan a Resueltos.

Panel de remediación de riesgos de Keeper que muestra los hallazgos de seguridad de Tenable por gravedad, estado y recurso.

Proteja la integración con Keeper Encrypter

Ejecute Keeper Encrypter como un servicio Docker autoalojado en su entorno. Recibe los webhooks de Wiz y cifra las cargas útiles de la integración con una clave AES de 256 bits administrada por el cliente y almacenada en Keeper.

Gráfico de Keeper Security que muestra identidades, dispositivos y acceso web fluyendo a través de controles de seguridad centralizados hasta una protección verificada.

Diseñado para los equipos responsables del riesgo en la nube

Operaciones de seguridad

Convierta los hallazgos de Wiz en flujos de remediación coherentes. Rote credenciales, restrinja el acceso o incorpore recursos, y reduzca el tiempo entre la detección y la resolución.

Nube y DevOps

Lleve los recursos en la nube no gestionados bajo gobernanza directamente desde el hallazgo. Agregue aprobaciones y acceso JIT, y luego estandarice el acceso seguro mediante Conexiones y Túneles.

Cumplimiento

Mantenga el estado de la remediación alineado entre Keeper y Wiz. Los hallazgos avanzan de revisión a En progreso y Resueltos a medida que avanza el flujo de remediación.

Convierta los hallazgos en la nube en correcciones verificadas

Disponible para clientes con una suscripción activa de KeeperPAM. Implemente Keeper Encrypter, conecte Wiz y gestione los hallazgos como remediaciones monitoreadas, con el estado alineado en ambos sistemas.

Preguntas frecuentes

¿Qué hace la integración de Keeper + Wiz?

Wiz envía los hallazgos relevantes a Keeper Cloud Security. Un administrador de Keeper asocia el recurso afectado y aplica la rotación de credenciales, Gestionar acceso o JIT. Keeper informa el estado de la remediación a Wiz, y Wiz valida la corrección durante su siguiente escaneo.

¿Qué hallazgos de Wiz puedo remediar en Keeper?

Los hallazgos relevantes de Wiz que pueden abordarse mediante la rotación de credenciales, la incorporación gestionada o controles de acceso privilegiado más estrictos.

¿Cómo puede Keeper remediar un hallazgo?

Rote la credencial expuesta, otorgue acceso por tiempo limitado con aprobaciones o intermedie un acceso supervisado mediante Conexiones. Los controles pueden usarse de forma individual o combinada, según el riesgo.

¿Cómo se mantiene sincronizado el estado de la remediación?

Tras la remediación, Keeper marca el hallazgo como En progreso y notifica a Wiz. Cuando el siguiente ciclo de validación de Wiz confirme que el riesgo está resuelto, Wiz devuelve el hallazgo resuelto a Keeper.

Retirar el consentimiento de cookiesValoramos su privacidad

Utilizamos cookies en nuestro sitio web para ofrecerle la mejor experiencia de navegación, brindar anuncios personalizados sobre nuestros productos y contenido, y analizar el tráfico del sitio web. Para obtener más información, consulte nuestra Política de privacidad.

Regístrese para una prueba gratuita

Comprar Ahora