Convierta los hallazgos de Tenable en acceso gobernado

Conecte Tenable Cloud Security con KeeperPAM® para llevar los hallazgos seleccionados de identidad y acceso a un flujo de trabajo de corrección guiado, y mantenga el progreso alineado entre ambas plataformas.

Gráfico de integración de Keeper que muestra a Tenable conectado con el logotipo de Keeper.

De la información sobre exposición a la acción de acceso privilegiado

Tenable les brinda a los equipos el contexto necesario para comprender y priorizar la exposición en la nube. La integración de Keeper lleva los hallazgos seleccionados de identidad y acceso a KeeperPAM, donde los administradores pueden incorporar los recursos afectados y aplicar los controles adecuados, desde la rotación de credenciales hasta el acceso gestionado o justo a tiempo. Keeper luego devuelve el estado de corrección a Tenable, manteniendo a ambos equipos alineados.
Cómo funciona la integración de Keeper y Tenable

1. Enviar un hallazgo

Un administrador de Tenable revisa un hallazgo de identidad o acceso y lo envía a Keeper. El panel de Cloud Security recibe el hallazgo con su gravedad, el recurso afectado y el contexto de Tenable.

2. Asignar el recurso

Un administrador de Keeper asigna o incorpora el recurso afectado y, cuando sea necesario, vincula un registro de usuario de PAM para que el hallazgo pueda abordarse con los controles de KeeperPAM.

3. Aplicar controles de acceso

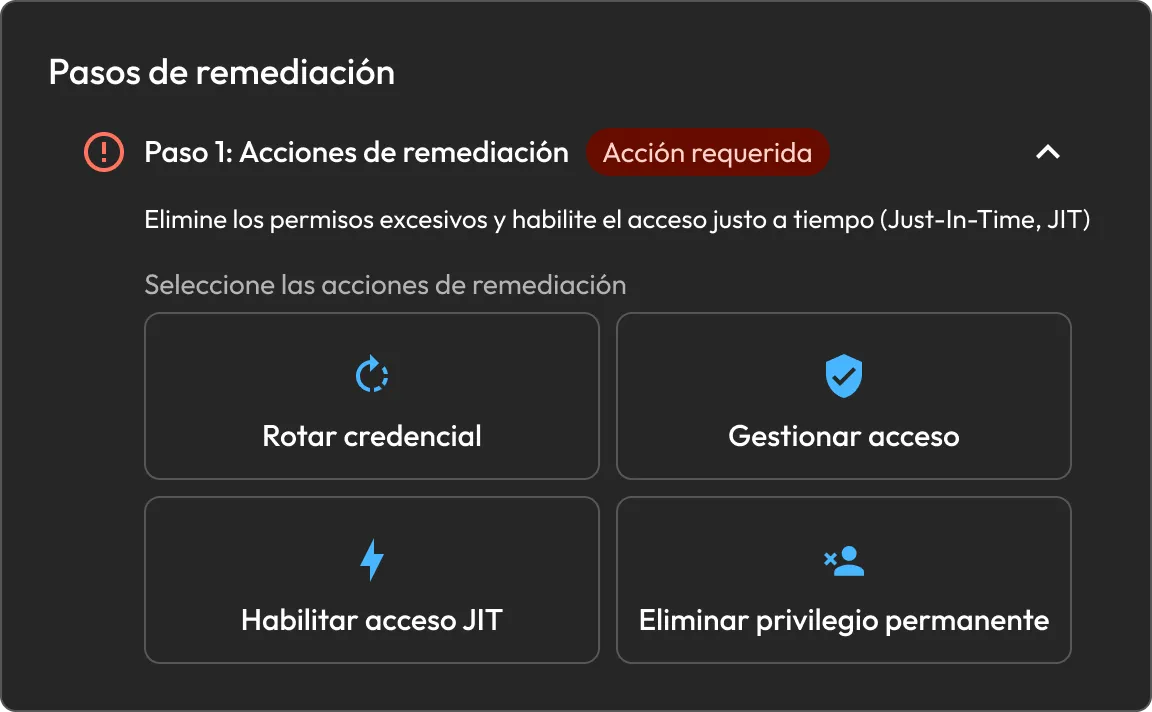
Elija la respuesta que se adapte al hallazgo: rotar la credencial, gestionar el acceso mediante una sesión de confianza cero, habilitar el acceso JIT o eliminar el privilegio permanente. Se pueden combinar varias acciones.

4. Cerrar el ciclo

Después de procesar las acciones, Keeper actualiza el hallazgo como Resuelto. El nuevo estado aparece automáticamente en Tenable, de modo que los equipos de seguridad comparten el mismo registro de corrección.

Controles de acceso privilegiado para los hallazgos de Tenable

Rotar credencial

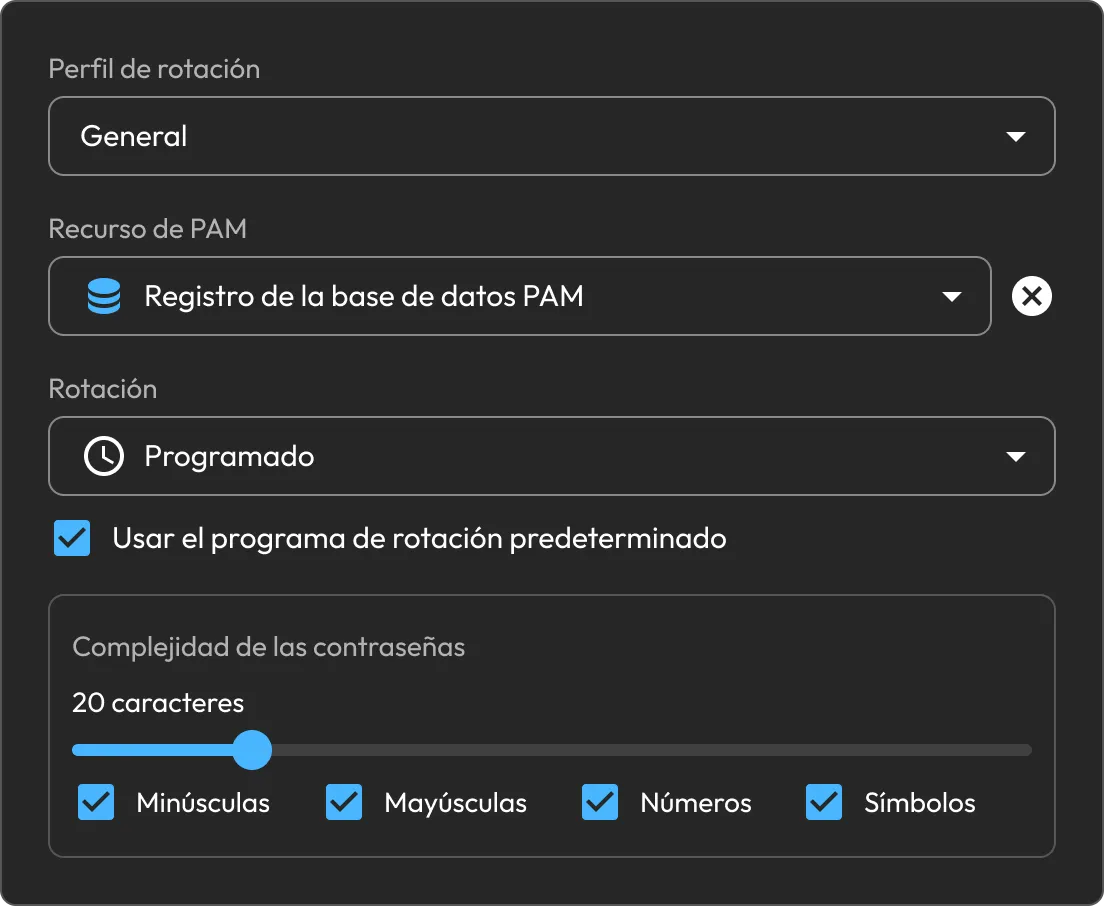
Rote una credencial afectada a demanda y almacene el reemplazo de forma segura en la bóveda de Keeper. Personalice la complejidad de la contraseña para la respuesta inmediata y luego agregue una programación para mantener las credenciales actualizadas con el tiempo.

Configuración del perfil de rotación de Keeper que muestra una rotación programada de contraseña de base de datos de PAM con opciones de complejidad habilitadas.

Eliminar privilegio permanente

Revise los grupos y roles ya asignados a un usuario de PAM incorporado, seleccione el acceso que ya no sea necesario y elimínelo directamente desde el flujo de trabajo de corrección.

Panel de pasos de remediación de Keeper que muestra acciones para rotar credenciales, gestionar acceso, habilitar acceso JIT y eliminar el privilegio permanente.

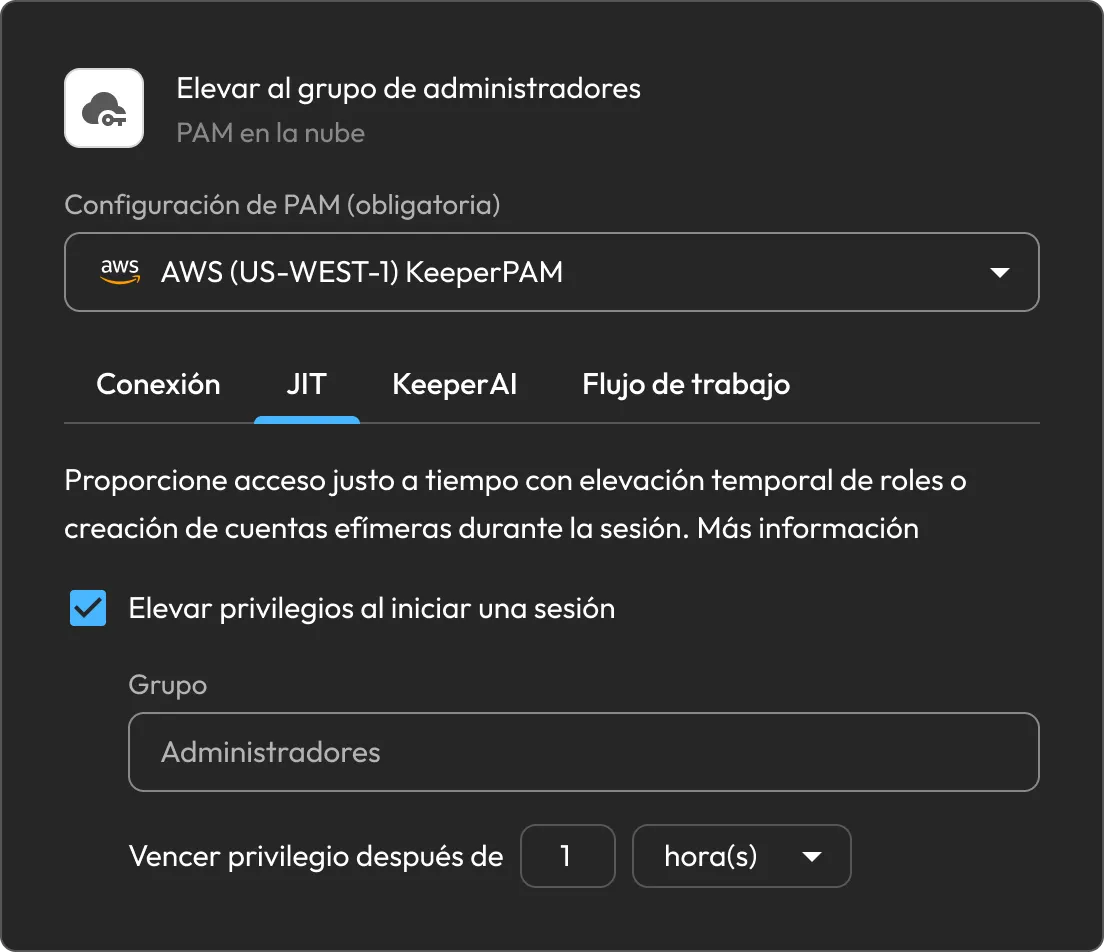
Habilitar acceso justo a tiempo (JIT)

Reemplace el acceso permanente con privilegios de duración limitada. Keeper puede crear una cuenta efímera o elevar una cuenta existente solo para la conexión aprobada. Los flujos de trabajo pueden limitar la duración, requerir aprobadores, aplicar MFA, registrar la devolución de registros y capturar un motivo o número de ticket.

Gestionar acceso

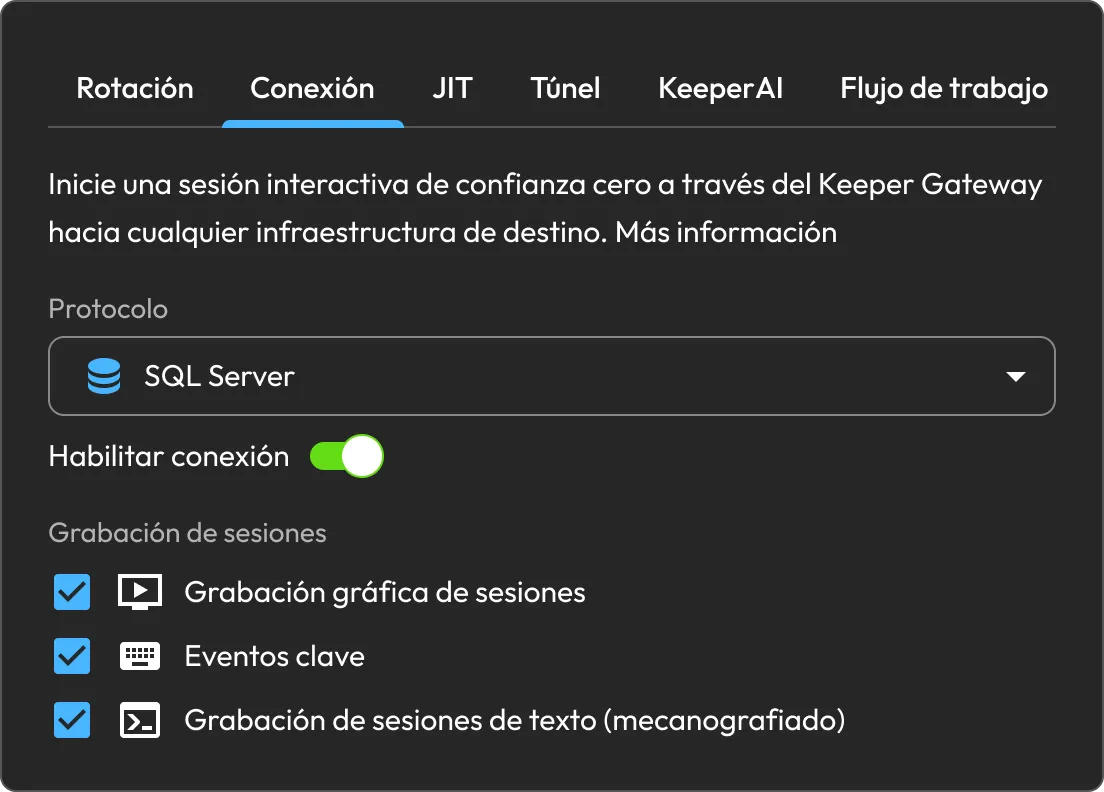
Dirija el acceso al recurso afectado a través del KeeperPAM Gateway en una sesión de confianza cero, sin revelar la credencial al usuario. Las conexiones se pueden configurar con grabación gráfica, de eventos clave o de texto para facilitar la auditoría.

Configuración de conexión de Keeper que muestra las opciones de grabación de sesión de SQL Server habilitadas.

Incorporación de recursos

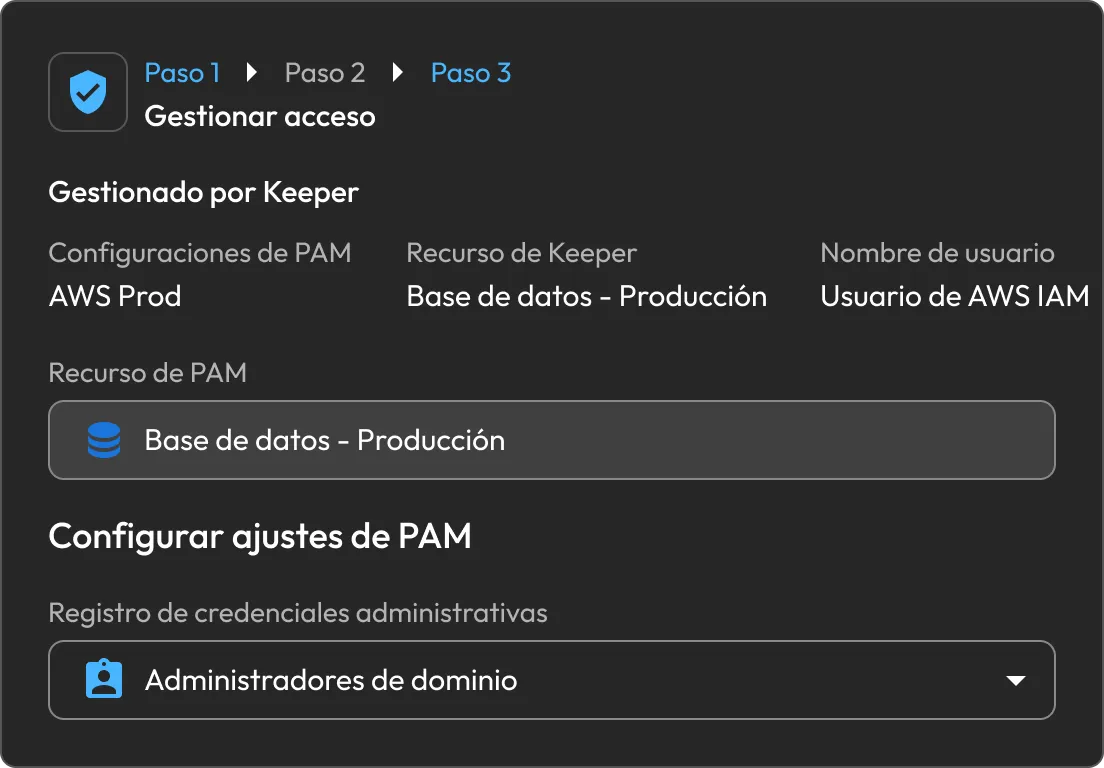
Asigne el hallazgo al registro correcto de KeeperPAM: base de datos de PAM, máquina, directorio, navegador remoto, nube o usuario. Para una identidad en la nube comprometida, se puede incorporar un usuario de PAM directamente.

Flujo de trabajo de Gestionar acceso de Keeper que muestra la configuración de recursos de PAM y credenciales administrativas.

Panel de Cloud Security

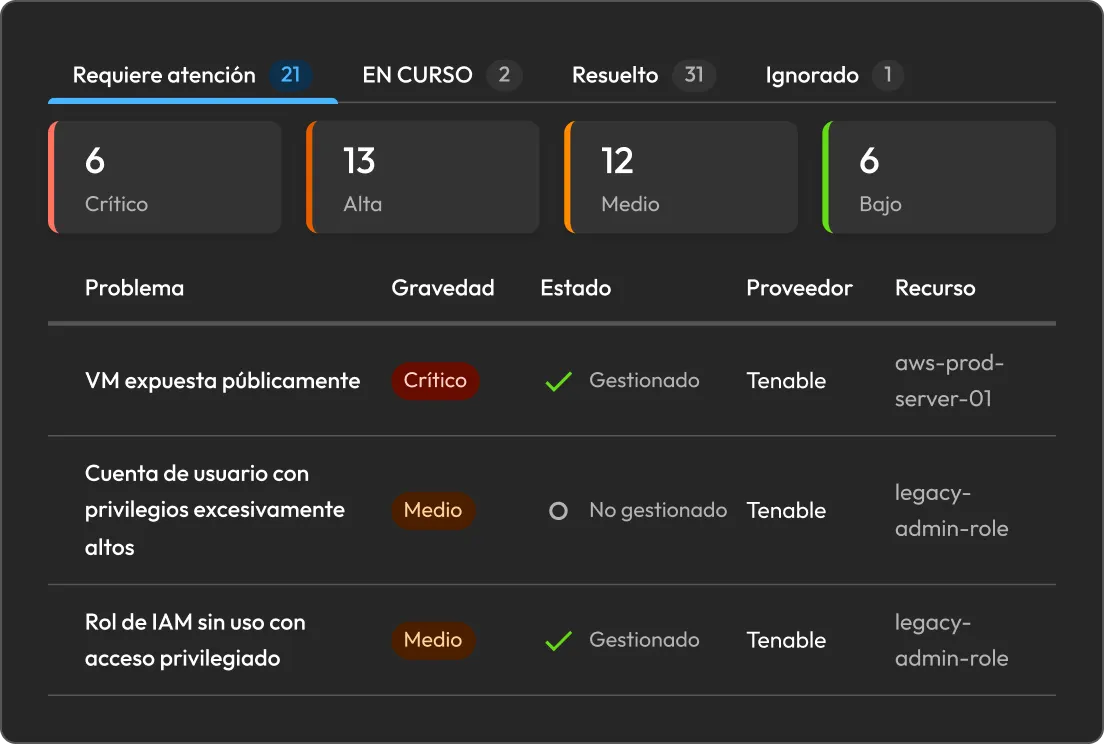
Reúna los hallazgos de Tenable en una sola cola de corrección, conservando su gravedad y contexto de proveedor. Filtre por fecha, gravedad, estado o etiquetas, y siga el progreso desde Requiere atención hasta Resuelto.

Panel de seguridad en la nube de Keeper que muestra problemas de seguridad en la nube priorizados por gravedad, estado, proveedor y recurso.

Keeper Encrypter

Keeper Encrypter recibe los webhooks de Tenable dentro de su entorno y cifra los datos de la integración antes de que lleguen a Keeper. Esto conserva la arquitectura de conocimiento cero de Keeper en todo el flujo de trabajo.

Confianza cero. Conocimiento cero. Cero excepciones.

Preguntas frecuentes

¿Por qué usar Tenable y Keeper juntos?

Tenable les brinda a los equipos el contexto de exposición que usan para identificar y priorizar el riesgo. Keeper extiende ese flujo de trabajo con acceso privilegiado gobernado, incluida la rotación de credenciales, las sesiones gestionadas y el acceso JIT. Las actualizaciones de estado compartidas mantienen a los equipos de seguridad y PAM trabajando con el mismo registro.

¿Qué hallazgos se pueden corregir?

Los hallazgos de identidad y acceso que se pueden abordar mediante la rotación de credenciales, la incorporación de recursos, el acceso gestionado, el acceso JIT o la eliminación del privilegio permanente.

¿Qué es Keeper Encrypter y cómo protege la integración?

Keeper Encrypter es un servicio autoalojado que recibe los webhooks de Tenable dentro de su entorno y cifra los datos de la integración antes de enviarlos a Keeper, conservando la arquitectura de conocimiento cero.

¿Cómo se hace seguimiento del progreso de la corrección?

Cada hallazgo tiene un estado en Cloud Security: En curso, Resuelto, Ignorado o Fallido. Los administradores pueden revisar el estado actual, reintentar una acción o seleccionar otra vía de corrección cuando sea necesario.

Retirar el consentimiento de cookiesValoramos su privacidad

Utilizamos cookies en nuestro sitio web para ofrecerle la mejor experiencia de navegación, brindar anuncios personalizados sobre nuestros productos y contenido, y analizar el tráfico del sitio web. Para obtener más información, consulte nuestra Política de privacidad.

Regístrese para una prueba gratuita

Comprar Ahora