Lleve su bóveda de Keeper a ServiceNow

Keeper y ServiceNow trabajan juntos para que sus secretos permanezcan en la bóveda y aun así se utilicen donde trabaja su equipo. Keeper resuelve las credenciales para los trabajos de ServiceNow en tiempo de ejecución, envía alertas de seguridad como tickets de incidentes y otorga acceso a la bóveda a través de solicitudes y aprobaciones de ServiceNow. Active lo que necesite.

Gráfico de integración de Keeper con ServiceNow que muestra el logotipo de ServiceNow conectado al logotipo de Keeper.

Resuelva las credenciales en tiempo de ejecución

ServiceNow Discovery, Orchestration y Service Mapping se autentican utilizando secretos de su bóveda de Keeper, extraídos a través de Keeper Secrets Manager en el momento en que se ejecuta un trabajo. La instancia nunca almacena una credencial. Solo conserva una referencia, y el servidor MID resuelve esa referencia con su bóveda cuando se necesita la credencial.

Sin credenciales en la instancia

ServiceNow almacena una ID y un tipo de credencial. El secreto utilizable permanece en Keeper.

Conocimiento cero por diseño

El resolvedor busca y descifra sus registros localmente, extrayendo solo lo que el trabajo necesita.

Coincidencia y asignación flexibles

Haga coincidir un registro por UID o por tipo:título, y asigne cualquier registro de Keeper a cualquier tipo de credencial utilizando campos con la etiqueta mid_.

Gestione el acceso a la bóveda desde ServiceNow

Keeper Commander®, una herramienta de línea de comandos, se ejecuta en modo de servicio en el servidor MID, gestionando las operaciones de la bóveda a través de IntegrationHub, Flow Designer y un portal de catálogo de servicios de ServiceNow. Los usuarios solicitan acceso y los aprobadores lo otorgan o deniegan, y los registros se mueven sin que nadie salga de ServiceNow.

Solicitudes y aprobaciones de autoservicio

Solicite acceso a un registro o carpeta, o a un elemento compartido de un solo uso, y luego enrútelo a través de un grupo de aprobación antes de que el acceso sea otorgado o revocado.

Almacene y busque desde ServiceNow

Agregue inicios de sesión, credenciales de bases de datos y servidores, claves SSH, licencias de software, notas seguras y más a la bóveda, y busque en los registros y carpetas existentes.

Aprobaciones de EPM y rotación de PAM

Apruebe o deniegue solicitudes de Endpoint Privilege Manager y rote automáticamente la contraseña en un registro de PAM cuando expire el acceso otorgado.

Por qué los equipos conectan Keeper y ServiceNow

Menor dispersión de credenciales

Gestione un conjunto de secretos en Keeper en lugar de copiarlos en los registros de credenciales de ServiceNow, los cuales se desactualizan. Rote o actualice un secreto una sola vez y el siguiente trabajo resolverá el valor actual en tiempo de ejecución, de modo que no habrá una segunda copia que rastrear.

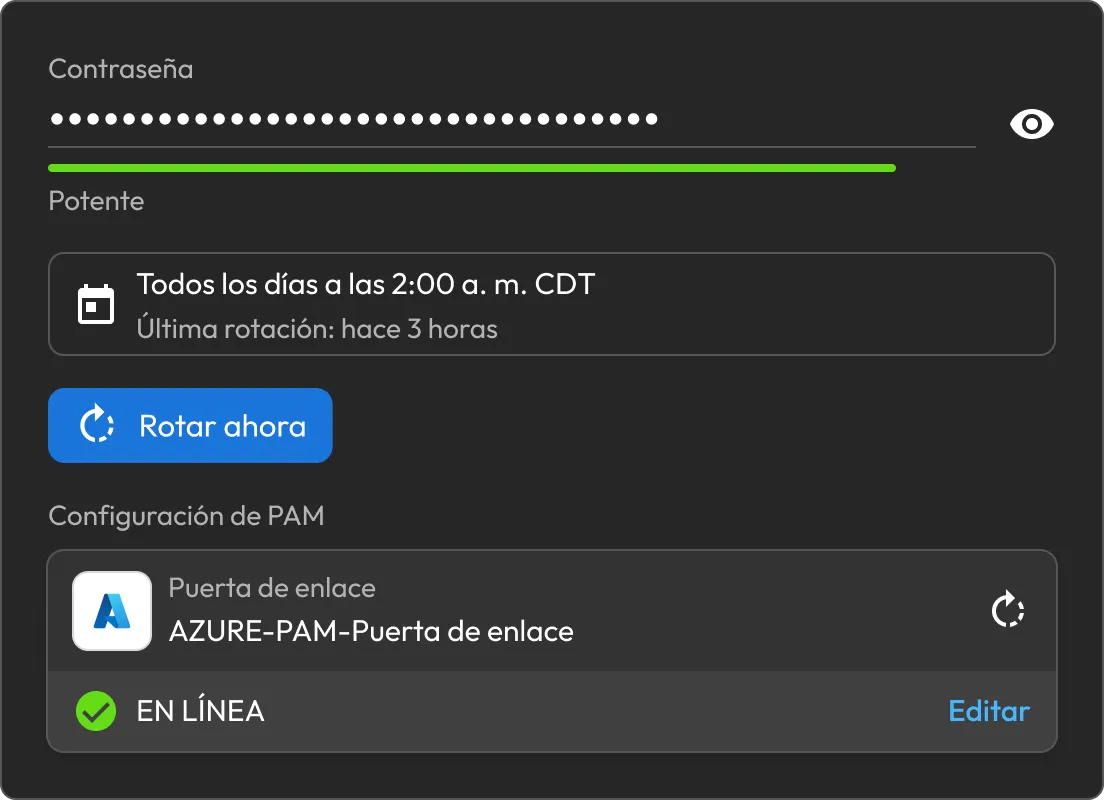
Configuración de rotación de contraseñas de Keeper que muestra una contraseña segura, un programa de rotación diaria y un Azure PAM Gateway en línea.

Respuesta de seguridad más rápida

Las alertas de Keeper llegan a ServiceNow como tickets de Security Incident Response automáticamente, por lo que nada queda a la espera de un procesamiento manual o de copiar y pegar de un sistema a otro. La asignación de prioridades envía los tipos de eventos más urgentes al frente de la cola, para que su equipo trabaje primero en los incidentes que importan.

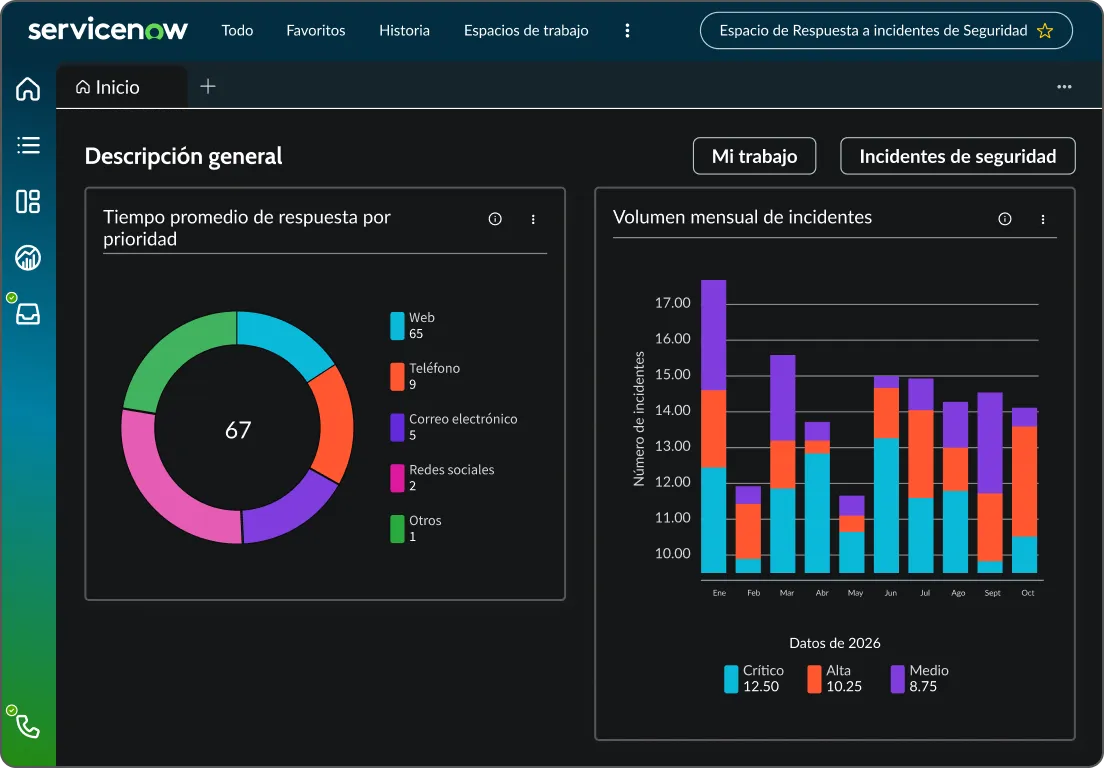
Panel de Security Incident Response de ServiceNow que muestra gráficos de volumen de incidentes y tiempo de respuesta.

Todo queda registrado

Las búsquedas de credenciales, las solicitudes de acceso y las aprobaciones se registran en su totalidad, por lo que puede rastrear quién solicitó qué, a qué se accedió y quién firmó la autorización. Eso le brinda un rastro de auditoría claro en cada punto donde Keeper y ServiceNow se conectan entre sí.

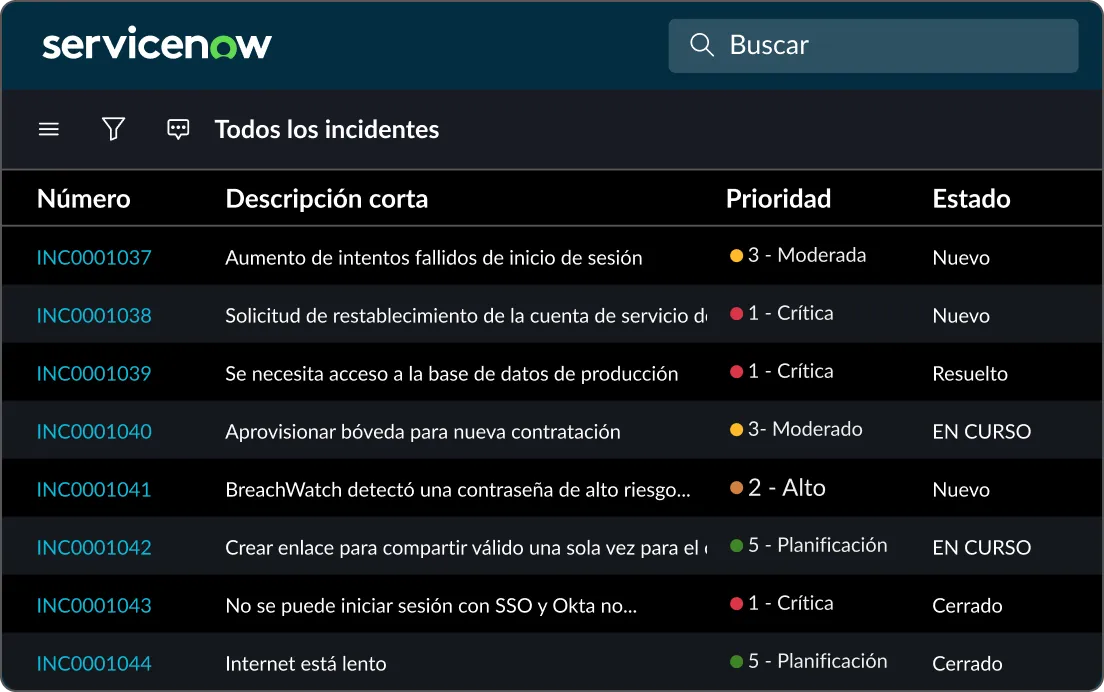
Lista de incidentes de ServiceNow que muestra prioridades y estados para incidentes relacionados con seguridad y acceso.

Funciona con lo que ya ejecuta

La integración se adapta a los flujos de trabajo de ServiceNow que su equipo ya utiliza, desde los escaneos de Discovery hasta las colas de SIR y el catálogo de servicios, en lugar de pedirles que aprendan algo nuevo. Keeper funciona en segundo plano en las herramientas que la gente ya utiliza, por lo que la adopción no depende de cambiar la forma en que cada persona hace su trabajo.

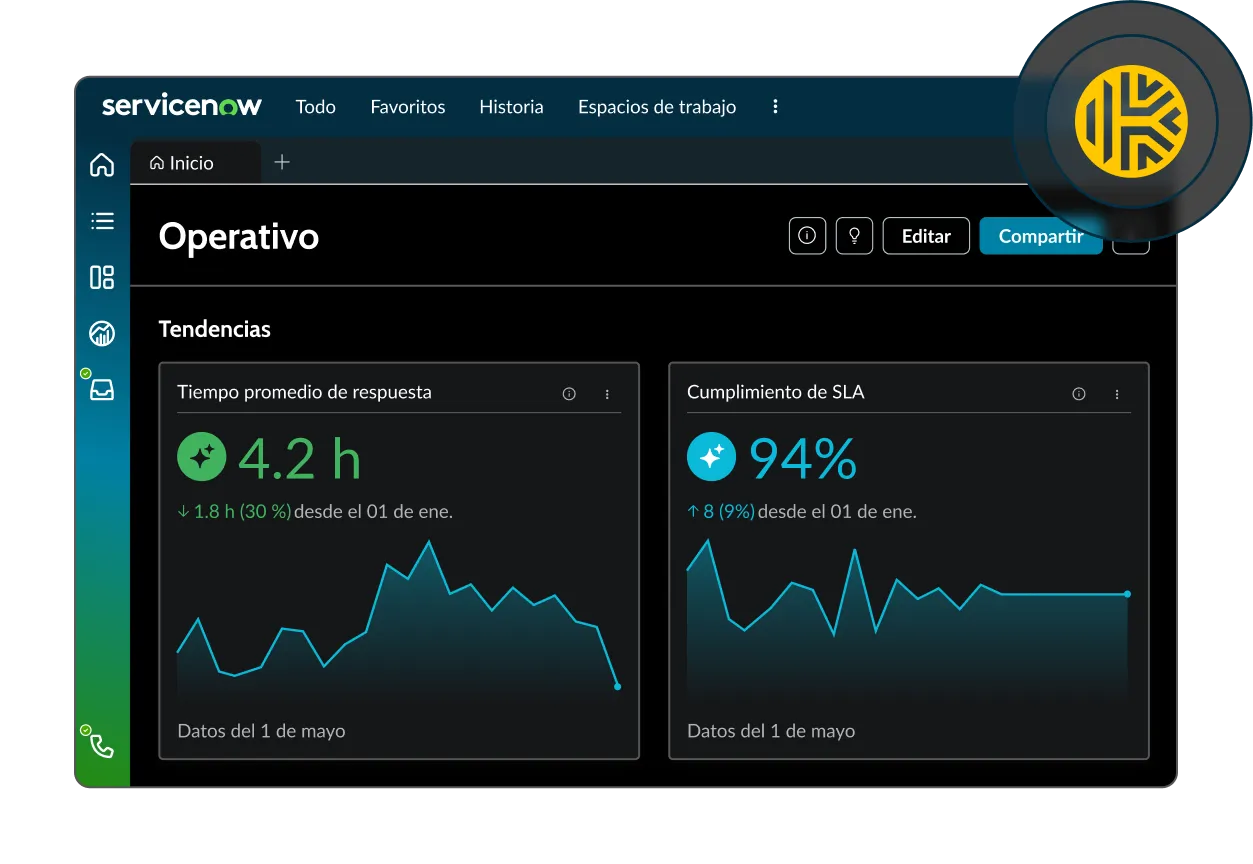
Panel de integración de Keeper con ServiceNow que muestra tendencias de tiempo de respuesta operativo y cumplimiento de SLA.

Los secretos permanecen en Keeper

Ya sea que Keeper esté resolviendo una credencial, enviando una alerta o cumpliendo con una solicitud de acceso, la bóveda sigue siendo la fuente de la verdad y cada secreto permanece bajo cifrado de conocimiento cero. El conocimiento cero significa que sus datos se cifran y descifran solo de su lado, por lo que nadie más puede leerlos, ni siquiera Keeper.

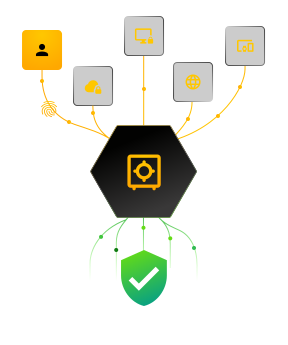
Gráfico de la bóveda de Keeper que muestra identidades, dispositivos y acceso web fluyendo hacia una protección segura y verificada.

Convierta las alertas de Keeper en incidentes

Keeper envía alertas de seguridad directamente al módulo Security Incident Response (SIR) de ServiceNow, donde se convierten en tickets que su equipo clasifica dentro de los flujos de trabajo de SIR existentes. Las alertas llegan a través de un webhook, se almacenan y se transforman automáticamente en registros de incidentes.

Procesamiento seguro de webhook

Un endpoint protegido por OAuth 2.0 acepta alertas solo de fuentes autorizadas, utilizando tokens de portador que usted gestiona en la aplicación.

Creación automática de tickets

Las alertas entrantes llegan a una tabla de conjuntos de importación y se convierten en registros de SIR a través de reglas de asignación predefinidas.

Asignación de prioridades en más de 300 tipos de eventos

Asigne cada tipo de evento de Keeper a una prioridad de ServiceNow para que los equipos atiendan primero los incidentes más urgentes.

Conecte Keeper a ServiceNow

Preguntas frecuentes

¿Puedo utilizar solo una capacidad de la integración con ServiceNow?

Sí, cada capacidad funciona de manera independiente, por lo que puede comenzar con una y agregar las demás cuando las necesite. La única excepción son las aprobaciones de Endpoint Privilege Manager en la aplicación Workflow, las cuales dependen de la aplicación ITSM para crear el incidente.

¿Dónde se almacenan mis credenciales?

Solo en su bóveda de Keeper. ServiceNow nunca se convierte en el sistema de registro de los secretos. El resolvedor de credenciales mantiene una referencia a la instancia y resuelve el secreto en tiempo de ejecución, mientras que la aplicación Workflow mueve los registros dentro y fuera de la bóveda sin almacenarlos en ServiceNow.

¿Con qué módulos de ServiceNow funciona?

La resolución de credenciales cubre Discovery, Orchestration y Service Mapping. La generación de tickets de alerta utiliza Security Incident Response. La aplicación Workflow utiliza IntegrationHub, Flow Designer y el catálogo de servicios.

¿Qué necesito para empezar?

La resolución de credenciales requiere Keeper Secrets Manager, un servidor MID configurado y que el complemento ServiceNow External Credential Storage esté habilitado. La aplicación ITSM requiere el módulo Security Incident Response y que las alertas estén configuradas en la consola de administración de Keeper. La aplicación Workflow necesita un servidor MID que ejecute Keeper Commander en modo de servicio. Cada aplicación tiene su propia guía de configuración: Credential Resolver, ITSM y Workflow.

Retirar el consentimiento de cookiesValoramos su privacidad

Utilizamos cookies en nuestro sitio web para ofrecerle la mejor experiencia de navegación, brindar anuncios personalizados sobre nuestros productos y contenido, y analizar el tráfico del sitio web. Para obtener más información, consulte nuestra Política de privacidad.

Regístrese para una prueba gratuita

Comprar Ahora