إدارة كلمات مرور وسائل التواصل الاجتماعي

Secure your enterprise social media accounts

يحمي مدير كلمات المرور للمؤسسات من Keeper حسابات مؤسستك على وسائل التواصل الاجتماعي من خلال التحكم المركزي والمشاركة الآمنة لبيانات الاعتماد، وإمكانية التدقيق الكامل.
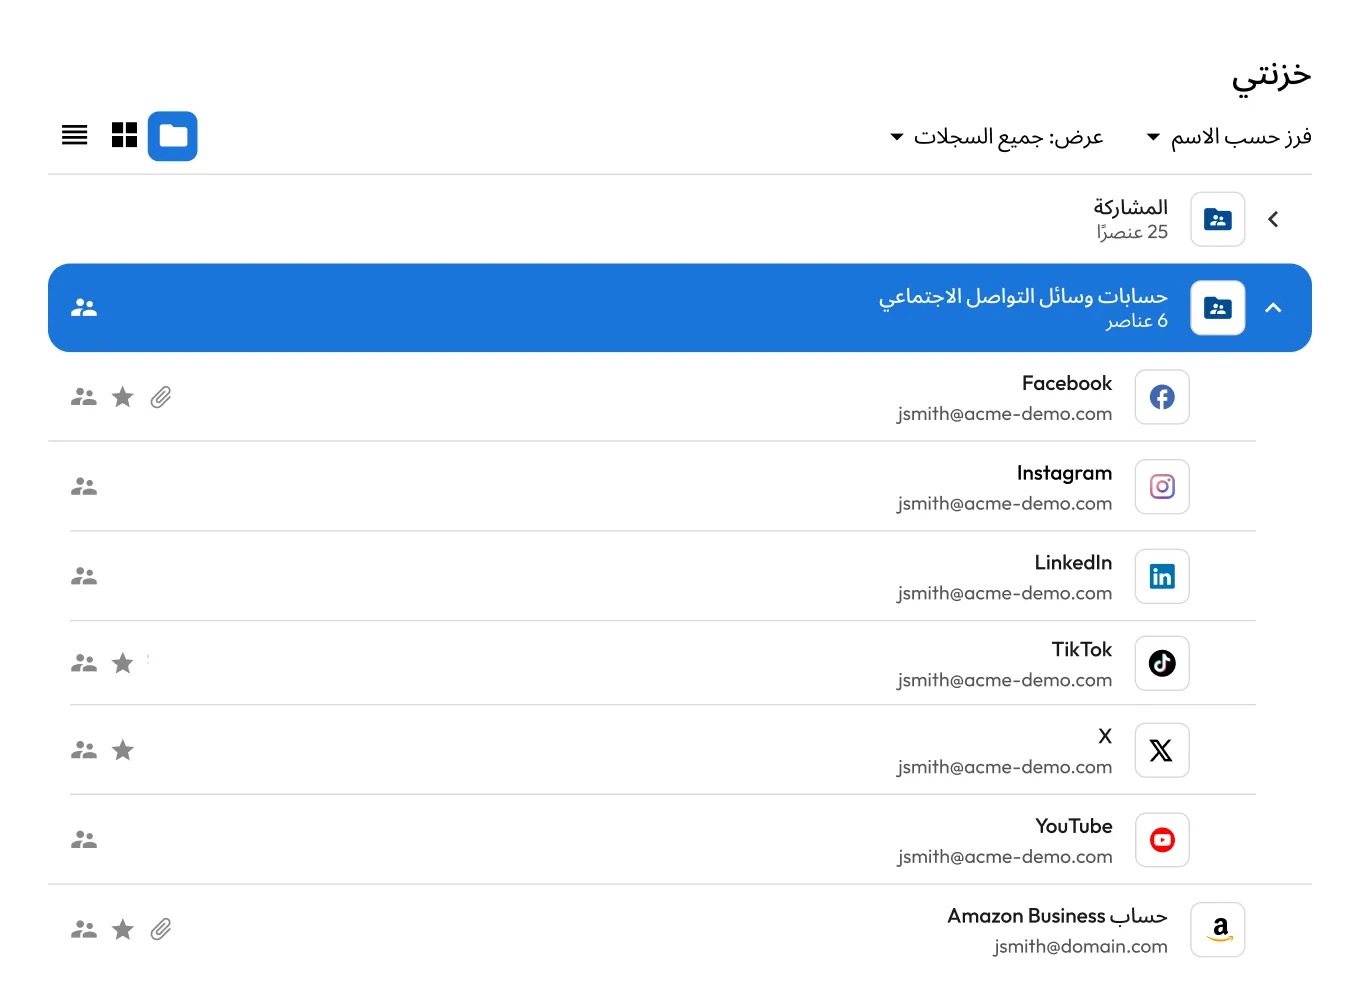
خزانة Keeper التي تضم بيانات اعتماد Facebook وInstagram وLinkedIn وTikTok وX وYouTube داخل مجلد مشترك لحسابات وسائل التواصل الاجتماعي لإدارة كلمات مرور وسائل التواصل الاجتماعي بأمان.

لماذا تُعَدّ إدارة كلمات مرور وسائل التواصل الاجتماعي مهمة؟

منع الاستيلاء على الحسابات

تُعَدّ حسابات الشركات على وسائل التواصل الاجتماعي أهدافًا متكررة لهجمات حشو بيانات الاعتماد والتصيد الاحتيالي والهندسة الاجتماعية. يمكن أن يؤدي اختراق حساب واحد إلى نشر محتوى غير مصرَّح به، والإضرار بالعلامة التجارية، وفقدان ثقة الجمهور، وغالبًا ما يحدث ذلك في غضون دقائق من الاختراق. ويؤدي تجميع بيانات الاعتماد مركزيًّا في خزانة مشفَّرة وفرض استخدام كلمات مرور قوية وفريدة إلى الحد من هذه المخاطر بدرجة كبيرة.

حماية سمعة العلامة التجارية

يمكن أن يؤدي نشر محتوى غير مصرَّح به أو ضار على وسائل التواصل الاجتماعي إلى الإضرار بمصداقية العلامة التجارية بطرق يصعب تداركها. يضمن تأمين الوصول ألا يتمكن من تسجيل الدخول ونشر المحتوى نيابةً عن المؤسسة إلا المستخدمين المُعتَمَدين.

التحكم في هوية من يملك صلاحية الوصول

غالبًا ما تحتاج فرق التسويق والوكالات والمتعاقدون إلى وصول مشترك إلى حسابات الشركة على وسائل التواصل الاجتماعي. وفي غياب الضوابط المناسبة، تفقد المؤسسات القدرة على معرفة من يمكنه تسجيل الدخول، وما الإجراءات التي يمكنه اتخاذها، وما إذا كان الموظفون أو المتعاقدون السابقون لا يزالون يملكون صلاحية الوصول.

كيف يؤمِّن Keeper حسابات وسائل التواصل الاجتماعي على نطاق واسع

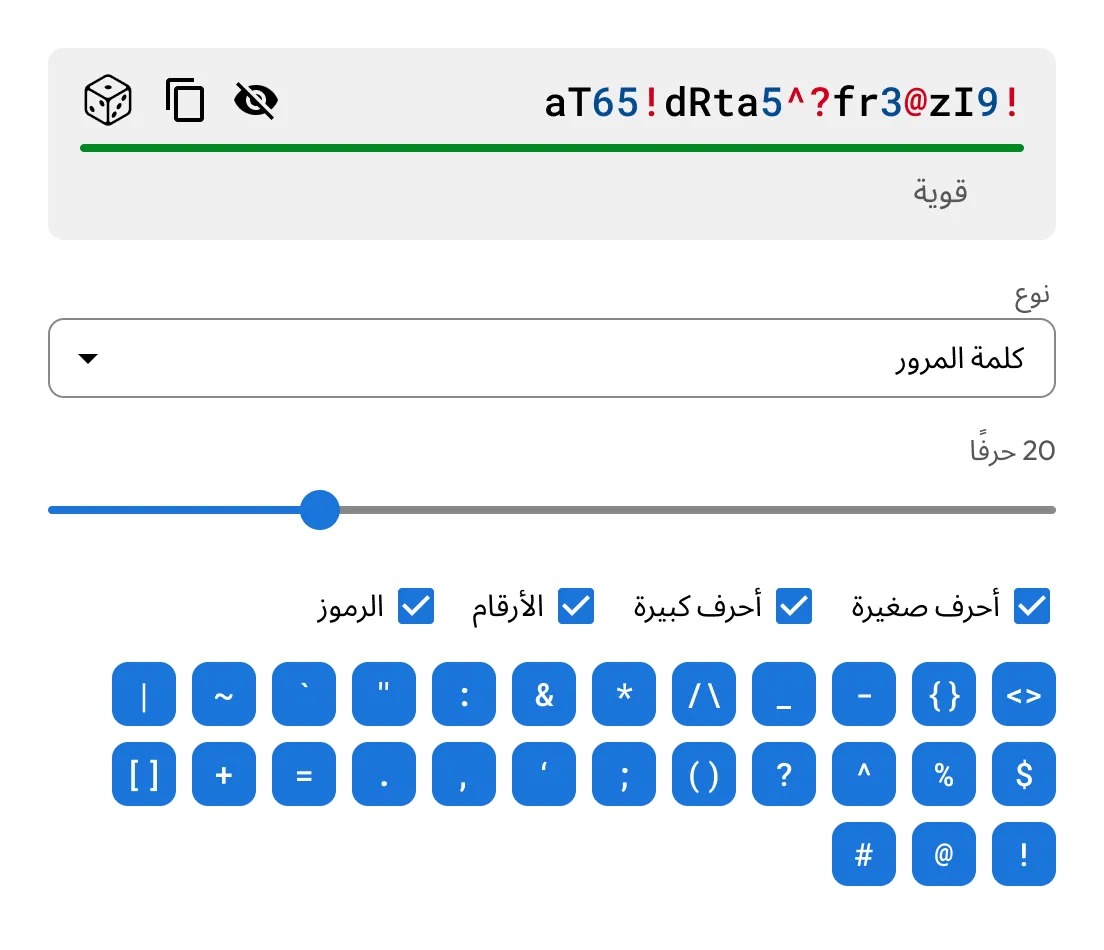
تُنشئ أداة إنشاء كلمات المرور Keeper Password Generator كلمة مرور قوية مكوَّنة من 20 حرفًا، تجمع بين الأحرف الكبيرة والصغيرة والأرقام والرموز القابلة للتخصيص لتأمين حسابات وسائل التواصل الاجتماعي.

تجميع بيانات الاعتماد مركزيًا وإنشاؤها وتأمينها

تُخزَّن جميع بيانات اعتماد حسابات وسائل التواصل الاجتماعي في خزانة مشفرة قائمة على مبدأ انعدام المعرفة. ويستخدم كل حساب كلمات مرور قوية وفريدة تُنشئها أداة إنشاء كلمات المرور المدمجة من Keeper، مما يمنع إعادة استخدامها.

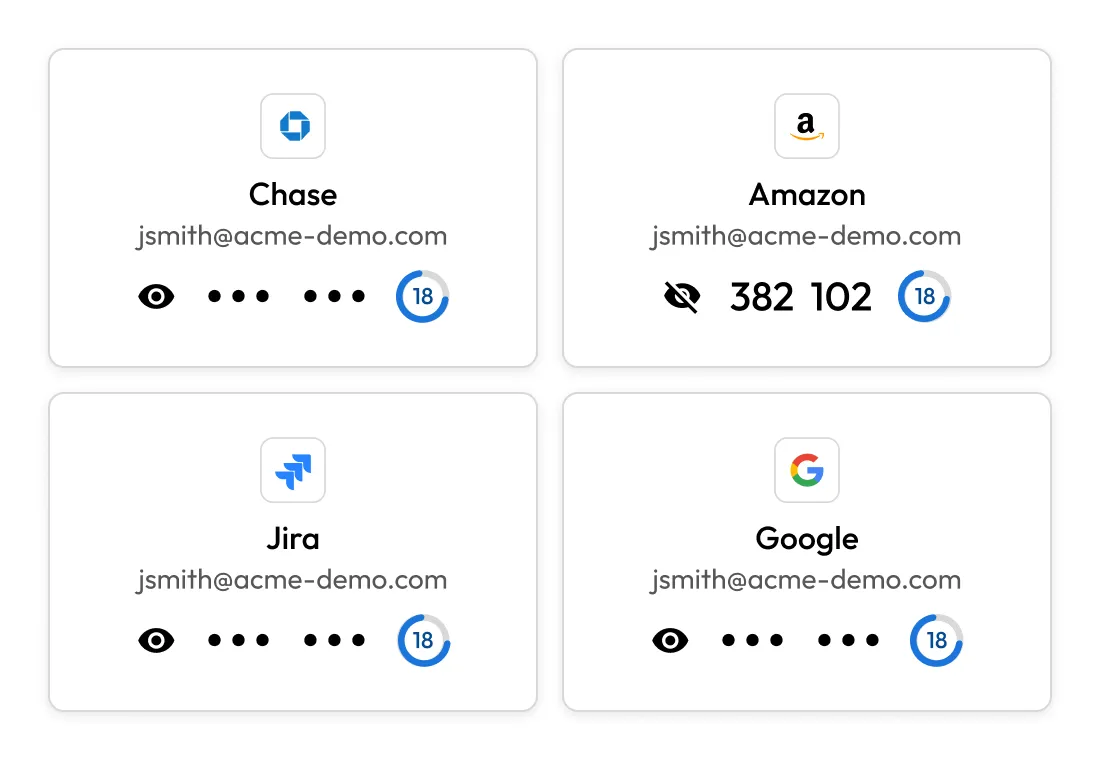
بطاقات خزانة Keeper لكل من Amazon وChase وGoogle وJira تعرض رموز المصادقة الثنائية (2FA) المدمجة، بما يوضح التخزين والإدارة الآمنين للمصادقة الثنائية إلى جانب بيانات اعتماد الحسابات.

مشاركة رموز كلمات المرور الصالحة لمرة واحدة والمرتبطة بمؤقت (TOTP) ومفاتيح المرور

يخزّن Keeper رموز TOTP ومفاتيح المرور المرتبطة بكل حساب، ويشاركها بأمان مع كل من يملك صلاحية الوصول. ويمكن لأي عضو مخوّل في الفريق إنشاء رمز تسجيل الدخول أو المصادقة باستخدام مفتاح المرور من خزانته الخاصة، دون حاجة مالك الحساب إلى أن يكون متصلًا بالإنترنت أو إلى تسليم جهازه.

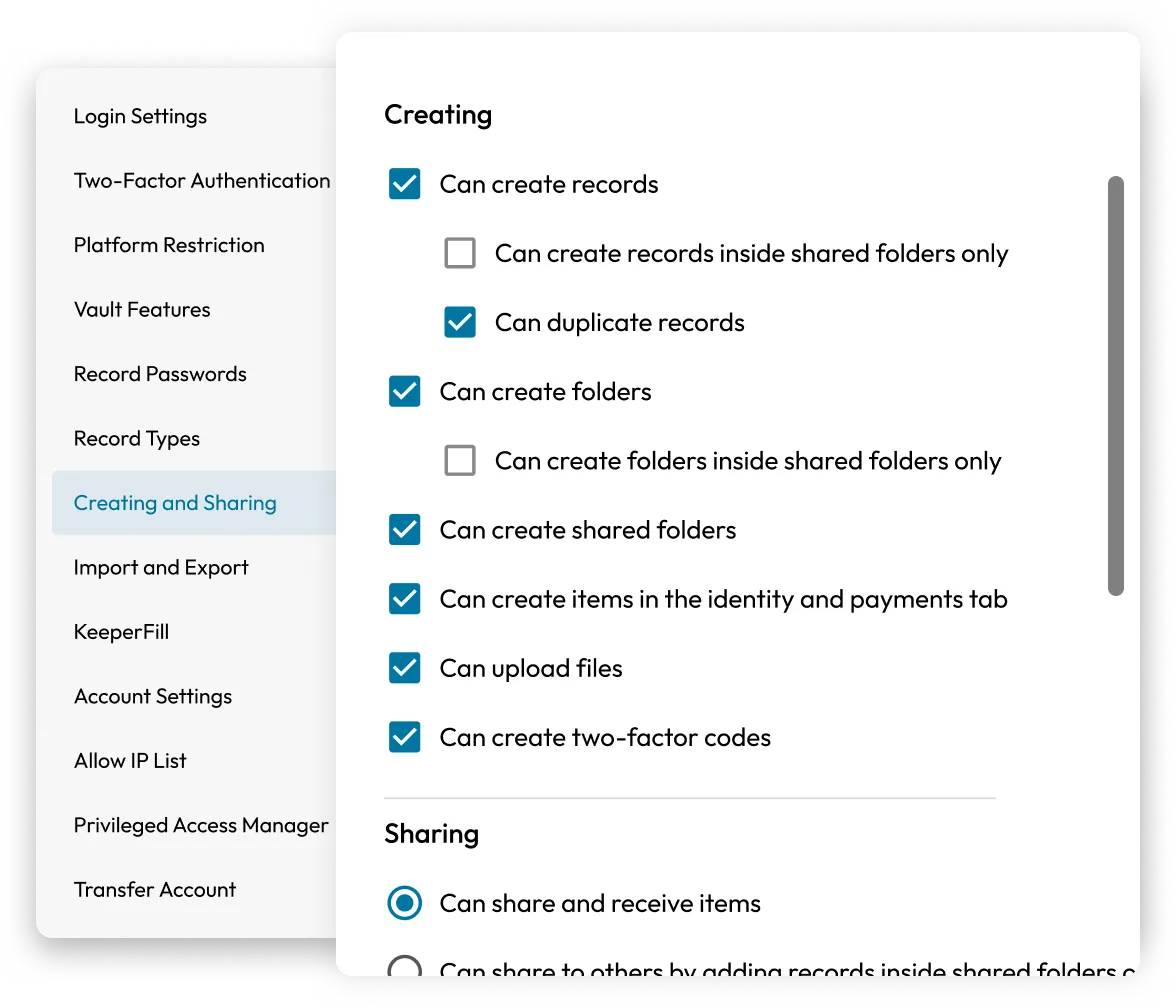
إعدادات مسؤول Keeper تعرض ضوابط دقيقة لإنشاء سجلات الخزانة والمجلدات والملفات ورموز المصادقة الثنائية (2FA) ومشاركتها.

فرض عناصر التحكم في الوصول القائمة على الأدوار (RBAC)

يحدد المسؤولون من يمكنه الوصول إلى كل حساب بناءً على الدور الوظيفي أو الفريق أو المشروع. يتم إدخال بيانات الاعتماد عبر KeeperFill، مما يتيح للمستخدمين إجراء المصادقة دون الاطلاع على كلمة المرور الأساسية مطلقًا.

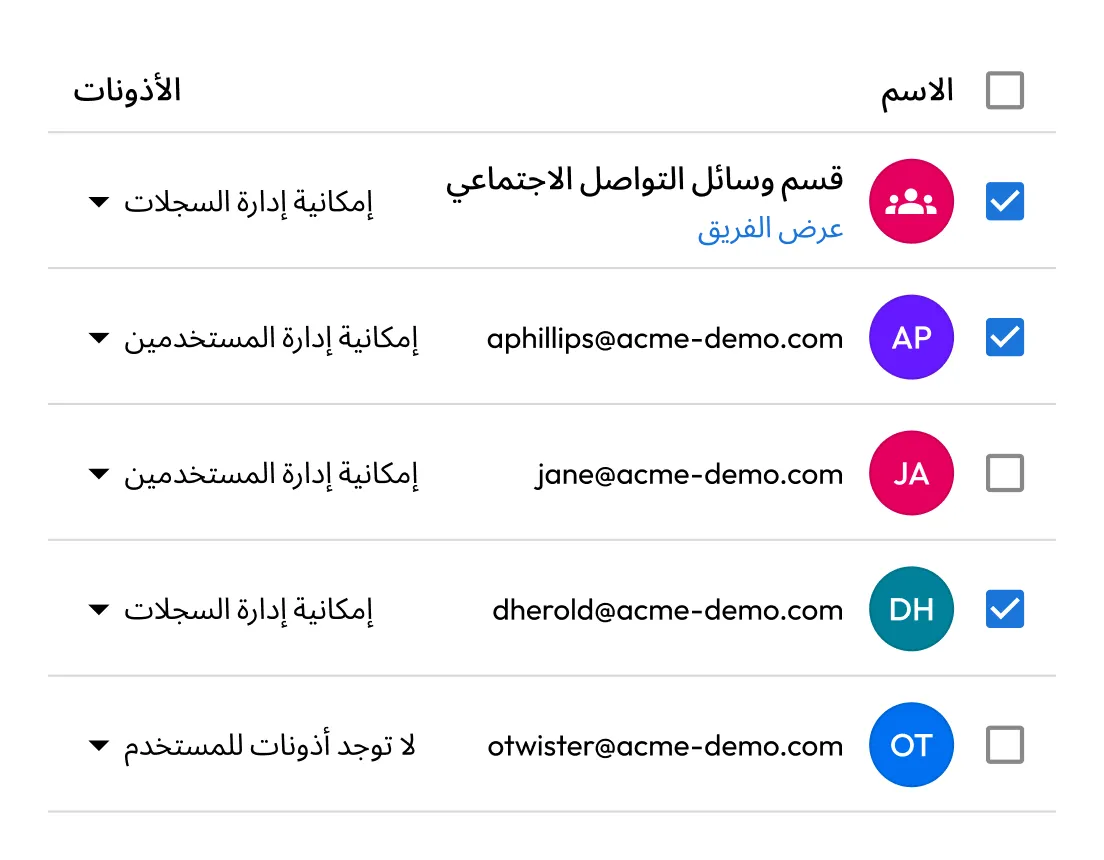
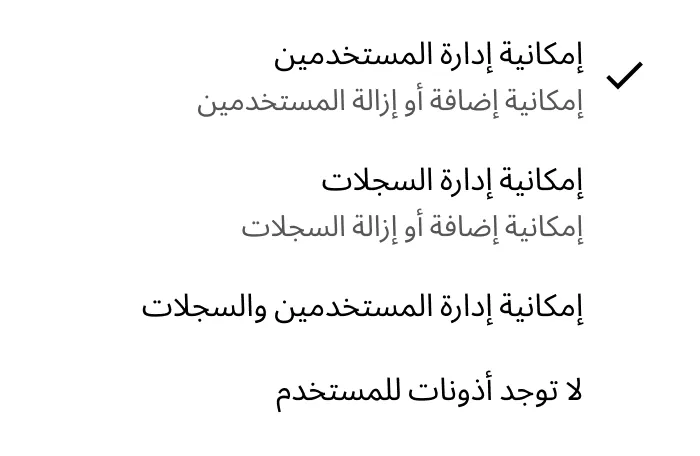
أذونات المجلد المشترك في Keeper تُظهِر فريق وسائل التواصل الاجتماعي ومستخدمين أفرادًا مع وصول قائم على الأدوار لإدارة السجلات، أو إدارة المستخدمين، أو عدم امتلاك أي أذونات.

تمكين المشاركة الآمنة بين الفرق دون كشف البيانات

يمكن منح الفرق والوكالات والجهات الخارجية صلاحية الوصول إلى الحسابات دون مشاركة كلمة المرور مباشرةً. ويمكن ضبط أذونات الوصول لتنتهي صلاحيتها تلقائيًّا عند انتهاء المشروع أو التعاقد، حتى لا يستمر وصول المتعاقدين دون داعٍ.

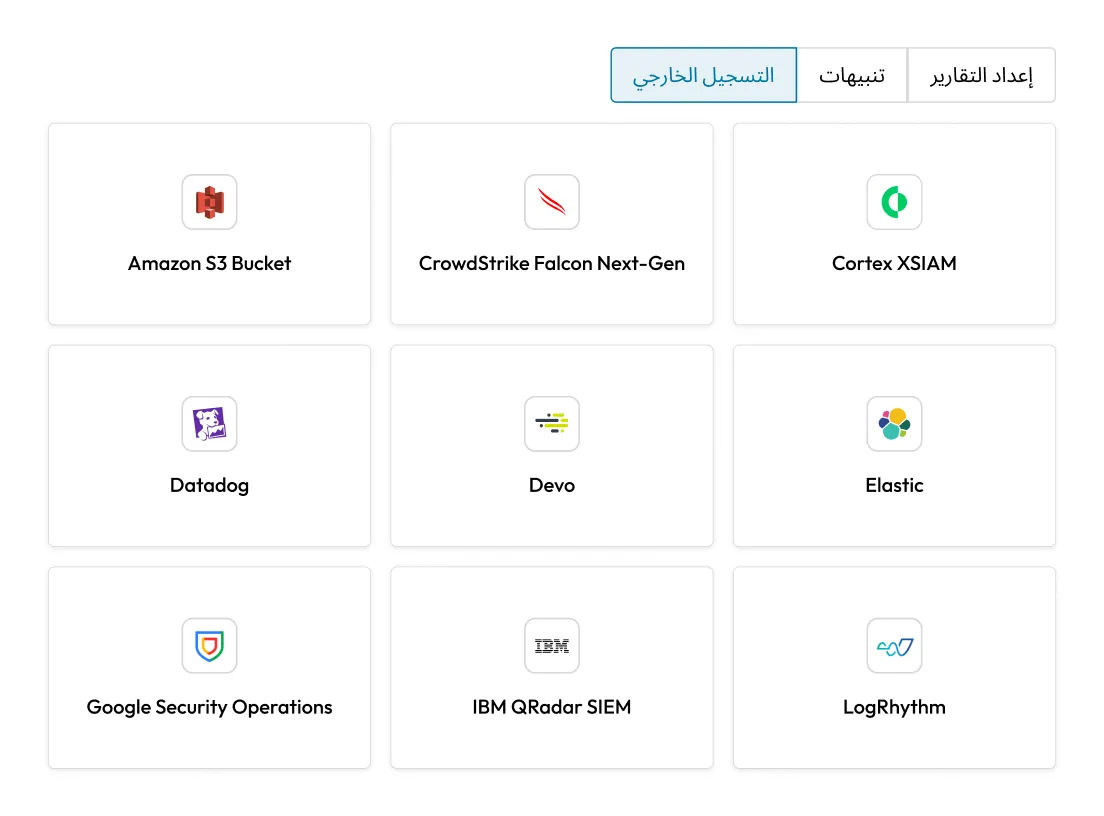
إعدادات التسجيل الخارجي في Keeper تعرض عمليات التكامل مع منصات إدارة المعلومات والأحداث الأمنية (SIEM) ومنصات المراقبة الأمنية بما يشمل Amazon S3 وCrowdStrike وCortex XSIAM وDatadog وDevo وElastic وGoogle Security Operations وIBM QRadar وLogRhythm.

توفير رؤية كاملة ودعم الامتثال

يتم تسجيل كل عملية تسجيل دخول وكل طلب وصول وكل تغيير في بيانات الاعتماد مع طابع زمني وهوية المستخدم. ويمكن تصدير سجلات التدقيق إلى منصات SIEM لأغراض المراقبة المركزية واستخدامها لدعم متطلبات الامتثال. يمتلك المسؤولون سجلًا كاملًا يوضح من وصل إلى أي حساب ومتى.

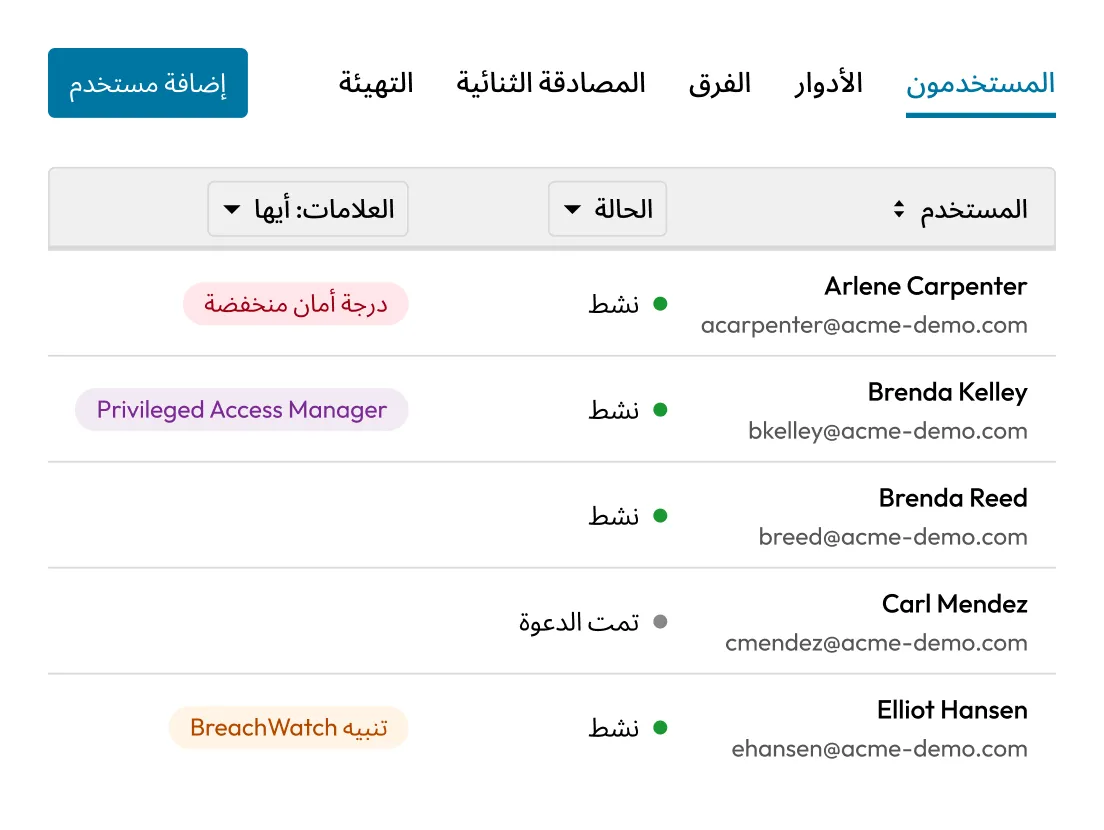
وحدة تحكم المسؤول المركزية في Keeper تعرض مستخدمي المؤسسة مع حالة الحساب والعلامات الأمنية، بما في ذلك تنبيه تقييم أمني ضعيف (Poor Security Score) وPrivileged Access Manager وBreachWatch.

تبسيط إجراءات انضمام الموظفين الجدد وإجراءات مغادرة الموظفين

يحصل أعضاء الفريق الجدد على صلاحية الوصول في غضون دقائق. عندما يغادر شخص ما أو يتغير دوره الوظيفي، تُلغى إمكانية الوصول فورًا من وحدة تحكم المسؤول. لتحقيق الأمان الكامل عند مغادرة المستخدمين، ينبغي تدوير بيانات الاعتماد إلى جانب إلغاء صلاحية الوصول إلى الخزانة. يجعل منشئ كلمات المرور من Keeper هذه العملية تتم في خطوة واحدة.

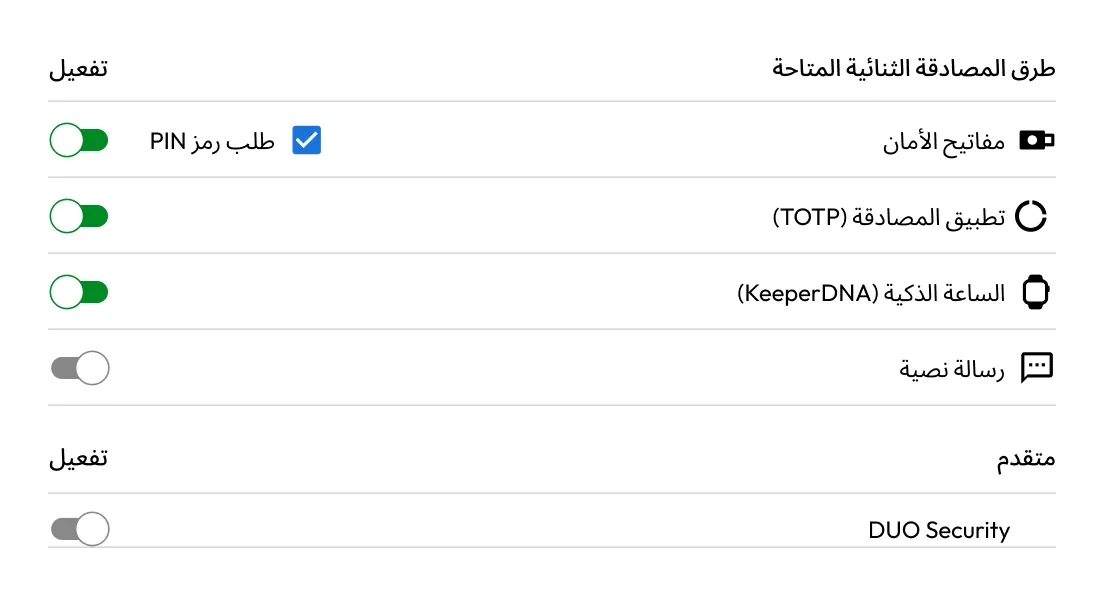
إعدادات المصادقة الثنائية في Keeper تعرض مفاتيح الأمان المفعَّلة، وتطبيقات المصادقة، والمصادقة عبر ساعة KeeperDNA الذكية، إلى جانب خيارات إضافية للرسائل النصية وDuo Security.

تعزيز المصادقة باستخدام المصادقة متعددة العوامل (MFA)

تحمي المصادقة متعددة العوامل (MFA) حسابات وسائل التواصل الاجتماعي من الوصول غير المصرَّح به، حتى في حال تم اختراق كلمة المرور. يخزّن Keeper رموز المصادقة متعددة العوامل هذه في الخزنة نفسها التي يوجد بها الحساب، بحيث لا يستلزم تفعيل المصادقة متعددة العوامل استخدام تطبيق مصادقة منفصل يتعيَّن على فريقك إدارته أو أو الحفاظ على تزامنه.

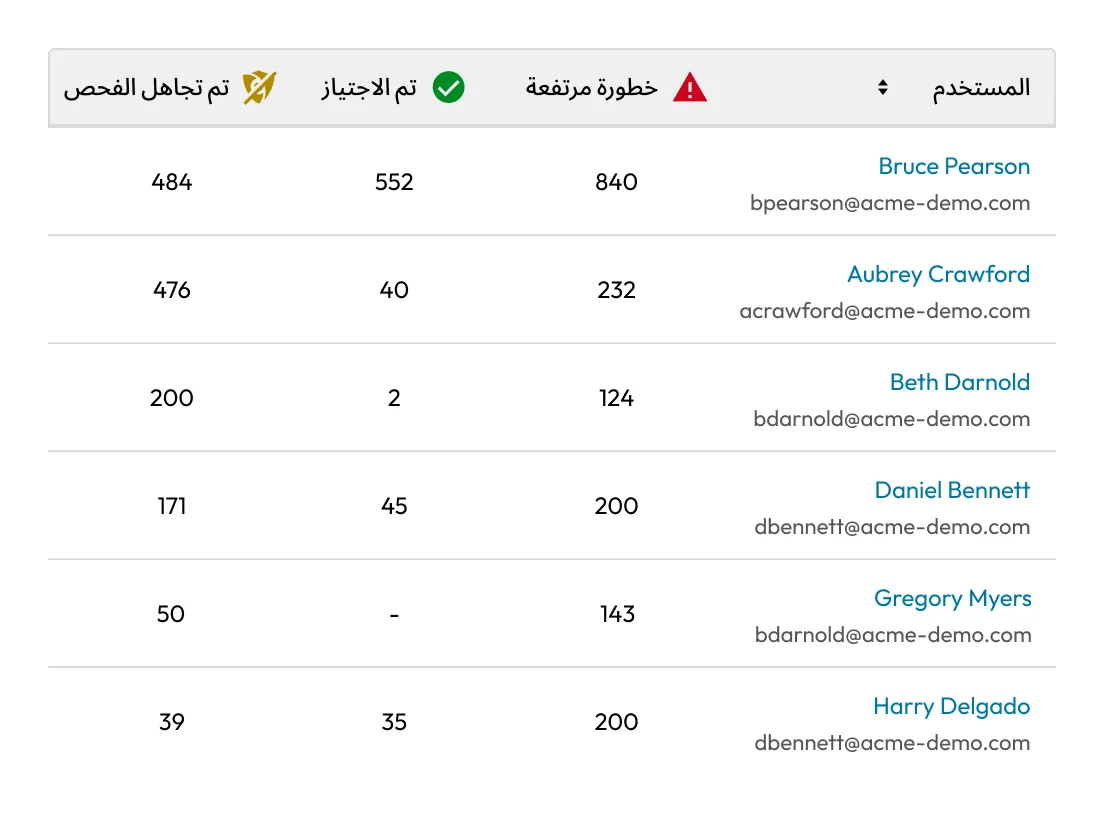
تقرير أمان Keeper يعرض قائمة بالمستخدمين مع أعداد عمليات فحص كلمات المرور عالية الخطورة، والناجحة، والمتجاهَلة، ما يساعد المسؤولين على تحديد الحسابات التي تتطلب اهتمامًا أمنيًّا.

اكتشاف بيانات الاعتماد المخترقة من خلال مراقبة الويب المظلم

تراقب أداة BreachWatch® من Keeper الويب المظلم باستمرار بحثًا عن بيانات الاعتماد المخزَّنة التي تعرَّضَت للاختراق. وإذا أعاد أحد الموظفين استخدام كلمة مرور سبق أن تم الكشف عنها في عملية اختراق بيانات معروفة، يُنبّه Keeper كلًا من الموظف والمسؤولين على حد سواء بحيث يتسنى تحديث بيانات الاعتماد فورًا.

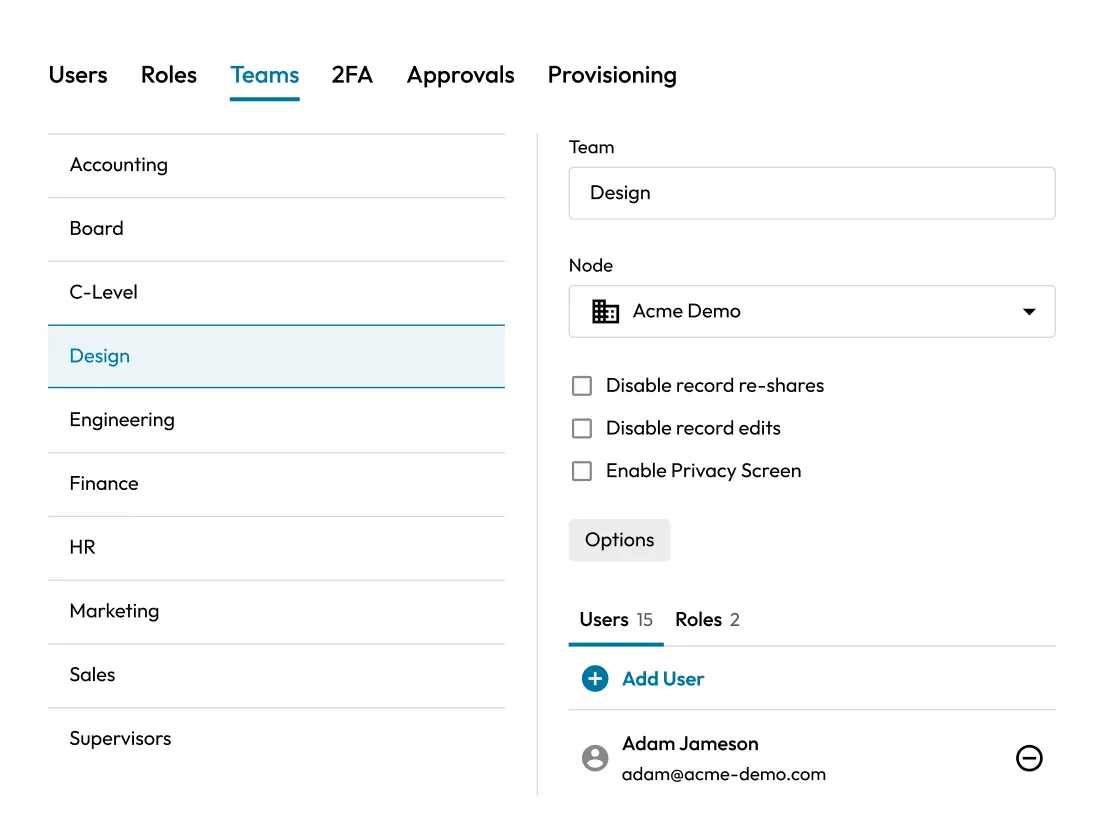
وحدة تحكم المسؤول المركزية في Keeper تعرض إعدادات إدارة الفرق مع تحديد فريق التصميم، بما في ذلك تعيينات المستخدمين والأدوار، وتهيئة العُقَد، وضوابط الأمان على مستوى الفريق.

توسيع نطاق الأمان إلى ما يتجاوز ضوابط المنصة الأصلية

لا توفر بعض منصات وسائل التواصل الاجتماعي ضوابط وصول متعدد المستخدمين أو إعدادات أذونات دقيقة. يتيح Keeper المشاركة الآمنة والوصول القائم على الأذونات والإشراف المركزي للحسابات التي تفتقر إلى ميزات إدارة الفرق الأصلية.

كيفية حماية حسابات وسائل التواصل الاجتماعي باستخدام Keeper

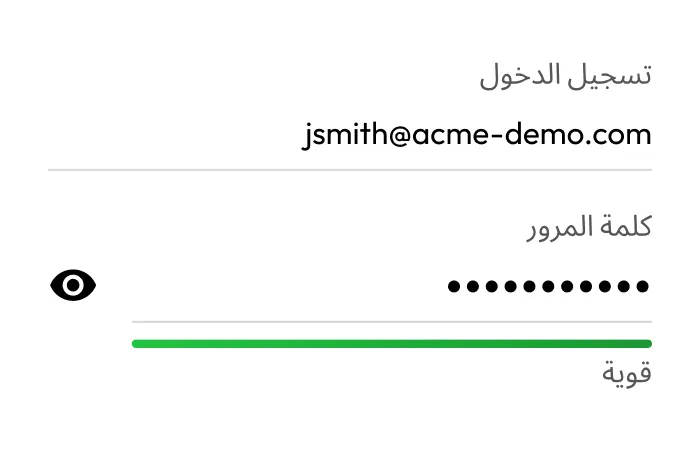
سجل في Keeper يعرض عنوان بريد إلكتروني وكلمة مرور مخفية، مع تصنيف أمان يشير إلى قوة كلمة المرور.

إضافة بيانات اعتماد وسائل التواصل الاجتماعي إلى الخزانة

خزِّن بيانات اعتماد تسجيل الدخول لكل حساب كسجل في الخزانة. ينشئ مولّد كلمات المرور من Keeper كلمة مرور قوية وفريدة لكل حساب.

قائمة أذونات Keeper مع خيارات لإدارة المستخدمين، أو إدارة السجلات، أو إدارة كليهما، أو عدم منح أي أذونات للمستخدم.

تعيين صلاحية الوصول حسب الدور أو الفريق

استخدم المجلدات المشتركة لتجميع الحسابات حسب العلامة التجارية أو المنصة أو المنطقة، ثم عيّن صلاحية الوصول إلى الفريق أو الوكالة أو الفرد المعني. عيّن الأذونات للتحكم في إمكانية عرض المستخدمين لبيانات الاعتماد أو تعديلها أو مشاركتها.

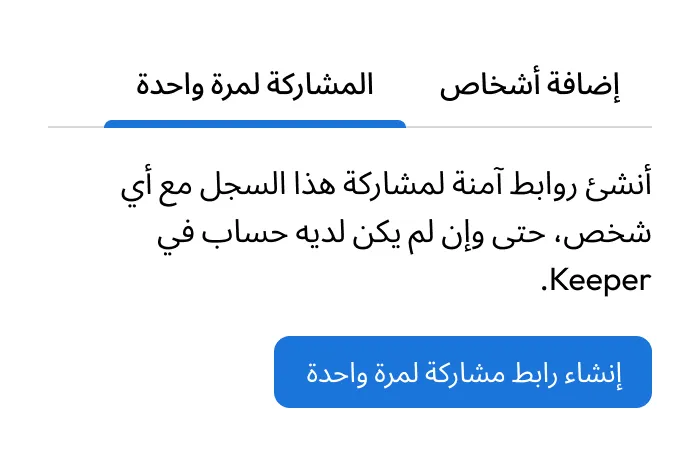
ميزة المشاركة لمرة واحدة من Keeper تُنشئ رابطًا آمنًا لمشاركة سجل من الخزانة مع أي شخص، يشمل ذلك الأشخاص الذين ليس لديهم حساب في Keeper.

تفعيل المشاركة الآمنة

شارِك صلاحية الوصول مع الوكالات الخارجية أو المتعاقدين باستخدام المشاركة المحددة بمدة زمنية. يصادق المتلقون من خلال Keeper، ويصلون إلى الحساب عبر KeeperFill.

الأسئلة الشائعة

كيف يُؤمِّن Keeper حسابات وسائل التواصل الاجتماعي المشتركة؟

تُخزَّن بيانات الاعتماد في خزانة مشفرة وقائمة على مبدأ انعدام المعرفة، وتُشارَك من خلال نموذج المشاركة القائم على الأذونات في Keeper، مع مصادقة المستخدمين على الحسابات عبر KeeperFill. يتم إدخال كلمة المرور تلقائيًا ولا تُعرَض مطلقًا. ويمكن تحديد نطاق الوصول حسب الدور، وضبطه لينتهي في تاريخ محدد، وإلغاؤه فورًا من خلال وحدة تحكم المسؤول.

هل بإمكان Keeper إزالة صلاحية الوصول إلى الحسابات فورًا؟

نعم، يمكن للمسؤولين إلغاء صلاحية الوصول إلى الخزانة فورًا من خلال وحدة تحكم المسؤول. لتحقيق الأمان الكامل، ينبغي أيضًا تدوير بيانات الاعتماد أثناء إجراءات مغادرة المستخدمين. ويجعل منشئ كلمات المرور وميزة الملء التلقائي من Keeper هذه العملية سريعة وبخطوة واحدة، بما يضمن عدم تمكُّن الموظف السابق من الوصول إلى الحساب حتى إذا كان قد دوَّن كلمة المرور في مكان آخر.

هل يدعم Keeper تسجيل الدخول الموحد (SSO) والمصادقة متعددة العوامل (MFA) لتأمين حسابات وسائل التواصل الاجتماعي؟

يتكامل Keeper مع موفري الهوية (IdPs) المتوافقين مع بروتوكول SAML 2.0 لتمكين تسجيل الدخول الموحد (SSO) للوصول إلى الخزانة، ويفرض المصادقة متعددة العوامل (MFA) على مستوى الخزانة. هذا يعني أن أعضاء الفريق يجرون المصادقة عبر موفر الهوية الحالي لديك للوصول إلى خزانة Keeper الخاصة بهم، دون حيث تُخزّن بيانات اعتماد وسائل التواصل الاجتماعي ويتم إدخالها بأمان. ويمكن أيضًا تهيئة المصادقة متعددة العوامل لحسابات فردية على وسائل التواصل الاجتماعي باستخدام ميزة تخزين TOTP المدمجة في Keeper.

هل يصعب نشر Keeper لفرق التسويق؟

لا. صُمِّم Keeper ليكون سهل الاستخدام وسريع النشر، دون الحاجة إلى أي خبرة تقنية. يمكن لفرق التسويق والعلاقات العامة استيراد بيانات الاعتماد الحالية، وتنظيم الحسابات في مجلدات مشتركة، والبدء في مشاركة صلاحية الوصول بأمان في أقل من ساعة. ولا حاجة إلى تدخُّل قسم تقنية المعلومات في الاستخدام اليومي.

سحب موافقة ملفات تعريف الارتباطنحن نقدّر خصوصيتك

نستخدم ملفات تعريف الارتباط في موقعنا لمنحك أفضل تجربة تصفح، وتقديم إعلانات مخصصة لك عن منتجاتنا ومحتوانا، وتحليل حركة زيارة موقع الويب. لمعرفة المزيد، يُرجى الرجوع إلى سياسة الخصوصية الخاصة بنا.

قم بتسجل الاشتراك في نسخة تجريبية مجانية

شراء الآن