
ما الدفاع في العمق (DiD)؟
- مصطلحات إدارة الهوية والوصول
- ما الدفاع في العمق (DiD)؟
الدفاع في العمق (DiD) هو استراتيجية للأمن السيبراني تحمي أنظمة المؤسسة وبياناتها من خلال وضع عدة ضوابط أمنية مستقلة في طبقات. ويضمن هذا النهج أنه في حال فشل أحد الضوابط، يمكن للضوابط الأخرى مواصلة حماية الشبكة والبيانات والمستخدمين. وبدلاً من الاعتماد على حاجز أمني واحد، ينشئ الدفاع في العمق سلسلة من التدابير الأمنية المتداخلة التي يتعين على المهاجم اختراقها واحدًا تلو الآخر. ينبع مفهوم الدفاع في العمق من الاستراتيجية العسكرية، حيث كانت القوات تستخدم خطوط دفاع متعاقبة. وعند تكييفه مع أمن المعلومات، يأخذ الدفاع في العمق في الحسبان حقيقة أن أي ضابط أمني واحد ليس محكمًا تمامًا. ومن خلال وضع طبقات متعددة من وسائل الدفاع، تقلل المؤسسة اعتمادها على أي ضابط أمني واحد، وتبطئ المهاجمين، وتمنح فرق الأمن وقتًا لاكتشاف التهديد واحتوائه قبل أن يصل إلى بياناتها الأكثر قيمة.
طبقات الدفاع في العمق
ينظم الدفاع في العمق ضوابطه ضمن ثلاث فئات رئيسية. تجمع استراتيجية الدفاع في العمق القوية بين الفئات الثلاث، لأن كل فئة تتصدى لطريقة مختلفة يمكن للمهاجم من خلالها اختراق النظام.
- الضوابط المادية: تحمي الأجهزة والمنشآت التي توجد بها الأنظمة، بما في ذلك الأقفال وحراس الأمن وبطاقات الدخول وكاميرات المراقبة التي تردع المستخدمين غير المصرح لهم عن الوصول إلى الخوادم ومحطات العمل.
- الضوابط التقنية: تحمي التقنيات عبر الشبكات والأجهزة والتطبيقات. وتشمل الأمثلة العديدة على ذلك جدران الحماية وبرامج مكافحة الفيروسات وكشف التسلل والتشفير والمصادقة متعددة العوامل (MFA).
- الضوابط الإدارية: تنظم كيفية عمل الأفراد من خلال السياسات، وكيفية استجابة المؤسسة للتهديدات. وتشمل هذه الضوابط سياسات الأمان وإجراءات الاستجابة للحوادث وتدريب الموظفين على التوعية الأمنية، ما يقلل من مخاطر الخطأ البشري.
الطبقات الشائعة في نموذج الدفاع في العمق
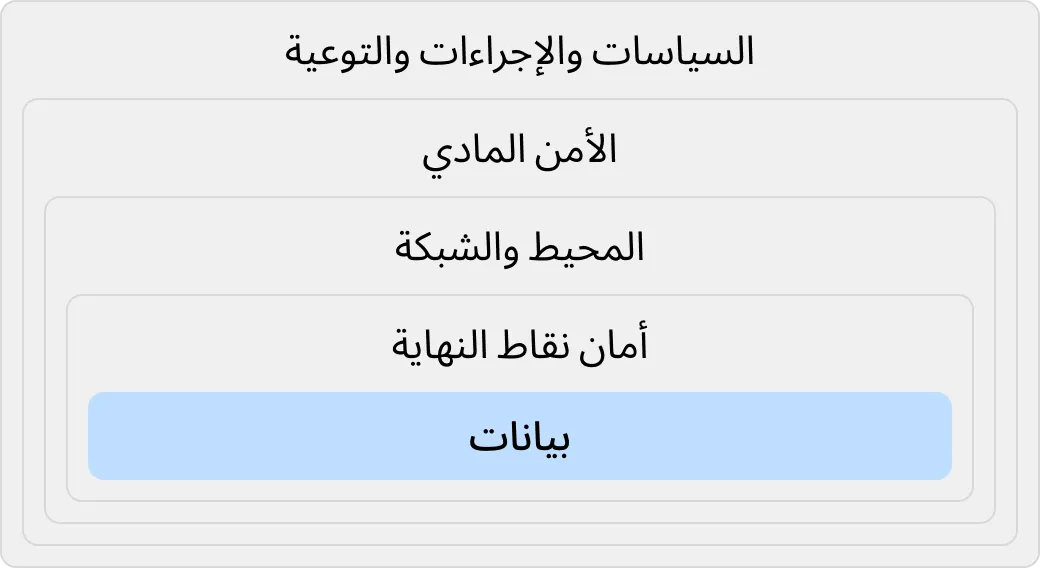
عمليًا، تُطبَّق ضوابط الدفاع في العمق عبر طبقات متعددة تحمي أصول المؤسسة الأكثر قيمة. تجمع كل طبقة بين الضوابط المادية والتقنية والإدارية للتصدي لمجموعة مختلفة من التهديدات السيبرانية. وتجبر هذه الطبقات مجتمعةً المهاجم على اختراق حاجز واحد في كل مرة للوصول إلى البيانات الموجودة في صميم النظام.
- أمن المحيط: الحد الخارجي الفاصل بين المؤسسة والإنترنت، والمحمي بجدران الحماية والبوابات
- أمن الشبكات: تحدّ عملية تقسيم الشبكة ومراقبتها من نطاق ما يمكن للمهاجم فعله بمجرد دخوله إلى الشبكة
- أمن نقاط النهاية: حماية الأجهزة المحمولة وأجهزة الكمبيوتر والخوادم، مثل برامج مكافحة الفيروسات وحلول كشف نقاط النهاية والاستجابة لها (EDR)
- أمن التطبيقات: وسائل حماية مدمجة في البرامج للحد من استغلال الثغرات الأمنية
- أمن البيانات: التشفير ومنع فقدان البيانات والنسخ الاحتياطية التي تحمي المعلومات مباشرةً
- إدارة الهوية والوصول (IAM): ضوابط تتحقق من هوية المستخدمين وما يمكنهم الوصول إليه
- الأمن المادي: وسائل حماية على مستوى المنشأة تُبقي المهاجمين بعيدًا عن الأنظمة
- السياسات والإجراءات: طبقة الحوكمة والتوعية التي تربط جميع الطبقات الأخرى
نظرًا إلى أن الهوية غالبًا ما تكون المسار الذي يستخدمه المهاجمون للتنقل بين الطبقات، فإن إدارة الهوية والوصول (IAM) القوية تعزز بفاعلية عدة طبقات في الوقت نفسه، بدلاً من اقتصارها على طبقة واحدة فقط.
كيفية عمل الدفاع في العمق
يعمل الدفاع في العمق وفق مبدأ مفاده أنه لا يمكن لأي ضابط أمني واحد أن يكون محكمًا تمامًا. قد يتم تكوين جدران الحماية بشكل غير صحيح، وقد تحتوي البرامج على ثغرات لم يتم تصحيحها بعد، وقد ينقر الموظفون أحيانًا على رابط تصيد احتيالي. يمكن لأي وسيلة دفاع واحدة، مهما بلغت قوتها، أن تفشل في نهاية المطاف أو يتم تجاوزها. وبدلاً من الاعتماد على حاجز واحد، يضع الدفاع في العمق عدة ضوابط مستقلة في طبقات، بحيث لا يؤدي فشل إحدى الطبقات إلى كشف النظام بأكمله.
تخيّل الأمر كقلعة من العصور الوسطى لا يحميها جدار واحد فقط. فالمهاجم الذي يتجاوز الخندق المائي لا يزال يواجه السور الخارجي؛ وحتى بعد أن يتسلق السور، لا يزال عليه تجاوز الحراس. ويطبق الدفاع في العمق الفلسفة نفسها على أمن تكنولوجيا المعلومات، إذ يحيط بيانات المؤسسة الأكثر قيمة بطبقات متحدة المركز من الحماية يتعين على المهاجم اختراقها واحدة تلو الأخرى.
فوائد الدفاع في العمق
يوفر وضع الضوابط الأمنية في طبقات فوائد لا يمكن لأي وسيلة دفاع واحدة أن توفرها بمفردها. تشمل الفوائد الرئيسية للدفاع في العمق ما يأتي:
- إزالة الاعتماد على أي ضابط أمني واحد: نظرًا إلى أن وسائل الحماية متكررة، فإن تجاوز أحد الضوابط يقلل بدرجة كبيرة من احتمالية حدوث اختراق كامل. إذا تمكن المهاجم من تجاوز إحدى الطبقات، فتكون الطبقة التالية موجودة بالفعل لإبطائه أو إيقافه، ما يلغي نقطة الفشل الوحيدة الناتجة عن الاعتماد على وسيلة دفاع واحدة.
- يمنح وقتًا للكشف والاستجابة: تستغرق كل طبقة يتعين على المهاجم اجتيازها وقتًا، وتنتج عنها أنشطة قد ترصدها أدوات المراقبة، ما يمنح فرق الأمن فترة زمنية أطول لاكتشاف التسلل والاستجابة له.
- يتصدى لمجموعة التهديدات بأكملها: تتصدى استراتيجية الأمان متعدد الطبقات لأنواع عديدة من المخاطر في الوقت نفسه، بما في ذلك الهجمات الخارجية والتهديدات الداخلية والإجراءات التي يتخذها الموظفون نتيجة الإهمال. ولأن كل طبقة تتصدى لنوع مختلف من التهديدات، فإن الجمع بينها يوفر الحماية من سيناريوهات أكثر بكثير مما يمكن أن يوفره ضابط أمني واحد.
- يدعم الامتثال وإدارة المخاطر: تفترض العديد من اللوائح وأطر الأمان أن تطبق المؤسسات وسائل حماية متعددة الطبقات ومتداخلة. يساعد نهج الدفاع في العمق على إثبات بذل العناية الواجبة، ويتوافق بصورة طبيعية مع معظم متطلبات الامتثال وإدارة المخاطر.
الدفاع في العمق مقابل انعدام الثقة
الدفاع في العمق هو استراتيجية للتكرار متعدد الطبقات، تُرصّ فيها عدة ضوابط مستقلة بحيث تستمر الضوابط الأخرى في حماية النظام في حال فشل أحدها. انعدام الثقة هو نموذج أمني قائم على مبدأ لا تثق أبدًا، وتحقق دائمًا، ما يعني التحقق من هوية كل طلب وصول والتصريح به، بصرف النظر عما إذا كان مصدره داخل الشبكة أو خارجها. ويركز الدفاع في العمق على وضع ضوابط متنوعة في طبقات عبر البيئة بأكملها، بينما يركز انعدام الثقة على التحقق المستمر من الهوية والوصول في كل نقطة. وهذان المفهومان متكاملان؛ إذ يعزز انعدام الثقة طبقات الهوية والوصول ضمن استراتيجية أوسع للدفاع في العمق، ويضمن الدفاع في العمق دعم ضوابط الوصول الخاصة بانعدام الثقة بتدابير إضافية.
| الدفاع في العمق | انعدام الثقة | |
|---|---|---|
| المبدأ الرئيسي | وضع عدة ضوابط متكررة في طبقات | لا تثق أبدًا، وتحقق دائمًا |
| التركيز الأساسي | حماية متداخلة عبر جميع الطبقات | التحقق المستمر من الهوية والوصول |
| الافتراض | قد يفشل أي ضابط أمني منفرد | تقسيم الشبكة، والتقسيم الدقيق للشبكة، وانعدام الثقة |
| النطاق | البيئة بأكملها | كل طلب وصول |
| علاقة | يوفر الأساس متعدد الطبقات | يعزز طبقات الهوية والوصول |
كيفية تطبيق الدفاع في العمق
الدفاع في العمق هو عملية مستمرة لتحديد ما يجب حمايته، ووضع الضوابط في طبقات، ومراجعتها باستمرار مع تغير التهديدات والبنية التحتية. ويمكن للمؤسسات تطبيق الدفاع في العمق عمليًا باتباع الخطوات التالية:
- حصر الأصول وتصنيفها. حدِّد ما يحتاج إلى الحماية، بما في ذلك البيانات والأنظمة والتطبيقات والمستخدمين، ثم أجرِ تقييمًا للمخاطر لتحديد الأصول الأكثر قيمة والأكثر عرضة للمخاطر.
- حدِّد سطح الهجوم. حدِّد التهديدات والثغرات ونقاط الدخول التي يمكن للمهاجم استغلالها عبر كل طبقة، بدءًا من الأنظمة المتصلة بالإنترنت ووصولاً إلى التطبيقات الداخلية.
- اختر ضوابط متداخلة لكل طبقة. اربط الضوابط المادية والتقنية والإدارية بطبقات البيئة (المحيط والشبكة ونقاط النهاية وغير ذلك). أعطِ الأولوية لتنوع الضوابط من خلال استخدام مورّدين وتقنيات مختلفة عبر الطبقات، بحيث لا تتمكن ثغرة واحدة من اختراق مجموعة الطبقات بأكملها.
- طبّق مبدأ أقل قدر من الامتيازات وإدارة الهوية القوية. وقيِّد وصول كل مستخدم بما هو ضروري فقط، وعزِّز ذلك باستخدام إدارة الهوية والوصول (IAM) والمصادقة متعددة العوامل (MFA). تؤدي إضافة حوكمة الهوية وإدارتها (IGA) وإدارة الوصول المميز (PAM) إلى الحد بدرجة أكبر من الحركة الجانبية للمهاجم في حال اختراقه لإحدى الطبقات الخارجية.
- انشر المراقبة والتسجيل والكشف. تتيح المراقبة والتسجيل المستمران عبر الطبقات اكتشاف الاختراق في إحدى الطبقات واحتوائه قبل أن يصل إلى البيانات الأساسية. كلما تم اكتشاف الاختراق ومعالجته في وقت أبكر، قل الضرر الذي يمكن أن يسببه.
- استعد للاستجابة للحوادث والتعافي منها. احتفظ بخطط موثقة للاستجابة للحوادث ونسخ احتياطية موثوقة، حتى تتمكن الفرق، في حال تمكن أحد التهديدات من اختراق وسائل الحماية، من احتواء التهديد سريعًا ومعالجة الأنظمة المتأثرة واستعادة البيانات المخترقة.
- استعد للاستجابة للحوادث والتعافي منها. احتفظ بخطط موثقة للاستجابة للحوادث ونسخ احتياطية موثوقة، حتى تتمكن الفرق، في حال تمكن أحد التهديدات من اختراق وسائل الحماية، من احتواء التهديد سريعًا ومعالجة الأنظمة المتأثرة واستعادة البيانات المخترقة.
- درِّب الموظفين. يُفعّل التدريب المنتظم على التوعية الأمنية الطبقة الإدارية ويعالج الخطأ البشري بصفته أحد أسباب الاختراقات. ويصبح الموظفون القادرون على التعرّف على التصيد الاحتيالي والهندسة الاجتماعية والممارسات غير الآمنة على الإنترنت طبقة دفاع فعالة بدلاً من أن يكونوا نقطة ضعف.