Keeper и AutoElevate: сравнение платформ защиты цифровых идентификационных данных

CyberFOX объединяет отдельные инструменты для решения каждой задачи. KeeperPAM объединяет управление паролями, управление привилегиями конечных устройств и привилегированный доступ на единой платформе с архитектурой нулевого доверия.
Запросить демонстрацию

Почему Keeper — лучшая альтернатива AutoElevate?

Данные актуальны на 12 августа 2026 года и опираются на открытые источники.

Keeper
AutoElevate
Область применения платформы

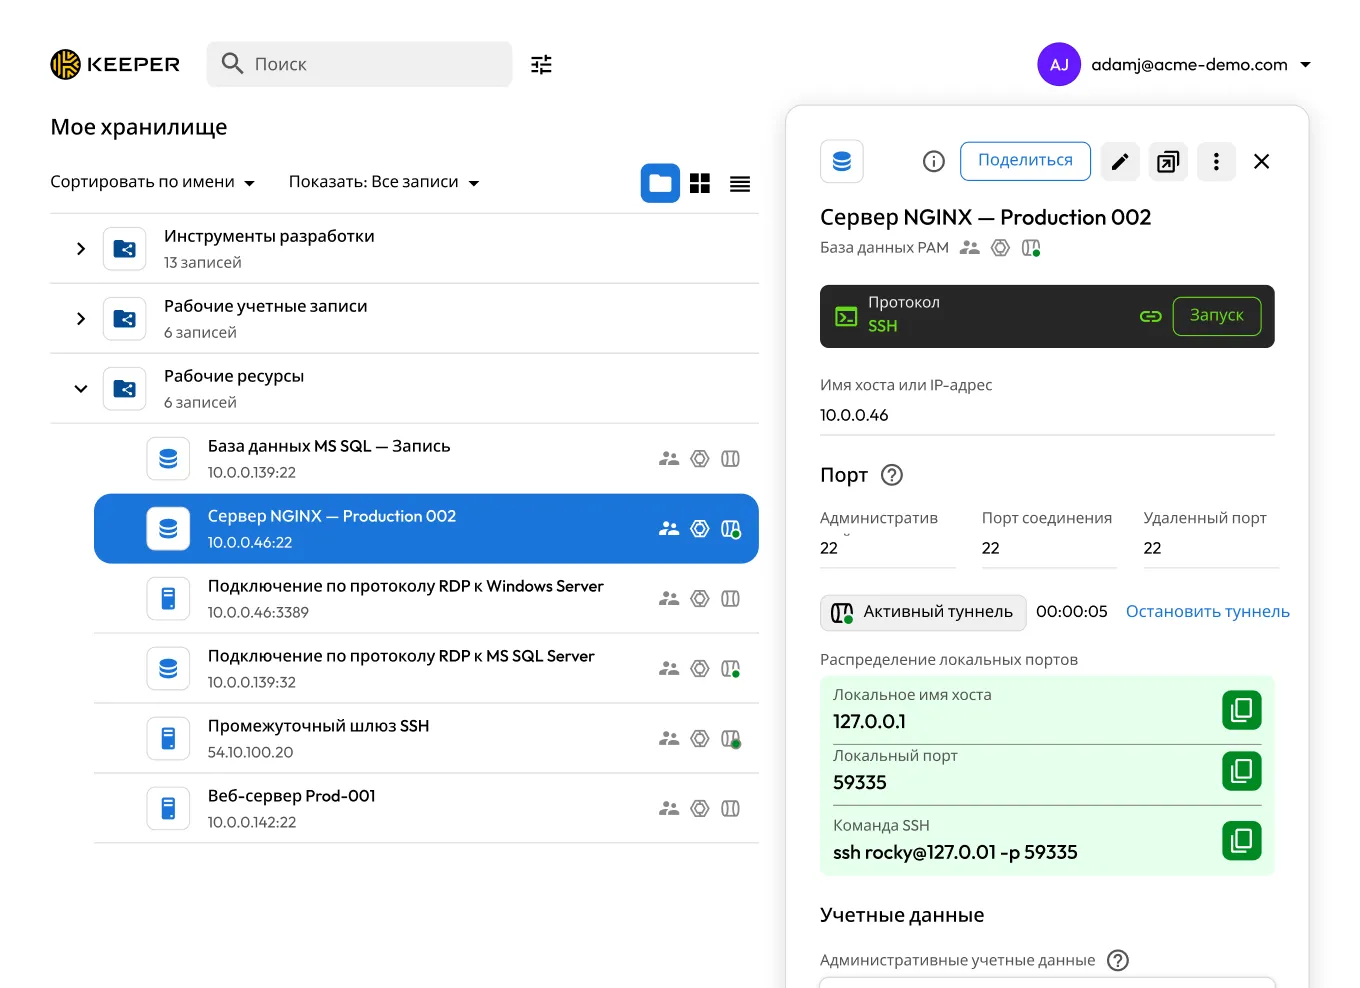
KeeperPAM объединяет корпоративное управление паролями, управление секретами, управление привилегированными сеансами, удаленную изоляцию браузера (RBI) и управление привилегиями конечных устройств на единой платформе с архитектурой нулевого разглашения. Никаких дополнительных инструментов, переключения между платформами, а также полная поддержка всех устройств и операционных систем.

Поскольку все функции доступны в единой консоли, специалисты MSP могут управлять учетными данными, одобрять запросы на повышение привилегий и просматривать записи сеансов в одном месте, не управляя несколькими продуктами и отношениями с разными поставщиками.

Платформа CyberFOX состоит из трех отдельных продуктов: AutoElevate для управления привилегиями конечных устройств Windows, Password Boss для управления паролями и CyberFOX DNS Filtering. Каждый из них работает на собственной платформе с отдельным интерфейсом; единого хранилища или единой консоли, объединяющей все три компонента, нет.

AutoElevate обеспечивает хорошую поддержку конечных устройств Windows, однако поддержка macOS пока доступна в раннем доступе, а Linux не поддерживается. Password Boss предоставляет управление паролями для нескольких тенантов с поддержкой двухфакторной аутентификации (2FA) и интеграции с PSA. DNS Filtering обеспечивает блокировку контента и угроз с помощью ИИ. Вместе эти продукты решают распространенные задачи поставщиков управляемых услуг (MSP), но остаются отдельными инструментами, а не комплексной платформой.

Управление правами конечных точек

Endpoint Privilege Manager от Keeper развертывает легковесный агент, который устраняет постоянные права локального администратора и заменяет их временным повышением привилегий на основе политик. Повышение привилегий предоставляется на уровне процесса, а не всего компьютера, поэтому пользователи получают только тот уровень доступа, который необходим для выполнения конкретной задачи в течение определенного времени. Доступ по требованию (JIT) предоставляется как на уровне процессов, так и на уровне компьютеров, автоматически прекращается по истечении заданного срока и полностью поддерживает рабочие процессы повышения привилегий.

Поскольку Endpoint Privilege Manager входит в состав той же платформы KeeperPAM, запросы на повышение привилегий, их одобрение и журналы аудита поступают в ту же консоль, где выполняются хранение учетных данных, запись сеансов и управление секретами. Данные о повышении привилегий шифруются локально и доступны только авторизованным администраторам через консоль администратора Keeper. На них распространяется та же архитектура нулевого доверия и нулевого разглашения, что и на остальную платформу.

AutoElevate эффективно обрабатывает повышение привилегий Windows UAC. Он устраняет права локального администратора, обрабатывает запросы на повышение привилегий в режиме реального времени и предоставляет специалистам MSP мобильное приложение, с помощью которого они могут одобрять запросы где бы ни находились. Для повседневной работы службы поддержки с конечными устройствами Windows этого решения вполне достаточно: оно требует минимальной настройки и создает небольшую дополнительную нагрузку.

Поддержка macOS находится на этапе раннего доступа, а Linux не поддерживается. Одобрение запросов на повышение привилегий и журналы аудита доступны только в собственном интерфейсе AutoElevate и не интегрированы с Password Boss или DNS Filtering. Это означает, что в линейке продуктов CyberFOX нет единого механизма применения политик или общего журнала аудита.

Видимость сеансов и аудит

Каждый привилегированный сеанс в Keeper записывается, а его запись хранится в неизменяемом виде и может быть экспортирована в качестве доказательства для аудита по всем тенантам. KeeperAI® отслеживает сеансы в режиме реального времени и может автоматически завершить любой сеанс при обнаружении подозрительной активности.

Клиентам можно предоставить прямой доступ к записям сеансов и журналам аудита, что упрощает выполнение требований соответствия и разрешение спорных ситуаций.

Ни один из продуктов CyberFOX (AutoElevate, Password Boss или DNS Filtering) не предусматривает запись привилегированных сеансов. Когда AutoElevate фиксирует, что для приложения было одобрено повышение привилегий, он не записывает происходящее внутри сеанса: видеозапись и воспроизведение нажатий клавиш, позволяющие просмотреть действия специалиста, отсутствуют.

Клиенты, которым необходимо видеть, какие действия выполнялись в их системах, вынуждены полагаться на отчеты MSP или заявки на обслуживание, а не на записи сеансов.

Обнаружение угроз с помощью ИИ

KeeperAI непосредственно интегрирован в уровень привилегированных сеансов KeeperPAM. Он анализирует активность в сеансах в режиме реального времени, оценивает риски по мере их возникновения и может автоматически завершать сеансы с высоким уровнем риска до того, как будет нанесен ущерб. Каждое решение защитных механизмов регистрируется как часть неизменяемой записи аудита сеанса.

Помимо реагирования на угрозы, KeeperAI создает зашифрованные сводки активности в сеансах, пригодные для проведения расследований, предоставляя специалистам по безопасности и аудиторам понятное описание того, что происходило в каждом привилегированном сеансе, без необходимости просматривать записи целиком.

CyberFOX DNS Filtering использует распознавание закономерностей на основе ИИ для выявления и блокировки вредоносных доменов в режиме реального времени. Ни AutoElevate, ни Password Boss не предусматривают обнаружение угроз с помощью ИИ.

На платформе CyberFOX нет автоматизированного механизма для выявления аномального поведения в привилегированном сеансе и реагирования на него. Выявление подозрительной активности после предоставления доступа полностью зависит от последующего ручного анализа журналов.

Управление доступом к базе данных

KeeperDB — это полнофункциональный интерфейс управления базами данных, который работает в виде полностью контролируемого встроенного сеанса непосредственно в хранилище Keeper. Разработчики и администраторы баз данных могут запускать сеансы PostgreSQL, MySQL, SQL Server, Oracle, Amazon Redshift и SQLite непосредственно из записи базы данных. При этом учетные данные расшифровываются в Keeper Gateway и никогда не отображаются и не сохраняются на устройстве пользователя. Все действия выполняются через уровень изоляции удаленного браузера Keeper, поэтому подключение с самого начала полностью изолировано и регулируется политиками.

При запуске из хранилища каждый сеанс KeeperDB полностью записывается, а KeeperAI отслеживает активность в режиме реального времени. Детализированные средства контроля, такие как доступ только для чтения и управляемые политики передачи данных, снижают риск утечки данных. Для команд, которые предпочитают использовать привычные инструменты, предусмотрен прокси-режим, позволяющий подключаться через pgAdmin, MySQL Workbench, DBeaver и аналогичные клиенты, при этом трафик по-прежнему проходит через инфраструктуру Keeper для применения политик и записи сеансов.

Ни один из трех продуктов CyberFOX не включает управление доступом к базам данных. В среде CyberFOX учетные данные для доступа к базам данных управляются вне инструментов CyberFOX, поэтому на них не распространяются его механизмы контроля доступа, записи сеансов и аудита.

Управление доступом к базам данных в Keeper добавляет посреднические подключения, запись сеансов и механизмы минимальных привилегий для доступа к базам данных — возможностей, которых CyberFOX не предоставляет.

Рабочие процессы одобрения и управление доступом

Keeper поддерживает доступ по требованию (JIT) с автоматическим истечением срока действия, многоэтапными рабочими процессами одобрения, доступом с ограничением по времени и встроенной интеграцией со Slack, Jira и ServiceNow. Одобрение выполняется в инструментах, которыми уже пользуются команды MSP, без необходимости отдельно входить в систему.

Детализированное управление доступом на основе ролей (RBAC) обеспечивает применение принципа минимальных привилегий как к специалистам MSP, так и к пользователям клиентов. Keeper никогда не раскрывает учетные данные при предоставлении доступа: сеанс запускается без того, чтобы специалист видел фактический пароль.

Рабочий процесс AutoElevate предусматривает одноэтапное одобрение специалистом MSP с возможностью задать правила «разрешать всегда» для повторяющихся запросов. Password Boss обеспечивает совместное использование учетных данных через собственный отдельный интерфейс. Эти два продукта не используют общий механизм политик и единый рабочий процесс одобрения.

Для клиентов, которым требуются одобрение несколькими участниками для конфиденциальных запросов, доступ с ограничением по времени или интеграция с рабочими процессами управления ИТ-услугами, CyberFOX таких возможностей не предоставляет.

Security architecture

Keeper построен на основе архитектуры безопасности с нулевым разглашением и нулевым доверием. Данные хранилища шифруются и расшифровываются локально на устройстве пользователя с использованием шифрования AES-256, а на серверах Keeper хранится зашифрованный текст, а не учетные данные или содержимое хранилища в открытом виде. Криптографический модуль Keeper прошел валидацию FIPS 140-3, что обеспечивает MSP дополнительный уровень гарантий для клиентов, работающих в регулируемых отраслях или предъявляющих повышенные требования к безопасности.

Keeper также распространяет механизмы контроля с нулевым доверием на рабочие процессы привилегированного доступа. До открытия привилегированного сеанса или подключения доступ может регулироваться на основе удостоверения пользователя, роли, политик и требований к одобрению. Учетные данные не требуется раскрывать специалистам, а JIT можно ограничить одобренной задачей или сеансом. Keeper интегрируется с ведущими поставщиками удостоверений, включая Microsoft Entra ID, Okta и Ping Identity, и поддерживает SSO и подготовку учетных записей, благодаря чему решения о предоставлении доступа основываются на проверенной корпоративной идентичности.

AutoElevate не является хранилищем с нулевым разглашением; это платформа управления привилегиями конечных устройств. Архитектура безопасности AutoElevate основана на устранении постоянных прав локального администратора, применении принципа минимальных привилегий и обработке запросов на повышение привилегий через рабочие процессы одобрения на основе политик. Шифрование с нулевым разглашением применяется к Password Boss, отдельному менеджеру паролей CyberFOX, а не к AutoElevate.

AutoElevate поддерживает одобрение в режиме реального времени, правила для доверенных приложений, разрешения специалистов и вход администратора по требованию, а управление административным доступом осуществляется через портал AutoElevate.

Соответствие и сертификации

Keeper сертифицирован по стандарту FedRAMP High и авторизован по стандарту GovRAMP High. Keeper также имеет сертификации SOC 2 Type II, ISO 27001, 27017 и 27018 и соответствует требованиям HIPAA и PCI DSS.

CyberFOX имеет подтверждения соответствия SOC 2 Type II и SOC 3, а также сертификацию ISO/IEC 27001:2022, распространяющуюся на продукты AutoElevate и Password Boss, и прошла самооценку CMMC уровня 1.

CyberFOX не имеет сертификации FedRAMP или авторизации GovRAMP.

Keeper и AutoElevate: оценки и отзывы пользователей

Keeper
AutoElevate
App Store для iOS

App Store для iOS

Приложение с Microsoft Store

Приложение с Microsoft Store

Расширение Chrome

Расширение Chrome

Android

Android

Готовы заменить три инструмента одной платформой?

Узнайте, как KeeperPAM помогает MSP централизовать контроль и обеспечивает единую видимость в сфере защиты цифровых идентификационных данных.

Вопросы и ответы

Что такое CyberFOX AutoElevate?

CyberFOX AutoElevate — это инструмент управления привилегиями конечных устройств для сред Windows. Он устраняет права локального администратора у пользователей, а затем управляет тем, как они запрашивают и получают повышенные привилегии. Когда пользователю необходимо запустить приложение, требующее прав администратора, AutoElevate направляет запрос через рабочий процесс одобрения на основе политик; ИТ-отдел или MSP может одобрить его однократно либо установить постоянно действующее правило.

AutoElevate — это решение PAM или EPM?

AutoElevate точнее всего характеризовать как инструмент управления привилегиями конечных устройств. Он устраняет права локального администратора на конечных устройствах Windows и управляет запросами на повышение привилегий UAC. Чтобы платформа обеспечивала полноценное управление привилегированным доступом, она также должна включать хранение учетных данных для серверов и облачных учетных записей, запись привилегированных сеансов, управление секретами и отчетность о соответствии требованиям. AutoElevate охватывает лишь одну часть этих задач, тогда как Keeper решает их все в рамках единой платформы.

Может ли AutoElevate заменить менеджер паролей для MSP?

Нет, AutoElevate не включает хранилище учетных данных. Для этой цели CyberFOX предлагает Password Boss как отдельный продукт на отдельной платформе. Keeper объединяет управление корпоративными паролями и управление привилегированным доступом на единой платформе, поэтому MSP не нужно взаимодействовать с несколькими поставщиками, отслеживать разные платежные циклы или переключаться между инструментами при работе с различными типами привилегированного доступа.

Чем отличается запись сеансов в KeeperPAM и AutoElevate?

AutoElevate регистрирует события повышения привилегий: он фиксирует, что для приложения было одобрено повышение привилегий, но не записывает, какие действия специалист выполнял во время сеанса. Keeper записывает каждый привилегированный сеанс полностью: видеозапись и журналы нажатий клавиш хранятся как неизменяемые доказательства для аудита по всем тенантам. KeeperAI также может отслеживать сеансы в режиме реального времени и автоматически блокировать сеанс при обнаружении подозрительной активности. Именно такой уровень прозрачности требуется аудиторам по вопросам соответствия требованиям и клиентам из регулируемых отраслей.

Может ли Keeper обслуживать клиентов из регулируемых отраслей, например здравоохранения или государственного сектора?

Да, Keeper сертифицирован по FedRAMP High, авторизован по GovRAMP, сертифицирован по ISO 27001 и соответствует требованиям HIPAA и PCI DSS. Такое сочетание позволяет работать с клиентами из сферы здравоохранения, финансовых услуг, а также с федеральными, региональными и местными государственными организациями. CyberFOX имеет сертификации SOC 2 Type II, SOC 3 и ISO 27001 и прошла самооценку CMMC уровня 1, однако не имеет сертификации FedRAMP и авторизации GovRAMP, которые обычно требуются при федеральных и оборонных закупках.

Что означает архитектура с нулевым разглашением и почему она важна для MSP?

Нулевое разглашение означает, что все операции шифрования и расшифровки выполняются на устройстве пользователя. Keeper никогда не имеет доступа к содержимому хранилища, учетным данным или данным сеансов. Для MSP это также означает, что вы можете обоснованно сообщать клиентам, что их данные недоступны никому за пределами их собственной организации. AutoElevate не использует модель с нулевым разглашением.

Подходит ли KeeperPAM для MSP, которые уже используют AutoElevate?

Да, модуль управления привилегиями конечных устройств Keeper охватывает функции AutoElevate, включая повышение привилегий Windows UAC, применение принципа минимальных привилегий и рабочие процессы одобрения, а также добавляет хранение учетных данных, полную запись сеансов, управление секретами и поддержку требований соответствия в рамках той же платформы.

Отказаться от согласия с использованием cookie-файловМы ценим вашу конфиденциальность

Мы используем файлы cookie на нашем веб-сайте, чтобы предоставить вам наилучшие возможности при просмотре веб-страниц, предоставлять персонализированную рекламу наших продуктов и контента, а также анализировать трафик веб-сайта. Чтобы узнать больше, ознакомьтесь с нашей Политикой конфиденциальности.

Подпишитесь на бесплатный пробный период

Купить сейчас